AI 智能体清理电视广告?系统组件遭逆向终端如何防篡改
 openinstall运营团队|
 2026-10-21|
 92
AI 智能体清理电视广告?这一安全转折已被确证,随着高阶编程智能体与大模型被开源社区直接用于渗透和修改智能终端底层组件,用户借助 AI 智能体清理电视广告引发了全行业关于大屏及移动端应用运行环境被黑客式篡改与商业变现壁垒坍塌的深层焦虑。2026 年 10 月 20 日,据 TechCrunch 等主流科技媒体报道,CleanYourTV、DumbTV 等开源项目在海外极客社群迅速走红,数千名普通用户直接借助 Claude Code、DeepSeek 等大模型,通过局域网 ADB 调试通道自动逆向电视系统架构,暴力冻结厂商的数十个预装软件包并替换自制桌面启动器,从而实现开屏广告跳过与自动内容识别(ACR)特征追踪的剥离。当过去需要资深逆向黑客数天单步调试的固件修改与接口破解,被大模型降维成普通用户的一句自然语言提示词,终端操作系统沙盒的边界荡然无存,客户端在不可信宿主环境中如何识别运行期篡改、守住核心代码与商业逻辑的完整性,已成为开发者必须筑牢的安全底线。
技术平民化:大模型如何把普通用户武装成“系统逆向者”
在传统的终端安全攻防模型中,厂商对自身定制系统与内置应用拥有绝对的控制权。普通消费者面对智能电视或移动设备中的开屏广告、预装推广软件以及常驻后台的行为追踪进程,往往只能被动接受。想要摆脱这些预装组件,不仅需要极客用户精通 Android 底层的包管理机制(PackageManager)、熟练使用 ADB 命令行,还要冒着误删关键系统依赖导致设备“变砖”的极高风险。
然而,CleanYourTV 与 DumbTV 等项目的爆发,彻底改变了攻防双方的博弈力量对比。大语言模型不仅具备对 Linux 内核与 Android 框架的深刻理解,更拥有了基于环境反馈进行自动化错误修正与脚本编排的“代码执行代理”能力。
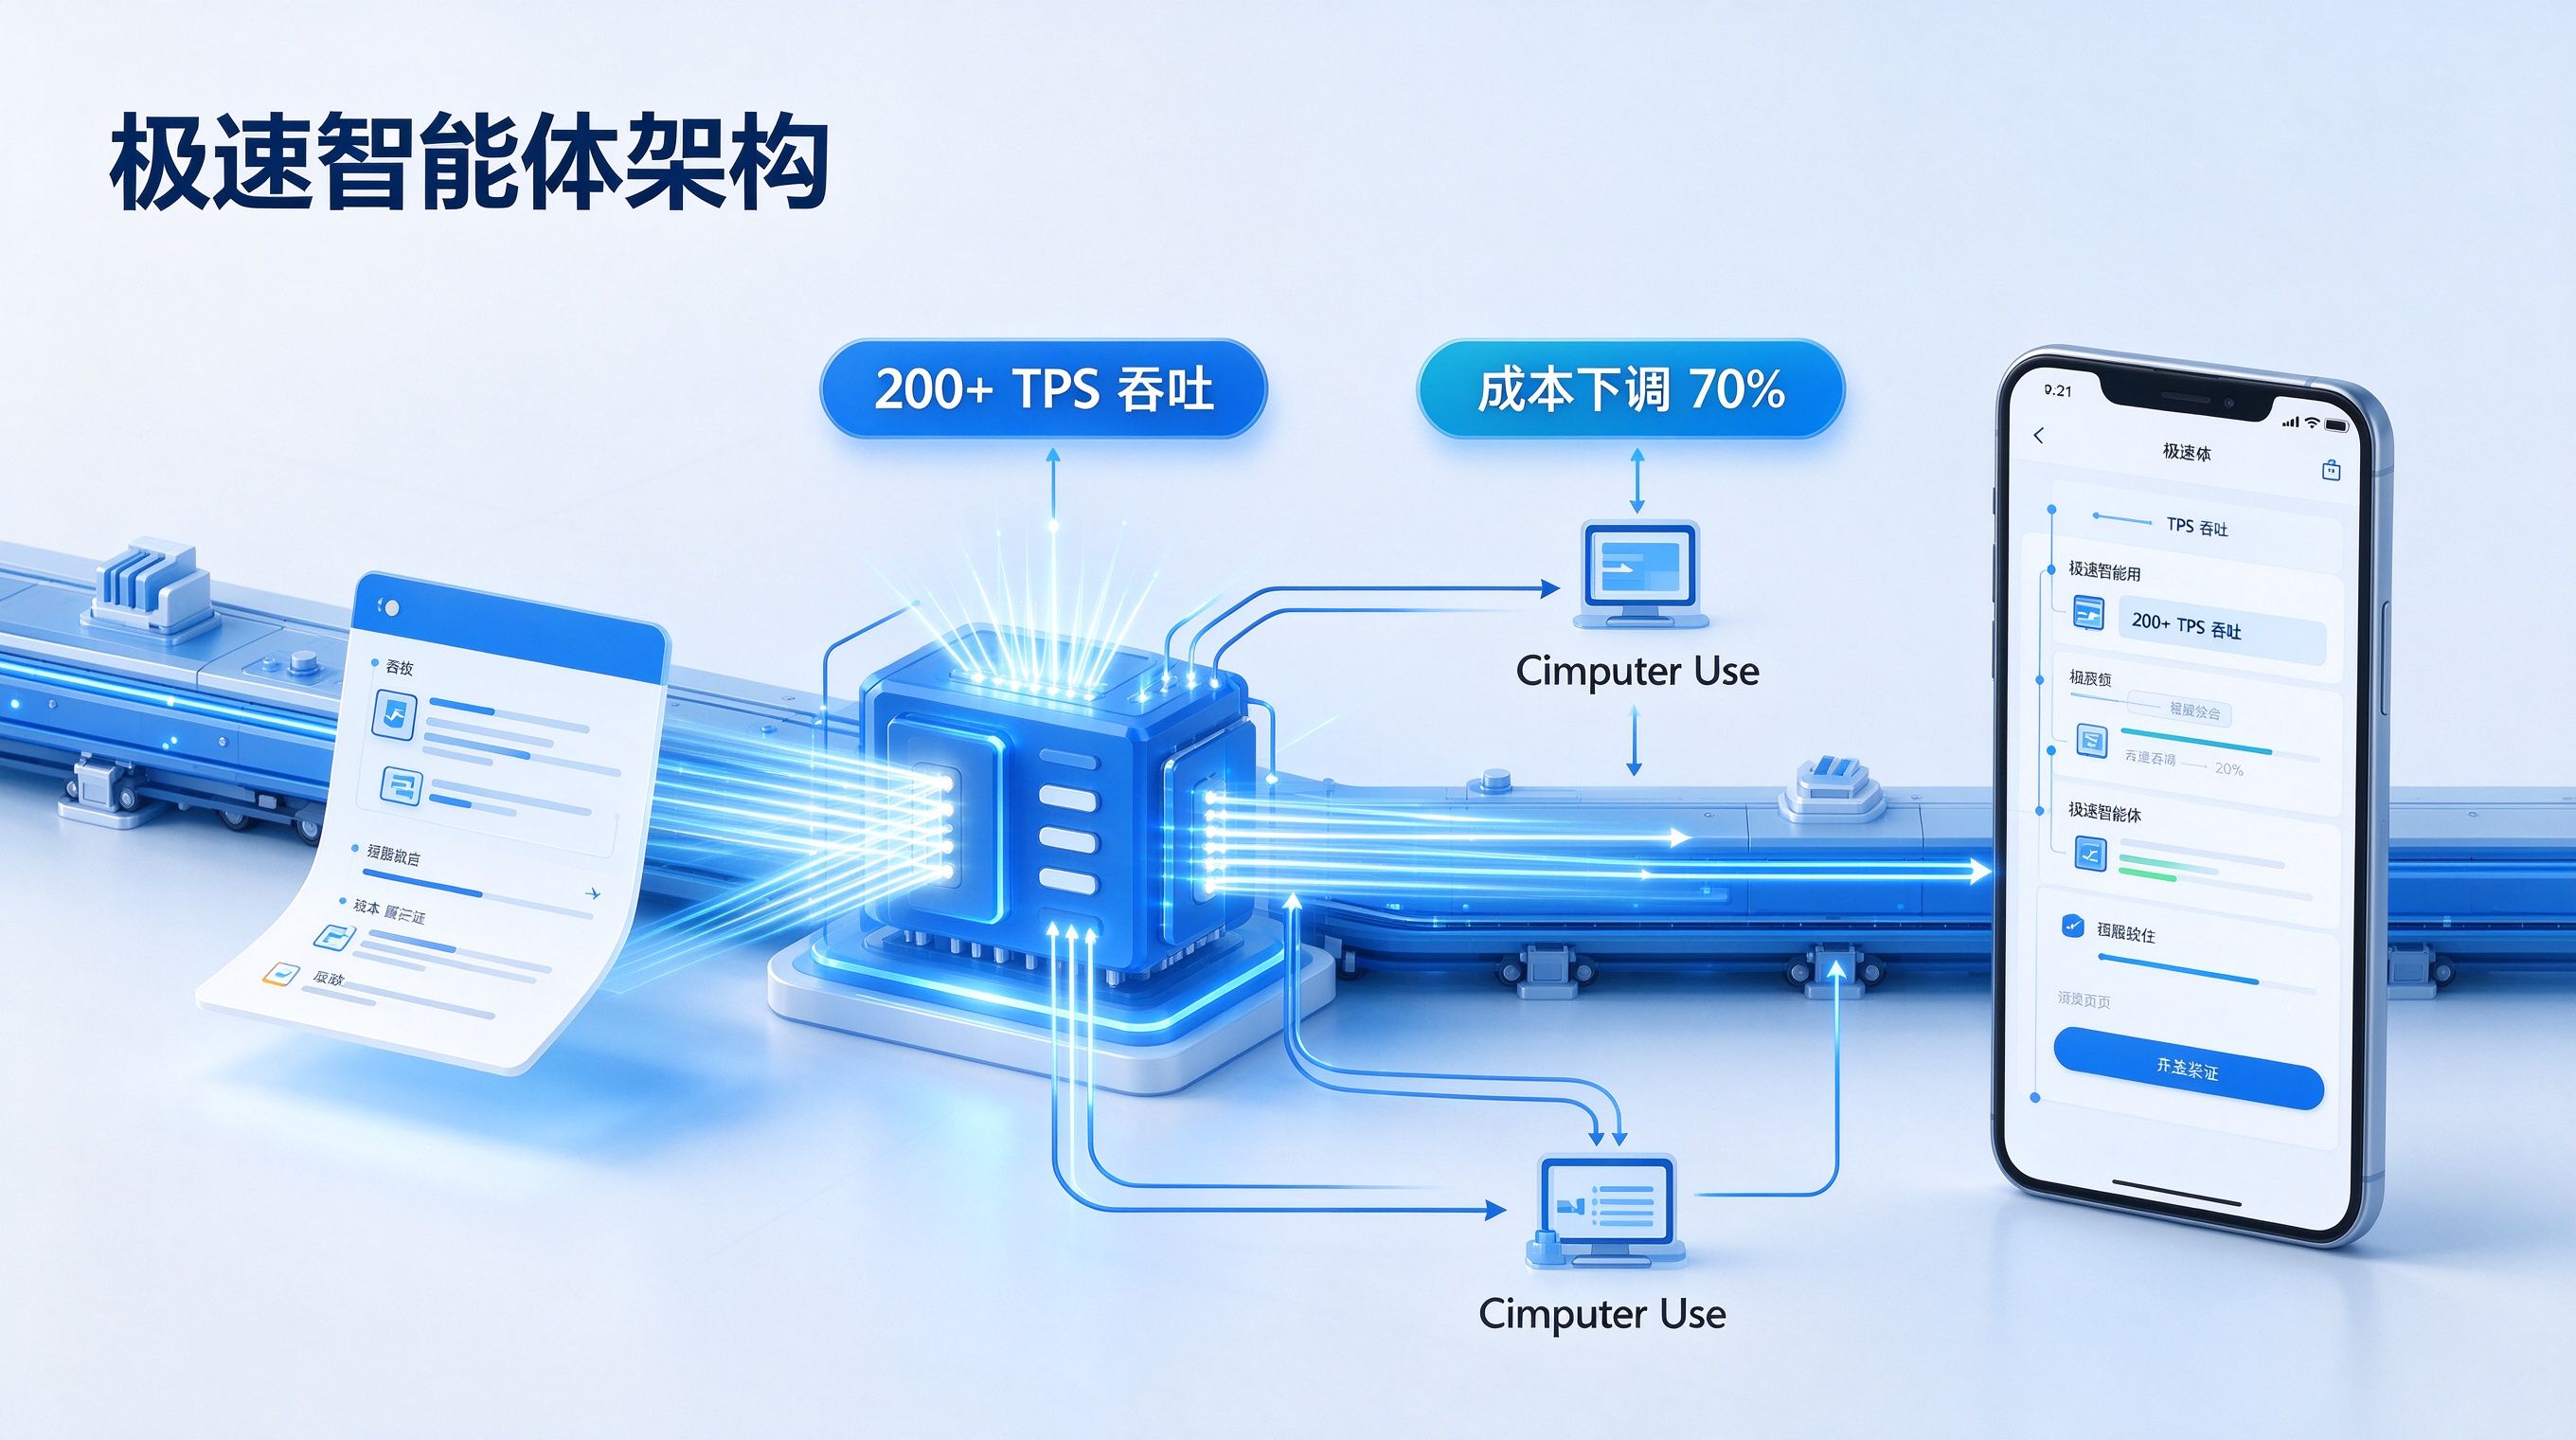
[AI 智能体自动化逆向与修改终端系统拓扑]
用户输入自然语言目标(如“清理我电视上的所有开屏广告和多余预装组件”)
↓
[Claude Code / DeepSeek 智能体分析环境]
通过局域网网络调试协议建立底层连接,主动枚举全部已安装包名与组件依赖
↓
[大模型自主推断系统组件安全性拓扑]
精准识别广告展示服务、行为追踪模块与核心系统守护进程的边界
↓
[批量执行卸载与虚拟注入]
暴力禁用数十个系统软件包,编译并推送轻量化第三方启动器(Launcher)
↓
[宿主环境失控与业务防线溃败]
展示广告曝光断崖式下跌 + 客户端风控探针报警 + 追踪接口彻底断联
这一由 AI 智能体驱动的技术平民化,展现出三个颠覆性的技术特征:
- 逆向分析的专业壁垒归零:用户无需理解什么是系统签名、什么是广播接收器(BroadcastReceiver),只需将电视品牌与系统版本交给智能体,大模型就能自主生成一套适配该特定固件的裁剪脚本;
- 跨品牌与跨架构泛化能力极强:从索尼、TCL、海信的 Google TV,到各类定制化的 Android TV 乃至机顶盒,智能体能够在几分钟内推断出不同厂商修改后的私有包名结构,实现通用的免 Root 精准修改;
- 运行时环境遭到物理级破坏:由于系统的核心服务被强行剥离,原本内嵌在电视固件中的广告分发网络、渠道归因探针与自动内容识别引擎直接被切断了数据链路。
大模型让用户体验重归“清爽”,却在整个终端商业软件生态的心脏上,插下了一把致命的尖刀。
安全危机:从广告拦截到核心业务逻辑被肆意篡改
如果这类技术仅仅停留在去除烦人的开屏广告,其影响或许还局限于硬件厂商的增值收入;但从底层安全架构来看,当大模型能够轻易操控系统底层的软件包与通信管道时,潘多拉的魔盒已经被彻底打开。
在不可信的宿主环境中运行的商业应用与移动分发链路,正在遭遇三重致命的系统级威胁:
第一,广告变现与商业分成漏斗遭遇断崖式崩塌。以 OTT 大屏和移动互联网为代表的免费商业模式,高度依赖展示广告、开屏曝光与渠道推广带来的微薄收益来抵消庞大的服务器与带宽开销。当智能体直接在系统层干掉广告进程并强行替换启动器时,广告主投放的物料连被渲染的机会都没有,流量变现链路彻底归零,被调用的应用彻底沦为提供免费算力与内容的空壳管道。
第二,客户端代码完整性遭遇恶意注入与动态篡改。智能体今天能帮用户替换启动器,明天黑灰产就能用同样的逻辑,驱使大模型对商业应用的 DEX 文件、SO 动态链接库或本地通信接口实施精准 Hook 与补丁注入(Patch)。黑客可以利用大模型自动逆向出应用的计费验证逻辑或会员鉴权函数,随后在本地内存中强制修改跳转分支,将商业正版软件瞬间篡华为“免登录破解版”。
第三,风控探针失效导致伪造流量与数据黑洞。智能终端内部通常集成了用于合规审计与渠道防作弊的软性标识采集模块。当智能体对系统组件进行深度裁剪后,原本用于验证设备真实性的系统服务可能被伪造或彻底阻断,黑灰产可以借助经过 AI 改造的无头终端或模拟器集群,批量伪造设备标识与虚假点击,对广告主的推广预算发起毁灭性的收割。
破局基建:以专业 SDK 与微架构设备指纹构筑运行时防线
面对大模型武装下的自动化逆向与系统级篡改,软件企业绝不能寄希望于操作系统的默认防护,更不能退回到脆弱的代码静态混淆老路。防御逻辑必须完成战略转移:从依赖操作系统的“被动信任”,转向深入硬件微架构的“零信任运行时动态防御”。
在现代终端开发架构中,软件团队应当借助成熟规范的软件开发工具包(SDK),构筑覆盖硬件环境感知、代码动态防篡改以及全链路防作弊的下一代安全底座。
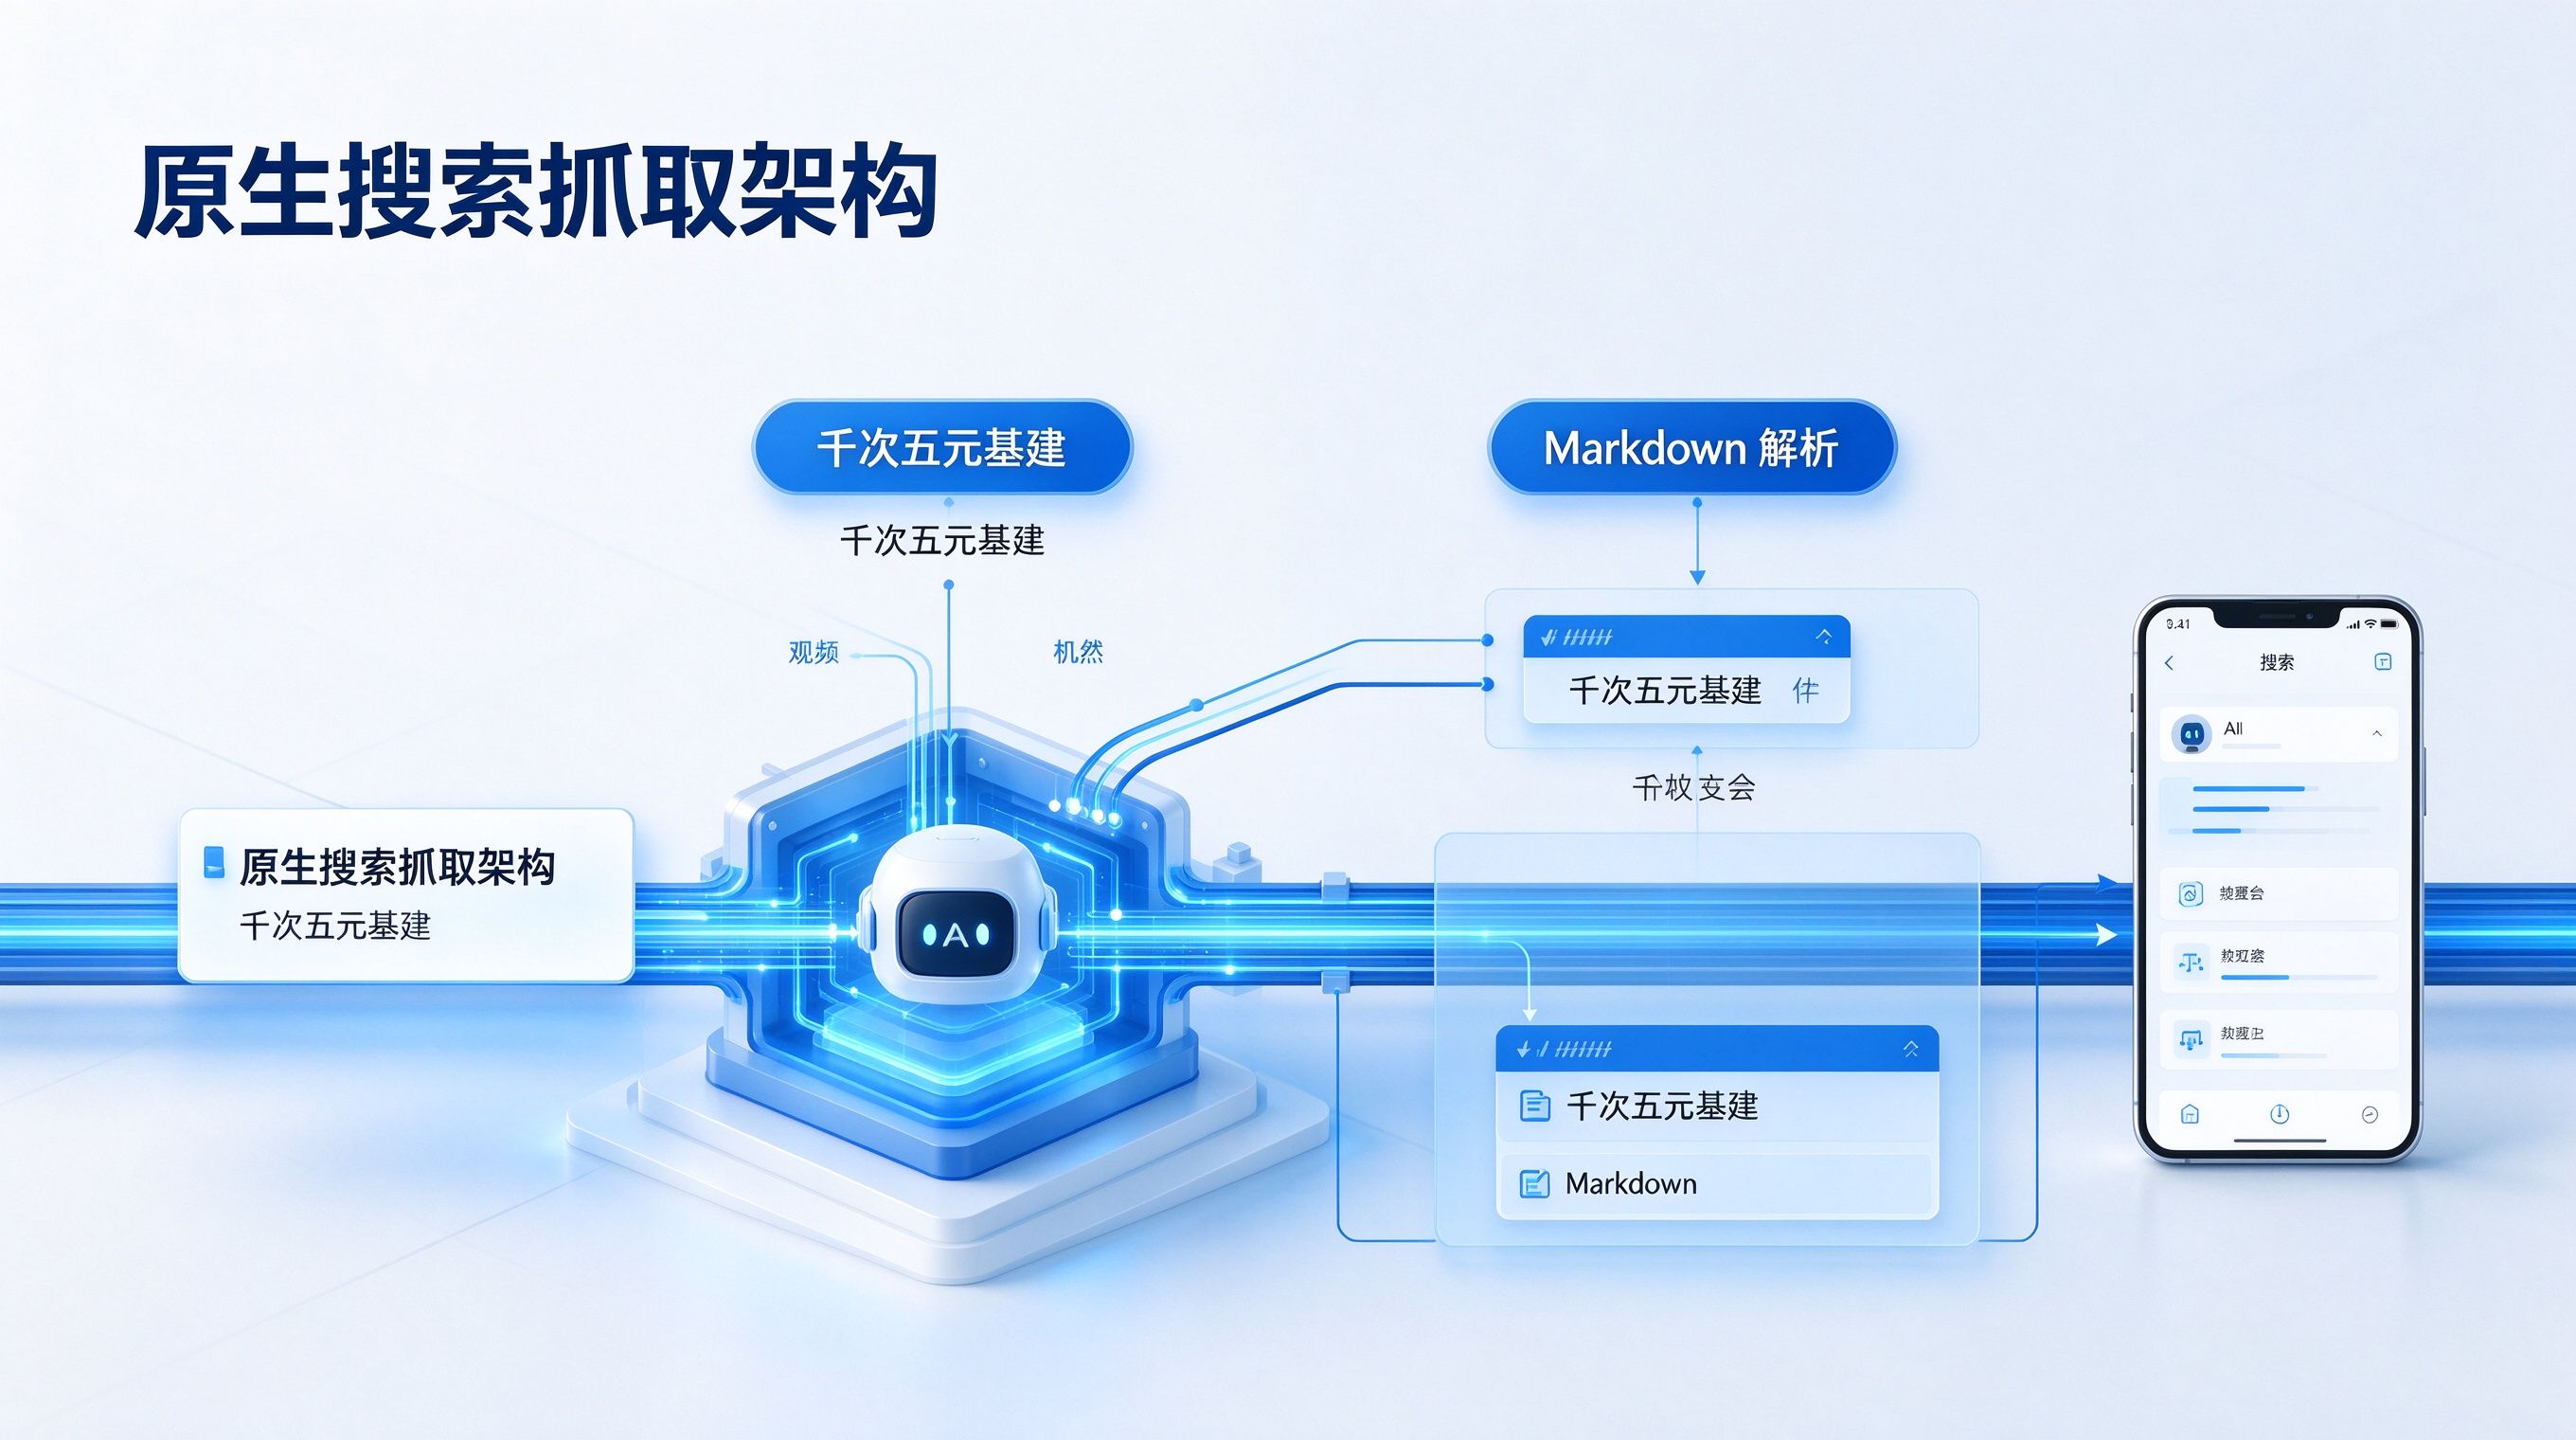
[新一代终端运行时自检与防篡改架构]
应用程序冷启动与核心服务加载
↓
[底层动态反调试与完整性自校验]
内核级监控 ptrace 追踪、内存补丁与动态 Hook 注入痕迹
↓
[微架构级设备指纹多维交叉核验]
探查芯片执行延时、图形管道响应、底层驱动与物理环境底噪
↓
[端侧高熵加密凭证动态生成]
结合服务端下发的一次性 Token,生成不可伪造的设备身份证明
↓
[云端风控中枢实时信誉核验]
比对设备运行环境与历史指纹特征,秒级熔断异常篡改与脱机破解
↓
[受控沙盒高保真履约与业务闭环]
在确定真实的物理设备上完成业务分发与广告结算
在具体的工程防御改造中,开发团队应当着重推进以下四个维度的技术能力落地:
1. 构筑微架构级设备指纹识别,阻断环境伪造与脱壳运行
无论 AI 智能体如何裁剪系统软件包,其最终发起的网络交互与业务请求,都必须依托真实的计算硬件:
- 彻底摒弃依赖系统软性 API(如 Android ID、MAC 地址、IMEI)的落后做法,在应用中集成底层的设备指纹识别模块;
- 深入操作系统内核与芯片微架构层,采集 CPU 缓存架构微指令执行延时、图形渲染管道特征、传感器真实物理噪声以及系统底层底层驱动响应等数百维高熵物理特征;
- 即使黑产利用 AI 彻底清空了系统的预装组件,甚至在虚拟容器中模拟运行,其底层微架构特征的缺失与异常也会在毫秒内被端侧 SDK 捕获,使服务端能够精准识别异常环境并拒绝响应。
2. 部署运行时代码动态哈希校验与内核反调试
应用不能只是一堆静态的机器指令,而应具备自检与自我防御能力:
- 在端侧 SDK 初始化与核心业务执行前,对内存中的代码段(.text)与只读数据段进行动态哈希碰撞校验,一旦检测到指令被内存补丁篡改或挂载了 Frida、Xposed 等注入框架,立即执行静默自毁或限制高阶权限;
- 部署内核级安全探针,实时监听调试器挂载信号,防止攻击者利用大模型生成的自动化调试脚本对核心逻辑进行动态断点分析。
3. 规范应用意图标准,以标准深度链接替代底层裸奔
为了在复杂的终端环境中维持自身业务的独立性与确定性,应用应收拢脆弱的内部接口:
- 严格遵循现代操作系统标准链接规范,将自身的核心页面与功能封装为具备高熵防篡改签名的标准应用意图;
- 借助深度链接与场景还原技术,应用在接收到外部唤起或多任务流转时,端内组件直接在内存中完成参数解包与动态路由分发,在杜绝中间人参数篡改的同时,实现业务场景的一键拉起。
4. 建立穿透安装周期的全渠道归因闭环
防范黑产利用经过篡改的系统镜像批量伪造渠道激活以骗取推广分成:
- 借助规范的安装推荐接口与成熟的传参安装与免填邀请码方案,在用户安装与冷启动全周期中实现任务上下文的强绑定;
- 配合全渠道数据监测网络,对每一次转化进行设备特征真实性审计,从源头上切断攻击者利用逆向系统实施流量欺诈的变现路径。
未来生态:告别单机信任幻觉,在动态对抗中守护数字资产
CleanYourTV 与 DumbTV 的爆火绝非孤立的极客狂欢,它象征着大模型技术已经正式将“黑客级逆向能力”普及到了大众消费电子领域。
面对这股不可逆的技术浪潮,软件工程与数字商业的建设者们必须确立全新的安全共识:
- 终端宿主环境彻底不可信。试图寄希望于操作系统的权限隔离来保护自身代码与商业逻辑,在拥有高阶推理能力的 AI 面前如同纸糊的防线;
- 攻防重心必须从静态阻止转向动态识别。对抗的胜负不再取决于代码写得多么晦涩,而在于应用能否敏锐感知自身所处的物理环境是否真实、运行上下文是否被篡改;
- 扎实的安全与连接基建是商业变现的压舱石。无论前端的人机交互如何被大模型解构与重组,底层的微架构设备指纹识别、免填参安装还原以及全链路的数据防作弊,始终是捍卫软件商业价值与资产安全的唯一护城河。
常见问题(FAQ)
CleanYourTV 和 DumbTV 这类开源项目是如何利用 AI 清理电视广告的?
这类项目借助具备代码编写与工具调用能力的 AI 智能体(如 Claude Code、DeepSeek),通过 Wi-Fi 局域网的 ADB 调试通道直接连接智能电视。智能体能够自主识别电视固件中的系统软件包依赖,批量执行命令冻结厂商内置的广告推送、开屏展示和行为追踪模块,并为电视生成一个轻量级的第三方启动器以替代原厂桌面。
为什么大模型辅助逆向会导致普通商业应用的防御体系失效?
传统应用的安全加固主要依赖代码混淆与静态加密,假设攻击者逆向分析的成本极高。而具备深层推理与代码解析能力的 AI 智能体,能够以极低成本秒级梳理数万行混乱代码中的函数调用拓扑与加密逻辑,将原本极客专属的反编译、去广告和参数破解变成普通用户只需自然语言指令即可批量执行的日常操作。
针对被 AI 篡改或精简过的系统环境,设备指纹识别为什么依然有效?
因为设备指纹识别深入到了底层硬件微架构和系统内核物理层。即便 AI 智能体清空了上层的系统服务、伪造了软性设备参数,它也无法改变物理芯片的微指令执行延时、图形渲染管道的硬件响应以及物理传感器的微小底噪。服务端通过核验这些高熵硬件特征,能够一眼识破当前运行环境是否遭到篡改。
面对越来越普及的系统级篡改工具,移动与终端开发者当前最紧迫的防御动作是什么?
开发者首要的任务是摒弃对单一系统软性参数的依赖,立即在端内接入专业的微架构级设备指纹与运行时自校验 SDK;同时收拢暴露在外的脆弱接口,改用带有加密时间戳的标准 Universal Links 深度链接协议,建立端云一体的动态对抗防线。
采用 Open+ 的技术方案如何帮助应用抵御自动化流量作弊与环境伪造?
Open+ 通过在客户端集成轻量级端侧 SDK,不仅能够基于微架构特征精准识别模拟器、云手机、自动化脚本及篡改环境,还能配合全渠道统计与传参安装技术,对每次激活与转化进行全链路真实性交叉核验,确保营销预算只流向真实的物理终端用户。