阿里千问发布千问 Go?个人智能体跨平台办事如何防断层
 openinstall运营团队|
 2026-10-13|
 218
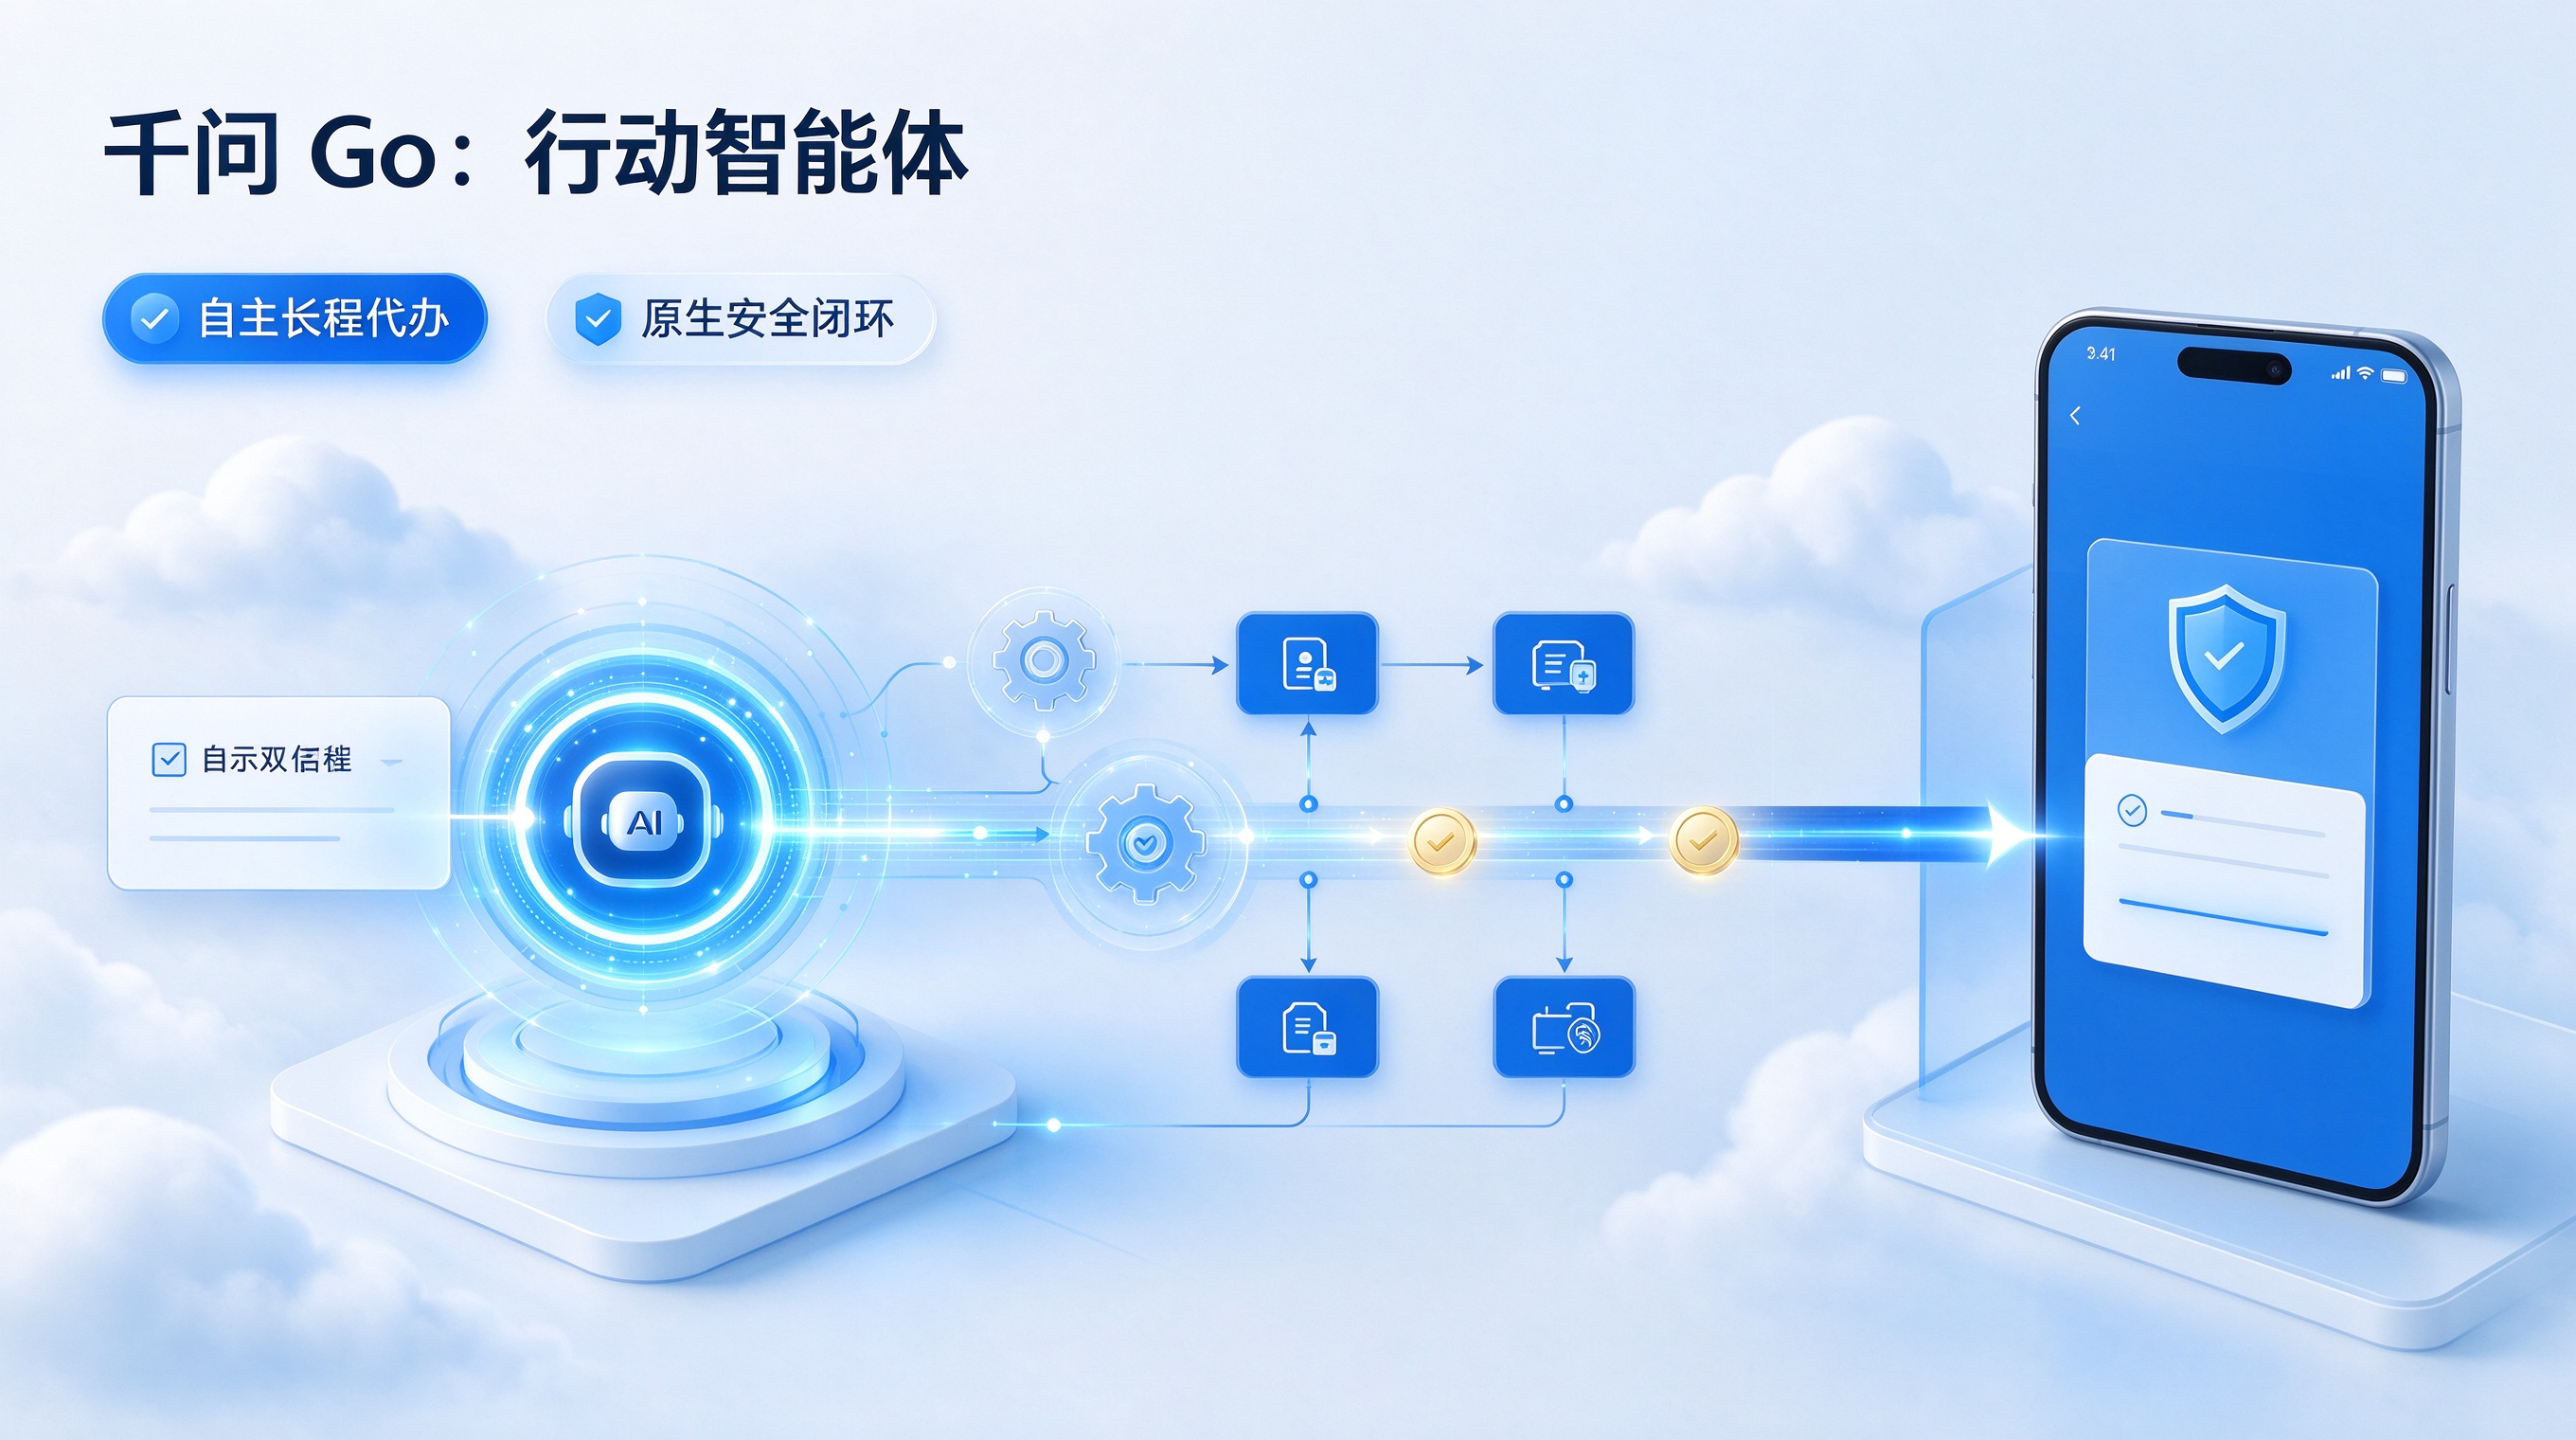
阿里千问发布千问 Go?这一战略转向已被确证,随着国内头部科技巨头全面推进 AI 助手从单一聊天对话向代客采取实际行动(Action-oriented Agent)演进,阿里千问发布千问 Go 引发了全行业关于个人智能体跨应用接管琐碎任务与端侧履约断层的密集探讨。2026 年 10 月 13 日,阿里巴巴正式公布旗下个人 AI 助理的重磅升级——Personal Agent“千问 Go!”,其不仅能够自主进入授权平台排查模糊订单、代用户与航司客服多轮交涉追回延误赔偿,还能在电商平台自动比对商品降价申请价保退款,并跨平台执行汽车保养询价与场地预约。当大模型开始深入复杂现实业务流并频繁调用第三方应用,前端界面的意图断层、跨端跳转的状态丢失以及未装机用户的流失风险被成倍放大,如何在移动端底层构建高保真、防伪造的原生履约通道,成为了开发者生态必须直面的工程考验。
交互突变:从被动生成回答到自主接管长流程履约
在此前的消费级 AI 应用中,无论是搜索增强还是日常问答,本质上都停留在“用户问、模型答”的信息交付阶段。用户即便得到了精准的航班退改签建议或复杂的商品比对方案,依然需要自己跨越多个软件,在繁琐的三级菜单、表单输入框与客服等待队列中耗费精力。
“千问 Go!”的发布,标志着国内大模型产品在业务落地层面迈出了关键一步。它借鉴了海外 Meta Muse 的 Action-oriented 思路,把交互形态由“咨询参谋”彻底重塑为具备长流程执行能力的“数字跑腿人”。
[千问 Go!自主办事流转逻辑]
用户给出模糊目标(如“之前订的去杭州机票延误了,帮我找客服要赔偿”)
↓
[云端环境登录与订单模糊排查]
自主遍历多家平台订单历史,交叉比对航司动态锁定目标班次
↓
[多模态动态换路与智能交涉]
遭遇智能外呼拦截后自动切回端内人工客服,多轮博弈争取赔付
↓
[跨平台发起履约与端侧唤醒]
向第三方应用下发结构化参数,调起原生应用或支付结算面板
↓
[用户本地确认与资金入账]
在受控原生沙盒中由用户亲自验证,资金直接沉淀至绑定账户
这种演进打破了传统工具软件的交互常态:
- 任务执行摆脱了固定脚本依赖:面对信息不完整、电话被拦截或客服方案不符合预期的动态环境,“千问 Go!”能够根据前序动作的反馈自主切换入口与沟通策略;
- 碎片化长尾价值被深度激活:小额航空延误理赔、电商隐形降价价保这类单笔收益不高、但人工申请极其耗时的长尾事务,被低成本的自动化智能体有效捕获,从而催生出新的调用增量;
- 人机交互中枢全面向操作系统级前移:用户不再需要逐个打开独立的垂直应用,大量的服务筛选、中间沟通和参数录入被托管给系统或平台级 Agent,传统移动应用的流量分发漏斗被严重压缩。
然而,大模型在云端拆解任务的能力越强,当它试图真正落地到用户手机本地的原生应用中时,底层的工程断层就暴露得越发剧烈。
协同摩擦:意图断层、状态丢失与调用欺诈风险
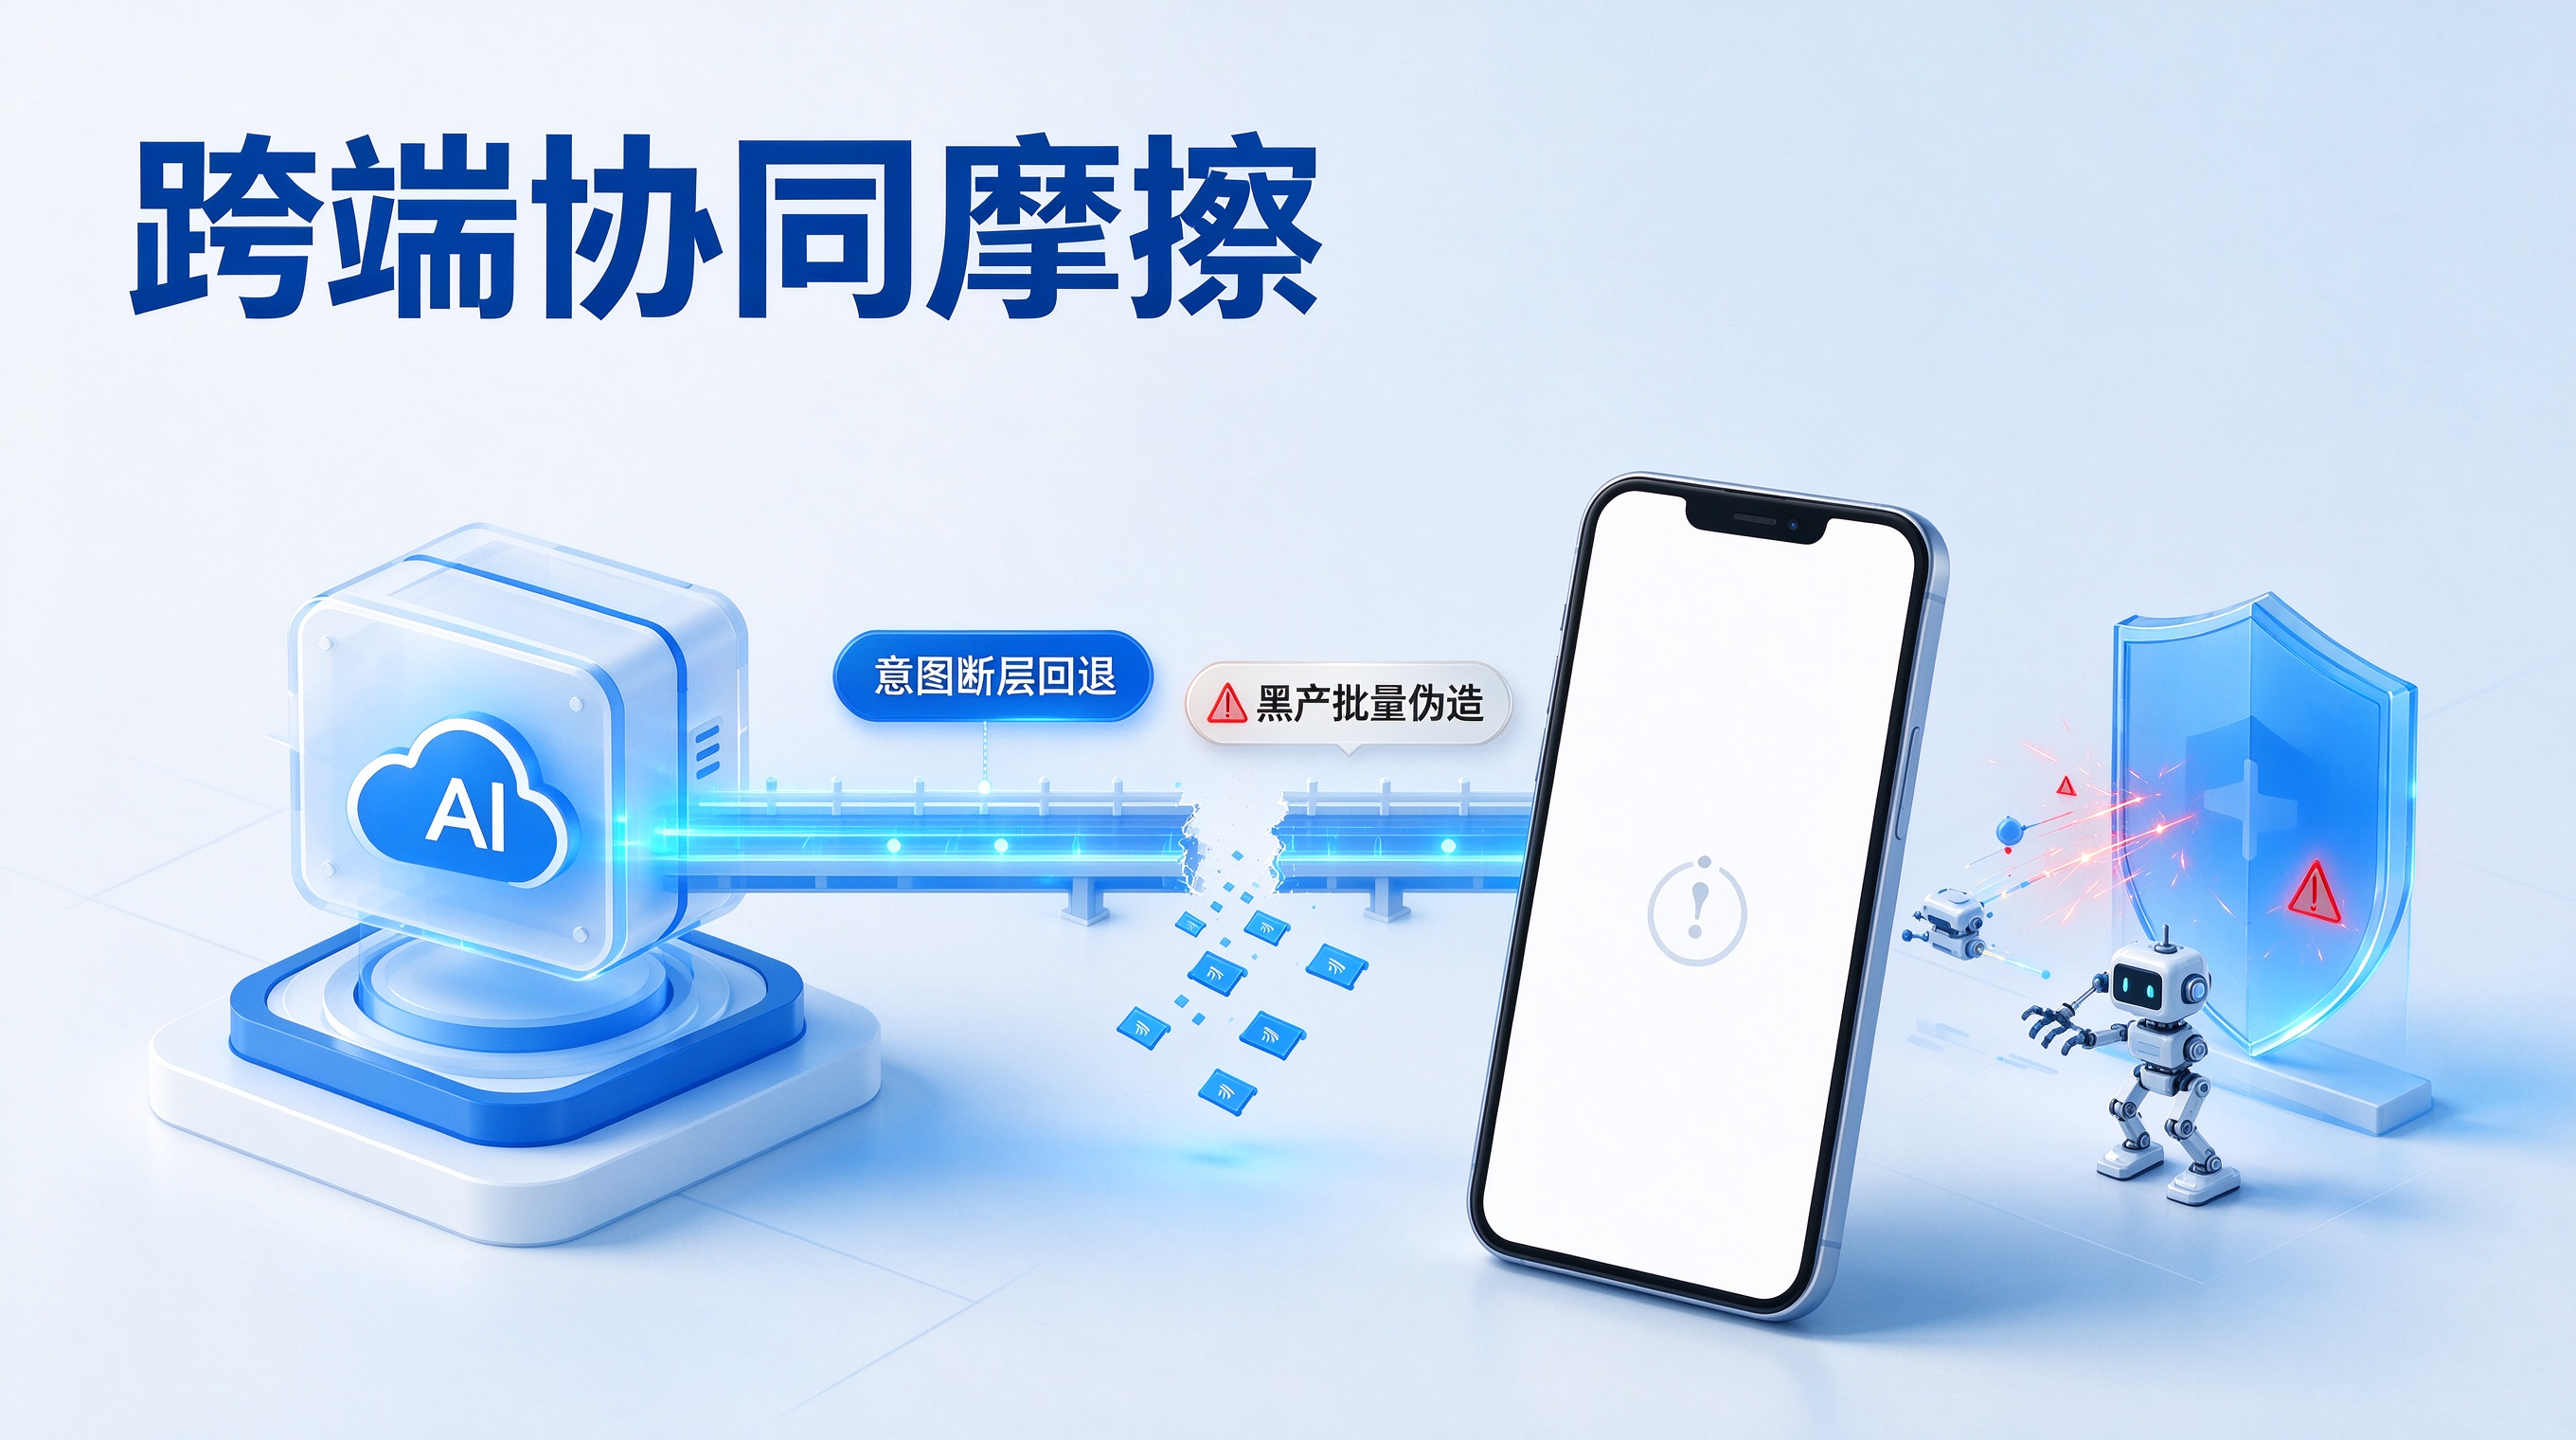
智能体代客办事的核心挑战在于:AI 运行在无状态的云端沙盒或概率模型之中,而用户的真实资产与最终履约,却深植于拥有严密安全沙盒与本地状态栈的移动端应用里。当外部 Agent 试图跨越两者边界时,极易产生以下三类深层次的工程摩擦:
第一,跨应用唤醒时的应用意图解析断层。在传统的移动开发中,应用大多依赖简单的自定义协议处理外部拉起。当“千问 Go!”完成航司筛选或保养比价并引导用户进入第三方 App 完成最终确认时,如果双方缺乏标准的数据对齐规范,外部传入的深层参数(如具体的故障部件代码、预约时间窗口或理赔凭证 ID)往往无法被正确解析。应用被拉起后直接回退至主页,用户不得不把刚才智能体已经录入的内容重新手动输入一遍。
第二,未预装场景下的转化链条断裂。在复杂的比对任务中,智能体推荐的最优服务提供方可能是用户手机上尚未安装的垂直类应用。如果只是简单粗暴地将用户分发至手机厂商的应用商店,在漫长的下载、安装和首次冷启动过程中,原本智能体携带的上下文参数会被操作系统彻底清除。新用户启动软件后面对一张空白界面,极易在流失率极高的新手引导阶段直接放弃。
第三,代理权限放大引发的黑客逆向与撞库欺诈。智能体代办业务涉及敏感的身份代授权与资金往来。随着代码逆向工具的门槛大幅降低,黑灰产团队完全可以仿冒正规 Agent 的接口协议,利用云端群控脚本伪造数以万计的理赔申请或退款请求,对商户与平台的结算体系发起“薅羊毛”式的自动化冲击。如果客户端缺乏对运行环境的微架构级感知,很容易将这些黑产脚本误判为合法用户的智能体委托。
工程破局:以规范协议与专业 SDK 搭建高保真履约桥梁
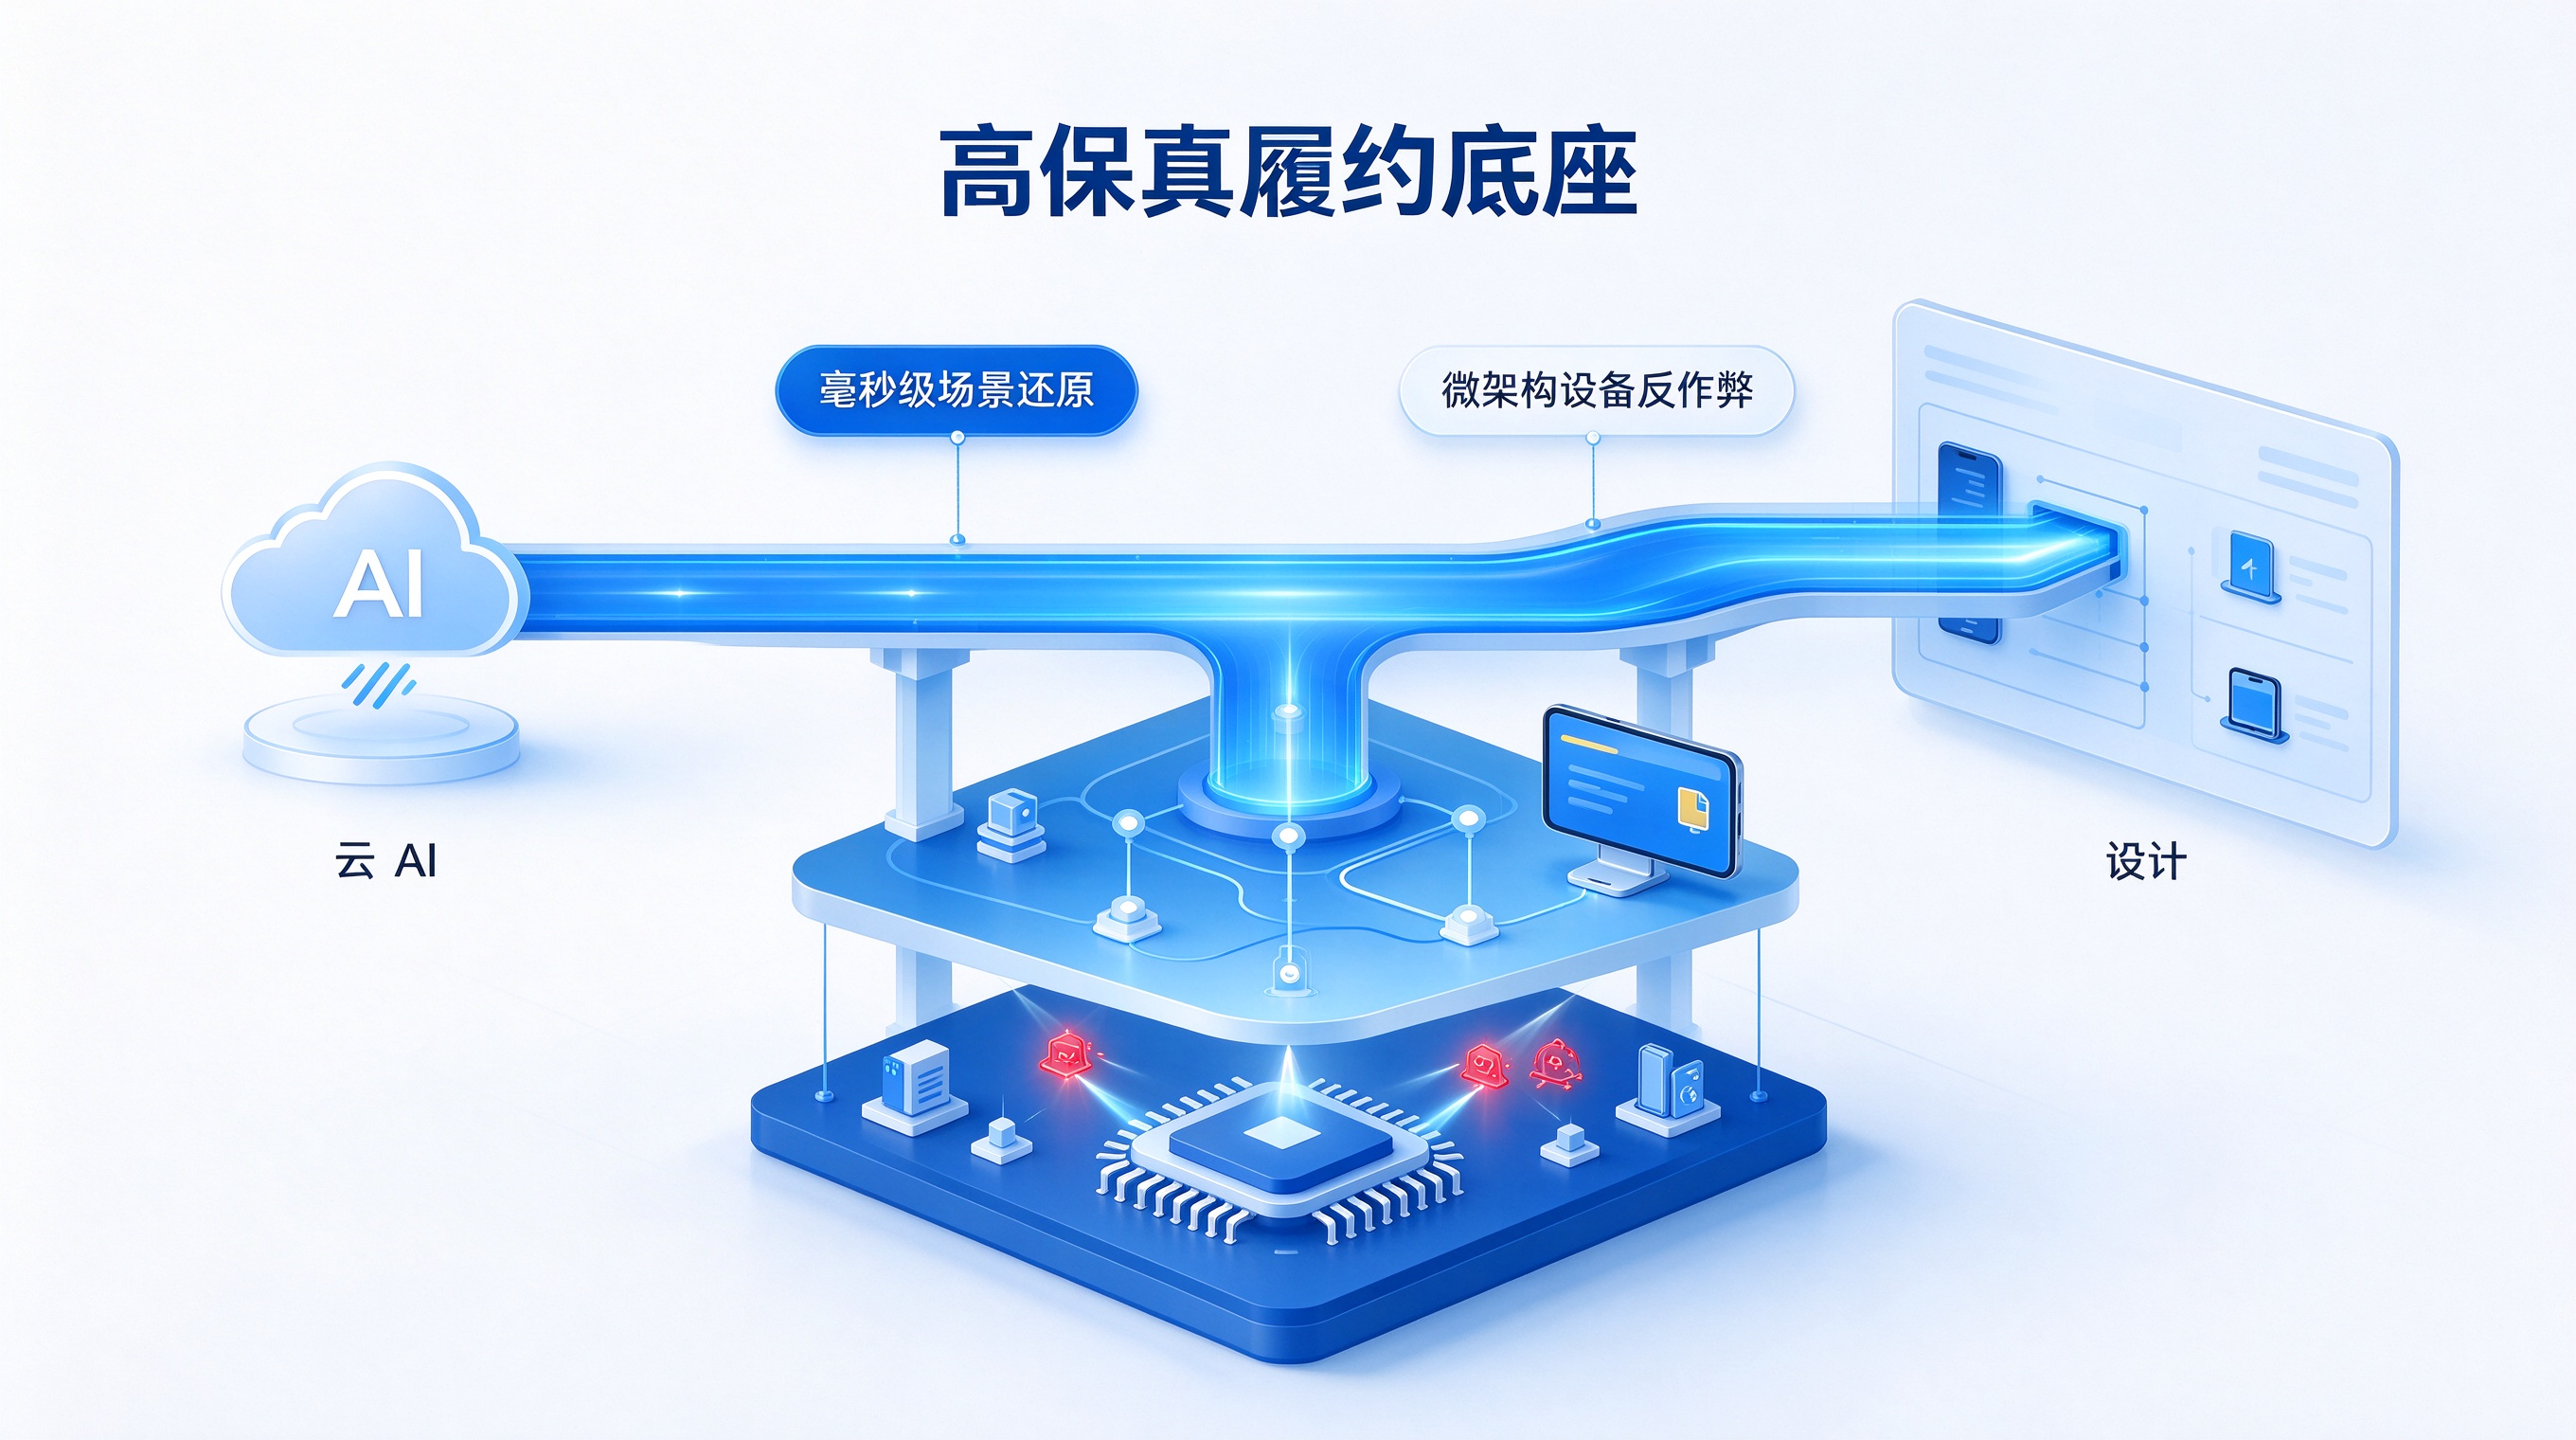
要让类似“千问 Go!”这样的个人智能体从概念演示走向稳定的商业化基础设施,软件开发生态必须在客户端底层筑牢防线。团队应从专业的软件开发工具包(SDK)工程落地入手,建立标准化应用意图协议、免填参安装链路以及基于微架构的底层设备反作弊网络。
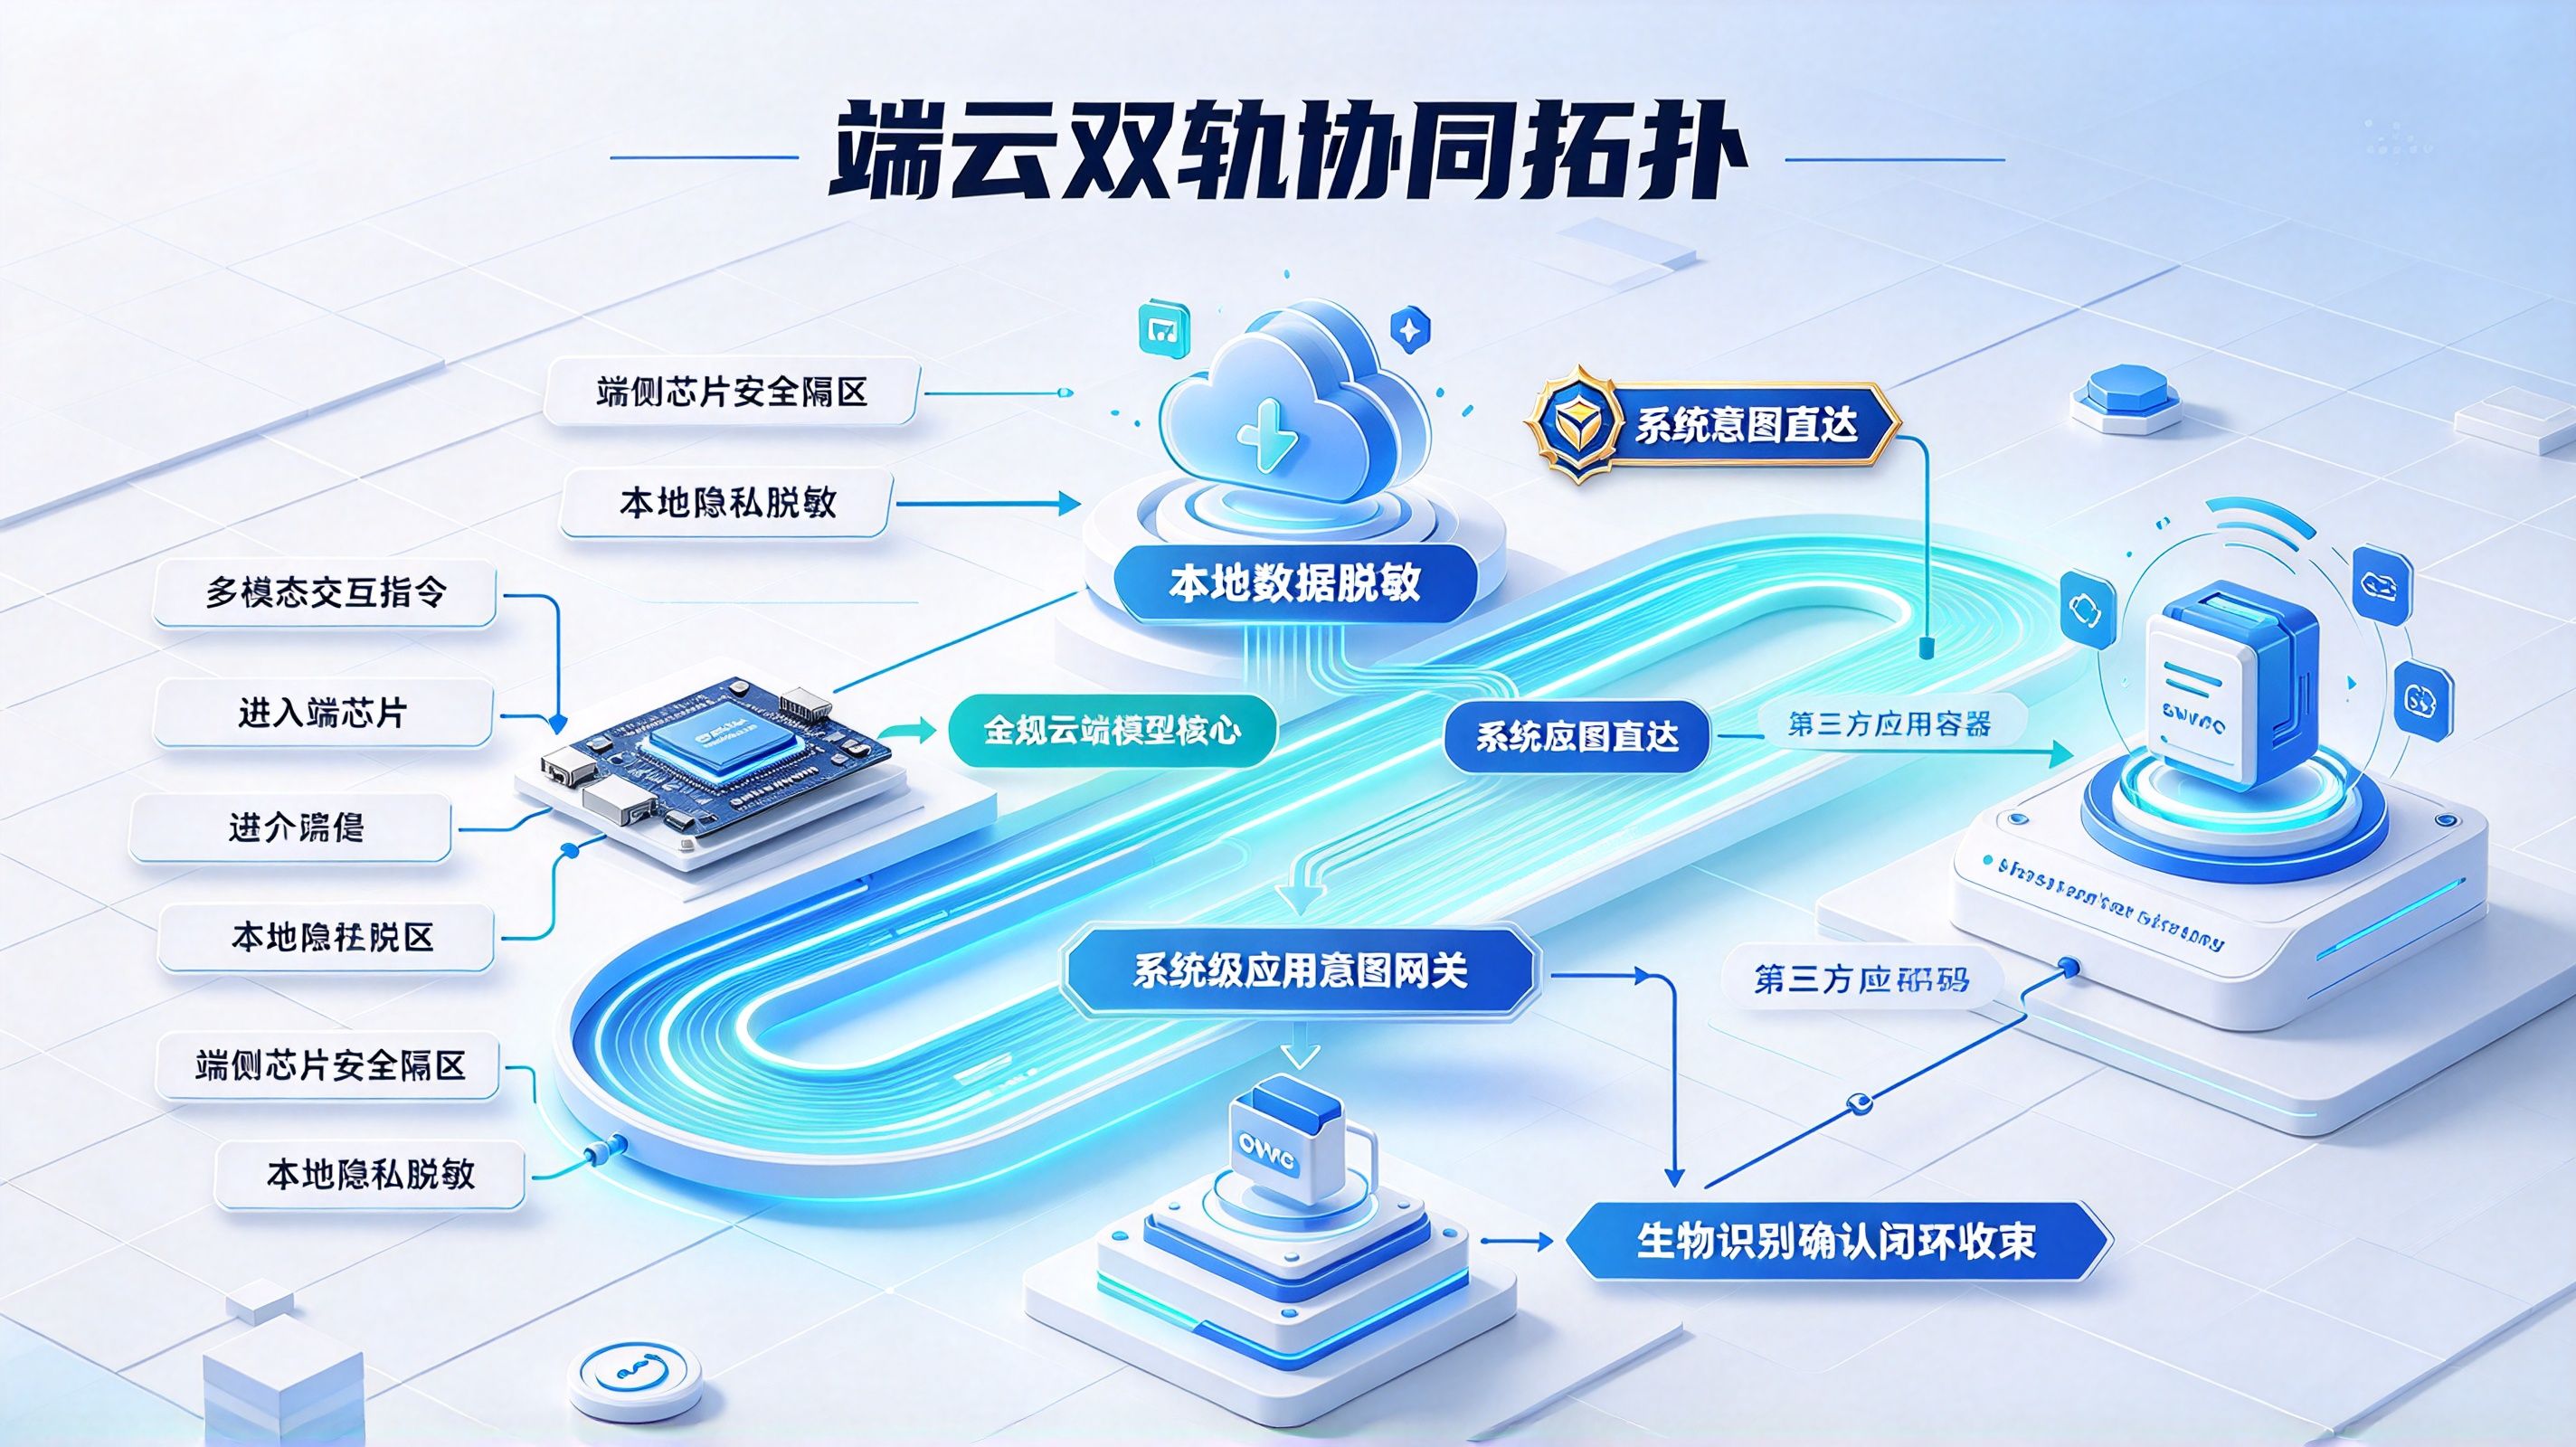
[智能体跨端履约与场景还原架构]
智能体云端决策生成标准应用意图
↓
[基于 Universal Links 的标准深度链接穿透]
封装加密任务 Token 与业务载荷,实现操作系统级安全防劫持拉起
↓
[端侧 SDK 毫秒级场景还原]
已安装设备直接唤起指定二级面板;未装机设备经由安装推荐接口接续参数
↓
[多维设备指纹识别采集物理特征]
探查硬件微架构底噪与运行环境,拦截云端虚拟脚本与模拟器批量伪造
↓
[原生受控沙盒二次确认与安全履约]
敏感鉴权与资金变动收拢至本地安全容器,杜绝未经授权的静默越权
在实际落地过程中,应用开发团队应重点布局以下四个关键防御与调度机制:
1. 规范应用意图标准,实现业务参数高保真直达
应用不应再对外暴露不可控的脆弱接口,而应主动将端内的核心功能进行结构化抽象:
- 严格遵循操作系统标准链接(如 iOS Universal Links 与安卓 App Links)规范,将理赔填报、价保确认、工单预约等原子能力封装为受管辖的标准应用意图;
- 接入规范的深度链接与场景还原技术,使外部智能体在唤起本地 App 时,能把包含工单编号、商家标识与优惠卡券的业务参数打包成安全载荷传递进来,端内 SDK 在主线程初始化时毫秒级完成路由分发,直接呈现场景面板,避免用户产生操作断层。
2. 补齐未装机转化链条,依托安装推荐接口无缝接续
针对智能体向未装机第三方软件分发服务的业务闭环,必须解决跨安装周期的状态保留问题:
- 借助安装推荐接口与免填邀请码安装能力,在用户跳转至应用商店期间,将智能体生成的情境参数(如未完成的理赔草稿或预选商品)同步至动态归因服务中;
- 当新用户完成安装并首次冷启动 App 时,端内 SDK 自动在后台提取并无感知还原先前的任务意图,直接带入结算或确认页面,把智能体带来的泛流量以最高转化率沉淀为真实的新增活跃用户。
3. 构建微架构级设备指纹识别,击穿自动化黑产伪造
防范黑灰产利用类似“千问 Go!”的智能体架构在服务器端批量伪造虚假理赔与套利请求:
- 客户端底层必须集成具备极高反篡改强度的设备指纹识别技术,深入硬件微架构探查物理芯片执行延时、图形渲染特征、底层传感器真实噪声与系统内核驱动响应;
- 即使攻击者利用逆向工具摸清了网络通信格式并在云端批量回放虚假理赔报文,服务端也能根据缺失真实物理特征的指纹标记毫秒级阻断虚假交易,保障企业资金池与营销资产的安全。
4. 严守原生安全确认红线,敏感资金操作坚决不放权
面对智能体强大的自动化博弈能力,必须在产品架构中设立权限防火墙:
- 始终恪守“智能体负责信息检索、条件核验与表单初填,原生应用负责资金最终结算与生物认证”的安全铁律;
- 无论是退款到账确认还是划扣维修定金,最终的支付面板必须强制唤起原生应用沙盒,由用户亲自验证面容 ID、指纹或支付密码,严禁外部智能体绕过前端交互实施完全静默的越权扣款。
未来生态:适应代理化分发,做好底层连接与防作弊
阿里推出“千问 Go!”并加速布局 Personal Agent,折射出大模型应用正在告别虚幻的参数比拼,真正步入与垂直商业生态深度咬合的交付时代。
结合当下技术与商业演进的脉络,移动互联网参与者需要明确几点关键认知:
- 智能体不是单体应用的掘墓人,而是高效的流量调度中枢。类似机票理赔、车辆保养、电商价保等重资产、重履约的实体业务,其最终交易与责任承担依然依托于成熟的原生 App,智能体更多是充当穿针引线的超级调度员;
- 标准化接口决定了服务被调用的优先级。未来能够被大模型更准确理解、更稳定唤起、参数还原度更高的应用,将在智能体的自主推荐决策中占据显著的卡位优势;
- 扎实的连接与防护底座永远是业务增长的前提。无论前端交互形态如何由传统的点击翻找演化为智能体的自然语言代办,跨端跳转的无缝还原、渠道数据的全链路追踪以及端侧设备的安全防作弊,始终是支撑数字化商业长盛不衰的底层硬功夫。
常见问题(FAQ)
阿里千问发布的“千问 Go!”与普通的 AI 问答助手有什么本质区别?
普通的 AI 助手主要基于预训练知识生成文本建议,需要用户自行去第三方软件中操作。而“千问 Go!”属于采取实际行动的个人智能体(Action-oriented Agent),它具备在用户授权后自主登录外部平台、跨软件查找订单、与客服博弈交涉并完成机票理赔或价保申请等全流程办事能力。
为什么大模型智能体跨应用唤醒服务时经常跳到首页导致任务断层?
这主要是因为外部智能体唤醒本地 App 时使用了缺乏参数承载力的基础跳转协议,或者目标 App 没有对外部传入的结构化业务参数进行解析与动态路由分发,导致应用在收到唤醒信号后只能降级加载默认首页,丢失了之前的操作上下文。
智能体如果推荐了用户手机里没有安装的软件,如何保证用户下载后不丢失当前任务?
开发团队可以接入专业的安装推荐接口与免填参安装技术。当智能体引导用户去应用商店下载软件时,系统会将当前的任务意图与场景参数记录在归因服务中;用户首次打开新安装的应用时,端内 SDK 会自动在后台提取并还原该上下文,直接呈现在智能体中未完成的步骤。
智能体代用户向平台申请退款或理赔,如何防范黑灰产的批量作弊风险?
这需要端云协同的防御机制:一方面在客户端集成微架构级设备指纹识别技术,通过采集物理硬件底噪与系统特征甄别真实的个人手机与云端自动化群控脚本;另一方面对敏感操作强制弹出原生应用窗口进行生物识别复核,防范伪造代理发起的批量恶意请求。
面对个人智能体普及的趋势,垂直类移动应用目前最该做些什么?
垂直类应用应当迅速推进自身核心能力的接口标准化:将高频的查询、预约、填报等业务抽象为符合系统规范的标准应用意图;同时在端内集成完善的深度链接与全渠道归因 SDK,确保既能在外部智能体调度时实现毫秒级场景还原,又能在后台有效防御自动化工具的逆向与作弊攻击。