豆包放开屏幕自动化?主流应用集体拒绝暴露出什么隐患
 openinstall运营团队|
 2026-10-15|
 260
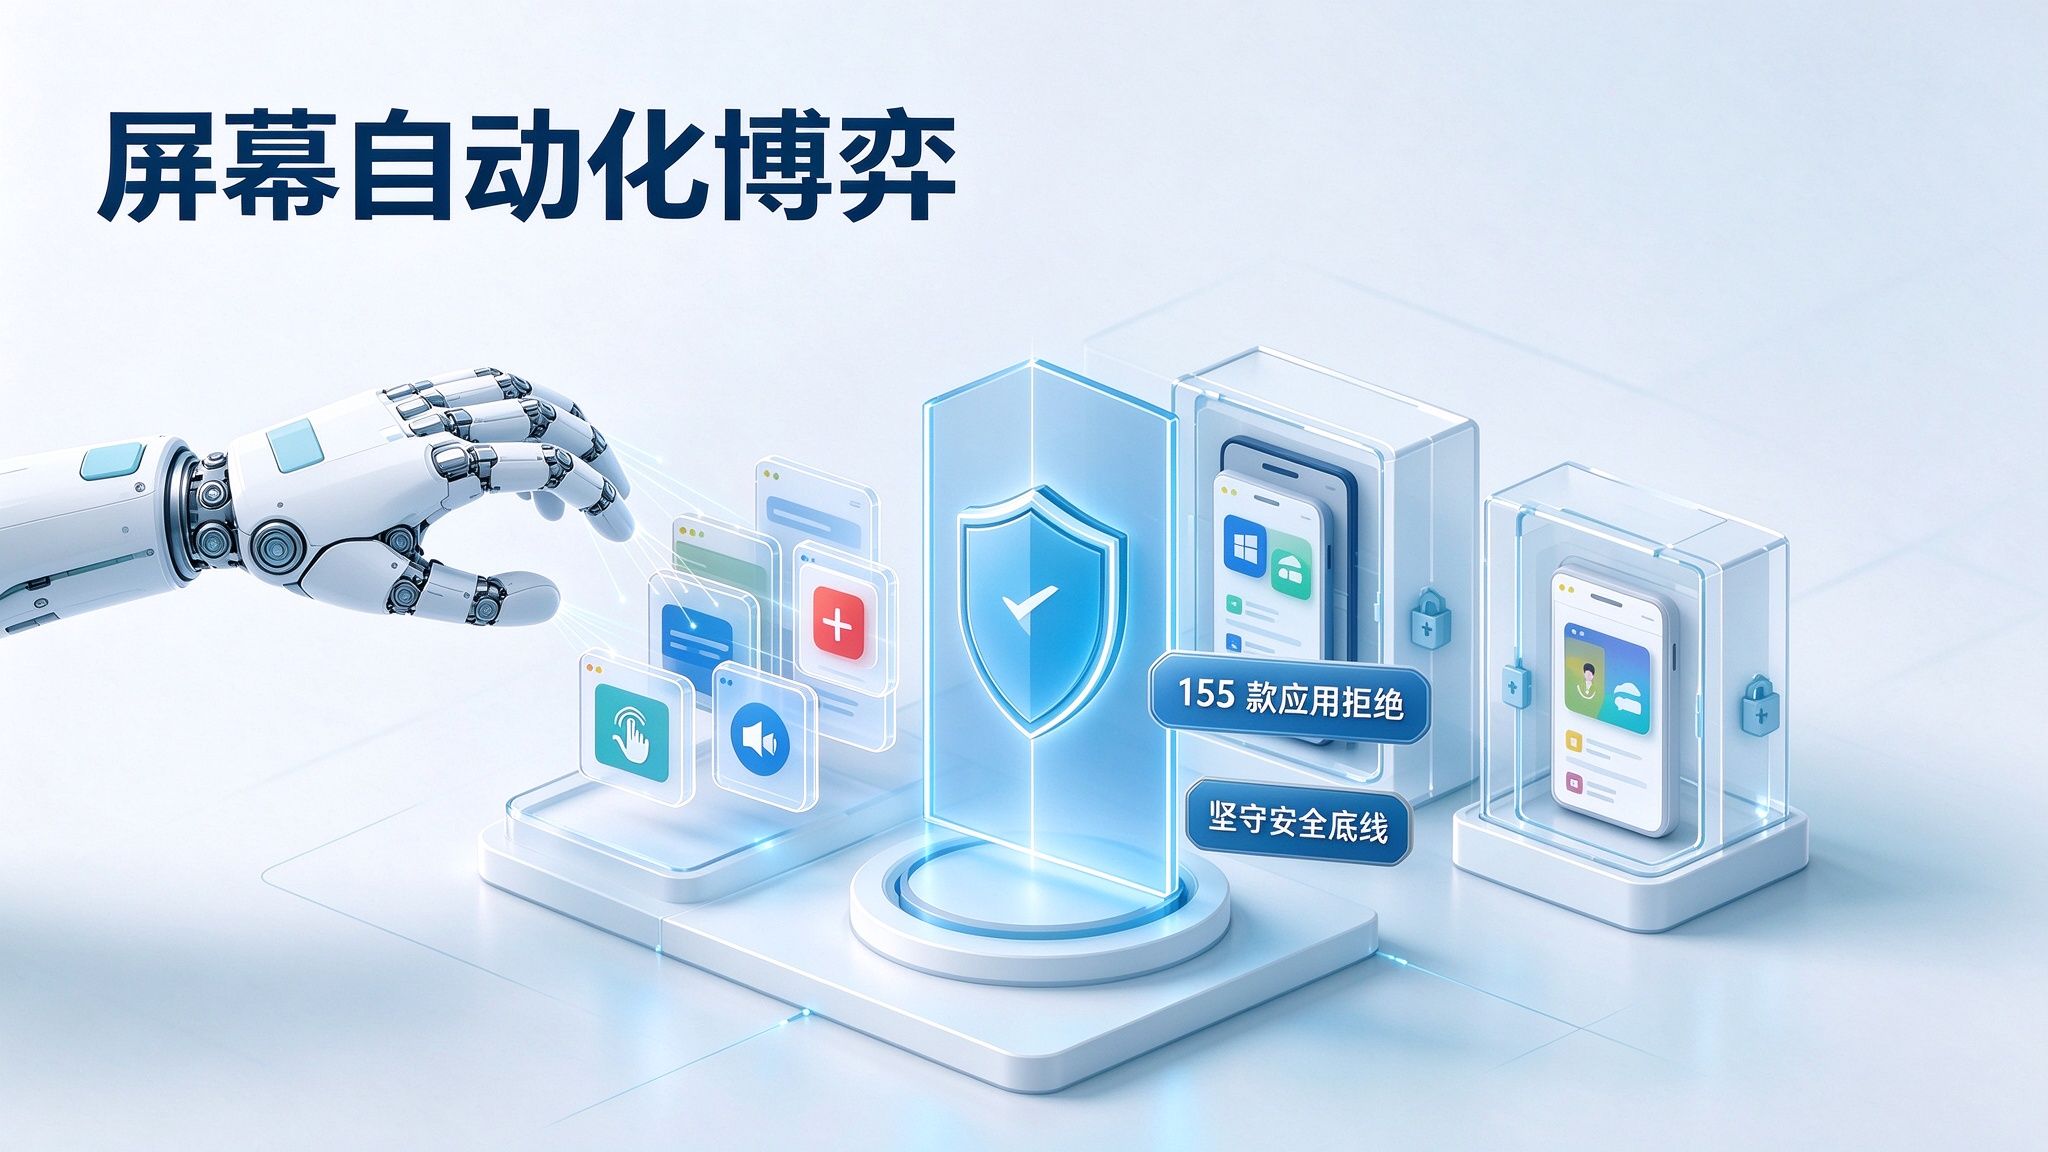
豆包放开屏幕自动化?这一战略转向已被确证,随着科技巨头主导的屏幕自动化执行协议公示期正式结束并进入实质放开阶段,豆包手机助手放开屏幕操作权限引发了全行业关于图形界面智能体(GUI Agent)接管第三方软件与移动互联网生态控制权的大震荡。2026 年 10 月 14 日,豆包手机助手宣布《屏幕自动化操作声明协议》(SAEP)30 天公示期结束,将逐步放开对手机屏幕的模拟人工点击与输入权限。然而同步公布的清单显示,微信、淘宝、美团、拼多多、工行乃至 DeepSeek、Kimi 等多达 155 款国民级应用与竞对 AI 产品均已明确声明拒绝接入,阿里系与腾讯系占比更是接近六成。当大模型尝试越过操作系统标准接口,借助暴力 OCR 识别、无障碍通道与视觉定位代客点击时,传统商业应用的流量变现逻辑遭遇降维打击,接口权限失控与黑产拟真风险集中爆发,移动端究竟需要怎样的底层协作基建,成为了全行业必须直面的关键课题。
路径争议:为什么“模拟点击”遭到了全行业的战略反弹
在人机交互的演化设想中,GUI Agent 一直被视为连接旧世界与新世界的妥协方案。大模型开发方认为,移动互联网存在成千上万个相互割裂的独立软件,要求每家厂商主动重构代码以提供标准 API 既不现实也过于漫长。因此,豆包手机助手选择了一条看似极其平滑的捷径:利用无障碍辅助功能(Accessibility Services)或底层虚拟输入注入技术,让大模型“看懂”手机屏幕上的文字与图标,像真实人类一样去滑动页面、点击按钮和录入数据。
然而,当这种能力真正步入工业化落地时,以腾讯、阿里、美团为代表的 155 款主流应用迅速达成了空前的一致,行使 SAEP 协议赋予的权利选择全面拒绝。这种集体反弹并非单纯的商业博弈,而是大模型暴力代操作直接撞上了移动互联网深层次的安全与利益底线:
[GUI 智能体代操作对原生生态的冲击模型]
用户向 AI 助手下达自然语言指令(如“在电商平台帮我挑选比价并下单”)
↓
[云端视觉多模态大模型实时截屏解析]
高频抓取第三方应用界面图像,识别文本框、价格与交互按钮
↓
[模拟无障碍手势与虚拟输入注入]
跳过所有开屏、信息流广告与推荐位,直奔底部分类或搜索入口
↓
[原生应用商业与安全体系全面受损]
展示广告曝光断崖式下跌 + 客户端风控探针报警 + 支付链路脱离原生安全沙盒
↓
[155 款主流应用依约行使拒绝权]
阻断屏幕自动化注入,要求交互回归合规可控的原生与标准协议通道
这种“按键精灵式”的大模型代操作,暴露了三大不可调和的底层矛盾:
- 商业变现漏斗被整体跳过:现代移动应用赖以生存的展示广告、推荐流商品以及开屏权益,全在 AI 助手的毫秒级自动滑动中被静默过滤。用户虽然完成了比价,但被调用的应用不仅白白消耗了服务器算力,其核心的流量变现管道也彻底沦为没有商业价值的数据管道;
- 用户敏感隐私面临非受控泄露:GUI 智能体在解析屏幕时,必须对应用界面进行全量图像抓取。这往往会无差别读取到用户的聊天记录、私人账单、收货地址乃至历史浏览痕迹,一旦外部 Agent 的数据流转缺乏严格隔离,极易引发系统级的隐私外泄灾难;
- 误操作与资产损失的法律权责不清:大模型的幻觉问题至今无法根除。如果智能体在代客操作时误判了退改签规则、在秒杀抢购中选错了规格,甚至在虚假界面的诱导下触发了不可逆的扣款,最终的经济损失与诉讼赔偿责任该由手机助手还是被调用的第三方应用承担,目前在法律和行业标准层面均处于真空状态。
安全隐患:从协议断层到黑灰产自动化挂机的全面失控
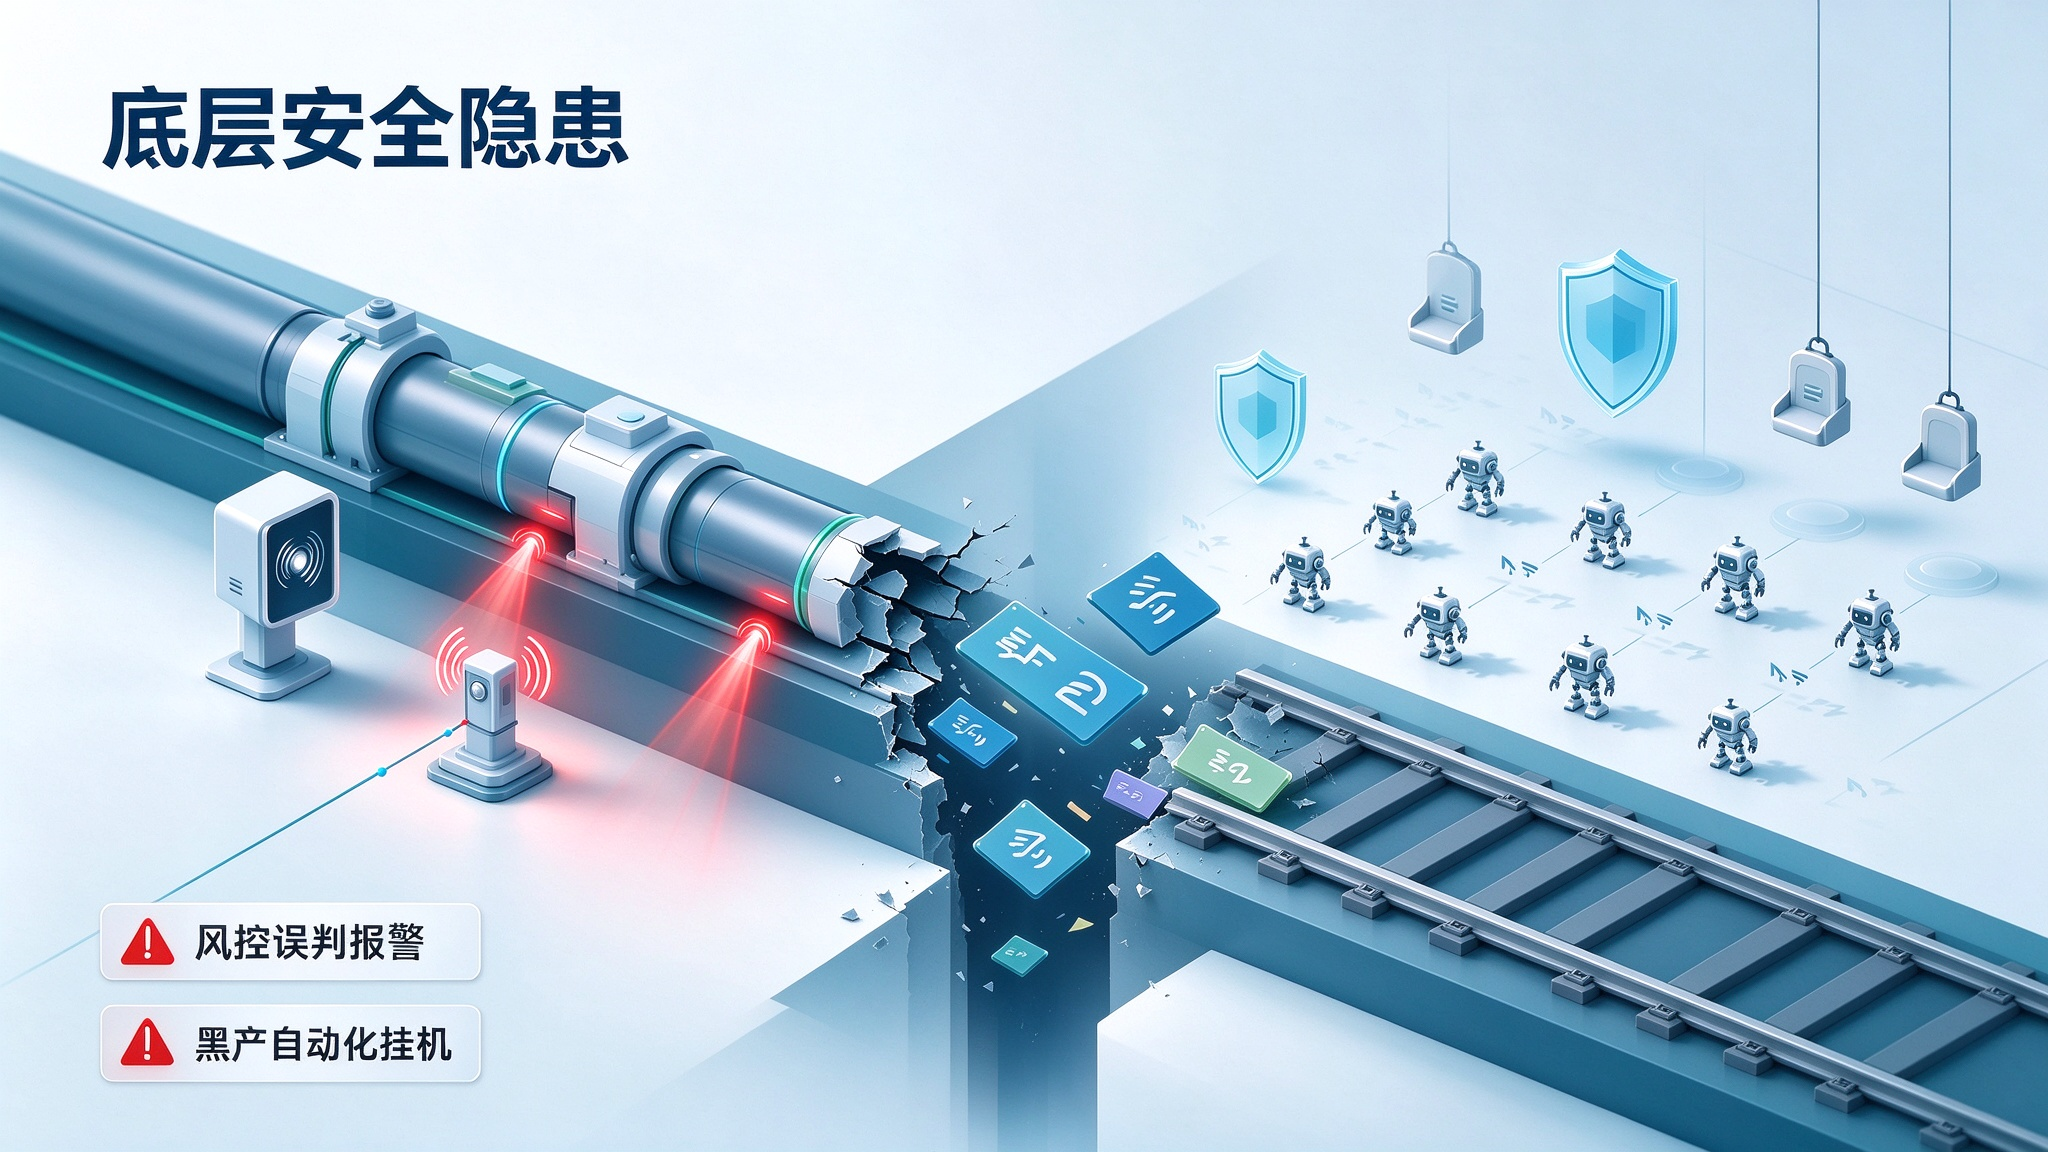
如果说商业利益的受损是头部应用集体拒绝的显性原因,那么隐藏在技术实现背后的安全黑洞,则是工程团队无论如何不敢退让的技术红线。
在移动客户端的安全防御体系中,应用始终对未知的外部输入保持高度警惕。当豆包手机助手尝试放开屏幕自动化权限时,在底层工程中直接诱发了三类致命的技术隐患:
第一,客户端反作弊与风控体系产生剧烈误报。为了防范恶意刷单、羊毛党自动化抢券以及网络爬虫,主流电商、金融和社交应用在底层均部署了极其严密的行为风控探针。风控系统通过检测手指触摸屏幕的接触面积、滑动轨迹的物理加速度、加速度计与陀螺仪微弱的物理震颤,来判定当前操作者是真人还是自动化脚本。GUI 智能体通过系统底层直接向 InputManager 注入虚拟触摸事件,其轨迹缺乏物理底噪,这种无视物理特性的点击行为会被应用风控中枢瞬间判定为“黑产脚本挂机”,进而触发大规模的账号封禁或验证码拦截,给合法用户带来极大的困扰。
第二,应用意图缺乏双向校验,业务状态严重断层。大模型仅凭视觉截屏来推断当前页面状态,属于典型的单向推测。当目标应用发生局部渲染刷新、弹出活动弹窗或网络卡顿导致布局偏移时,智能体极易将“确认支付”误点为“取消订单”,或者在多级复杂的结算流程中迷失方向。由于双方缺乏结构化的握手协议,大模型无法直接读取底层的业务数据结构,只能盲目重试,导致原本流畅的办事体验演变成不可控的死循环。
第三,为黑灰产打开了前所未有的“免逆向作弊”后门。长期以来,黑客制作作弊脚本需要耗费大量精力逆向应用的二进制通信协议或 Hook 内部函数。一旦手机操作系统级助手公开了合法的屏幕自动化通道,黑产团伙完全可以利用大模型包装的合法外壳,在群控手机或云手机集群上大规模运行高度拟真的自动化刷量任务。黑客无需再逆向业务协议,只需向本地智能体下发自然语言提示词,即可驱使其代为完成虚假注册、刷取平台补贴等恶意行为。
规范解法:告别暴力模拟,构建基于标准应用意图与专业 SDK 的合规通道
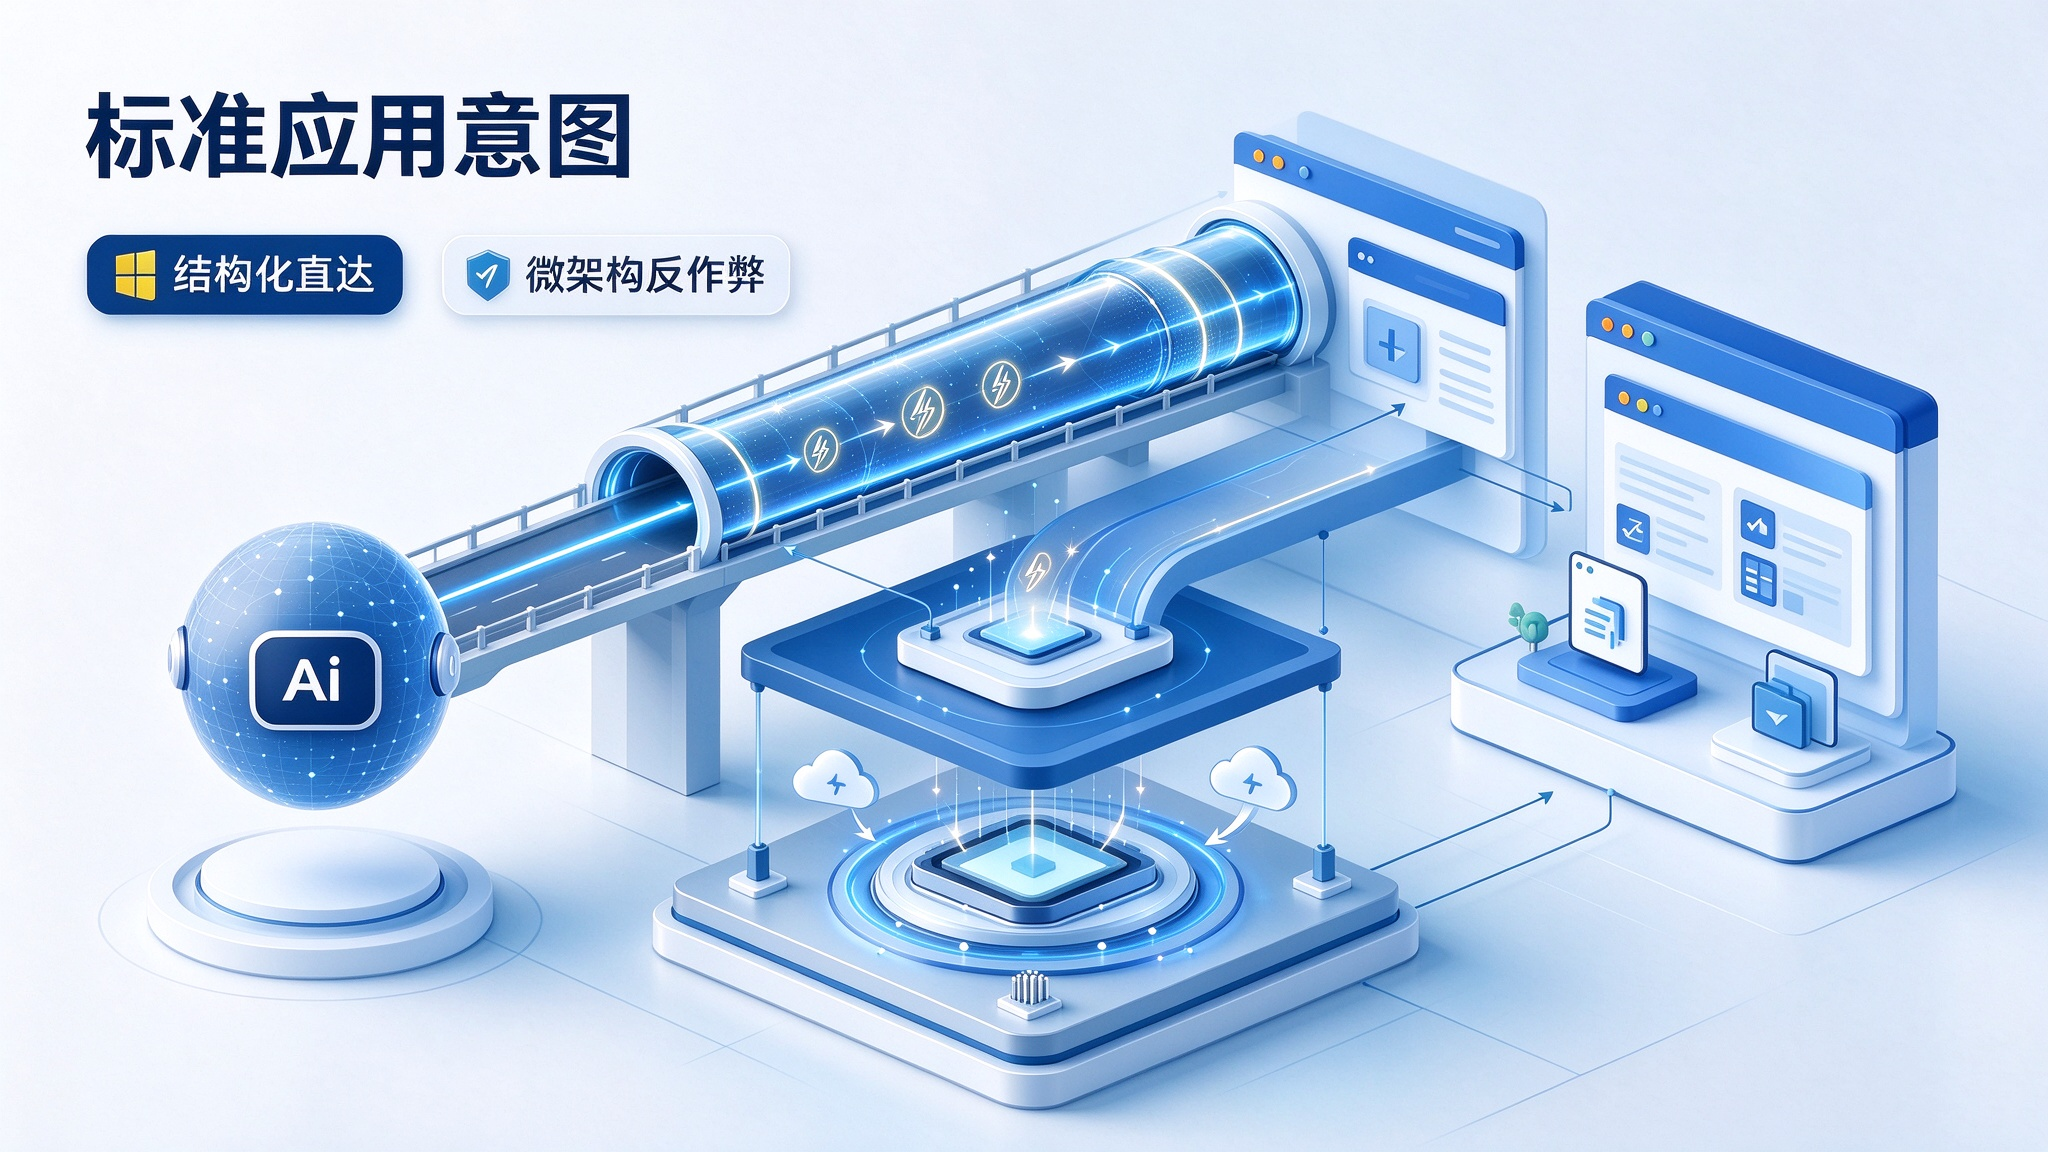
155 款国民级应用的集体拒绝,给大模型落地智能体手机敲响了警钟:试图以“强行模拟人类点击”的野蛮方式接管第三方应用,在商业与技术生态中均不可行。移动端交互的正确演进路径,绝不是在 UI 层打补丁,而必须回归到由应用开发者主动输出、具备强鉴权与强类型约定的标准应用意图(App Intents)体系。
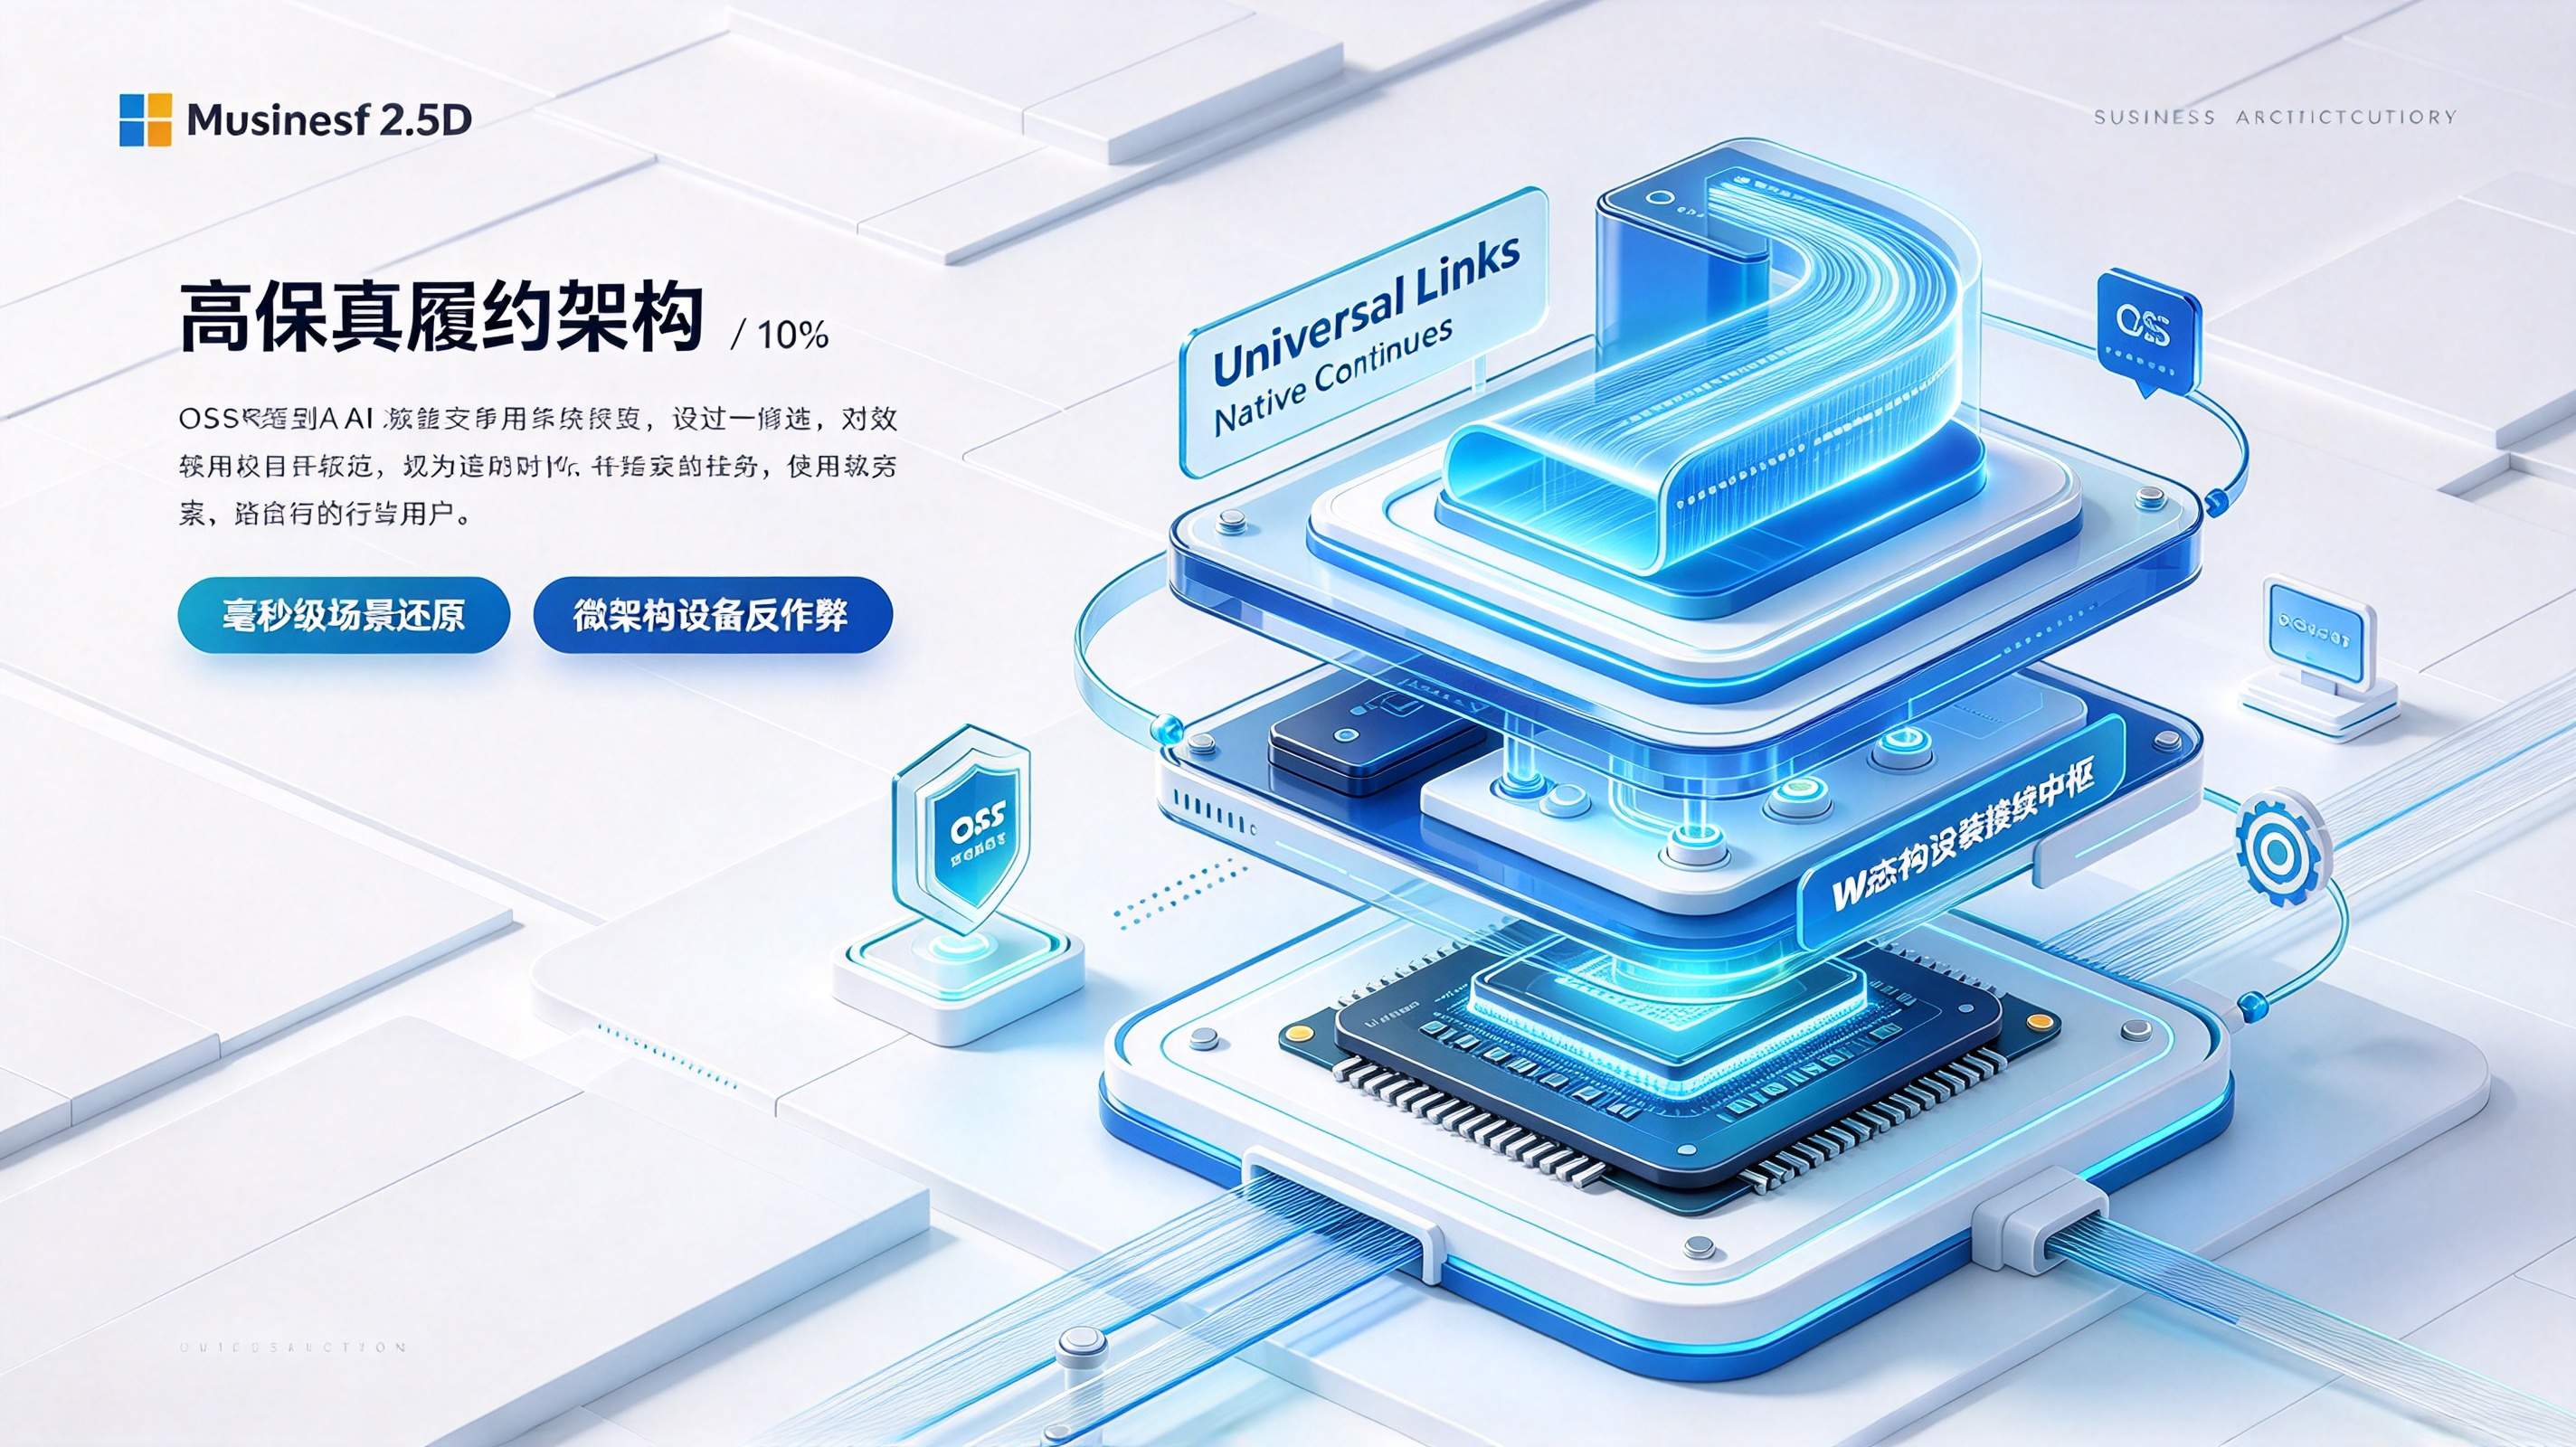
在实际的软件架构升级中,应用团队应当接入成熟规范的软件开发工具包(SDK),搭建覆盖跨端参数深度直达、免填参安装接续以及微架构级设备防作弊的下一代协作底座。
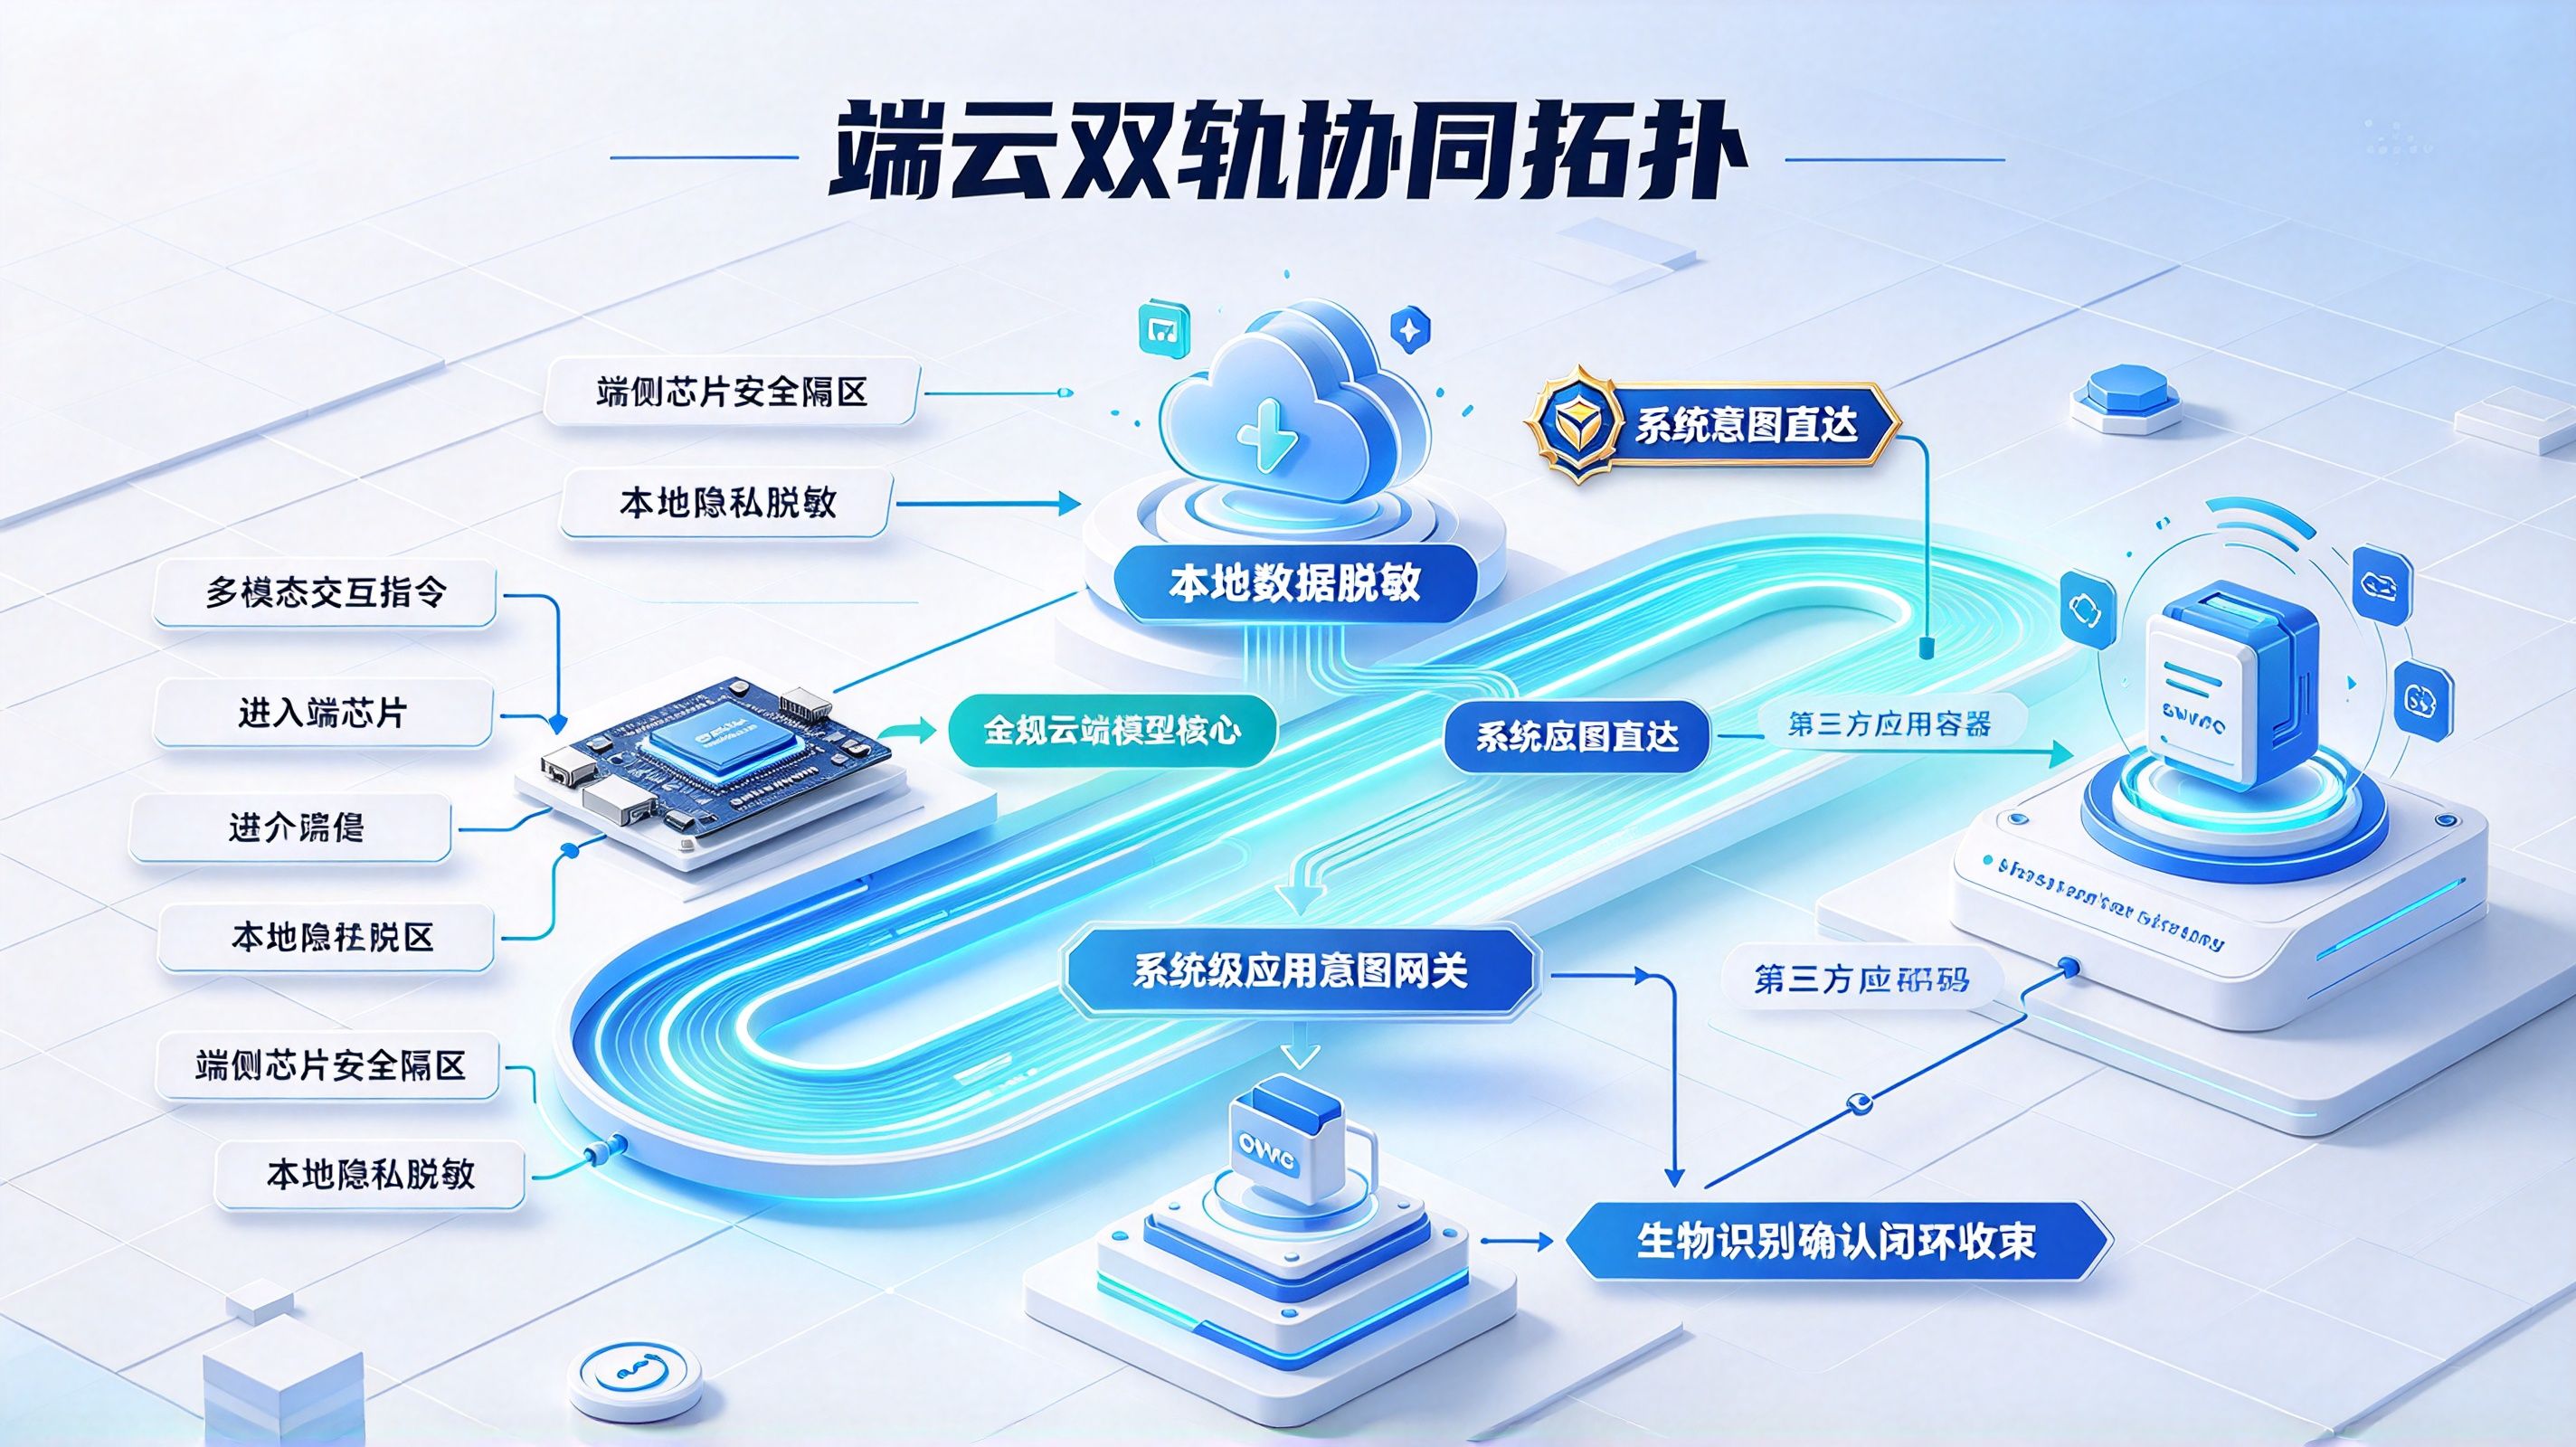
[基于标准协议的原生应用意图调度拓扑]
用户向外部智能体发起自然语言需求
↓
[外部平台匹配标准应用意图(App Intents)]
放弃截屏与模拟点击,生成符合官方规范的强类型结构化数据包
↓
[基于 Universal Links 标准深度链接穿透]
搭载时效加密 Token 与业务参数,避开操作系统无障碍权限滥用
↓
[端侧 SDK 毫秒级场景还原与参数绑定]
已装机设备秒级直达二级交易面板;未装机设备经安装推荐接口接续任务
↓
[端侧设备指纹识别采集物理特征]
探查硬件微架构与真实传感器底噪,拦截云端虚拟脚本与自动化黑产代操作
↓
[原生受控沙盒二次确认与安全闭环]
在受保护的本地容器中由用户亲自验证面容/指纹,完成高安全级履约
为了在保障业务独立性与安全底线的同时,合规承接外部 AI 助手的合理调用,开发团队应当着重推进以下工程建设:
1. 规范输出标准应用意图,以结构化接口取代界面截屏
应用应当彻底关死允许外部随意模拟点击的后门,将自身的查询、选品、预约等核心能力抽象为规范的应用意图:
- 严格遵循现代操作系统标准链接(如苹果 Universal Links 与安卓 App Links)规范,将业务载荷定义为具备加密签名校验的标准数据接口;
- 接入规范的深度链接与场景还原技术,当外部 AI 助手解析出用户需求后,直接以标准协议调起应用内部的指定二级页面,并把商品 ID、预约时段等结构化参数无缝注入内存。整个过程无需任何暴力截屏与模拟点击,既保护了应用自身完整的界面交互与商业展示,又消除了误触风险。
2. 补齐未装机断层,依托安装推荐接口实现全链路转化
面对外部 AI 助手可能向尚未安装应用的用户推荐服务,必须确保新用户安装流程的丝滑承接:
- 集成专业的安装推荐接口(Install Referrer)与免填参安装方案;
- 当用户因智能体推荐前往应用商店下载时,外部携带的任务上下文(如智能体匹配的优惠券组合或特定待确认订单)会被安全记录在动态归因服务中;
- 用户完成安装并冷启动 App 时,端内 SDK 自动在后台提取并还原这些意图参数,直接带入对应的业务页面,杜绝新用户流失。
3. 构建微架构级设备指纹识别,阻断自动化恶意挂机
严防黑灰产假借智能体屏幕操作之名,在机房集群中发起大规模的虚假比价与自动化套利:
- 客户端底层必须集成具备强反篡改能力的设备指纹识别模块,深入操作系统底层采集硬件微架构指令执行延时、图形渲染特征、驱动层响应以及传感器真实物理噪声;
- 服务端在处理外部调用触发的业务动作时,实时交叉校验物理设备指纹与运行环境的一致性,秒级阻断云端模拟器、虚拟多开容器与无物理底噪的自动化脚本,守住企业资金安全底线。
4. 严守原生安全确认红线,资金与敏感权限绝不开放代办
无论智能体的自然语言交互多么智能,系统架构必须坚守“各司其职”的履约原则:
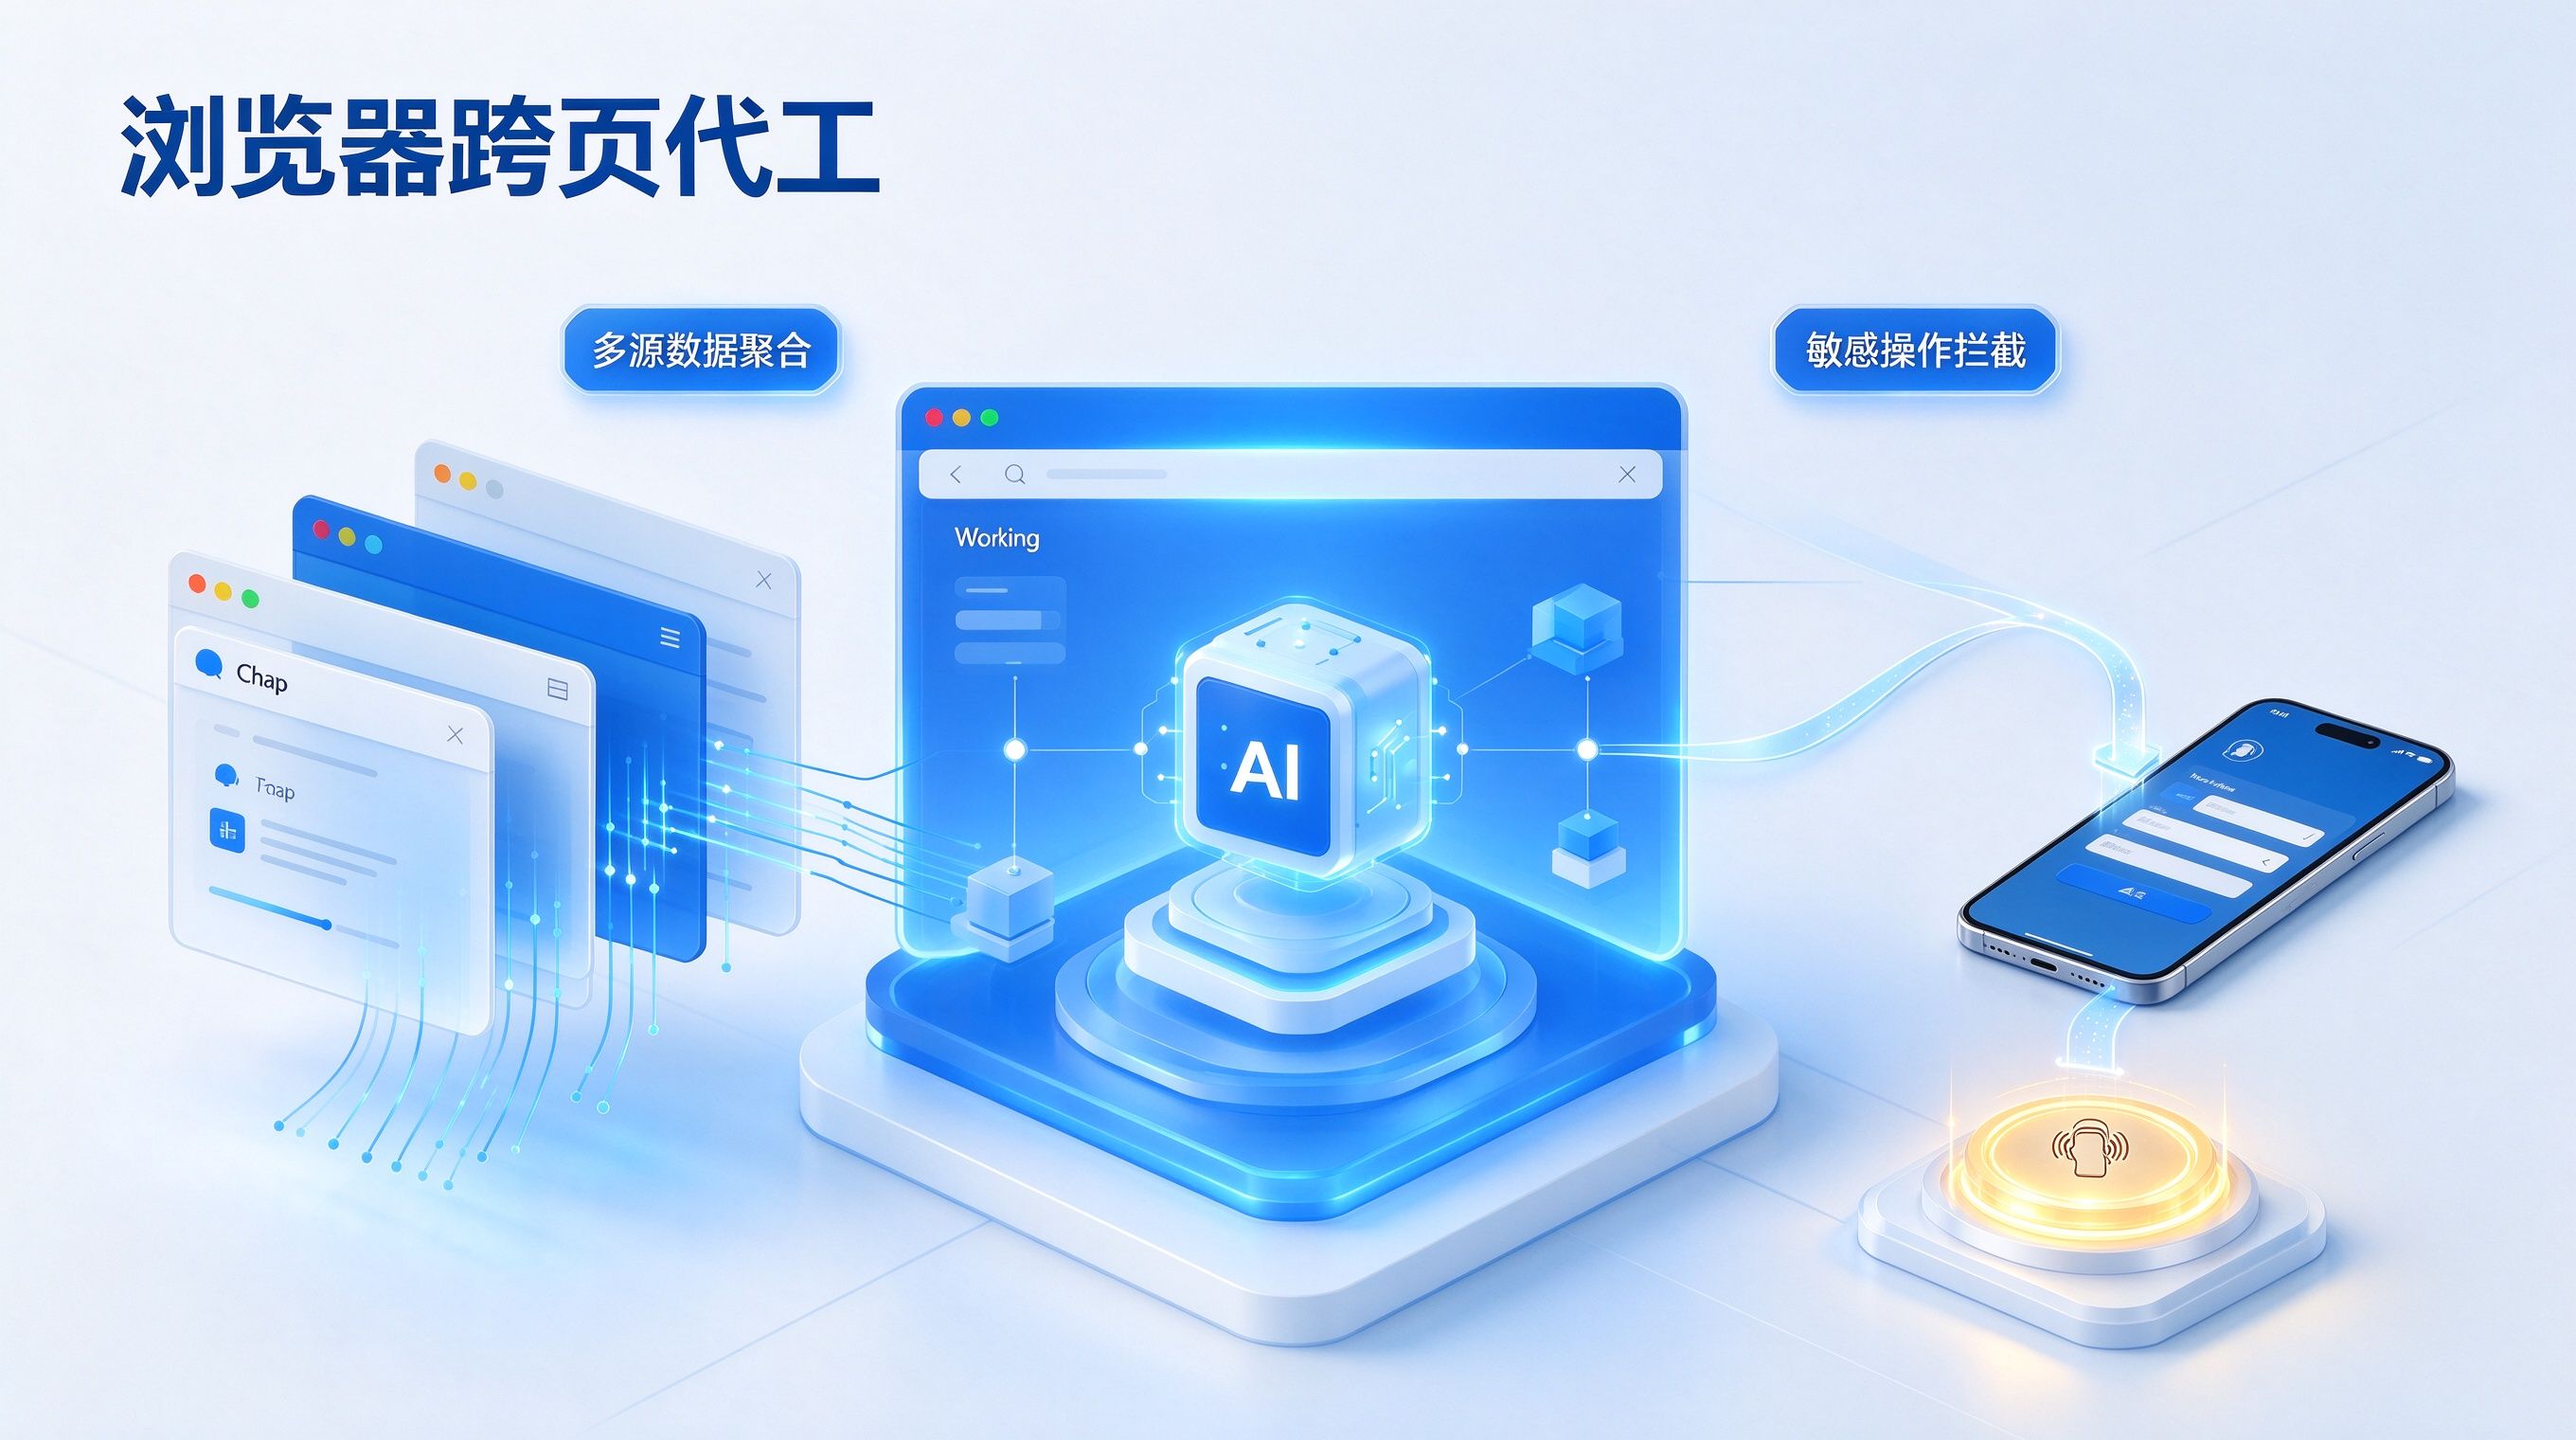
- 外部智能体只负责在前端根据用户意图进行信息聚合、比对筛选与结构化参数准备;
- 涉及账户登录、敏感信息授权、支付密码核验等核心高危操作,必须强制唤醒原生应用受控沙盒,由用户亲自在原生界面上完成生物识别或密码确认,坚决禁止外部程序绕过前端进行完全静默的越权扣款。
未来生态:告别管道化焦虑,在规范互联中实现共生
155 款主流应用对豆包手机助手屏幕自动化操作权限的断然拒绝,反映出移动互联网生态对于自身被“管道化”的深切焦虑,也为 AI 智能体与移动应用协作划定了清晰的边界。
面向未来,行业必须建立理性客观的发展共识:
- 粗暴的屏幕代操作没有未来。依靠无障碍通道的截屏解析与虚拟模拟,在技术上脆弱且极易损坏业务逻辑,在商业上更是与原生应用生态处于尖锐对抗状态,必然会被主流应用厂商全面封杀;
- 协作的前提是尊重各方的商业与安全利益。大模型平台不应妄图成为垄断一切的超级黑盒,而应当作为高效的分发枢纽,与第三方垂直软件通过规范的意图协议进行互利互惠的对接;
- 扎实的连接基础设施是实现确定性增长的关键。无论上层的 AI 交互如何演化,底层的标准 Universal Links 跳转、免填参安装还原、全链路数据度量以及端侧设备反作弊,永远是保障整个移动应用生态健康运转不可或缺的基本功。
常见问题(FAQ)
豆包手机助手的屏幕自动化操作(SAEP)具体指的是什么?
它是指 AI 助手利用操作系统的无障碍辅助服务或系统级输入注入能力,通过实时截取手机屏幕、让大模型识别当前界面的文字和按钮,然后模拟人类手指在屏幕上的滑动、点击和文本输入,替用户完成跨应用的连贯操作任务。
为什么微信、淘宝、美团等 155 款主流 App 会集体拒绝这项权限?
主要出于商业模式保护与系统安全风控两大考量:商业上,AI 自动操作会跳过应用所有的开屏广告、信息流推荐位与营销活动,使应用彻底沦为免费的数据接口和算力管道;安全上,全量屏幕截屏存在严重的隐私泄露隐患,且无物理底噪的模拟点击极易被风控系统误判为黑产脚本,更易引发误操作和不可逆的资产损失纠纷。
为什么说大模型模拟人类点击比不上标准应用意图(App Intents)?
模拟点击完全依赖概率视觉识别,容易因页面弹窗、渲染微变或网络卡顿导致点击错位甚至死循环,且数据单向不透明;而标准应用意图(App Intents)是应用主动对外暴露的结构化强类型接口,具备参数校验与加密签名,能够实现毫秒级深层直达与确定性履约,兼顾了用户体验与业务安全。
在防范自动化恶意代操作方面,设备指纹识别能起到什么作用?
黑灰产团伙可能利用自动化脚本配合大模型,在云端模拟器或群控农场中批量伪造用户行为实施刷单套利。微架构级设备指纹识别深入底层硬件与传感器物理底噪,能够秒级辨别出没有真实人体接触特征与物理环境的虚拟代理,从而在服务端拦截异常环境发起的虚假请求。
面对系统级 AI 助手的渗透,普通应用开发者应当如何平衡开放与安全?
开发者应主动拥抱规范化的接口输出:一方面积极拒绝非受控的屏幕自动化与暴力无障碍注入,守住核心业务沙盒;另一方面,通过接入专业的 Universal Links 深度链接与免填参安装 SDK,将核心业务抽象为标准应用意图,在保障商业权益与数据安全的前提下,合规承接来自各大智能体平台的精准结构化流量。