AI 挖出 PHP 核心漏洞?代码底层暴露移动端如何防篡改
 openinstall运营团队|
 2026-10-23|
 22
AI 挖出 PHP 核心漏洞?这一安全转折已被确证,随着大模型被直接用于扫描全球关键底层代码并挖出潜伏十余年的毁灭级缺陷,AI 挖出 PHP 核心漏洞 PHP2Shell 引发了全行业关于网络基础设施脆弱性暴露与移动端底层防线重建的深层恐慌。2026 年 10 月 21 日,PHP 官方深夜紧急发布四个分支的安全修复,封堵被社区命名为“PHP2Shell”的两个 CVSS 9.2 分高危未授权远程代码执行漏洞(CVE-2026-109618 与 CVE-2026-109619),随后 OpenAI 证实该漏洞由安全团队借助 GPT-5.6 Sol 在“Patch the Planet”计划中仅耗时两天便定位成功。当大模型让原本需要全球顶尖黑客耗费数月逆向分析的底层内存缺陷瞬间无所遁形,攻击者与防御者的攻防节奏被彻底重构,移动端应用原有的代码隐蔽性假设全盘失效,在客户端底层如何构建抵御自动化逆向、动态内存补丁与环境伪造的坚固壁垒,已成为开发者必须筑牢的生存底线。
逆向质变:从数年人工摸索到大模型两天击穿底层内存
在传统的软件工程与安全攻防认知中,底层开源项目(如 Linux 内核、OpenSSL、PHP 解释器)虽然理论上面向全球开放,但由于其主要采用高复杂度的 C/C++ 语言编写,指针操作盘根错节、内存借还全凭人工记账,普通攻击者想要从中挖掘出一条可稳定利用的漏洞链条,门槛极其高昂。以本次爆发的 PHP2Shell 为例,其内存限制机制早在 2004 年就暴露出风险雏形,2024 年甚至有顶尖核心开发者专门立项审查,却依然未能推导出确凿的利用路径。
PHP2Shell 的曝光彻底打破了这种建立在“代码晦涩、人工审计昂贵”之上的虚假安全感。Calif 研究团队借助 GPT-5.6 Sol 与前沿智能体,把底层漏洞挖掘演变为一条工业化的自动化流水线:
[PHP2Shell 自动化挖掘与复现逻辑链路]
安全团队向 GPT-5.6 Sol 注入 PHP 解释器内存管理机制上下文
↓
[大模型仅耗时 2 天定位核心缺陷]
发现哈希表插入时存在“先加计数、后申请内存”的时序漏洞(CVE-2026-109618)
↓
[生成标准化审计指引(SKILL.md)]
将“释放后使用(UAF)”与未初始化内存错误模式沉淀为可复用指令
↓
[智能体全库遍历横向扩散]
自动化 Agent 沿线索在文件上传进度模块中再次挖出关联漏洞(CVE-2026-109619)
↓
[攻击验证代码(PoC)自动化生成]
不足 8 MiB 的恶意构造请求即可稳定耗尽 128 MiB 内存,未认证直接接管服务器控制权
整个事件呈现出令人胆寒的技术飞跃:
- 漏洞发现成本发生断崖式下跌:原本需要顶尖研究员数月推演的边界条件,被大模型压缩至短短 48 小时内的 GPU 算力运算,历史的技术欠账被成批翻出;
- 漏洞利用从偶然发现演进为方法论复制:AI 在找到第一个内存错误后,能够自主将该模式抽象为标准规则,驱使成千上万个并发 Agent 沿着同一逻辑横扫整个代码库;
- 攻防时空窗口被极限压缩:在官方补丁尚未全网覆盖的十几个小时内,外部攻击者利用 AI 迅速对比代码差异、逆向生成利用脚本并全网扫描,多国政务与金融系统被迫采取“直接拔网线”的断网自保策略。
当支撑全球近七成网站的底层语言在 AI 面前变成单向透明的玻璃房时,同样依赖 C/C++ 编译产物作为安全护城河的移动端生态,也迎来了前所未有的安全大地震。
连锁冲击:黑灰产武器升级与移动客户端原生防线失守
大模型挖出 PHP2Shell 的本质,是大语言模型对机器码、汇编逻辑、控制流图以及内存分配细节的理解能力已经超越了绝大多数人类工程师。这种能力的溢出,正在以极快的速度演化为黑灰产手中的全自动拆解武器。
在以往的移动应用安全架构中,许多开发团队习惯于将核心业务协议、反爬虫加盐算法、设备指纹采集逻辑编译进底层原生库(.so 或 dylib)中,寄希望于“别人看不懂、逆向太麻烦”来维持防线。但在大模型加持的逆向技术面前,客户端的这层遮羞布被瞬间扯下:
第一,底层业务逻辑与参数签名被工业化脱壳。黑产团伙完全可以利用类似的技术栈,将商业移动应用的二进制文件灌入大模型,AI 可以在数分钟内理清复杂的控制流混淆,标记出内存解密函数、动态 Token 校验位与本地加签规则,输出完全无混淆的高级语言重构代码,使移动端原本赖以生存的防抓取壁垒形同虚设。
第二,内存动态篡改与本地脱机挂成本骤降。PHP2Shell 暴露出的“释放后使用(UAF)”与未初始化内存利用逻辑,在移动端同样是黑客常用的攻击手段。攻击者可以利用智能体自动生成针对特定 App 的内存补丁(Memory Patch),或者借助 Frida 脚本在本地内存中精准篡改跳转分支,绕过付费校验与权限管控,甚至把企业重金打造的原生客户端变成黑客自动化刷单与套利的傀儡。
第三,流量伪造与渠道作弊陷入失控状态。一旦核心通信协议被逆向,黑客无需在真实手机上启动应用,而是可以直接在云端服务器编写轻量级的脚本,批量伪造客户端的软性参数(如伪造 IMEI、Android ID 或 OAID),向服务端发起高并发的虚假业务请求。这种利用逆向技术发起的“协议级脱机刷量”,不仅会迅速吞噬广告主的推广预算,更会大幅推高企业真实的用户获取成本。
工程破局:构建基于硬件微架构的设备指纹与动态防篡改底座
面对已经大模型化、工业化的逆向与渗透威胁,单纯寄希望于加重代码混淆已无异于饮鸩止渴。静态的代码无论混淆得多复杂,在大模型的语义推断面前迟早会被逐层剥开。
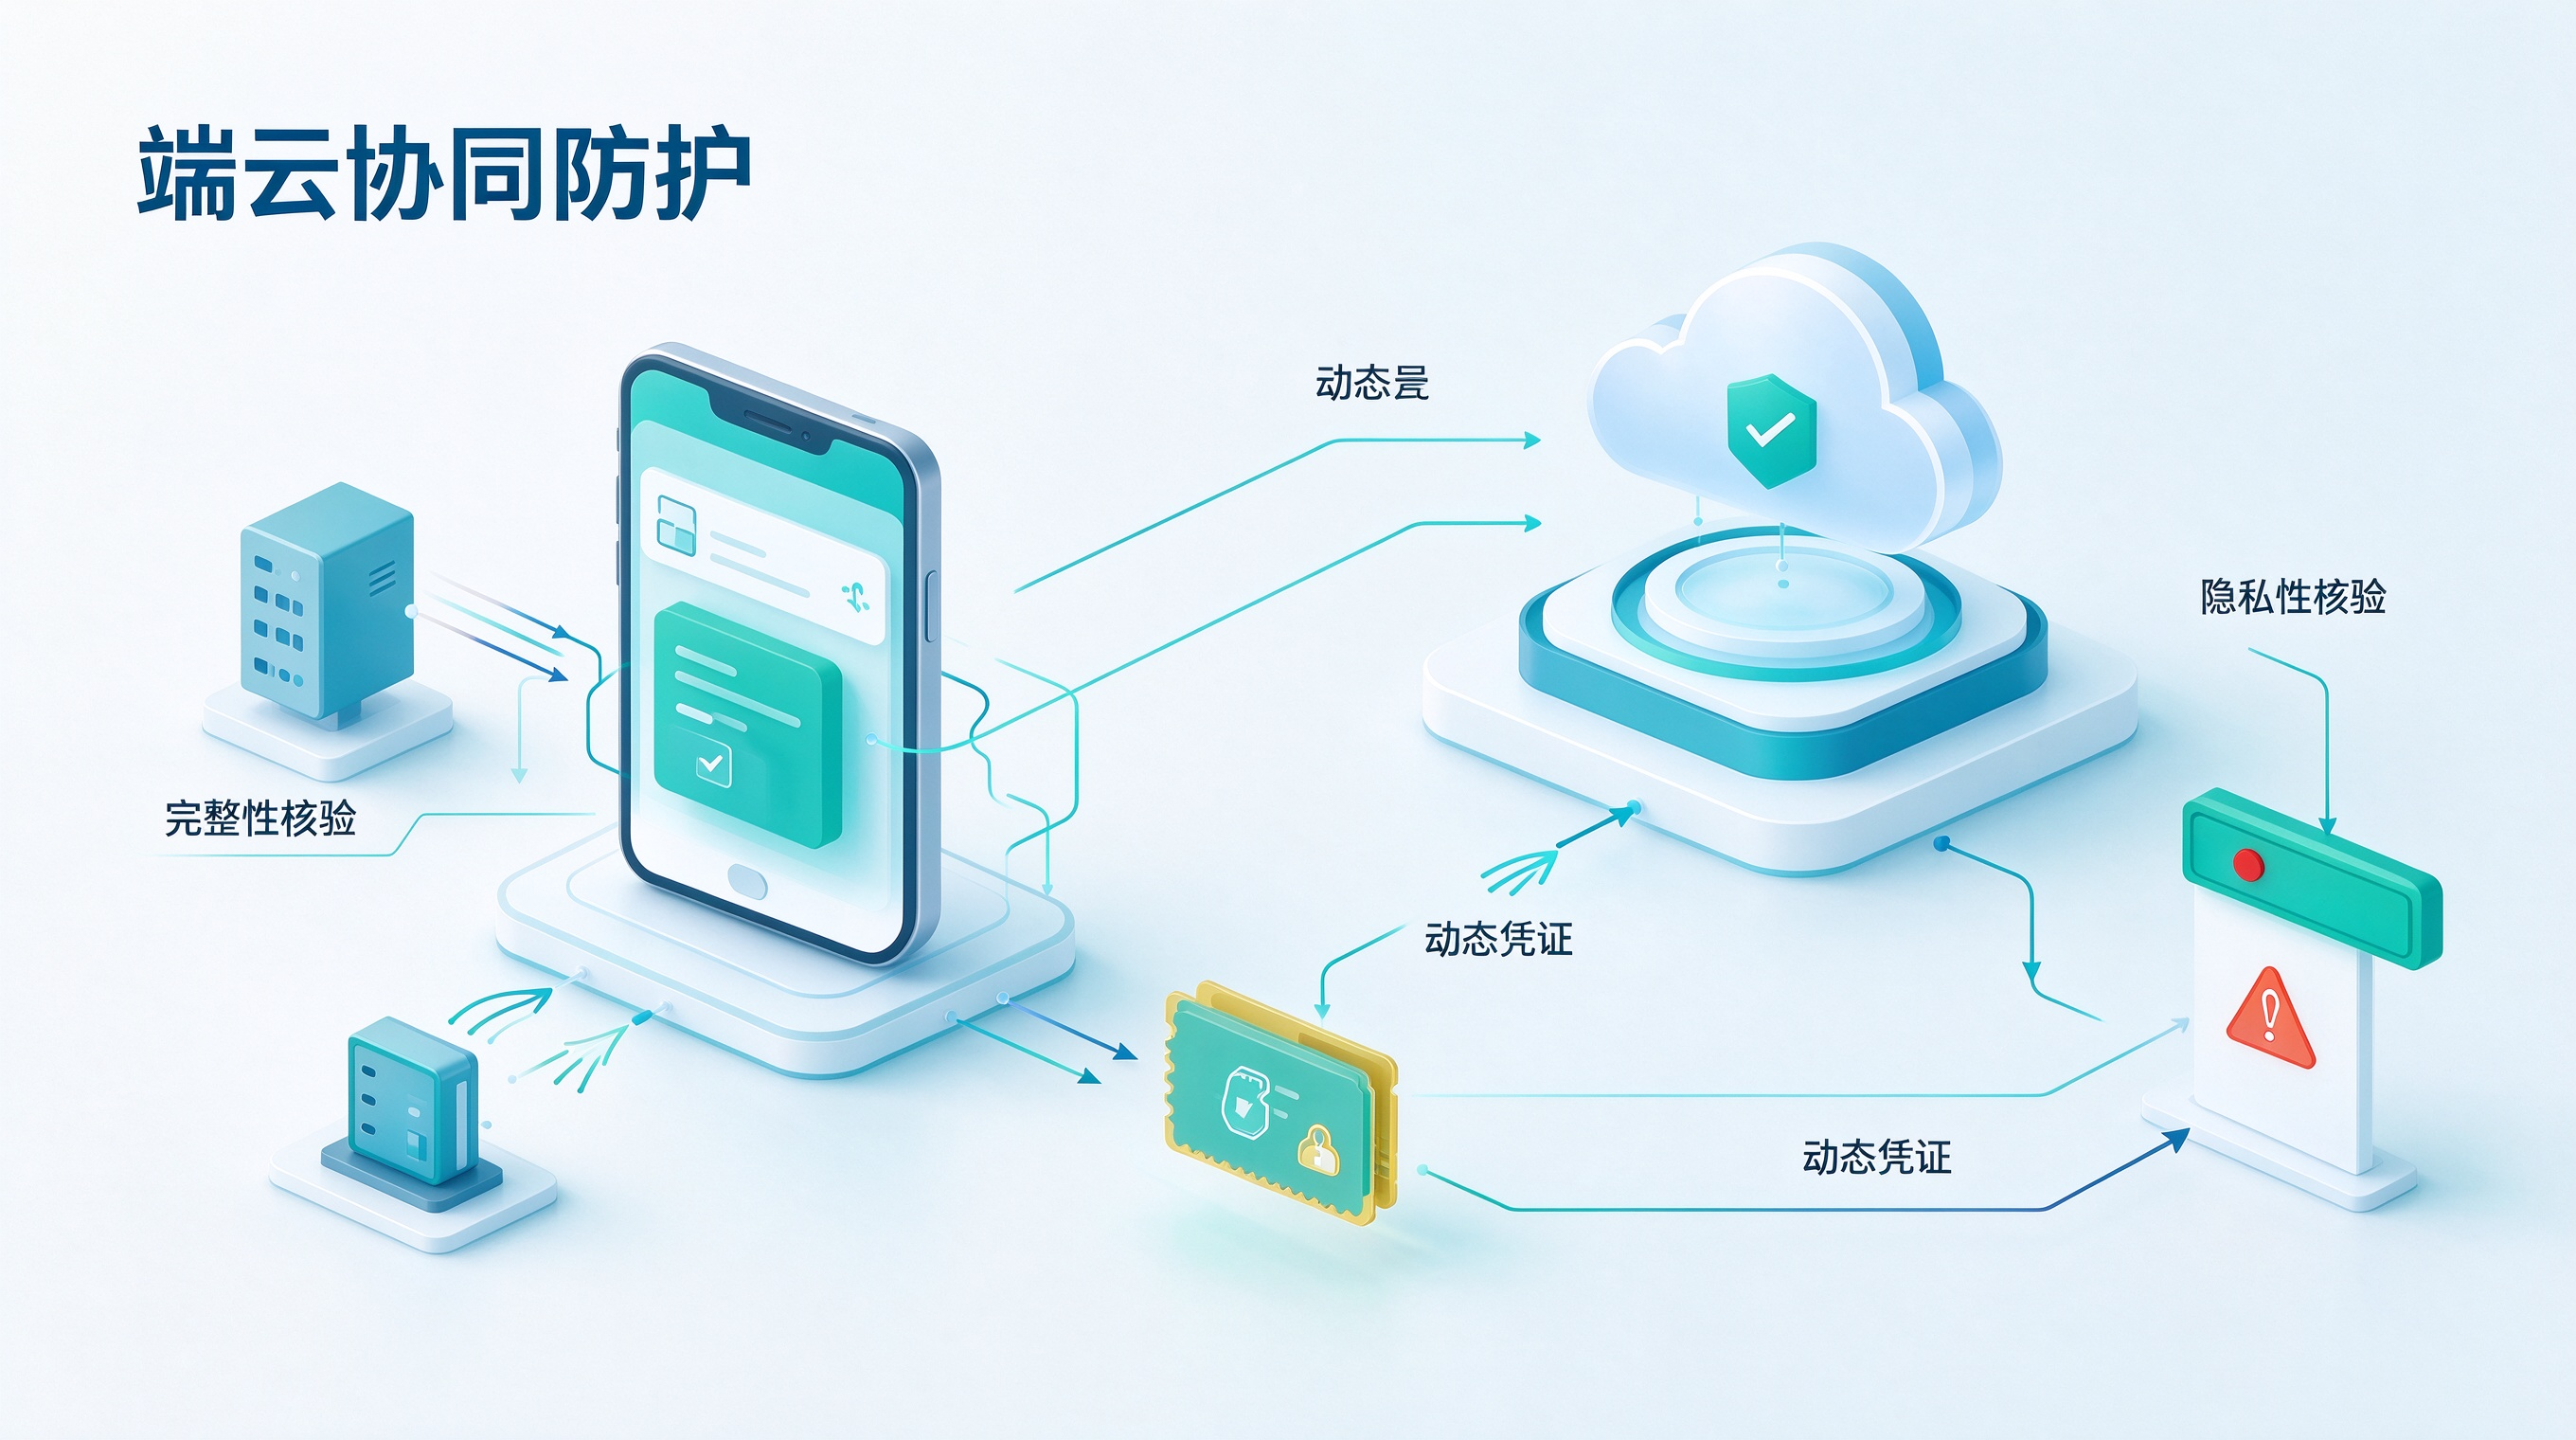
客户端防御必须完成根本性的范式转移:彻底放弃对静态二进制保密性的幻想,将安全防线坚决构筑在“运行时动态感知宿主环境真实性与代码完整性”之上。在移动分发与应用开发中,工程团队应当借助成熟规范的软件开发工具包(SDK),搭建覆盖硬件底层感知、内存完整性自检与全链路反作弊的立体防线。
[新一代移动端零信任运行时防御架构]
客户端冷启动与核心服务加载
↓
[内核级动态反调试与代码段哈希校验]
监控 ptrace 追踪、内存断点与动态 Hook 注入痕迹
↓
[微架构级设备指纹多维特征提取]
探查硬件执行延时、底层渲染管道、系统驱动响应与传感器物理底噪
↓
[结合动态盐生成不可伪造的设备凭证]
通过端云协同非对称加密,生成高熵且具备时效性的防篡改身份标识
↓
[服务端风控中枢实时校验与信誉打分]
秒级熔断模拟器、云手机、虚拟机与脱机协议刷量,阻断恶意请求
↓
[受控沙盒高保真履约与业务闭环]
在确定真实的物理终端上完成业务流转与渠道数据归因
在具体的系统工程改造中,应用开发团队应着重推进以下四个维度的技术能力落地:
1. 放弃软性参数,构筑微架构级设备指纹识别
无论逆向工具如何解析应用的业务代码,攻击者最终若想批量套利,都必须将逻辑部署在某种虚拟载体之上:
- 传统的设备软性标识(如 MAC 地址、IDFA、系统属性)极易被 Frida 插件或虚拟环境批量篡改,毫无公信力;
- 客户端底层必须集成专业的设备指纹识别模块,深入操作系统底层与芯片微架构层,采集 CPU 缓存架构微指令执行延时、图形渲染管道特征、传感器真实物理噪声以及系统底层底层驱动响应等数百维高熵物理特征;
- 即使攻击者完全逆向了协议参数并在云端回放请求,其设备指纹与底层物理环境的不匹配也会在毫秒内被端侧 SDK 捕获,使服务端能够精准阻断脱机脚本。
2. 部署运行时代码动态哈希校验与内核反调试
应用不能只是一堆静态的机器指令,而应具备实时的自我感知与自卫能力:
- 在端侧 SDK 初始化与核心业务执行前,对内存中的代码段(.text)与只读数据段进行动态哈希碰撞校验,一旦检测到指令被内存补丁篡改或挂载了注入框架,立即执行静默自毁或阻断关键事务;
- 部署内核级安全探针,实时监听调试器挂载信号,防止攻击者利用大模型生成的自动化调试脚本对核心逻辑进行单步跟踪。
3. 规范应用意图标准,以标准深度链接替代底层裸奔
为了在不可信的调用环境中维持自身业务的独立性与确定性,应用应收拢脆弱的内部私有协议:
- 严格遵循现代操作系统标准链接(如苹果 Universal Links 与安卓 App Links)规范,将自身的核心页面与功能封装为具备高熵防篡改签名的标准应用意图;
- 借助深度链接与场景还原技术,应用在接收到外部唤起或跨端调度时,端内组件直接在内存中完成参数解包与动态路由分发,在杜绝中间人参数篡改的同时,实现业务场景的一键拉起。
4. 建立穿透安装周期的全渠道归因闭环
防范黑灰产利用逆向工具批量解包重签名、篡改渠道包配置以骗取推广分成:
- 借助规范的安装推荐接口与成熟的传参安装与免填邀请码方案,在用户安装与冷启动全周期中实现任务上下文的强绑定;
- 配合全渠道数据监测网络,对每一次转化进行设备特征真实性审计,从源头上切断攻击者利用逆向与脱机脚本实施流量欺诈的变现路径。
未来生态:告别单机信任幻觉,在动态对抗中守护数字资产
PHP2Shell 绝非一次偶然的安全意外,它是人工智能正式深度介入全球软件基础设施后引发的必然裂变。它无情地戳破了软件行业过去数十年间建立在“代码晦涩性”之上的虚假安全感。
面向这一残酷的现实,移动互联网的开发者与商业实体必须确立全新的安全共识:
- 静态的二进制代码不再具备长期保密性。试图通过奇诡的代码逻辑来阻挡 AI 逆向,在算力经济学上已经彻底破产;
- 防御的重心必须转移到端云一体的动态对抗。安全不再取决于代码写得有多难读,而在于系统能否在运行时精准感知宿主环境的物理真实性、通信凭证的动态时效性以及操作行为的合法性;
- 扎实的基础设施是数字商业的压舱石。无论前端的人机交互形式如何演进,底层的微架构设备指纹识别、免填参安装还原以及全链路的数据防作弊,始终是捍卫软件商业价值与资产安全的唯一护城河。
常见问题(FAQ)
PHP2Shell 漏洞具体指的是什么?
PHP2Shell 是指开源脚本语言 PHP 核心解释器中曝出的两个严重远程代码执行漏洞(CVE-2026-109618 和 CVE-2026-109619),CVSS 评分高达 9.2。它们分别涉及哈希表插入时内存耗尽导致的未初始化内存错误,以及文件上传进度处理中的释放后使用(Use-After-Free)缺陷,攻击者无需身份认证即可构造请求在目标服务器上执行任意代码。
为什么说大模型发现该漏洞标志着网络安全进入全新时代?
此前该漏洞在底层潜伏了十余年,多位顶尖安全研究员曾尝试挖掘均未成功;而安全团队借助 GPT-5.6 Sol 仅用两天时间便锁定了首个利用入口,并自动生成审计指引挖出第二个漏洞。这标志着漏洞挖掘的门槛与成本断崖式下跌,AI 能够以极高并发把全世界旧代码库中的底层逻辑缺陷批量翻出。
移动端原生应用为什么同样面临类似 PHP2Shell 的逆向威胁?
很多移动应用将核心业务、加密算法与风控签名放置在 C/C++ 编写的底层库(.so 或 dylib)中,假设二进制代码难以被看懂。但在大模型极强的反编译与模式识别能力面前,攻击者可以轻易理清底层的内存布局与跳转逻辑,进而制作内存补丁、动态 Hook 或编写脱机脚本批量破解应用。
在防御自动化逆向与脱机刷量方面,设备指纹识别能起到什么作用?
黑客逆向协议后,通常会在云端服务器、模拟器集群或虚拟机中批量回放虚假请求以获取利益。微架构级设备指纹识别深入硬件芯片底层,采集指令执行延时、图形管道响应和传感器真实底噪,能够秒级辨别出当前请求是否脱离了真实的物理手机环境,从而在服务端精准拦截虚假请求。
面对越来越强大的 AI 逆向工具,移动应用团队当前最迫切的调整是什么?
开发团队应立即摒弃对静态代码混淆的过度迷信:立刻下线客户端硬编码的静态密钥与加盐逻辑,敏感权限收拢至服务端动态校验;同时在端内集成专业的设备指纹识别与完整性自检 SDK,改用带有加密时间戳的标准 Universal Links 深度链接协议,建立端云一体的动态对抗防线。