iOS 27.2 修复百余漏洞?系统内核收紧终端如何防作弊
 openinstall运营团队|
 2026-10-27|
 118
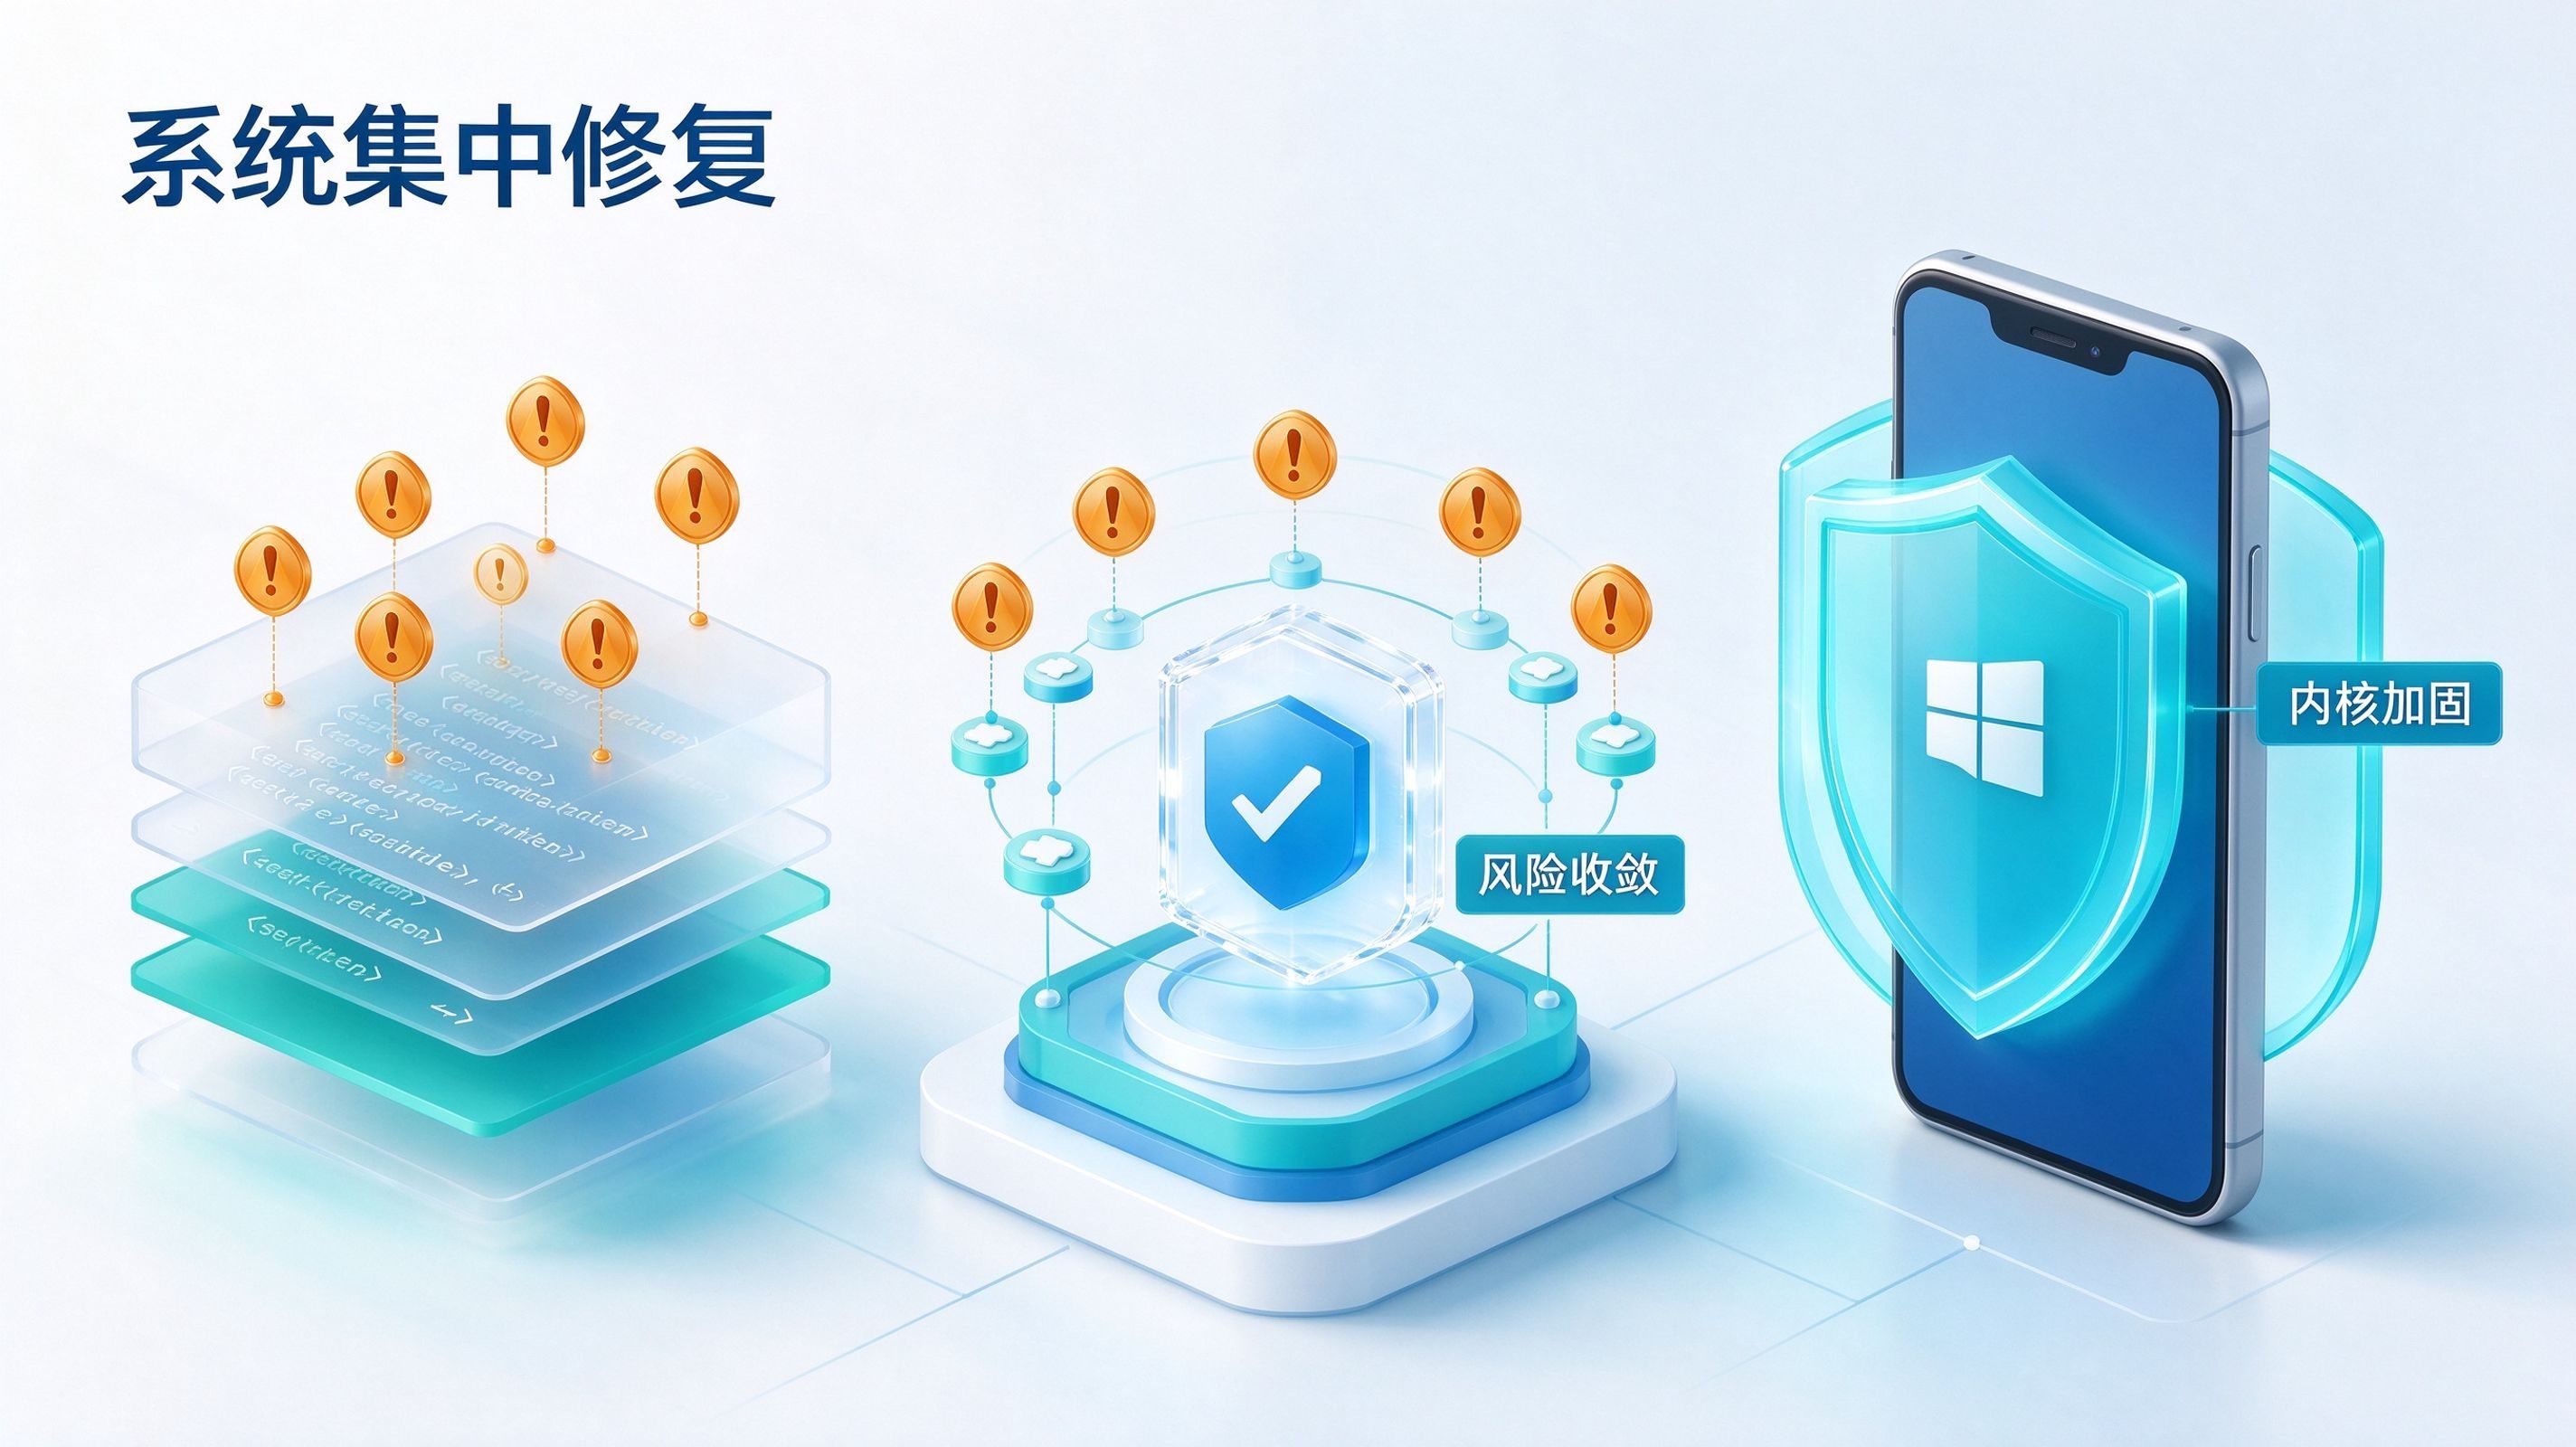
iOS 27.2 修复百余漏洞?这一安全防线已被确证,随着移动操作系统巨头在底层漏洞挖掘全面被大模型赋能的背景下展开史上最大规模的代码围堵,苹果发布 iOS 27.2 修复大批漏洞引发了全球移动开发生态关于系统内核安全收紧、完美越狱反制与端侧反作弊防御的深层思考。2026 年 10 月 27 日,苹果正式推送 iOS 27.2 与 iPadOS 27.2 系统更新,一次性修复了高达 163 个可追踪 CVE 漏洞,重点封堵了此前安全团队 Calif 针对首款折叠屏 iPhone Duo 演示的 iOS 27.0.1“完美越狱”漏洞链,并修补了涉及 Apple Intelligence 敏感数据外泄、30 余项 WebKit 内核及 15 个系统底层提权漏洞。当大模型让系统级漏洞挖掘迈入高频爆发期,未及时更新的存量终端随时面临提权失守,黑灰产利用越狱环境注入插件、篡改应用逻辑与伪造设备特征的攻击成本大幅降低,应用如何在不可信或被提权的客户端底层守住风控底线,已成为开发者必须筑牢的技术护城河。
内核震荡:大模型挖掘催生百余漏洞集中爆发与越狱反制
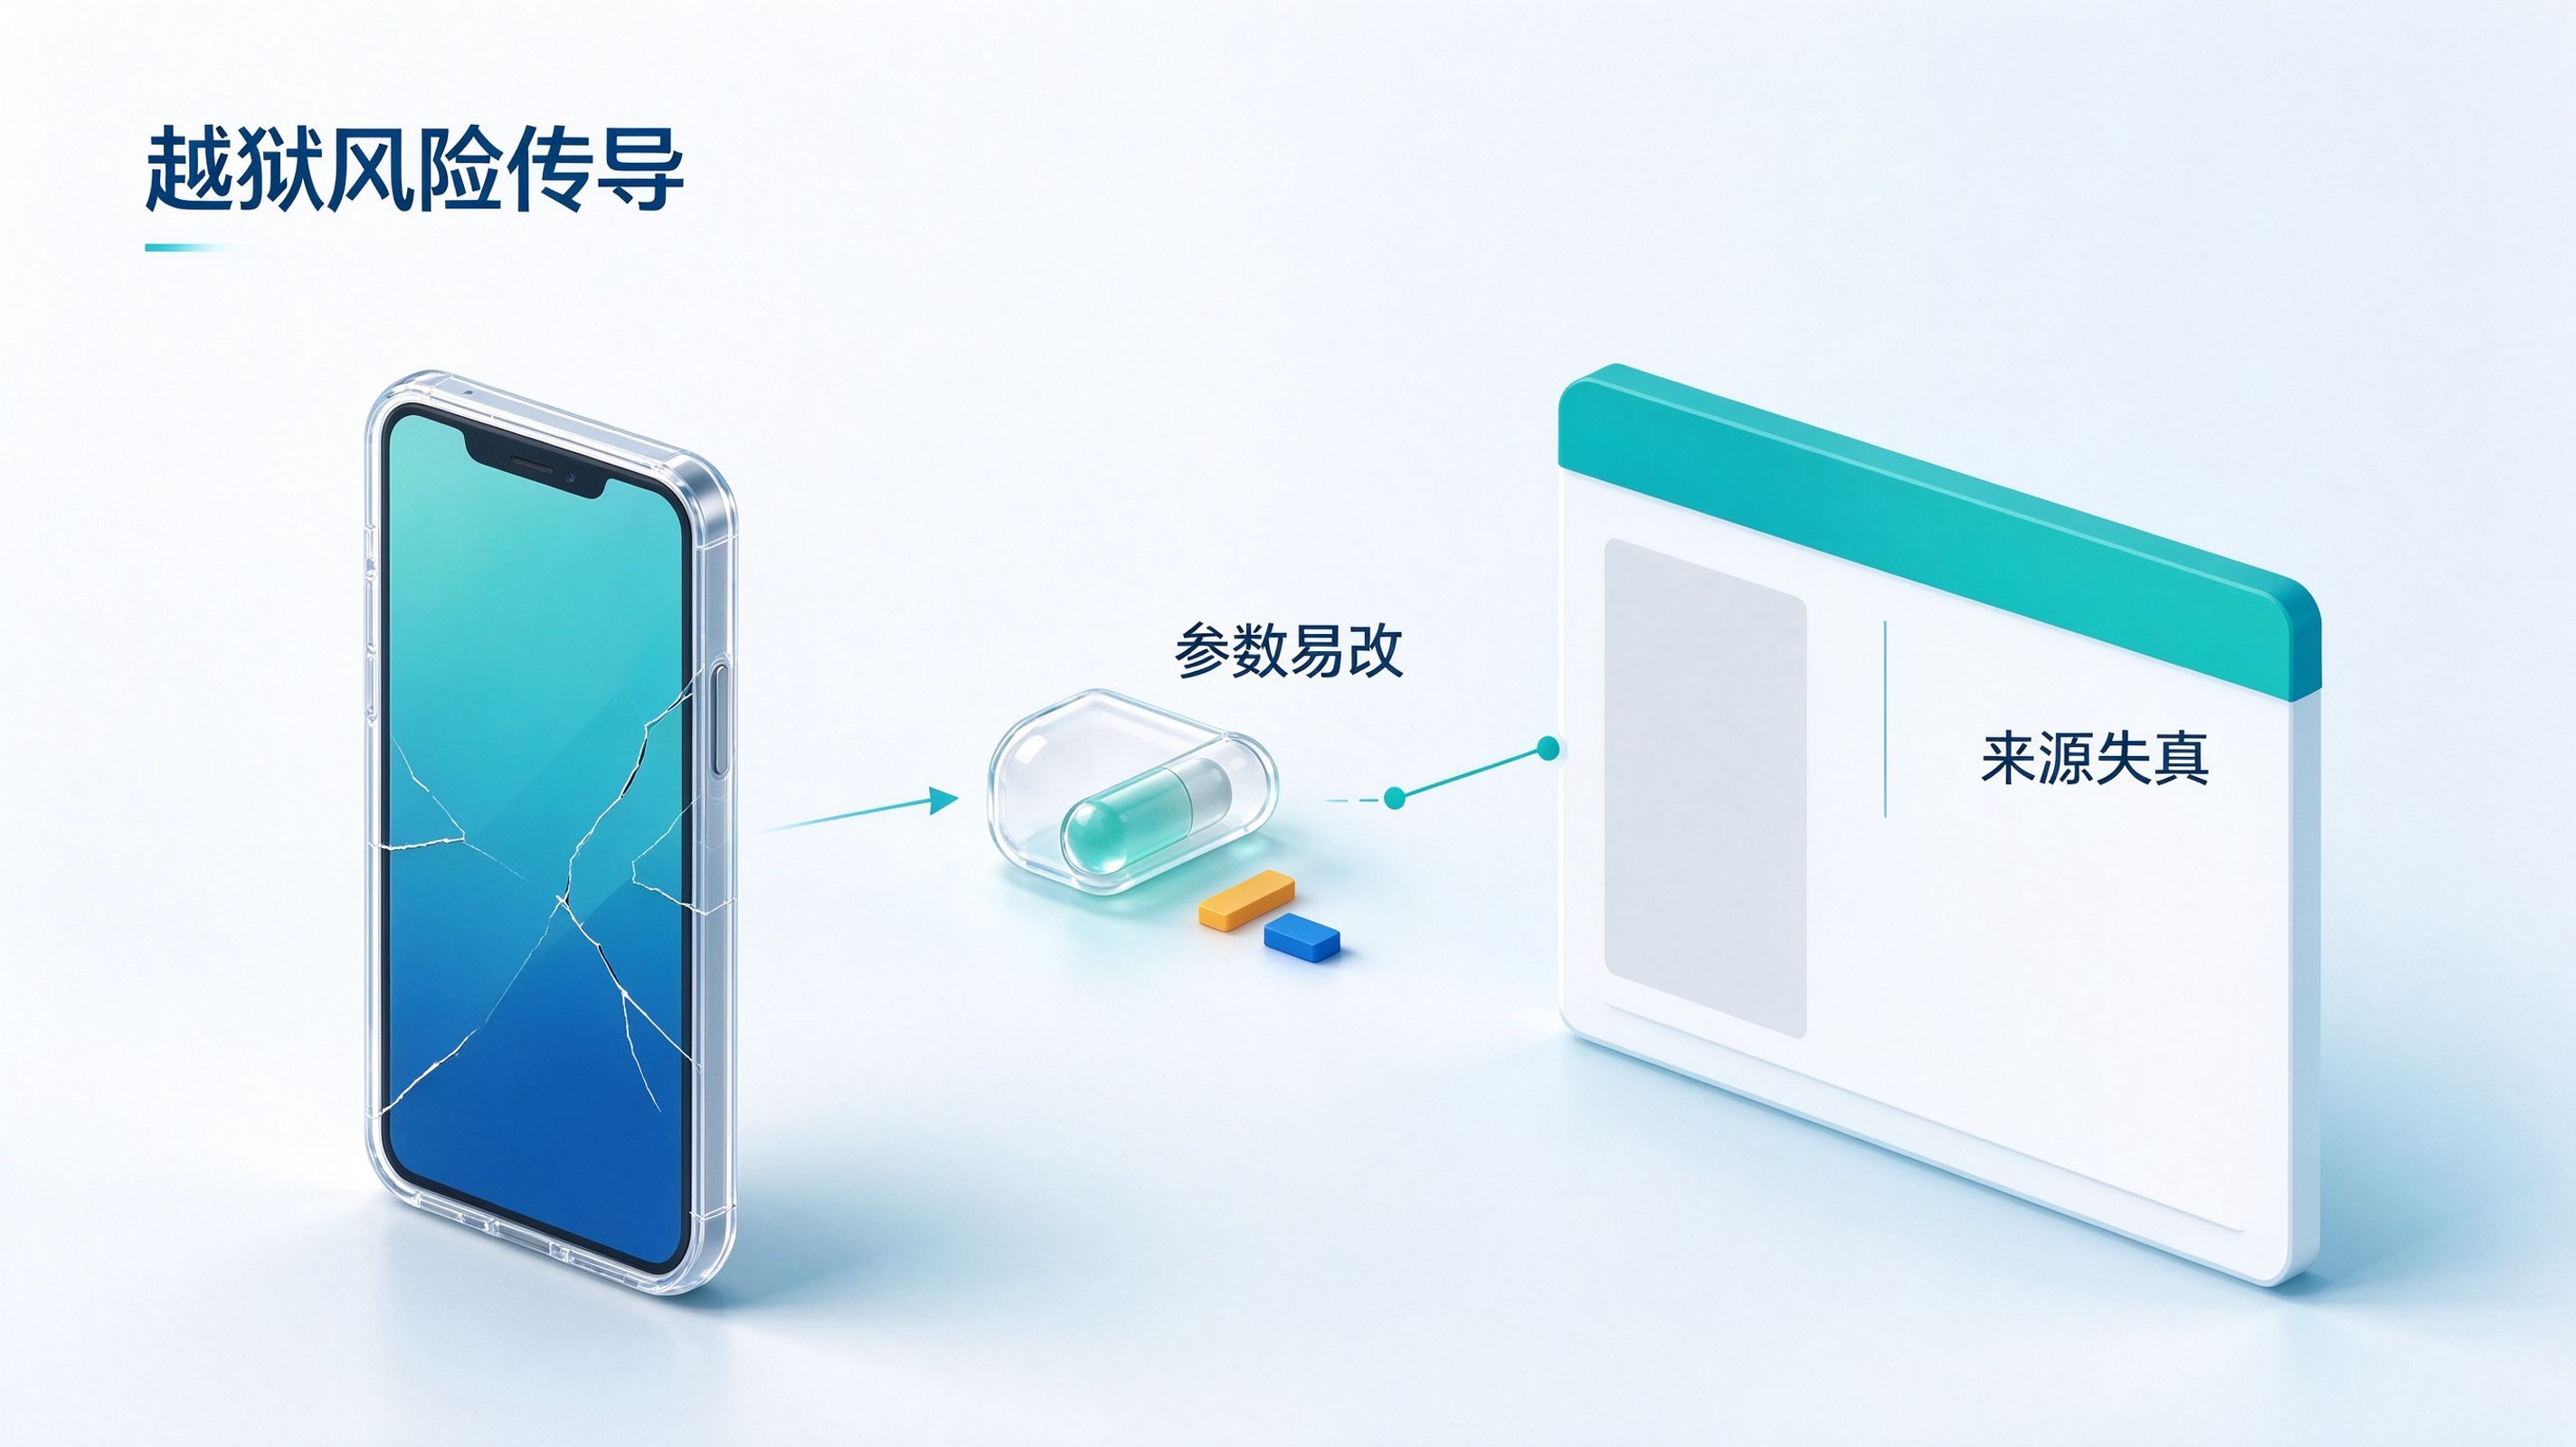
在过往的移动安全攻防演进中,iOS 一直被视为消费级操作系统中沙盒最为严密、权限控制最为严苛的标杆。想要实现绕过系统签名的“完美越狱”(Untethered Jailbreak),通常需要资深安全团队耗费数月甚至一年以上时间,连续串联 WebKit 远程执行、PPL 物理保护绕过、内核 PAC 指针签名突破以及根目录读写等四至五个极罕见的零日漏洞(0-Day)。
然而,随着 OpenAI(Patch the Planet 计划)与 Anthropic 等大模型厂商将前沿推理模型直接投入代码审计,漏洞挖掘的边际成本被实质性击穿。本次更新中,Anthropic 与 OpenAI 均获得了官方修复署名,正是大模型对底层 C/C++ 内存缺陷的强大推理力,促成了本次多达 163 个漏洞的集中修复。
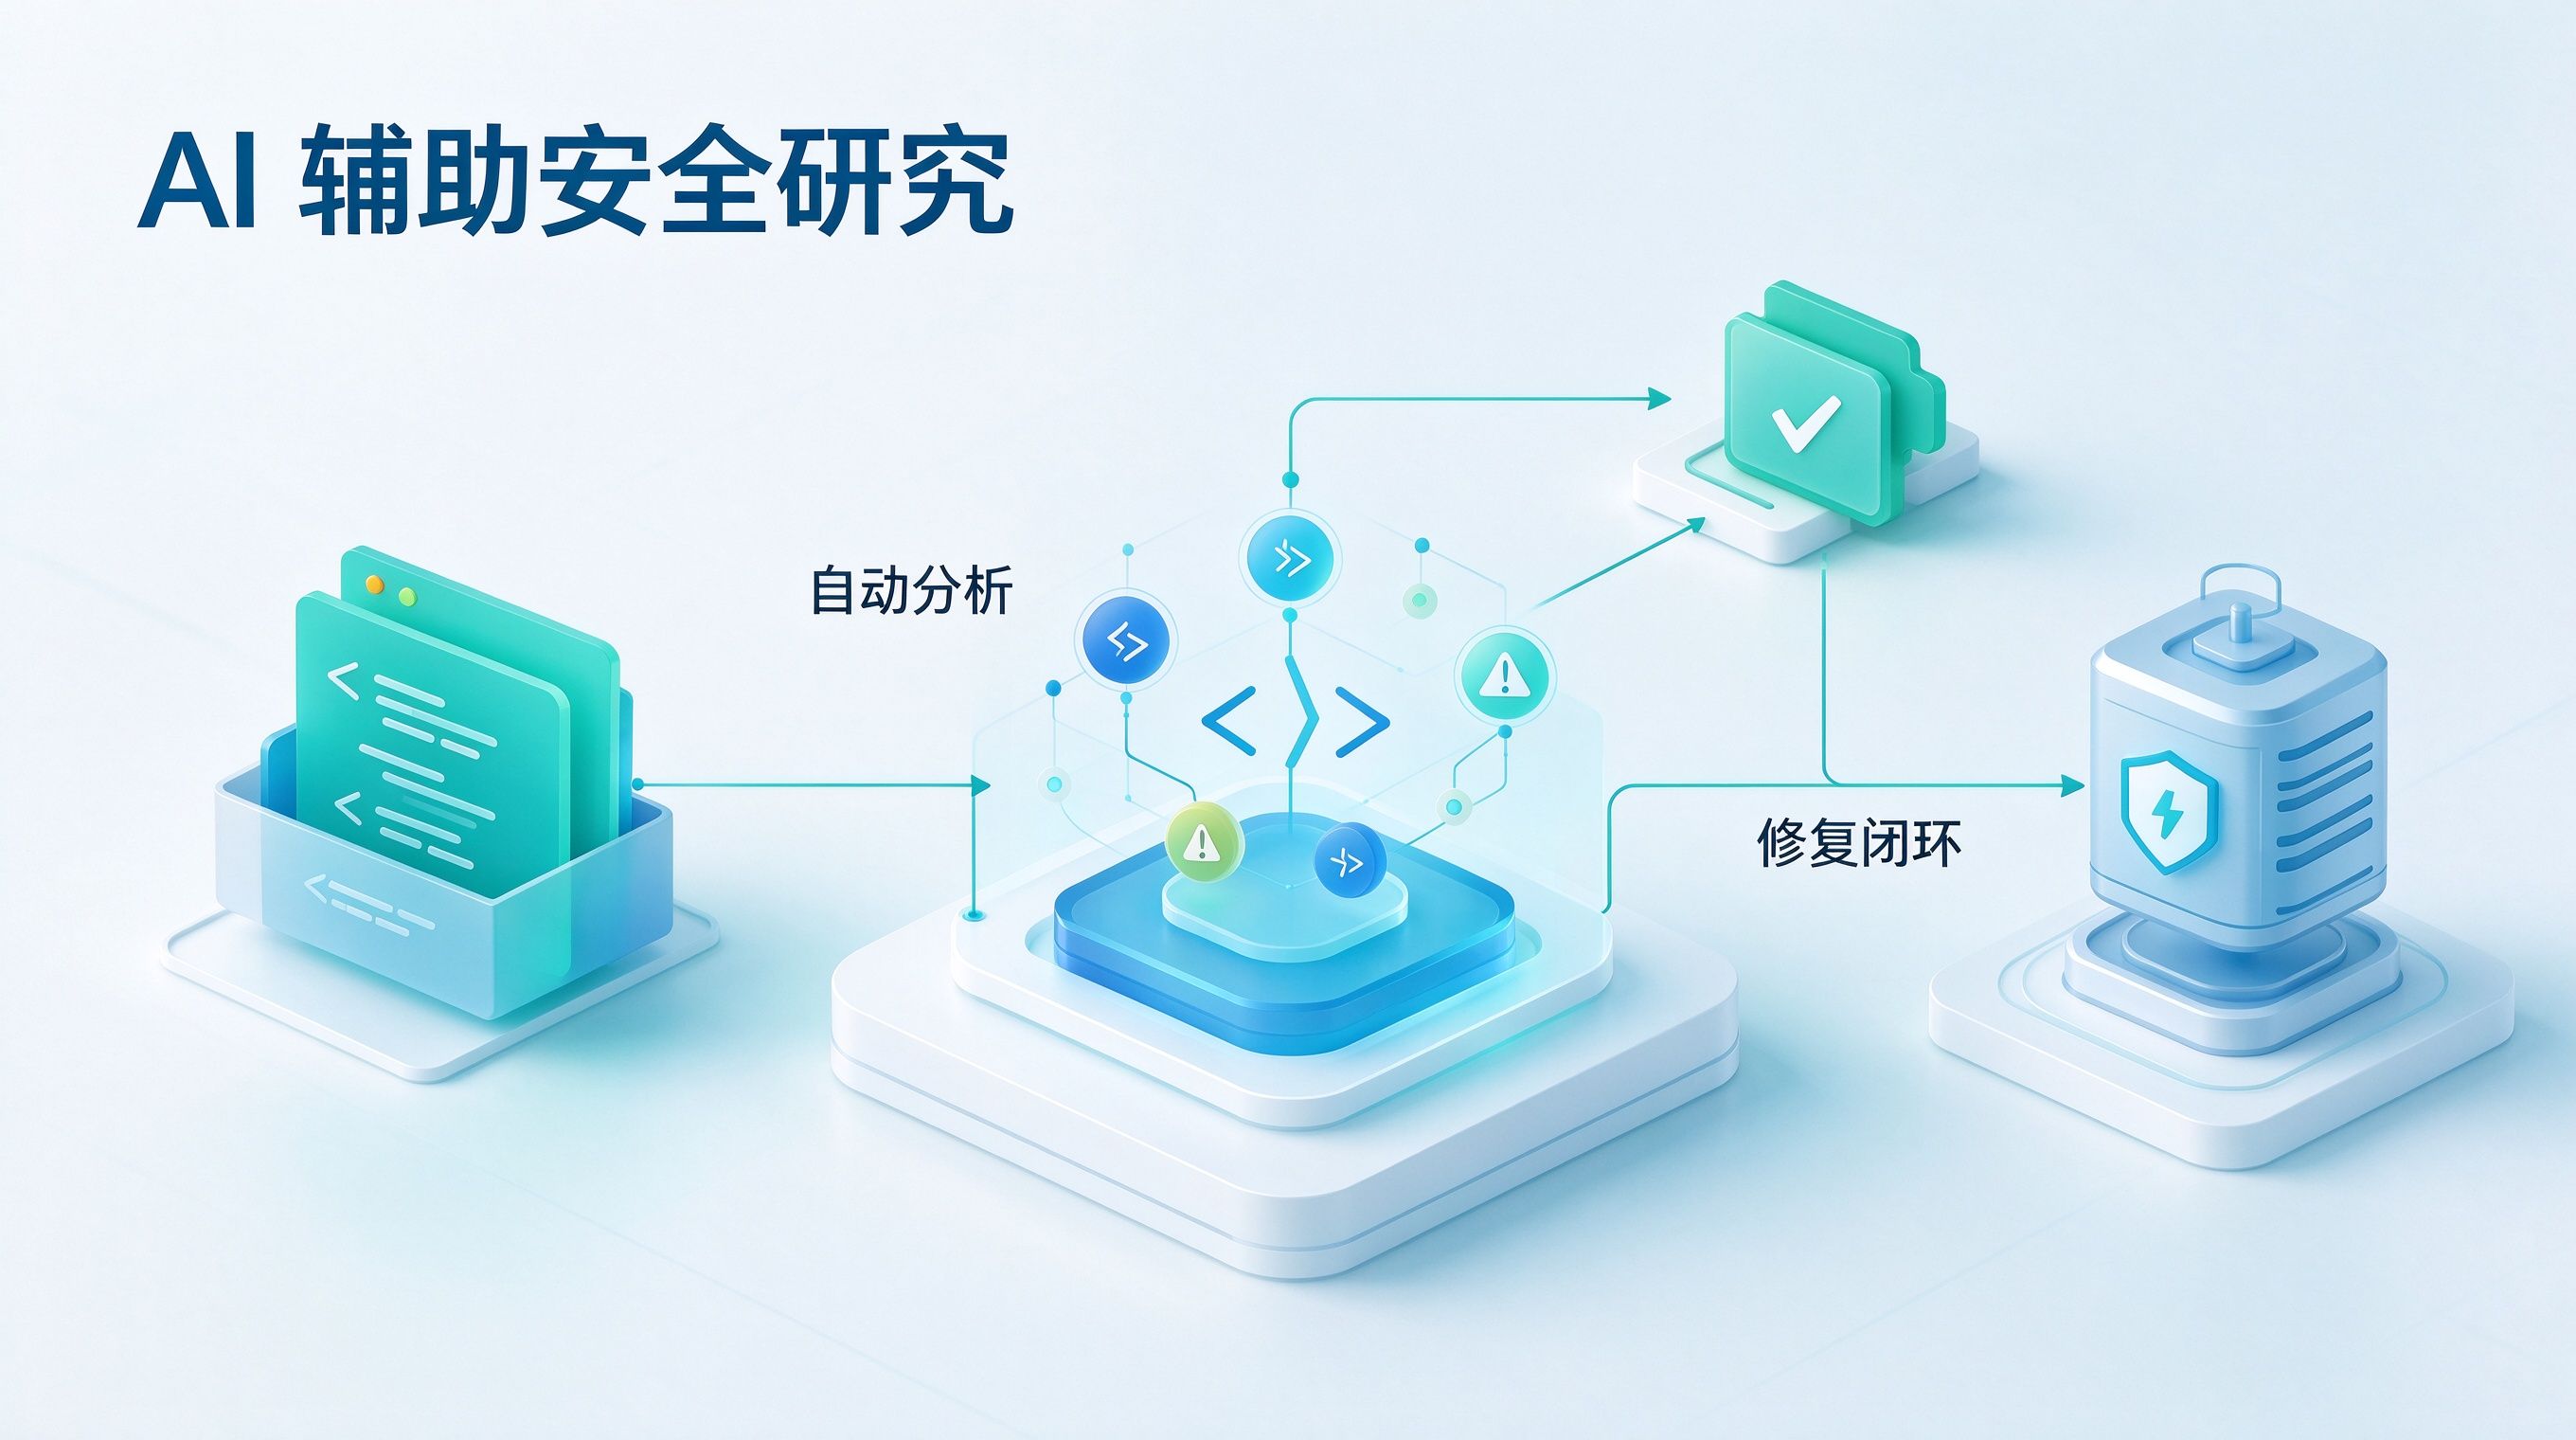
[大模型时代 iOS 底层提权与安全加固博弈链路]
前沿 AI 模型(如 GPT-5.6 / Claude Opus)扫描系统底层代码
↓
[批量发现内核、WebKit 与 Apple Intelligence 逻辑盲区]
提权漏洞与沙盒穿透入口被快速定位并串联成攻击链
↓
[安全研究团队演示针对新硬件的“完美越狱”]
突破应用沙盒限制,获取系统 Root 权限与内存任意读写能力
↓
[黑灰产武器化:注入 Hook 插件与批量伪造环境]
利用越狱通道拦截应用通信、伪造硬件参数、批量套取渠道补贴
↓
[苹果官方推送 iOS 27.2 强行收紧内核]
一次性封堵 163 个漏洞并修补 PPL 机制,逼迫防御回归端侧零信任
整个攻防态势展现出三大剧变特征:
- 漏洞发现从“点状偶发”演进为“集群式喷涌”:在大模型辅助下,代码库中潜伏多年的时序错乱、类型混淆与未初始化内存错误被成批翻出,系统底层防线承受的穿透压力成倍增加;
- 越狱与提权门槛被大模型拉低:黑灰产团队能够利用公开的漏洞补丁反向推导利用方法,使得针对旧版本 iOS 设备的提权工具泛滥成灾;
- 原生安全沙盒的绝对信任假设破灭:面对被提权或越狱的终端,操作系统提供的“受保护存储”与“软性 API 隔离”均已沦陷,应用必须建立起不依赖操作系统的自主防伪能力。
系统内核的大规模修补虽然封堵了漏洞,但也向开发者敲响了警钟:在数以亿计无法立即完成系统升级的存量设备中,客户端环境的真实性与安全性正面临严峻大考。
灰产借道:越狱泛滥对移动风控与买量归因的降维打击
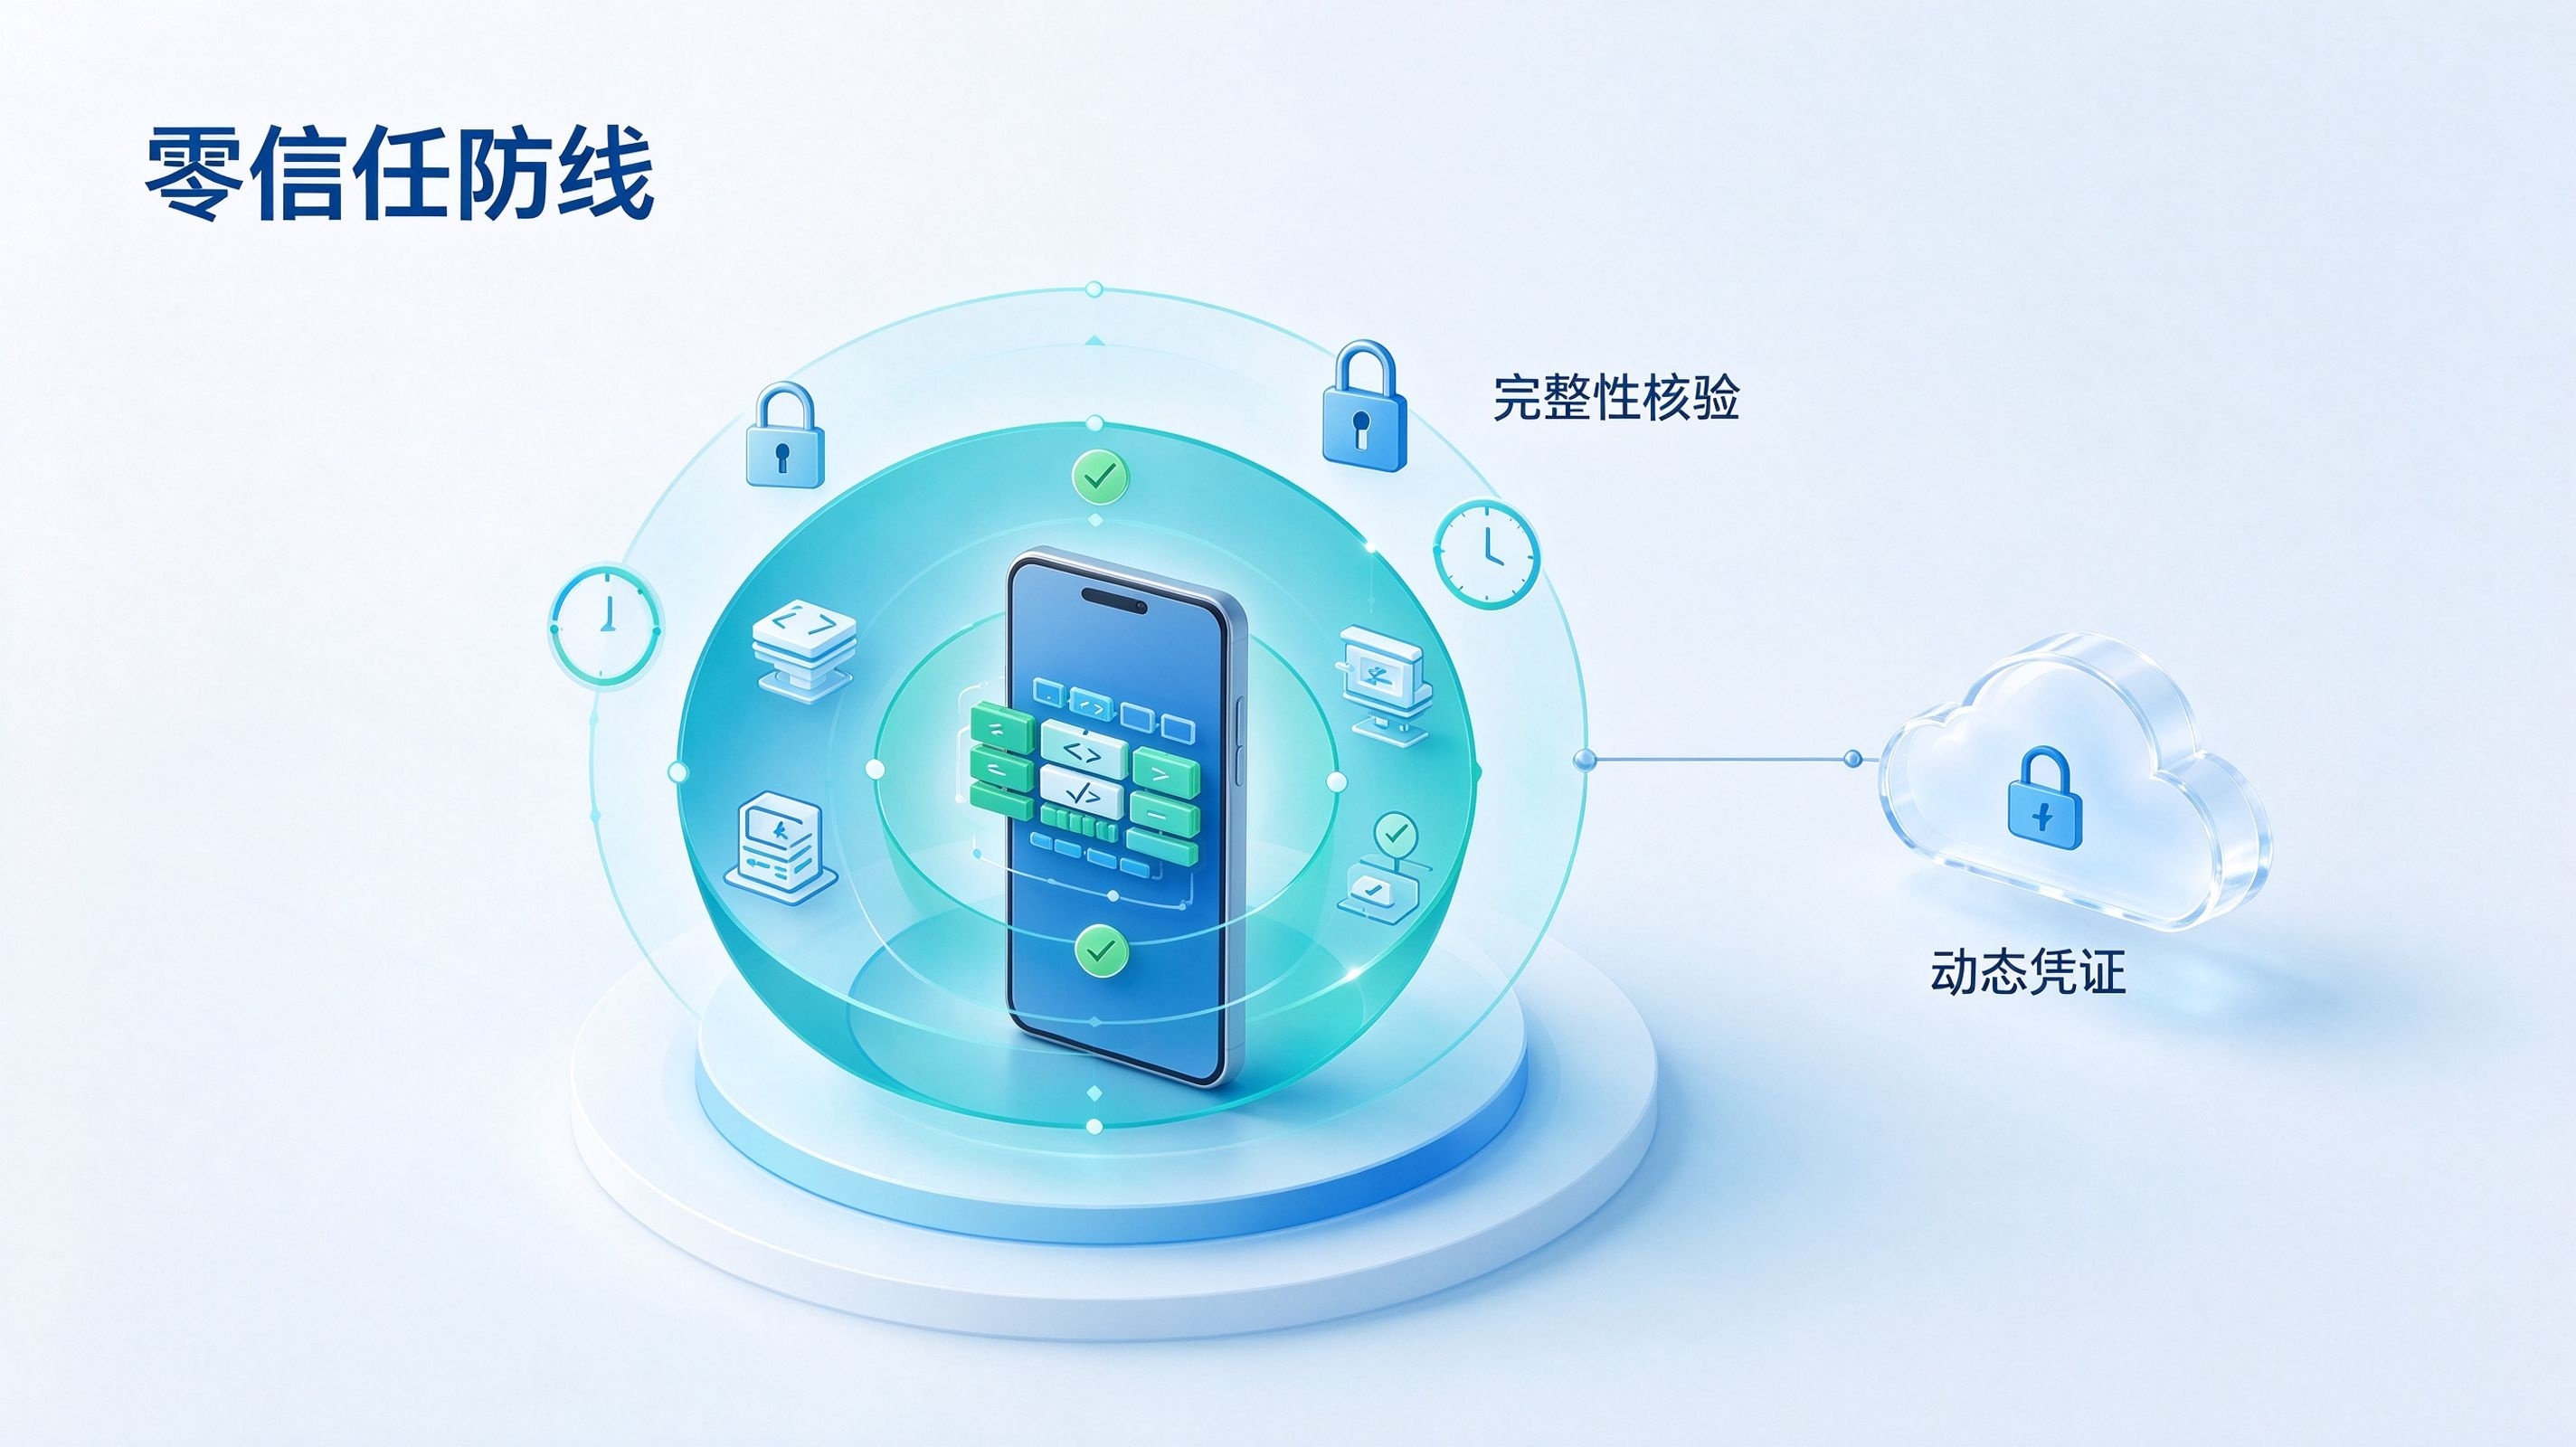
当系统内核漏洞被公开且越狱工具在暗网或技术社群流通时,最为兴奋的绝非普通极客,而是长期潜伏在灰产链条上的自动化作弊团伙。越狱环境的失守,直接拆毁了移动应用在客户端构筑的第一道隔离墙。
在真实黑灰产对抗中,攻击者往往利用被提权的系统环境对商业应用发起三类致命打击:
第一,底层 Hook 拦截与业务参数恶意篡改。一旦设备处于越狱状态,攻击者可以轻易挂载 Frida、Substrate 等动态插桩工具,侵入应用进程的内存空间。无论是应用意图(App Intents)的解析过程、金融交易的二次签名算法,还是本地加签的通信密钥,都会在内存中被实时截获并篡改。攻击者甚至可以通过修改指令跳转分支,直接绕过付费验证与权限校验。
第二,软性设备参数批量伪造与虚假裂变作弊。许多移动应用的防作弊策略依然停留在采集 IDFA、IDFV、系统版本号或网络 MAC 地址等上层软性标识。在越狱设备中,黑客可以利用改机插件(如各类设备一键伪造工具),在同一台物理手机上瞬间“克隆”出成千上万个全新的虚拟设备环境,随后结合自动化脚本批量刷取新客红包、邀请返利或任务奖励,直接导致企业的营销预算被吸干,并大幅推高了真实的用户获取成本。
第三,渠道安装链路被劫持,广告支出回报率陷入黑洞。黑灰产团队可以利用越狱权限监控系统的应用安装机制与剪贴板广播,在真实用户通过深度链接拉起应用或去商店下载时,恶意篡改推广链接中的 Channel ID 或归因 Token,将原本属于正规推广渠道或自然流量的转化强行窃取至自己的推广账户下。这种流量劫持行为让市场团队的广告支出回报率(ROI)测算全盘失真,严重破坏了企业的商业增长节奏。
工程破局:构建基于硬件微架构的设备指纹与端侧防篡改底座
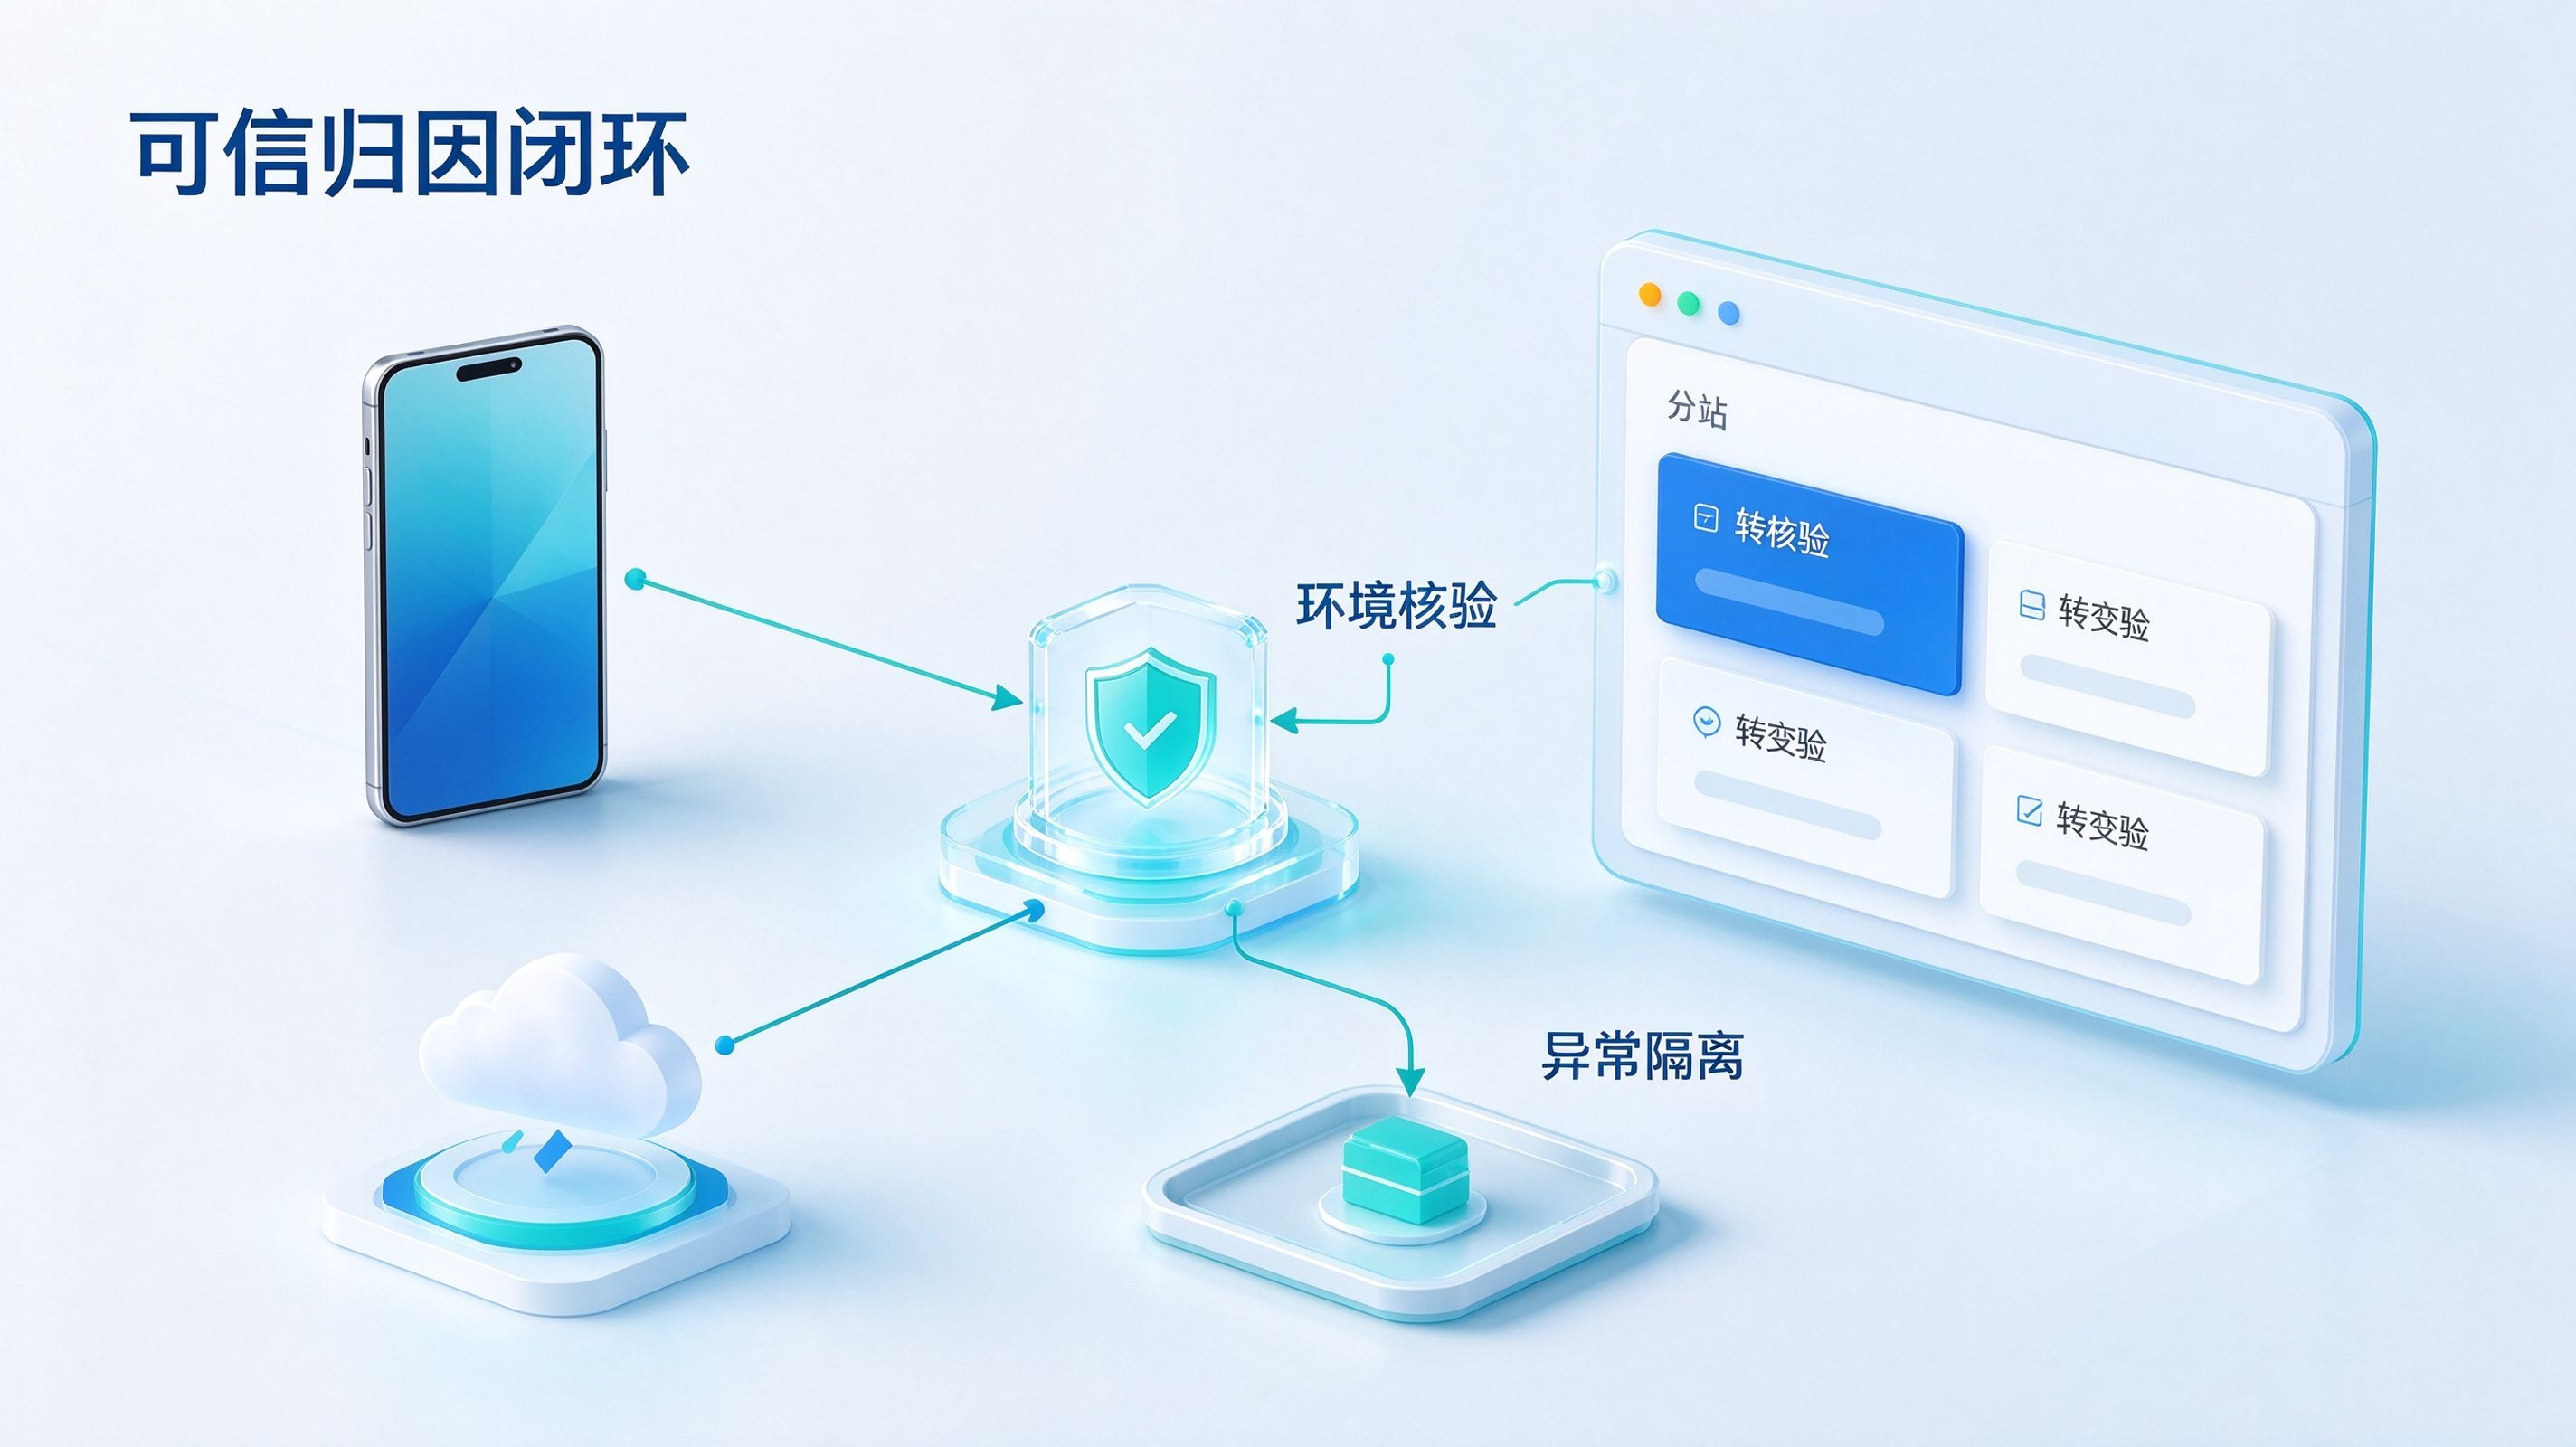
面对操作系统底层随时可能被大模型挖出新漏洞并失守的客观现实,移动开发团队绝不能将安全性完全寄托于“用户会及时更新系统”。防作弊逻辑必须确立“宿主环境默认不可信”的零信任原则。
在实际的软件工程架构设计中,团队应当依托成熟规范的软件开发工具包(SDK),搭建覆盖硬件底层感知、内存完整性自检与全链路反作弊的立体防线。
[移动端零信任运行时防御与反作弊架构]
客户端冷启动与核心服务加载
↓
[内核级动态反调试与越狱特征探测]
探查异常文件路径、动态调试器挂载、内存补丁与 Hook 注入痕迹
↓
[微架构级设备指纹多维特征提取]
深入硬件层采集指令执行延时、图形渲染管道特征、驱动层响应与物理底噪
↓
[结合动态盐生成不可伪造的设备凭证]
通过端云协同非对称加密,生成高熵且具备时效性的防篡改身份标识
↓
[服务端风控中枢实时校验与信誉打分]
秒级熔断模拟器、云手机、改机插件与越狱环境,阻断恶意请求
↓
[受控沙盒高保真履约与业务闭环]
在确定真实的物理终端上完成业务流转与渠道数据归因
在具体的系统工程改造中,开发团队应当着重推进以下四个维度的技术能力落地:
1. 放弃软性参数,构筑微架构级设备指纹识别
无论黑客如何利用越狱插件伪造系统属性,其最终发起的网络交互与业务请求,都必须依托真实的计算硬件:
- 彻底摒弃依赖系统软性 API(如 IDFA、系统语言、时区配置)的落后做法,在应用中集成底层的设备指纹识别模块;
- 深入操作系统内核与芯片微架构层,采集 CPU 缓存架构微指令执行延时、图形渲染管道特征、传感器真实物理噪声以及系统底层驱动响应等数百维高熵物理特征;
- 即使黑产利用越狱改机工具在表面上伪造了数万个“新设备”,其底层芯片微架构特征的唯一性与稳定性也无法被篡改,服务端能够一眼识破其背后的真实物理机器,实现秒级批量拦截。
2. 部署运行时代码动态哈希校验与内核反调试
应用不能只是一堆静态的机器指令,而应具备实时的自我感知与自卫能力:
- 在端侧 SDK 初始化与核心业务执行前,对内存中的代码段(.text)与只读数据段进行动态哈希碰撞校验,一旦检测到指令被内存补丁篡改或挂载了注入框架,立即执行静默自毁或阻断关键事务;
- 部署内核级安全探针,实时监听调试器挂载信号,防止攻击者利用大模型生成的自动化调试脚本对核心逻辑进行单步跟踪。
3. 规范应用意图标准,以标准深度链接替代底层裸奔
为了在复杂的终端环境中维持自身业务的独立性与确定性,应用应收拢脆弱的内部私有协议:
- 严格遵循现代操作系统标准链接(如苹果 Universal Links 与安卓 App Links)规范,将自身的核心页面与功能封装为具备高熵防篡改签名的标准应用意图;
- 借助深度链接与场景还原技术,应用在接收到外部唤起或跨端调度时,端内组件直接在内存中完成参数解包与动态路由分发,在杜绝中间人参数篡改的同时,实现业务场景的一键拉起。
4. 建立穿透安装周期的全渠道归因闭环
防范黑灰产利用逆向工具批量解包重签名、篡改渠道包配置以骗取推广分成:
- 借助规范的安装推荐接口与成熟的传参安装与免填邀请码方案,在用户安装与冷启动全周期中实现任务上下文的强绑定;
- 配合全渠道数据监测网络,对每一次转化进行设备特征真实性审计,从源头上切断攻击者利用逆向与脱机脚本实施流量欺诈的变现路径。
未来生态:告别单机信任幻觉,在动态对抗中守护数字资产
iOS 27.2 一次性修复 163 个漏洞并封堵完美越狱,折射出大模型技术正在深刻重塑全球移动操作系统的攻防节奏。过去的“堡垒式绝对安全”已经不复存在,移动系统必然会在大模型的持续扫描下进入高频修补与动态对抗的全新周期。
面向这一残酷的现实,移动互联网的开发者与商业实体必须确立全新的安全共识:
- 终端宿主环境彻底不可信。试图寄希望于操作系统的权限隔离来保护自身代码与商业逻辑,在拥有高阶推理能力的 AI 面前如同纸糊的防线;
- 攻防重心必须从静态阻止转向动态识别。对抗的胜负不再取决于代码写得有多难读,而在于系统能否在运行时精准感知宿主环境的物理真实性、通信凭证的动态时效性以及操作行为的合法性;
- 扎实的安全与连接基建是商业变现的压舱石。无论前端的人机交互形式如何演进,底层的微架构设备指纹识别、免填参安装还原以及全链路的数据防作弊,始终是捍卫软件商业价值与资产安全的唯一护城河。
常见问题(FAQ)
苹果 iOS 27.2 一次性修复 163 个安全漏洞意味着什么?
这代表苹果正在面临 AI 赋能的漏洞挖掘浪潮,系统底层的 WebKit 内核、Apple Intelligence 环境与系统提权逻辑被大模型高频扫描并暴露。本次更新重点封堵了研究团队针对 iPhone Duo 等新机型演示的完美越狱漏洞链,修复了可能导致远程代码执行与敏感数据泄露的高危缺陷。
越狱环境对于普通商业移动 App 的主要威胁是什么?
在越狱设备中,操作系统的沙盒机制被彻底瓦解。黑灰产可以在系统底层注入 Hook 插件,任意篡改 App 内存中的计费与业务逻辑,甚至利用改机软件批量伪造设备软性参数,发起虚假的拉新刷量和薅羊毛作弊,严重破坏应用的商业健康度。
针对被提权或越狱的 iOS 设备,设备指纹识别为什么依然有效?
因为专业的微架构级设备指纹识别深入到了底层芯片和硬件微架构物理层。即便攻击者在越狱系统中使用插件伪造了 IDFA、系统版本和设备型号,他也无法改变物理芯片的微指令执行延时、图形渲染管道的硬件特征以及传感器的真实物理噪声。服务端通过交叉核验这些底层硬件特征,能够精准识别虚拟改机环境。
面对操作系统内核高频曝出漏洞的现状,移动应用团队当前最迫切的调整是什么?
开发团队应立即建立端云协同的零信任防御机制:在客户端集成专业的设备指纹识别与运行时自校验 SDK,主动探测调试、Hook 与提权痕迹;同时在业务流转中弃用易被劫持的私有 Scheme,全面改用基于 Universal Links 的标准深度链接协议与动态 Token 鉴权。
采用 Open+ 的技术方案如何帮助应用抵御越狱环境下的流量欺诈?
Open+ 通过在客户端集成轻量级端侧 SDK,不仅能够基于微架构特征精准识别越狱设备、模拟器、改机多开工具及代理注入,还能配合全渠道统计与传参安装技术,对每次激活与转化进行全链路真实性交叉核验,确保营销预算只流向真实的物理终端用户。