微软身份验证器曝漏洞?账户令牌遭窃终端如何防仿冒
 openinstall运营团队|
 2026-10-28|
 44
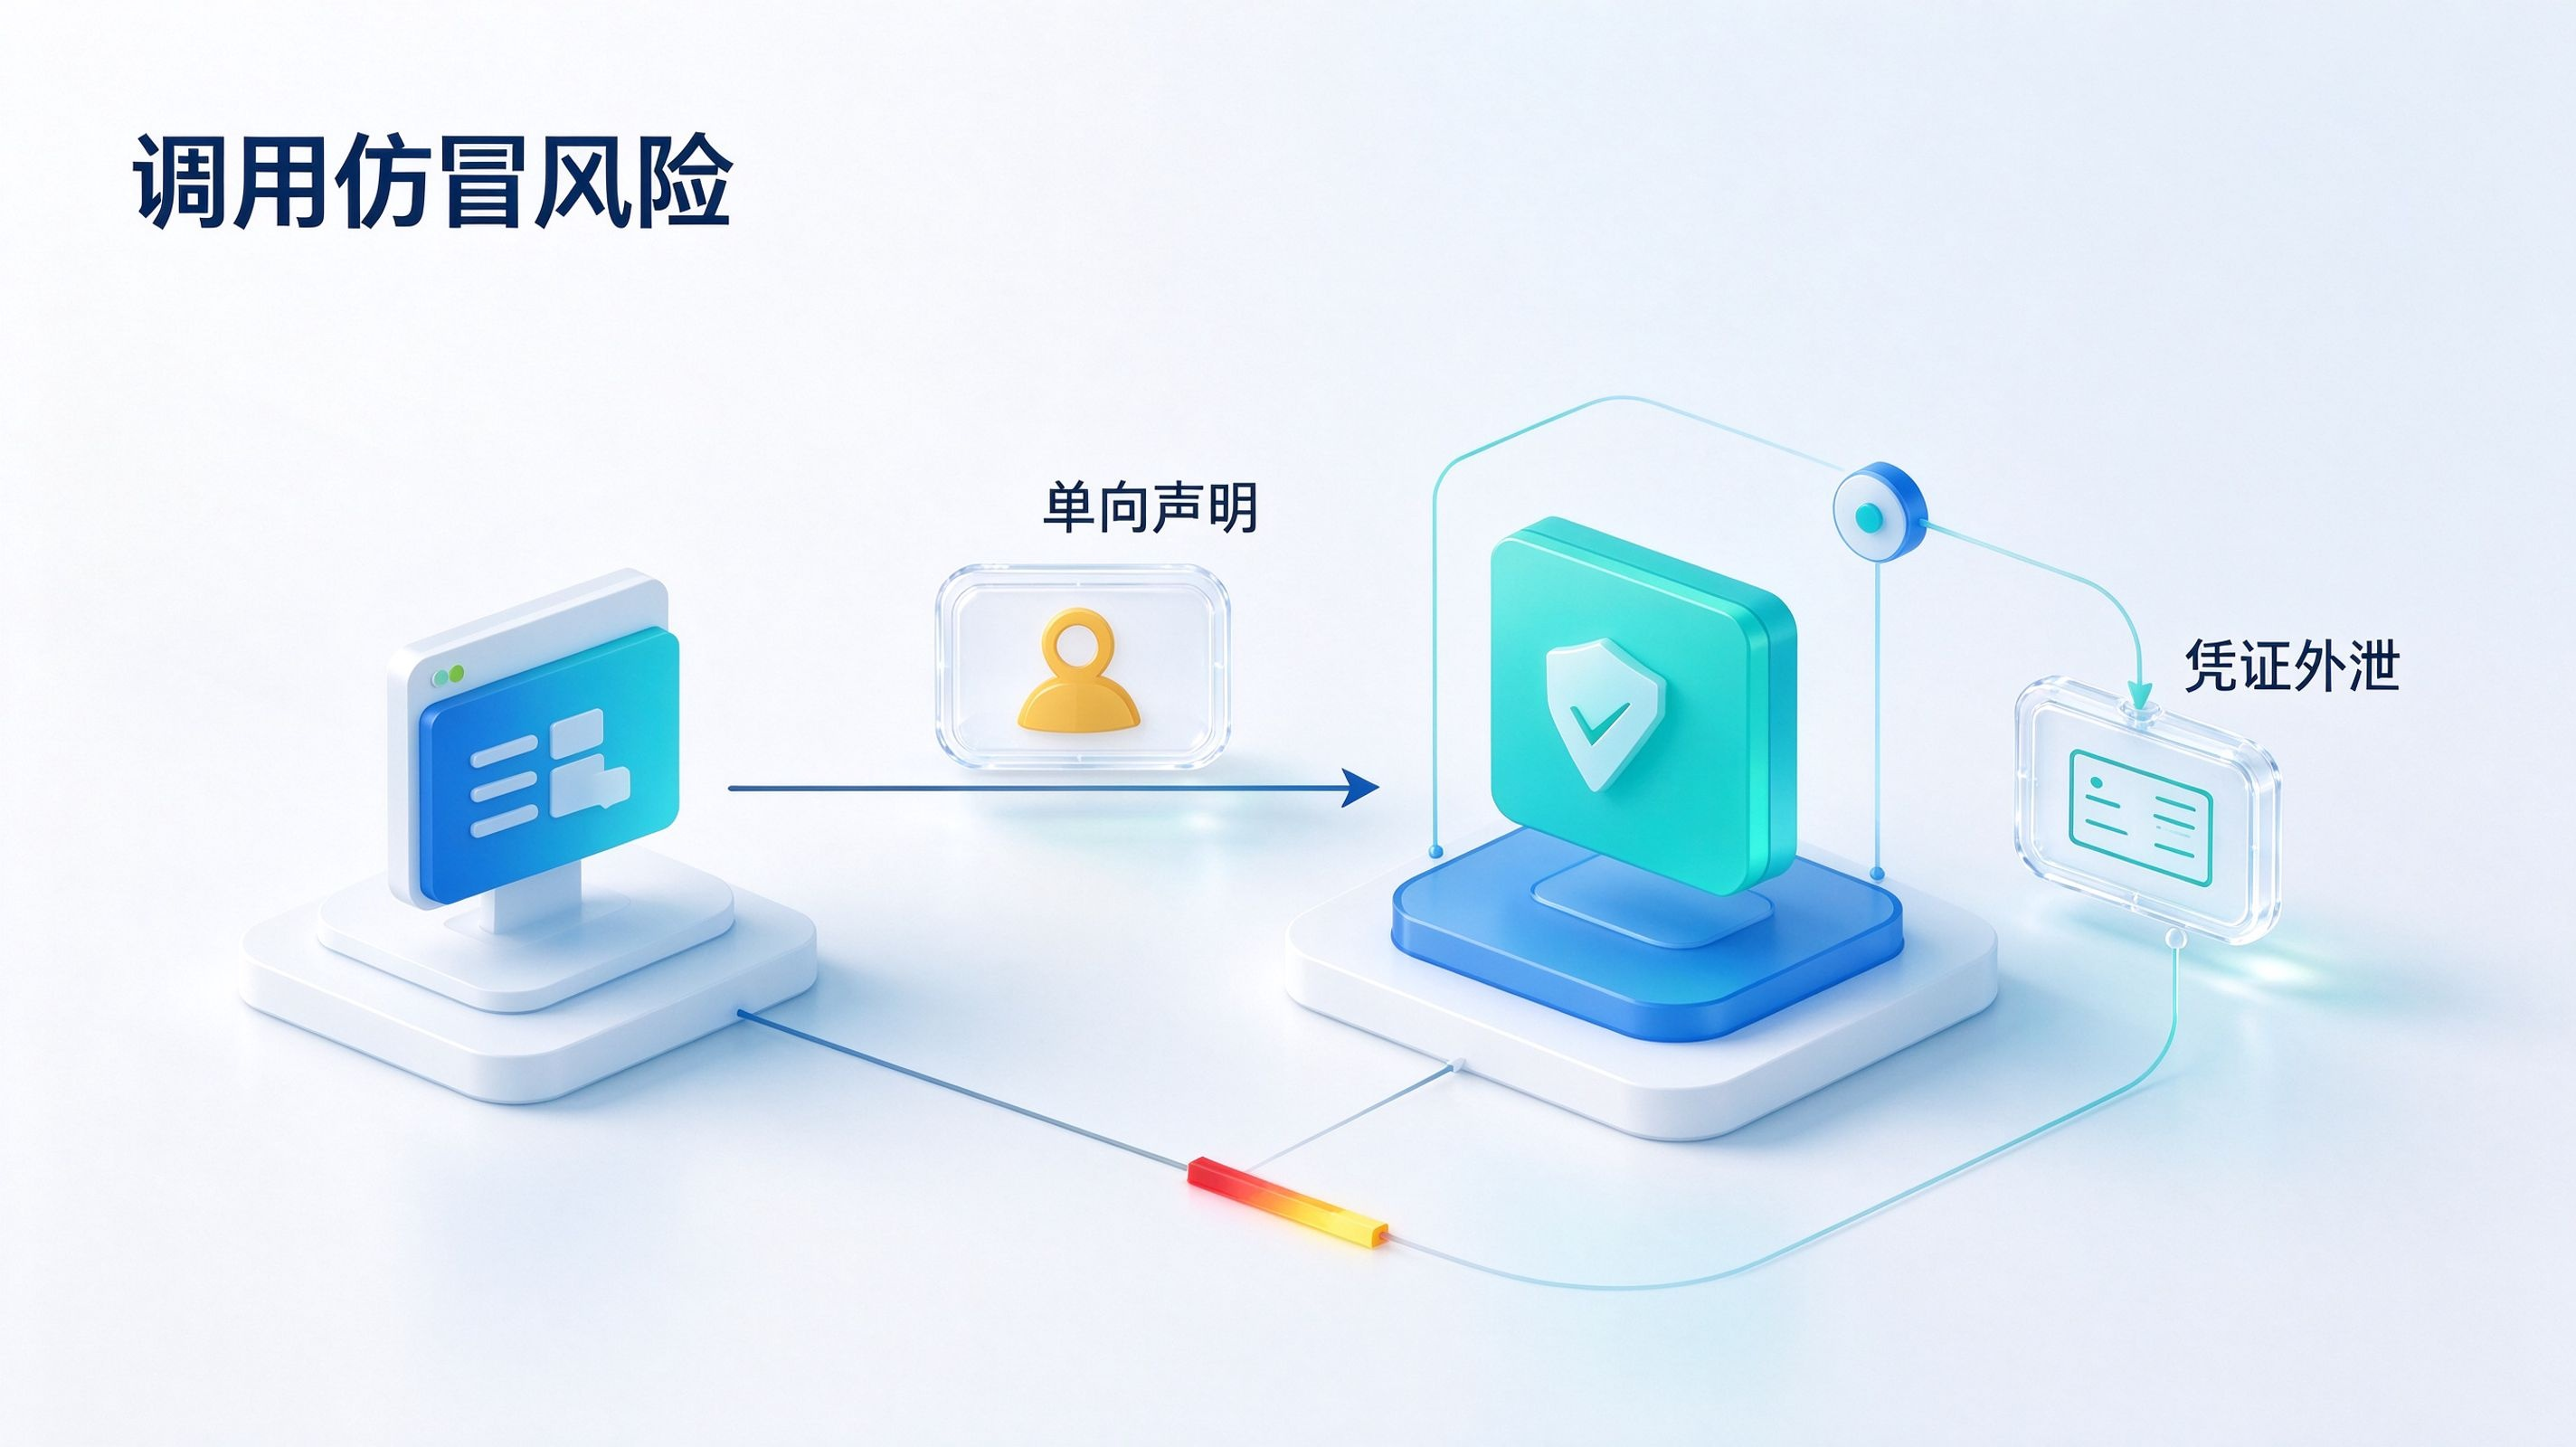
微软身份验证器曝漏洞?这一安全警报已被确证,随着全球数亿企业员工日常赖以进行双重身份验证(2FA)的核心工具被曝出底层调用盲区,微软身份验证器曝高危令牌漏洞引发了移动安全、企业 IT 治理与身份认证领域关于组件暴露风险与进程间通信(IPC)仿冒欺诈的深层震荡。2026 年 10 月 27 日,安全研究机构 Enclave 披露了一项名为“AuthMask”的针对安卓版 Microsoft Authenticator 的高危攻击链(CVE-2026-80097,CVSS 评分为 8.6 分),攻击者仅需诱导用户安装一个没有任何敏感系统权限的恶意 App,该应用即可在无需用户交互确认的前提下,单向冒充 Microsoft Teams 等第一方应用,诱骗验证器直接交出包含完整委托邮箱、OneDrive 文件及日历访问权限的核心账户令牌。当原本用于构筑数字信任最后一道防线的身份中枢被轻易“骗取”通行证,移动操作系统基于组件导出的默认信任假设全面崩塌,应用在底层如何实现调用来源的权威强校验与终端硬件防伪,成为了所有企业级架构师必须筑牢的技术防线。
漏洞根源:导出组件与缺乏双向签名的 IPC 信任塌陷
在 Android 系统的安全架构设计中,应用间的相互协作依赖于 Binder 机制驱动的四大组件。为了支持跨软件调用(如单点登录 SSO、拉起外部支付或唤醒系统服务),应用往往需要将特定的 Activity、Service 或 ContentProvider 声明为“导出状态”(即配置 android:exported="true")。在理想设想中,系统通过沙盒隔离各个应用的私有数据,而公开导出的接口则负责标准化接收外部请求。
然而,AuthMask 攻击链的成功,恰恰暴露了移动组件在跨应用通信中长期存在的设计硬伤:接口负责方过度信任了“调用方的自称”,却遗漏了对调用者底层包名与代码签名的物理核验。
[AuthMask 令牌欺诈窃取与提权调用拓扑]
攻击者诱导受害者安装普通恶意安卓 App(无需任何敏感系统权限)
↓
[恶意 App 调用导出的 AccountChooserActivity]
利用 android:exported="true" 特性直接唤醒运行在 :auth 独立进程的验证器组件
↓
[构造虚假 Intent 载荷伪造官方第一方应用身份]
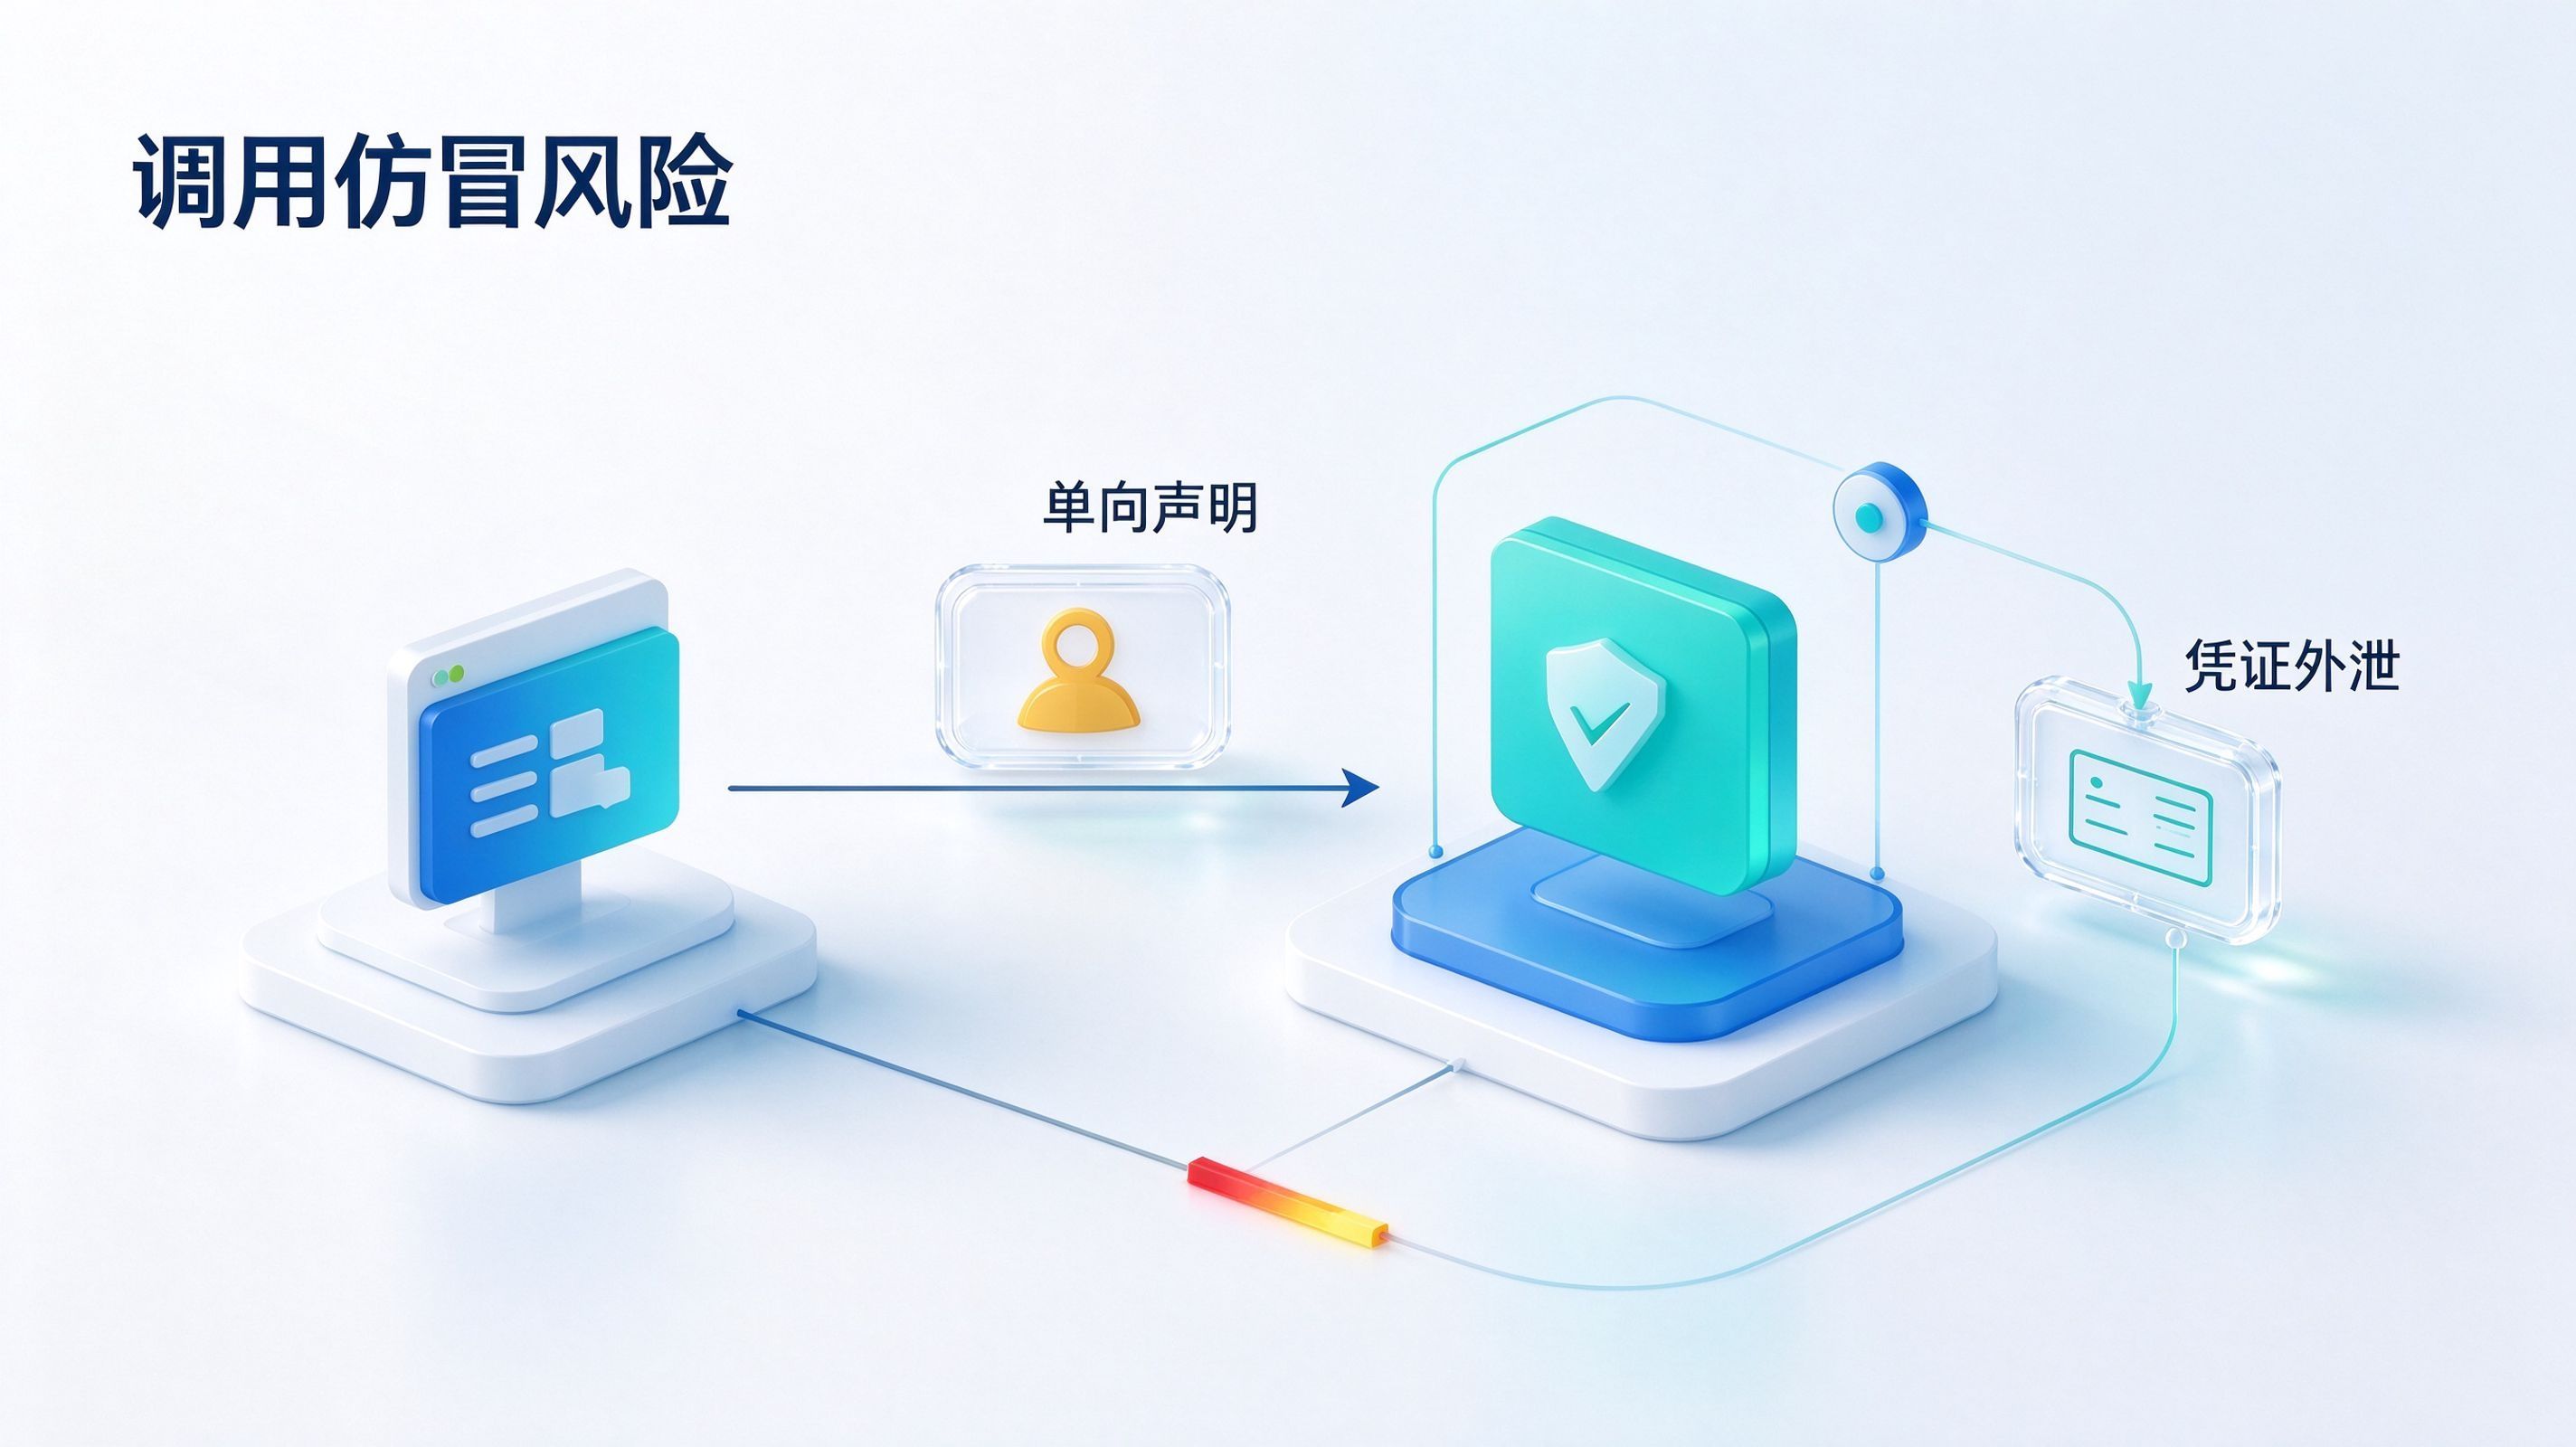
恶意 App 单向声明自身为“Microsoft Teams”,请求调取工作账户凭证
↓
[验证器缺乏调用端签名双向校验]
Authenticator 盲信请求方声明,在未二次弹窗确认的情况下直接返回 Token
↓
[凭证失窃与横向渗透]
黑客利用合法访问令牌与刷新令牌,免密直达受害者的企业邮箱、网盘与内部日历
这一漏洞的技术机理呈现出三个耐人寻味的特征:
- 攻击门槛降至零权限水平:恶意应用在安装时既不需要读取通讯录,也不需要联网权限或无障碍辅助功能,常规的手机管家与权限扫描工具对其完全脱敏;
- 单向声明即可骗过核心中枢:恶意应用只需在发起调用时附带目标客户端的标识符,验证器便在内部直接生成包含全套权限的访问令牌(Access Token)与刷新令牌(Refresh Token);
- 核心资产单点穿透:一旦攻击者拿到这些企业级的高权限凭证,即使后续用户修改了密码,只要刷新令牌未过期,黑客依然能在云端服务器长效维持会话并持续窃取机密。
身份验证器原本是阻隔黑客入侵的护城河,却因一道未严加防范的导出暗门,反向沦为了黑产批量提取凭证的“提款机”。
连锁冲击:跨应用调度仿冒对端侧生态与渠道买量的双重破坏
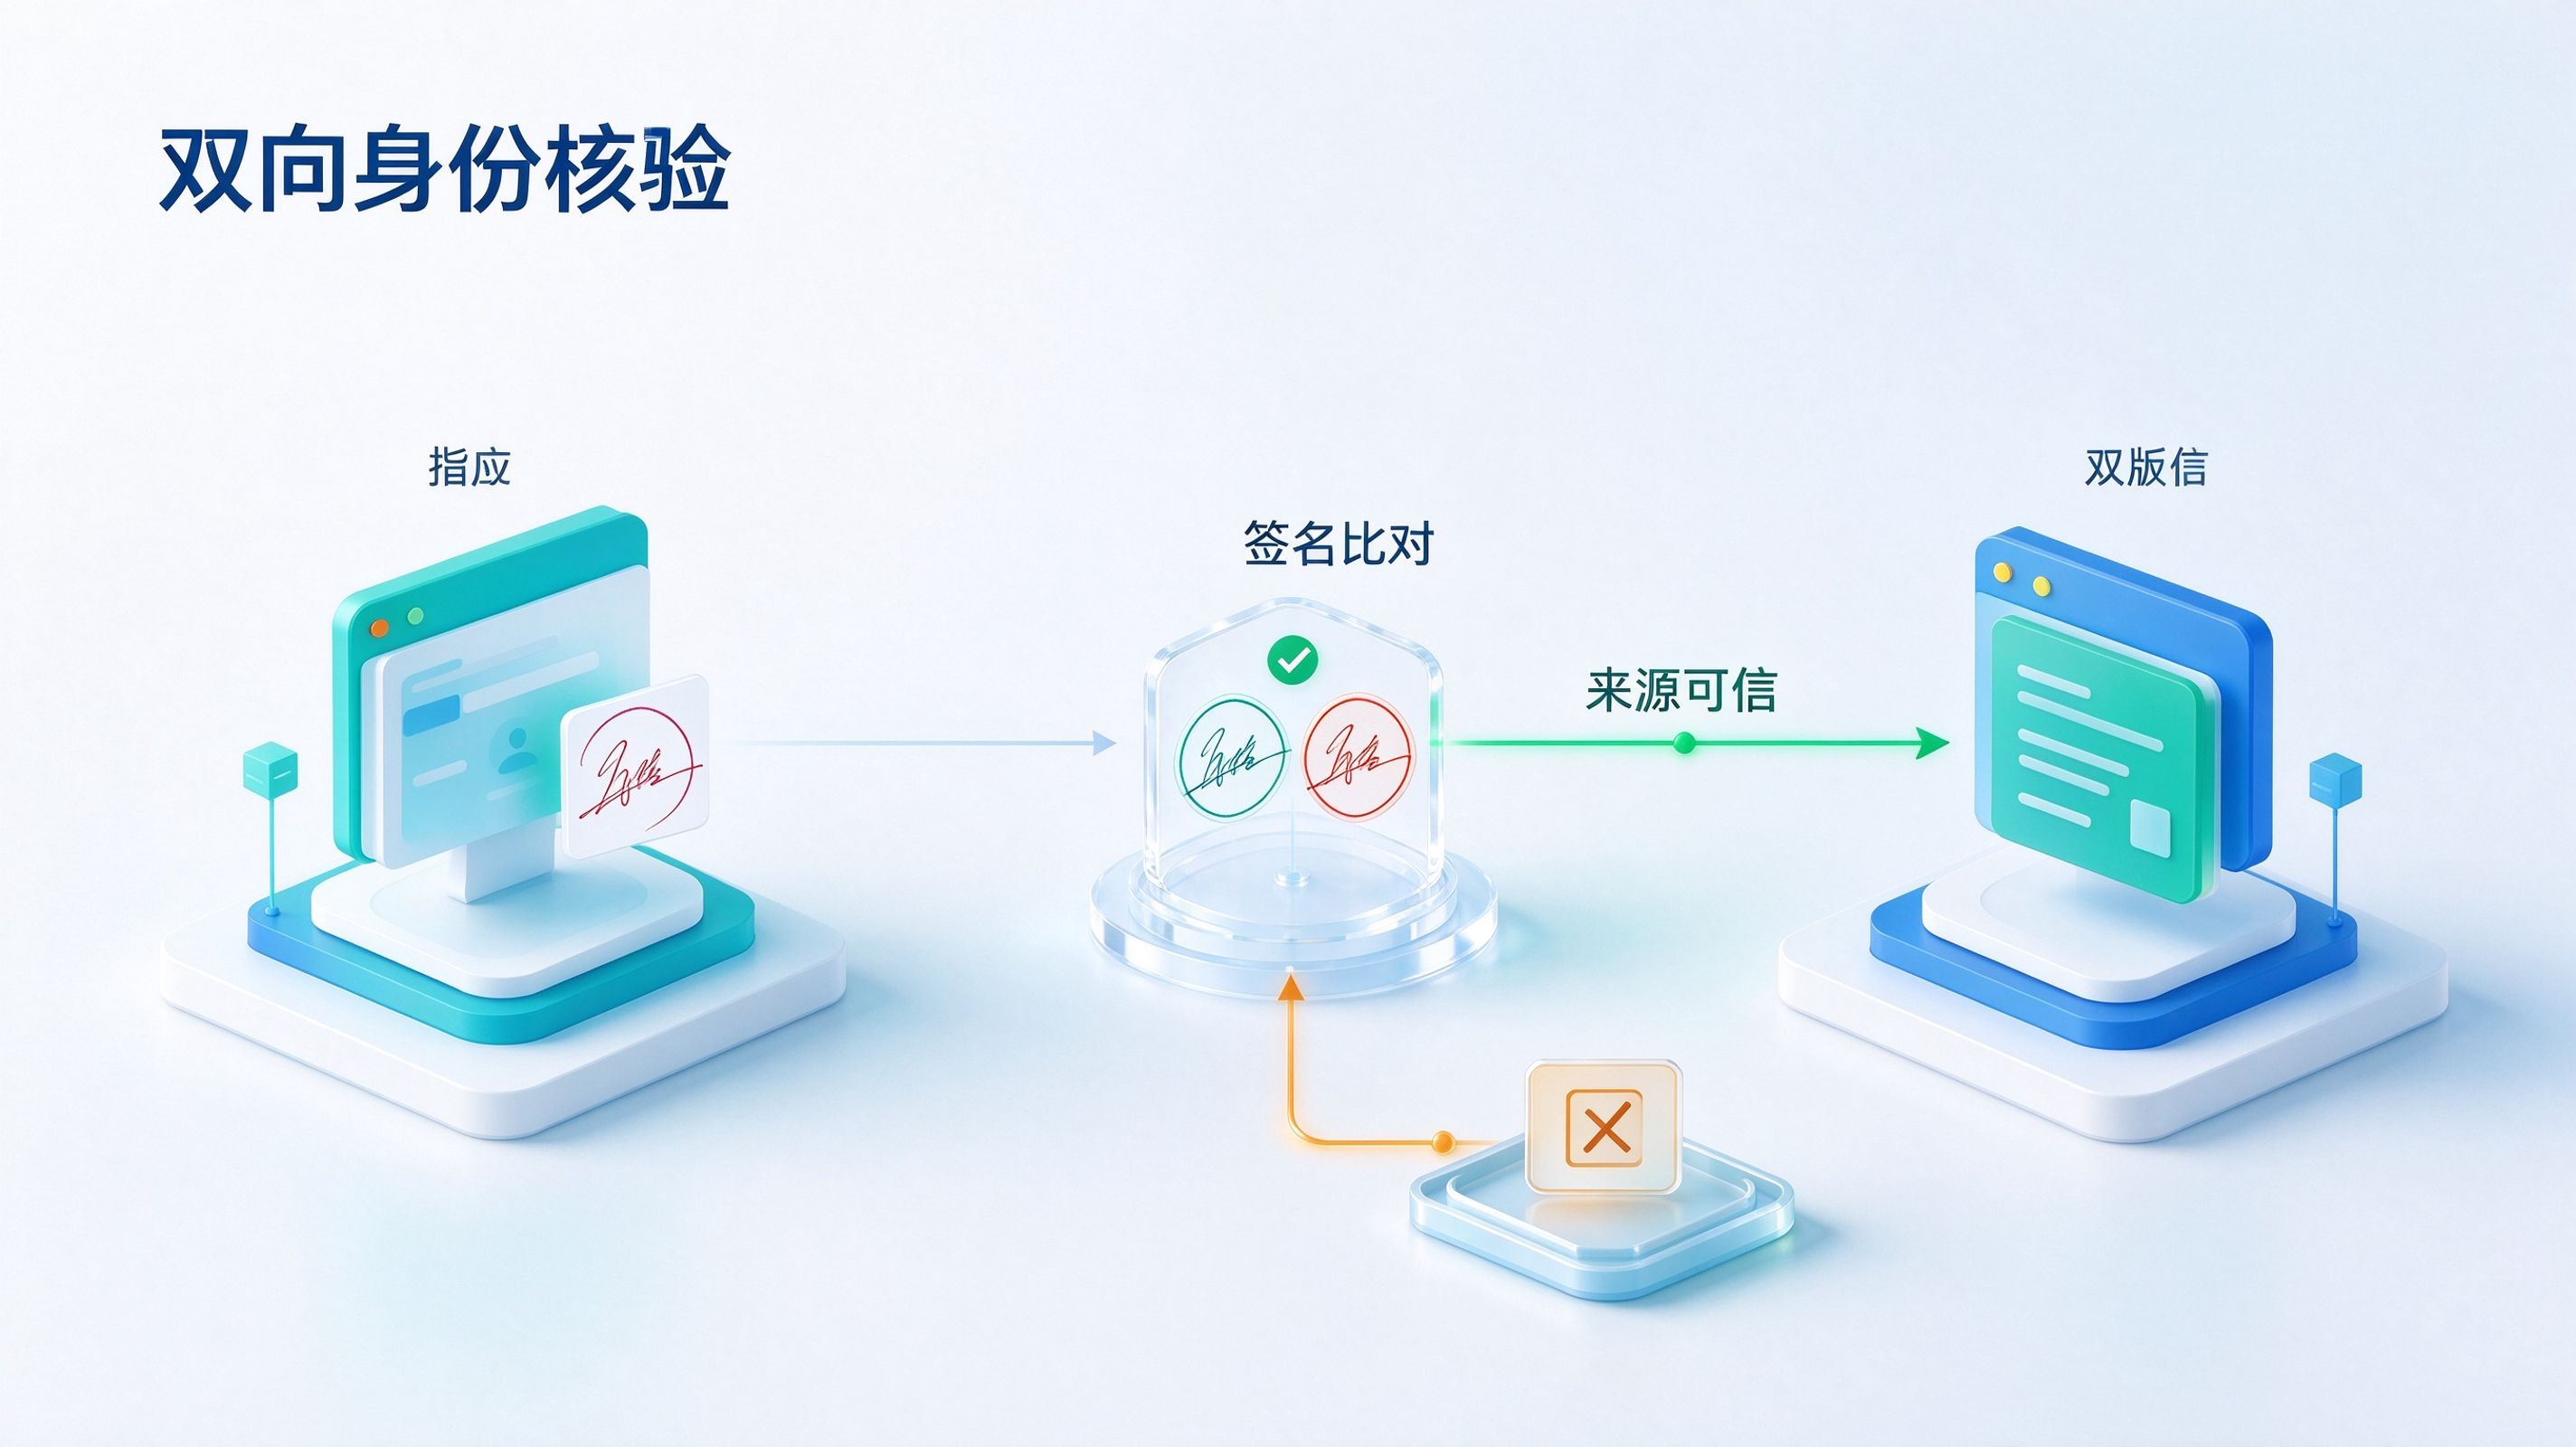
Microsoft Authenticator 的漏洞虽然已经由官方紧急修补,但其暴露出的“跨应用组件滥用与调用仿冒”现象,在当今移动互联网与企业软件生态中绝非孤例。随着各大超级 App、移动办公套件以及 AI 智能体平台越来越频繁地使用深度链接和组件调度来串联业务,类似的调用劫持正在向更广泛的商业场景蔓延。
在真实的移动生态对抗中,攻击者一旦掌握了类似伪造调用的手段,往往会对应用造成双重毁灭性打击:
第一,业务意图(App Intents)遭冒充篡改,核心履约数据脱轨。在现代移动应用开发中,应用间频繁借助自定义链接或公共接口流转业务数据。例如从智能体平台拉起电商 App 去下单,或者从协同软件调起内部系统去审批。如果目标应用没有在底层对唤醒来源的真实性做加密校验,恶意应用同样可以冒充合法的调用方,向目标 App 注入篡改后的订单价格、虚假的收货地址或恶意替换的审批参数,造成不可挽回的资产损失。
第二,推广链路被恶意插桩,买量归因陷入全盘瘫痪。在移动获客与渠道分发生态中,推广链接通常携带专属的活动标识与渠道代码。黑灰产团队可以利用设备上已获取的越狱环境或利用组件导出漏洞,开发常驻后台的恶意 App,监听系统的应用启动意图。当真实用户点击推广链接前往应用商店下载并首次激活应用时,恶意应用通过向目标 App 发送伪造的广播或拉起请求,强行覆盖原始的渠道归因参数。这使得广告主支付了巨额投放预算,转化成果却被黑产全部窃取,导致真实的用户获取成本急剧攀升,企业商业增长的生命线被彻底掐断。
第三,伪造虚假设备特征,批量薅取企业营销资产。在跨软件认证与任务分发场景中,黑灰产可以借助未受管制的调用接口,在云端虚拟机或群控设备上编写轻量脚本,伪造合法应用发起的批量调用。由于缺少真实的硬件特征核验,业务服务端会将这些虚假的脚本调用误判为合法的第一方应用行为,进而发放新客礼包或结算渠道佣金,导致企业的营销资金池被迅速抽干。
工程破局:构建基于硬件微架构的设备指纹与端侧双向鉴权
要彻底根除类似 AuthMask 带来的仿冒与窃取风险,移动开发生态必须确立“任何来自外部的调用请求默认均不可信”的零信任架构原则。不能仅仅停留在上层接口加个密码,而必须在操作系统底层与硬件微架构层构筑双向强校验与不可伪造的防作弊防线。
在现代移动应用加固与分发工程中,团队应当依托成熟规范的软件开发工具包(SDK),搭建覆盖硬件底层感知、进程调用双向签名校验以及全链路防作弊的下一代安全基建。
[移动端零信任双向调用与防伪造架构]
外部应用或系统组件发起跨进程调用(IPC / DeepLink)
↓
[端侧 SDK 提取调用方底层包名与签名哈希]
内核级校验调用进程的真实身份,杜绝“自称我是官方”的单向欺诈
↓
[微架构级设备指纹多维特征提取]
深入芯片层采集指令执行延时、图形渲染特征、驱动响应与传感器底噪
↓
[端云协同生成带有时间戳的加密任务凭证]
结合服务端非对称加密算法,生成不可篡改且一次性失效的业务 Token
↓
[风控中枢实时审计与环境真伪判定]
秒级拦截模拟器、群控脚本、改机工具与未授权组件唤醒
↓
[原生受控沙盒二次确认与安全闭环]
在确定合法的调用链路与真实物理设备上完成最终凭证分发与业务履约
在具体的系统工程改造中,开发团队应当着重推进以下四个维度的技术能力落地:
1. 严格收拢导出组件,实施基于系统签名的双向身份核验
应用必须彻底清查所有的对外接口,关闭不必要的风险敞口:
- 严禁对敏感业务 Activity 随意设置
android:exported="true";如果必须对外暴露单点登录或场景还原接口,必须通过android:permission设置特定的签名级权限(Signature Permission),确保只有同一签名证书的官方应用才能唤起; - 在组件被拉起的
onCreate阶段,必须通过底层 Binder 机制的getCallingUid()向上反查调用方进程的 UID,并进一步读取该 UID 对应的完整应用签名摘要,彻底终结通过篡改包名进行单向欺骗的攻击路径。
2. 构筑微架构级设备指纹识别,击穿虚拟改机与脱机代理
无论黑客如何伪造应用包名或编写攻击脚本,其批量套利请求必须运行在物理计算设备之上:
- 彻底摒弃依赖系统软性参数(如 IMEI、MAC 地址、Android ID)的落后做法,在应用中集成底层的设备指纹识别模块;
- 深入操作系统内核与芯片微架构层,采集 CPU 缓存架构微指令执行延时、图形渲染管道特征、传感器真实物理噪声以及系统底层驱动响应等数百维高熵物理特征;
- 即使黑产利用模拟器或在云端服务器直接发起接口报文回放,其底层微架构特征的缺失与异常也会在毫秒内被端侧 SDK 捕获,使服务端能够精准阻断脱机脚本。
3. 规范应用意图标准,以标准深度链接替代脆弱的私有通道
为了在复杂的跨软件协同中维持自身业务的独立性与确定性,应用应收拢脆弱的内部通道:
- 严格遵循现代操作系统标准链接(如苹果 Universal Links 与安卓 App Links)规范,将自身的核心业务封装为具备高熵防篡改签名的标准应用意图;
- 借助深度链接与场景还原技术,应用在接收到外部唤起或跨端调度时,端内组件直接在内存中完成参数解包与动态路由分发,在杜绝中间人参数篡改的同时,实现业务场景的一键拉起。
4. 建立穿透安装周期的全渠道归因闭环
防范黑灰产利用恶意组件劫持渠道参数、篡改推广链路以骗取分成:
- 借助规范的安装推荐接口与成熟的传参安装与免填邀请码方案,在用户安装与冷启动全周期中实现任务上下文的强绑定;
- 配合全渠道数据监测网络,对每一次转化进行设备特征真实性审计,从源头上切断攻击者利用逆向与脱机脚本实施流量欺诈的变现路径。
未来生态:告别单向信任幻觉,在零信任架构中守护核心凭证
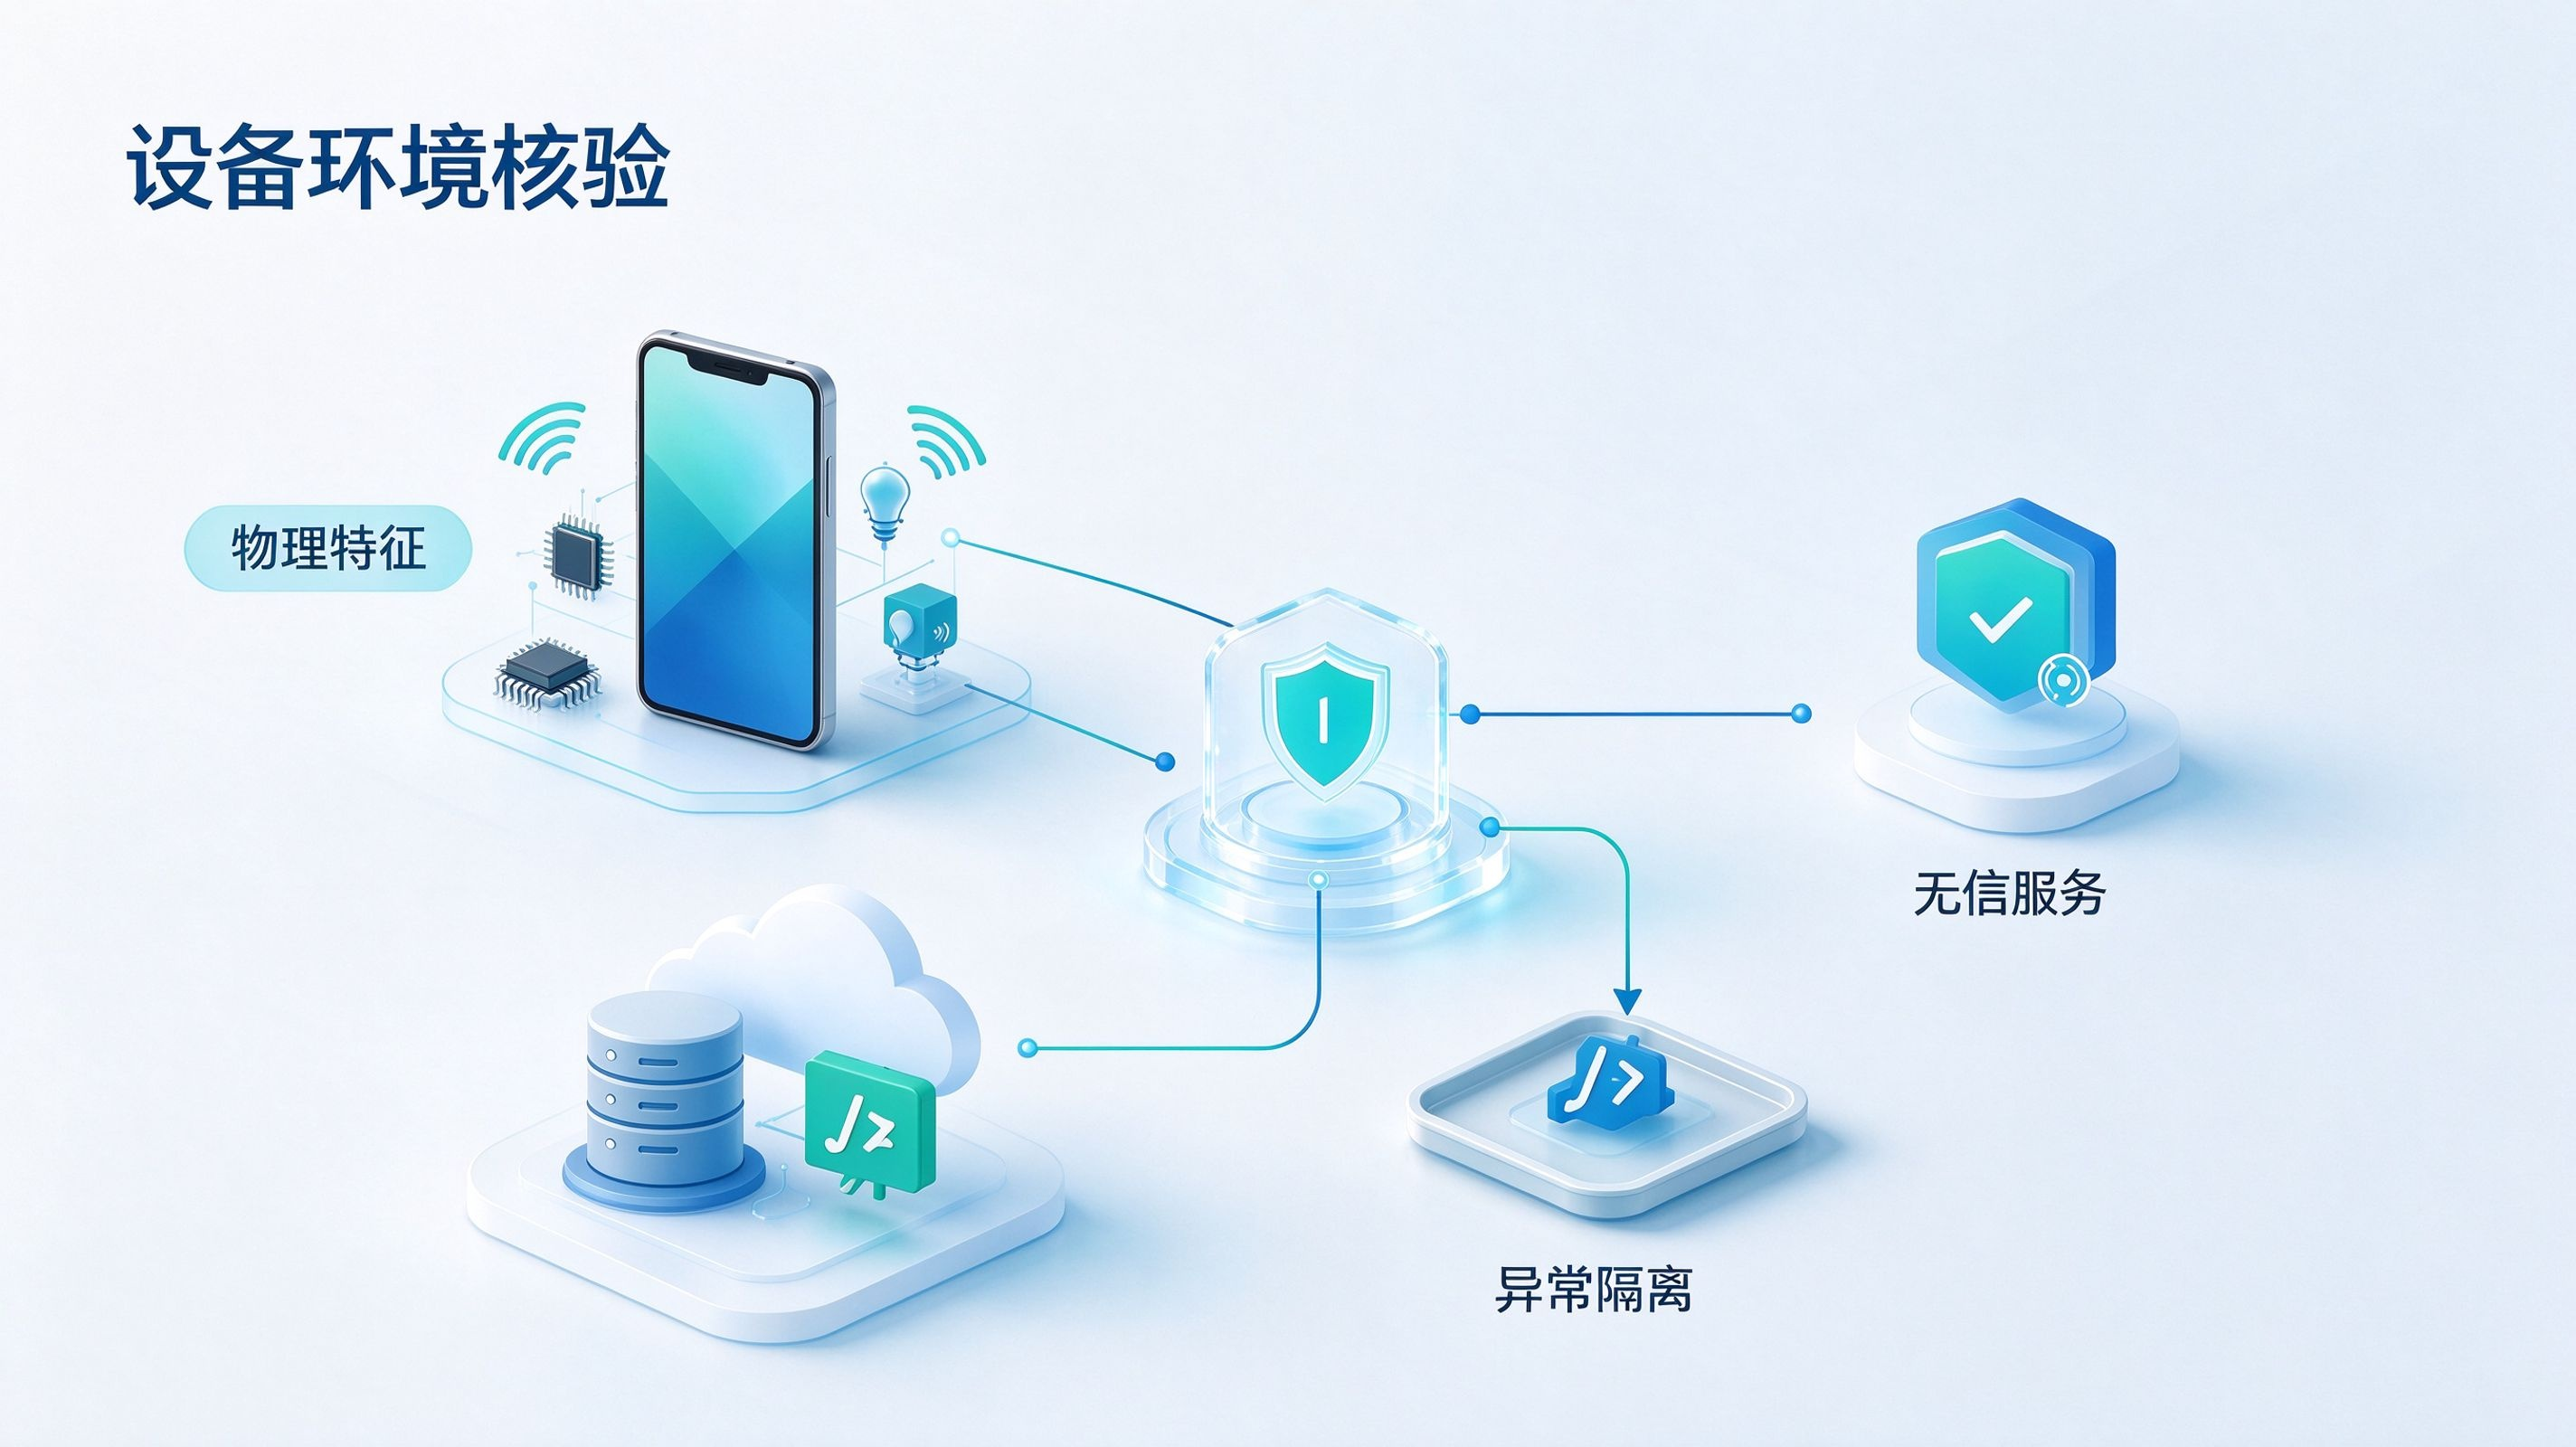
微软身份验证器 AuthMask 漏洞的曝光,给整个移动互联网生态敲响了沉重的警钟:在高度互联、频繁跨端调度的现代移动生态中,任何基于“默认信任”的单向接口设计,终将被证明是一场巨大的安全灾难。
面向未来,移动应用与企业软件的建设者们必须确立坚定的安全共识:
- 外部环境与调用来源彻底不可信。在开放的终端生态中,任何应用都可能遭遇恶意软件的贴身窥探与调用伪造,唯有在端侧建立严格的来源签名核验,才能守住数据底线;
- 身份认证与核心资产必须建立物理级锚定。无论是访问令牌还是营销返利,都必须与底层真实的物理设备建立不可篡改的强绑定关系,杜绝黑客利用轻量脚本进行脱机批量收割;
- 扎实的基础设施是数字信任的压舱石。无论前端的人机交互形式如何演进,底层的微架构设备指纹识别、免填参安装还原以及全链路的数据防作弊,始终是捍卫软件商业价值与核心资产安全的唯一护城河。
常见问题(FAQ)
微软身份验证器这次曝出的 AuthMask 漏洞(CVE-2026-80097)原理是什么?
该漏洞源于安卓版 Microsoft Authenticator 中一个负责处理账户选择的 Activity 组件被配置为公开导出(android:exported="true"),但未对调用者的代码签名进行双向验证。恶意应用无需任何敏感系统权限,只需单向在 Intent 请求中声称自己是 Microsoft Teams 等官方应用,验证器便会在没有用户二次确认的情况下,错误地把包含邮件和网盘全部权限的核心账户访问令牌交由恶意应用。
为什么说恶意 App“没有任何系统权限”依然能造成严重危害?
因为该漏洞属于逻辑设计缺陷。恶意 App 发起跨应用调用使用的是 Android 系统最基础的组件通信机制(IPC),这本身不需要申请相机、定位、读取通讯录等任何危险权限。普通手机管家与杀毒软件往往无法察觉这种基于合法系统机制的逻辑欺诈。
跨应用调用在什么情况下必须引入微架构级设备指纹识别?
当调用涉及高价值资产转移、新用户礼包领取、单点登录凭证下发或渠道买量归因时,黑灰产极易利用虚拟环境、脚本集群或被提权的越狱设备伪造调用请求。微架构设备指纹能够深入芯片物理层感知真实硬件底噪,秒级识别出当前操作是源自真实用户的手机,还是源自机房集群的自动化脚本,从而保障业务安全。
移动开发者如何避免自身 App 出现类似 Authenticator 的漏洞?
开发者应立即审查所有四大组件的导出配置,原则上对内部页面严禁设置 exported="true";对于必须公开接收外部拉起的组件,必须在接收端通过底层 Binder 接口提取调用方进程的 UID 并校验其官方应用签名,改用带有时间戳与加密哈希签名的标准 Universal Links 协议进行数据传递。
采用 Open+ 的技术方案如何帮助应用抵御调用劫持与虚假作弊?
Open+ 通过在客户端集成轻量级端侧 SDK,不仅能够基于微架构特征精准识别模拟器、云手机、改机插件及被篡改的运行环境,还能配合全渠道统计与传参安装技术,对每次唤醒、激活与转化进行全链路真实性交叉核验,确保业务参数不被中间人拦截篡改,核心资产只交付给可信的物理终端。