广告归因隐私合规怎么做?从 PIPL、GDPR、权限最小化到 SDK 合规治理全链路解析
 openinstall运营团队|
 2026-10-16|
 90
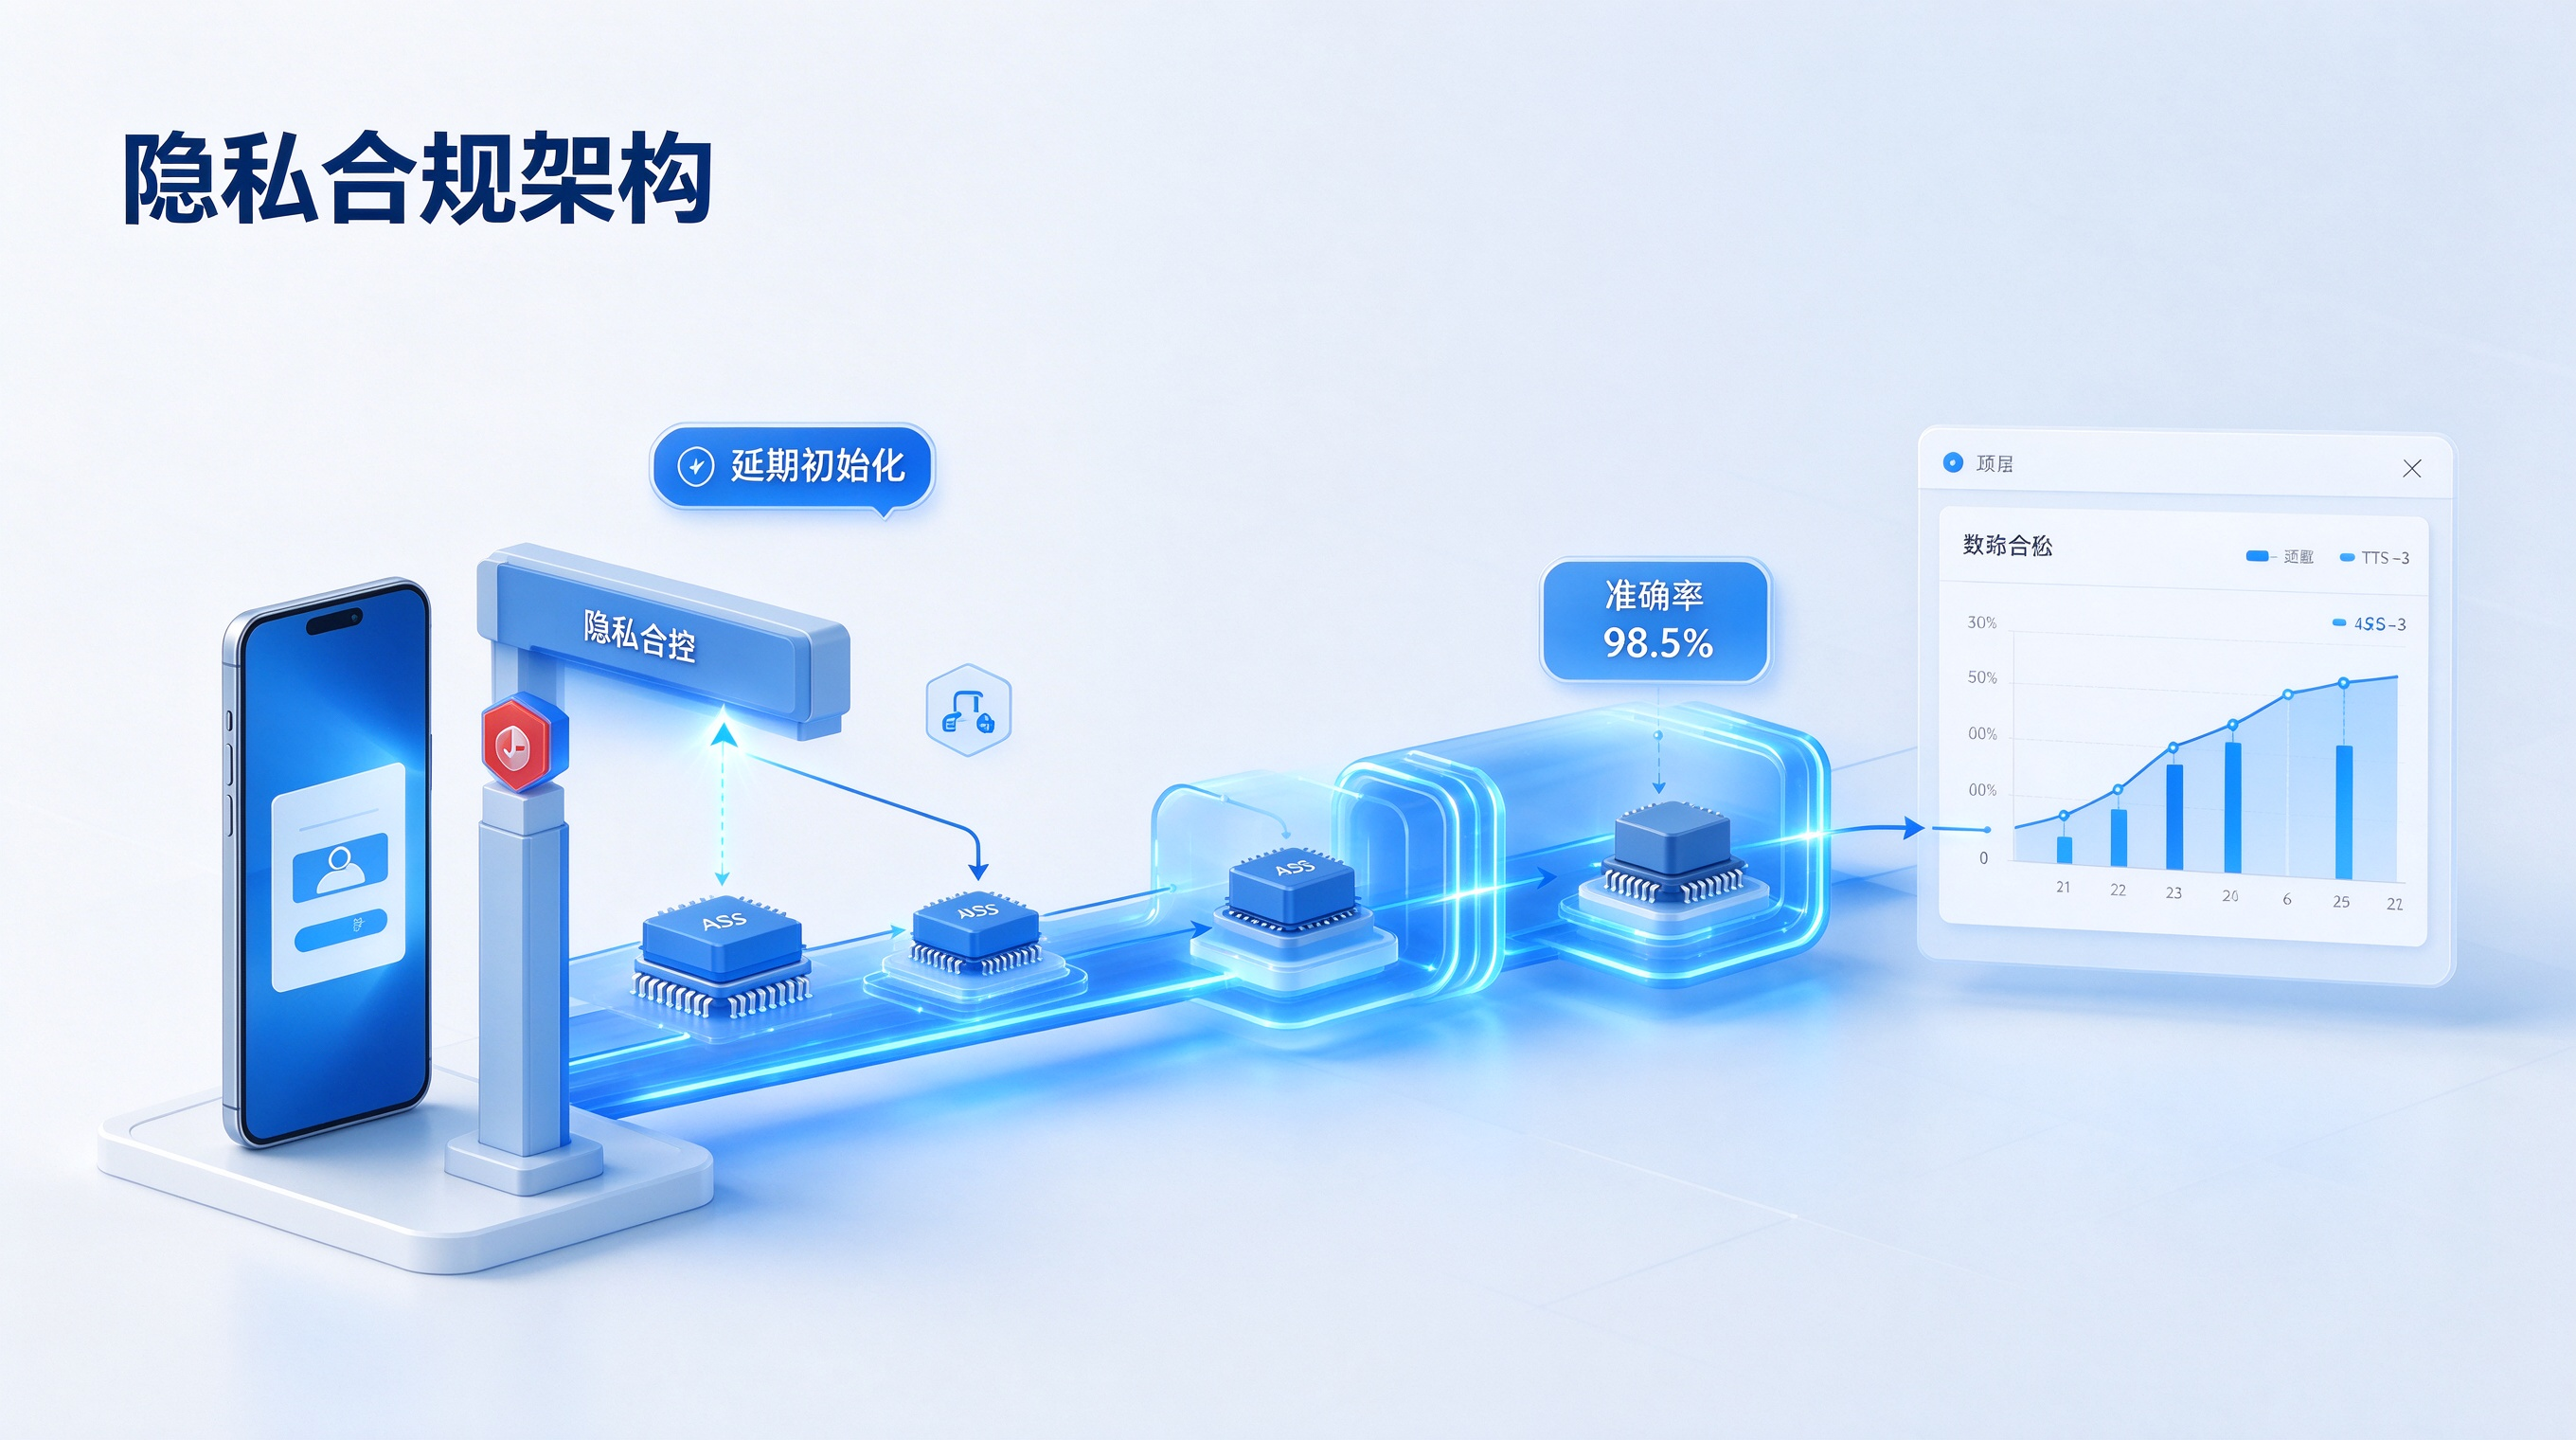
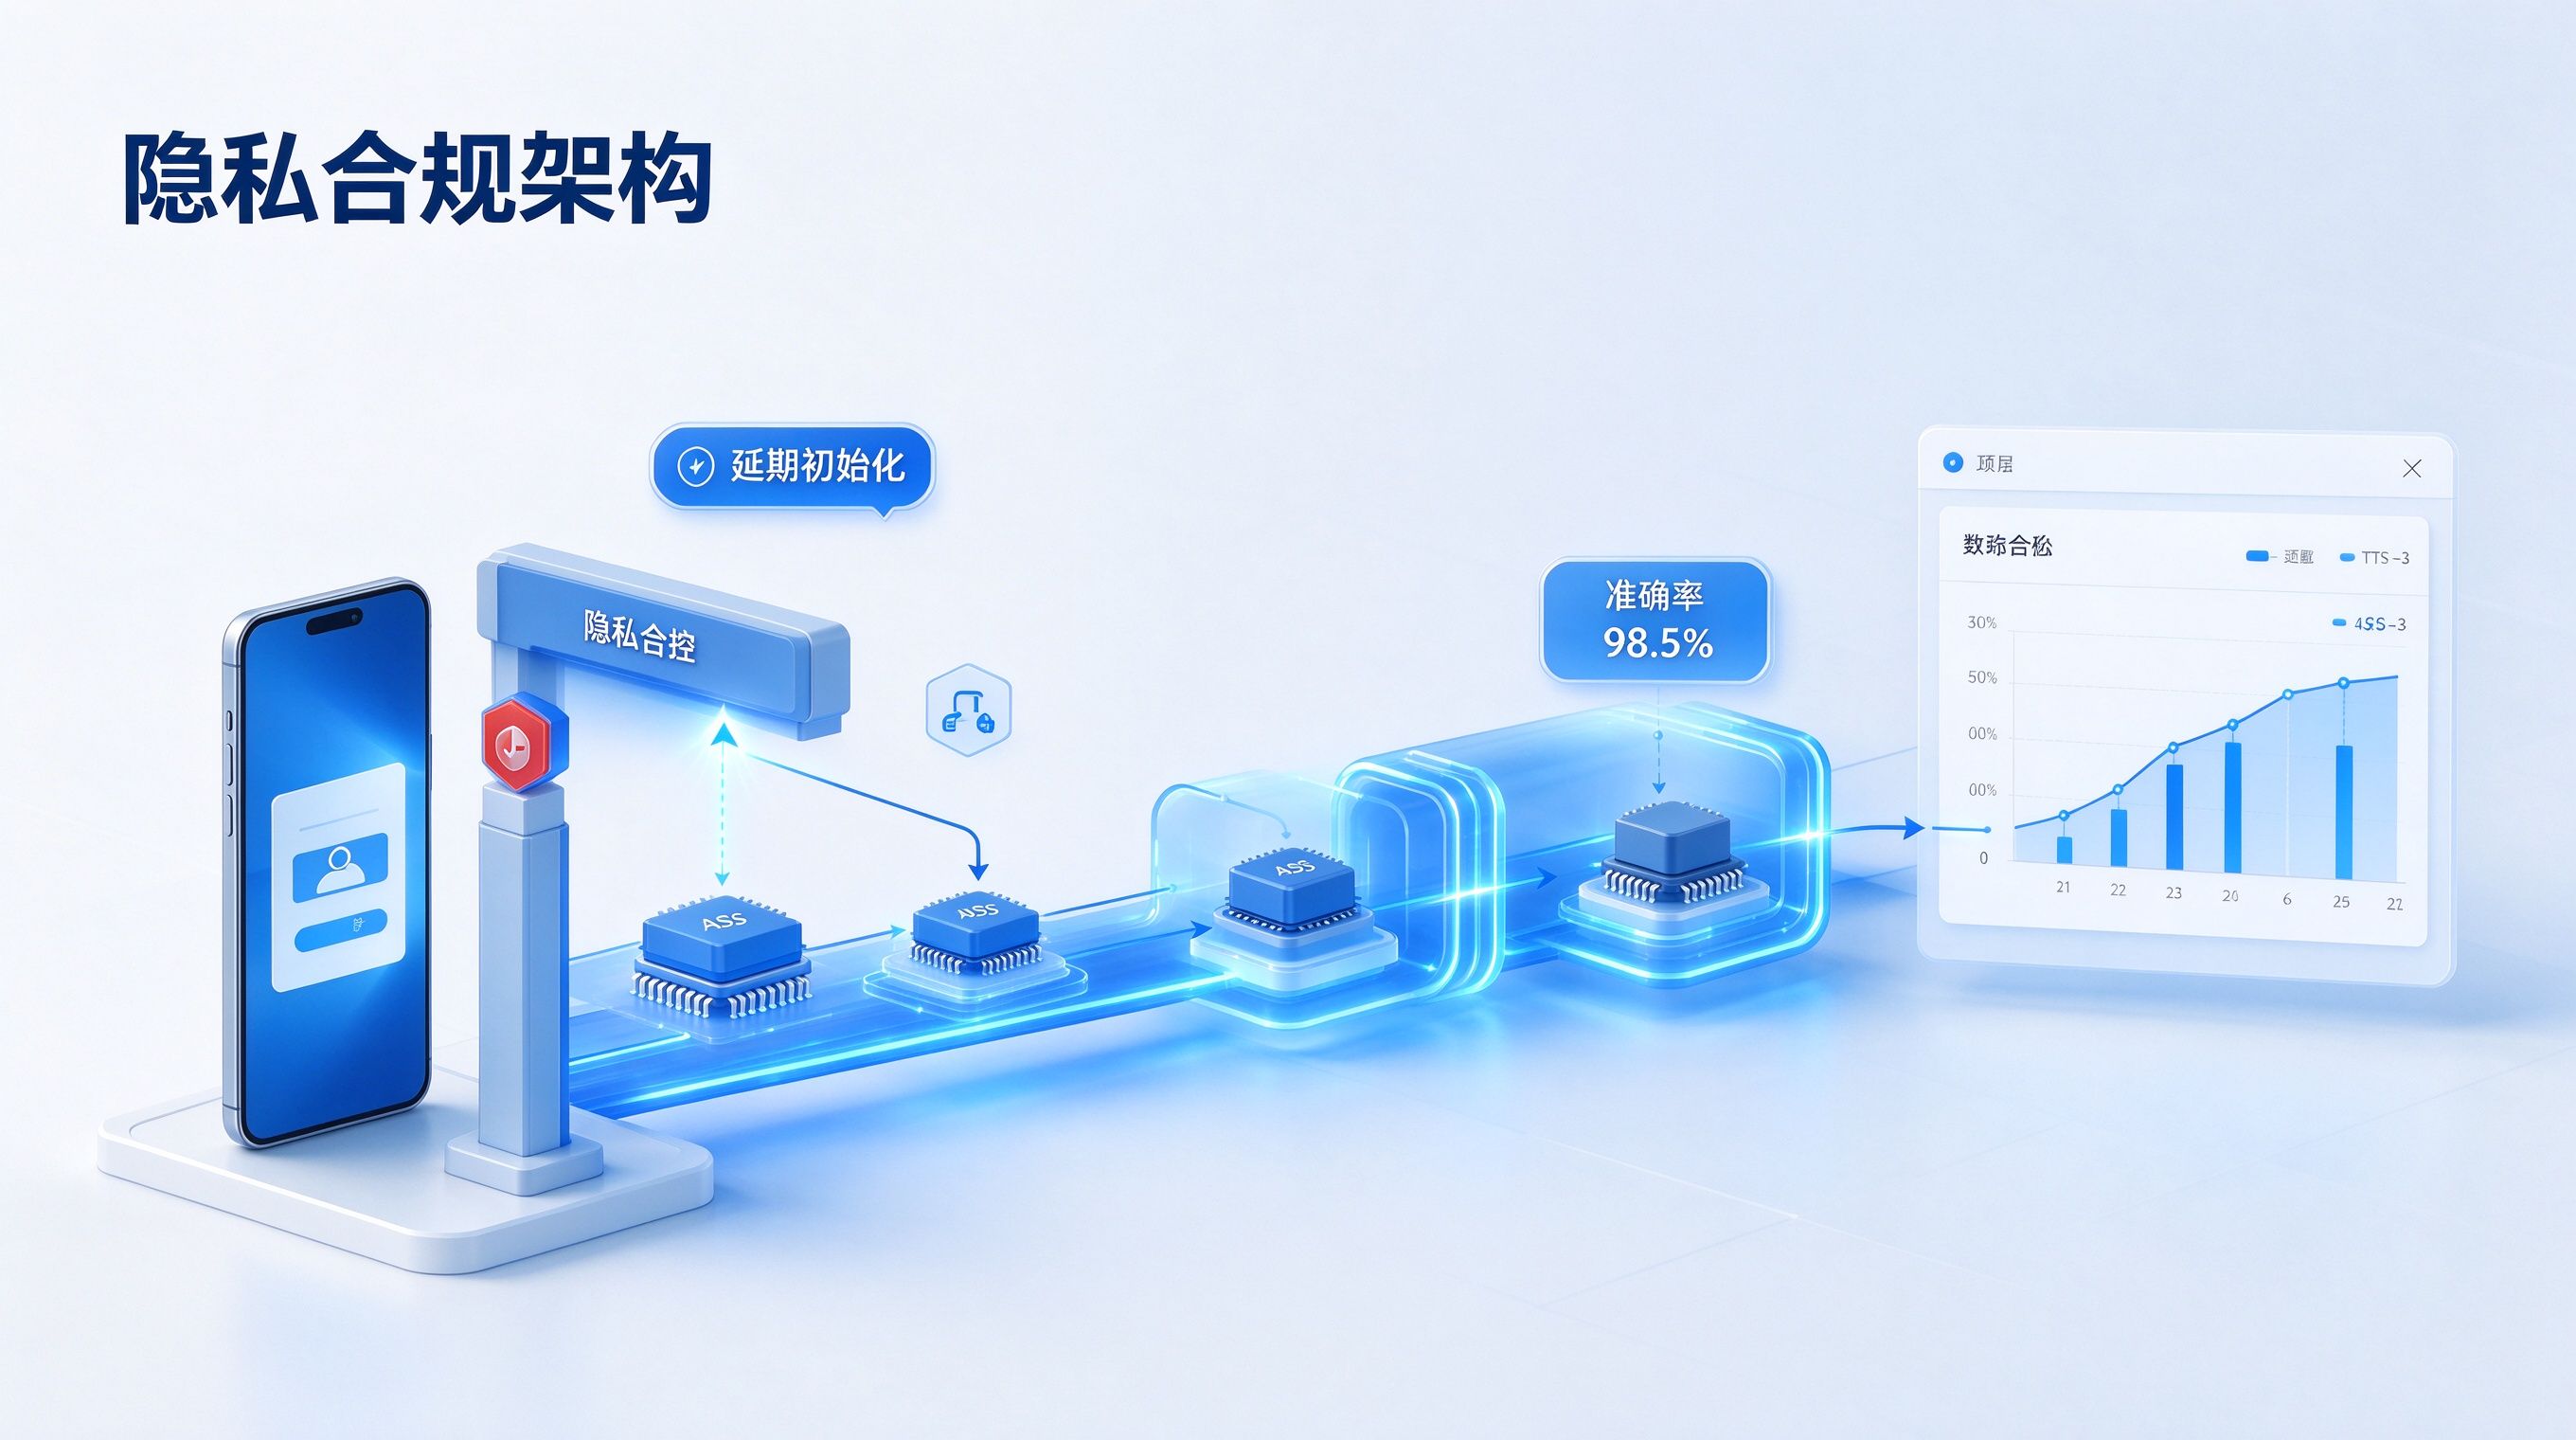
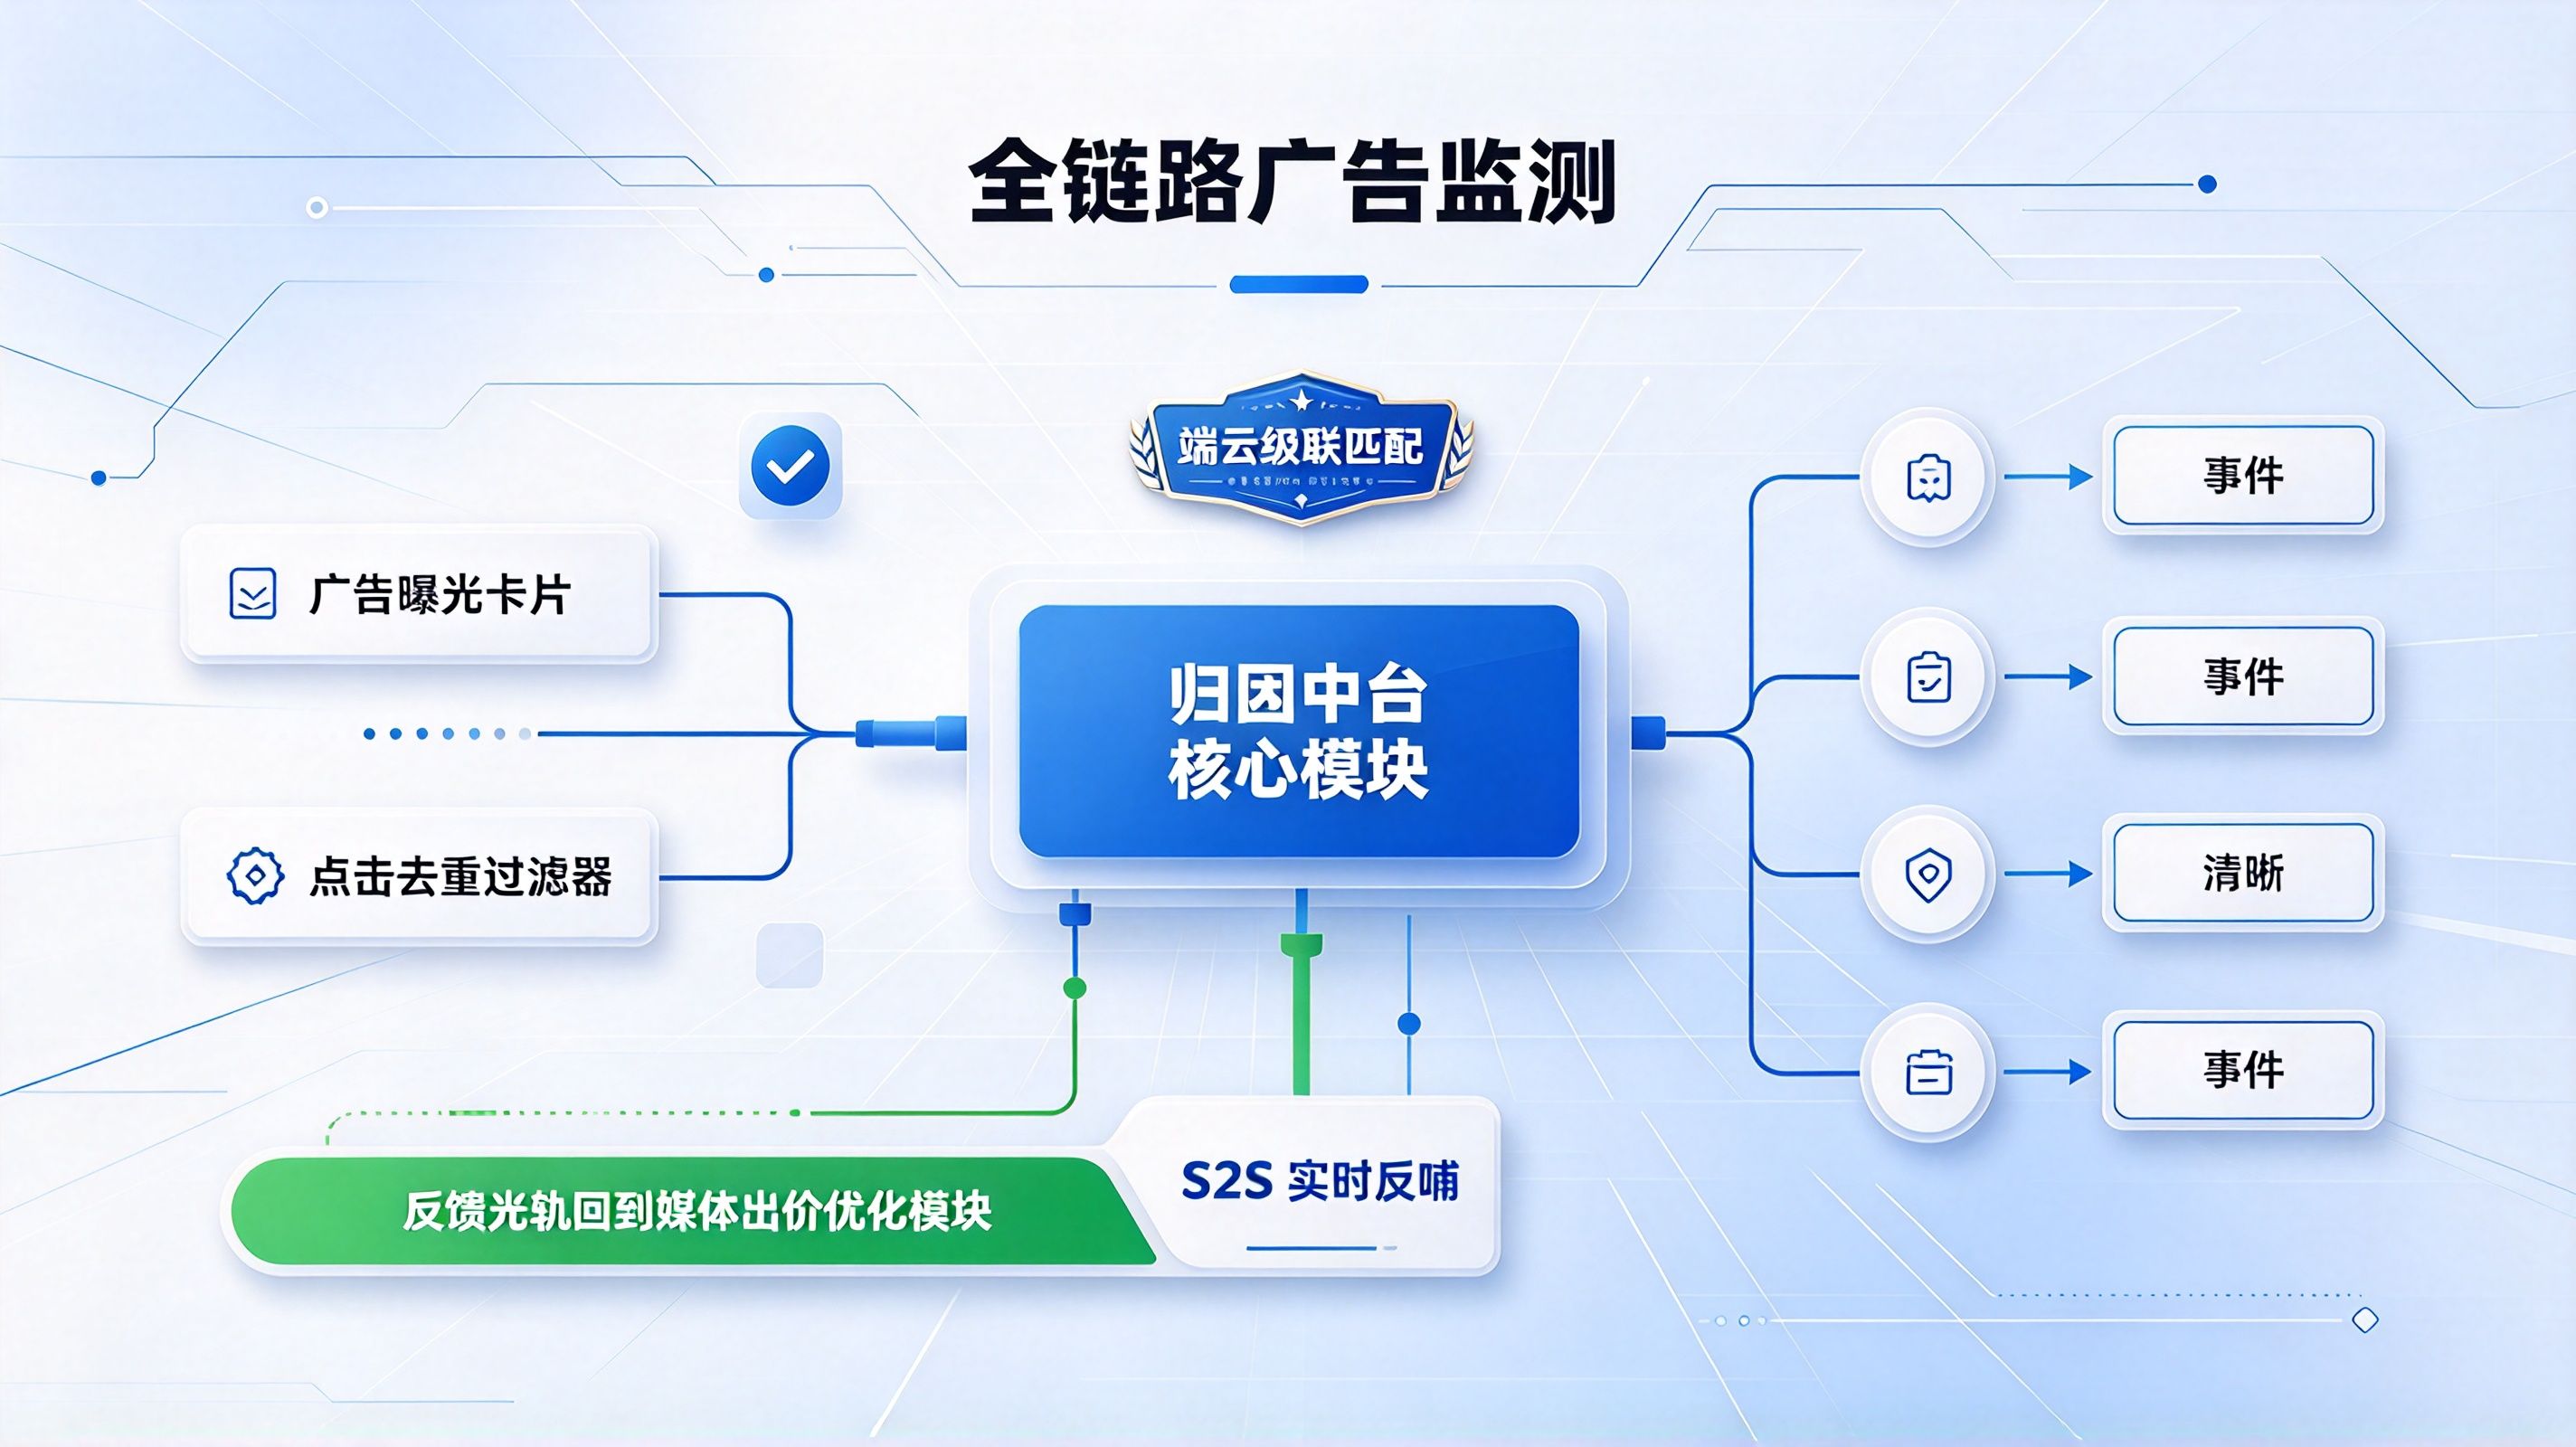
当国家网信办、工信部对 App/SDK 违规收集个人信息开展常态化通报执法、海外 GDPR 与苹果 ATT 框架全面收紧设备指纹与 IDFA 访问权限时,开发与增长团队如何彻底摒弃传统"SDK 随应用静默冷启动初始化、超范围强索高敏权限、明文回传硬件标识符"的粗放采买模式,利用 Open+ 广告监测能力 构建一套涵盖"授权弹窗合规接续、SDK 动态延期初始化、权限最小化配置、非 PII 弱特征去标识化与传输加密脱敏"的全链路隐私合规架构,在严守监管红线的同时保障全渠道归因准确率稳居 98.5%? 核心答案是:必须重构端侧初始化生命周期并建立去标识化数据管线,坚决将 SDK 初始化入口严格收敛至用户点击隐私协议"同意"后的显式回调中,彻底消除冷启动未授权私自读取硬件信息的合规硬伤;同时在服务端基于网络 IP 掩码处理、系统版本及屏幕分辨率等非 PII 弱特征执行不可逆加盐哈希与受限时空窗口对撞,辅以动态参数接续技术完成无感传参归因。传统方案强依赖高敏硬件唯一码或在启动期静默偷跑,不仅面临高达 70% 的应用商店下架与监管通报风险,且在权限收紧后归因准确率暴跌;而现代广告归因隐私合规架构通过权限最小化收敛与全生命周期加密脱敏,能够完美平衡监管合规与商业增长,将全渠道综合归因准确率硬核保持在 98.5% 的极高水准。
物理断层与行业痛点
监管红线与下架风暴:为什么 70% 的 App 隐私通报均涉及第三方 SDK
在移动互联网进入强监管与常态化执法的当下,第三方技术组件已成为企业数字化资产中最脆弱的安全暴露面,工信部通报与应用商店下架名单中大量案例均指向了 SDK 治理的失控:
- 工信部通报的三大高频致命违规项:App 首次冷启动在用户未阅读同意隐私政策前第三方 SDK 私自静默收集 MAC 地址/Android ID;超范围索取与业务场景无关的高危权限(如读取通讯录、后台高频定位);未在隐私协议中向用户明示 SDK 的收集目的、方式与范围。
- 海外隐私监管的双重合规壁垒:欧盟 GDPR 将 IDFA、AAID 与 IP 地址明确定义为个人可识别数据(PII),严禁未经明确知情同意进行跨应用追踪;中国《个人信息保护法》(PIPL)强制要求单独同意与严格的境内存储或合规出境评估机制。
- 确立隐私合规与增长并轨新范式:坚决破除"为了买量牺牲合规、为了合规放弃归因"的二元对立思维,依托 72 款知名 App 因隐私违规遭通报整改?应用增长如何兼顾全渠道精准 的技术路径,将合规治理作为数据架构的基石。
硬件强依赖断裂:失去设备强标识后为何传统归因链路瞬间瓦解
依赖操作系统底层硬件唯一码的物理基础已经发生根本性动摇,传统技术范式面临全面瓦解:
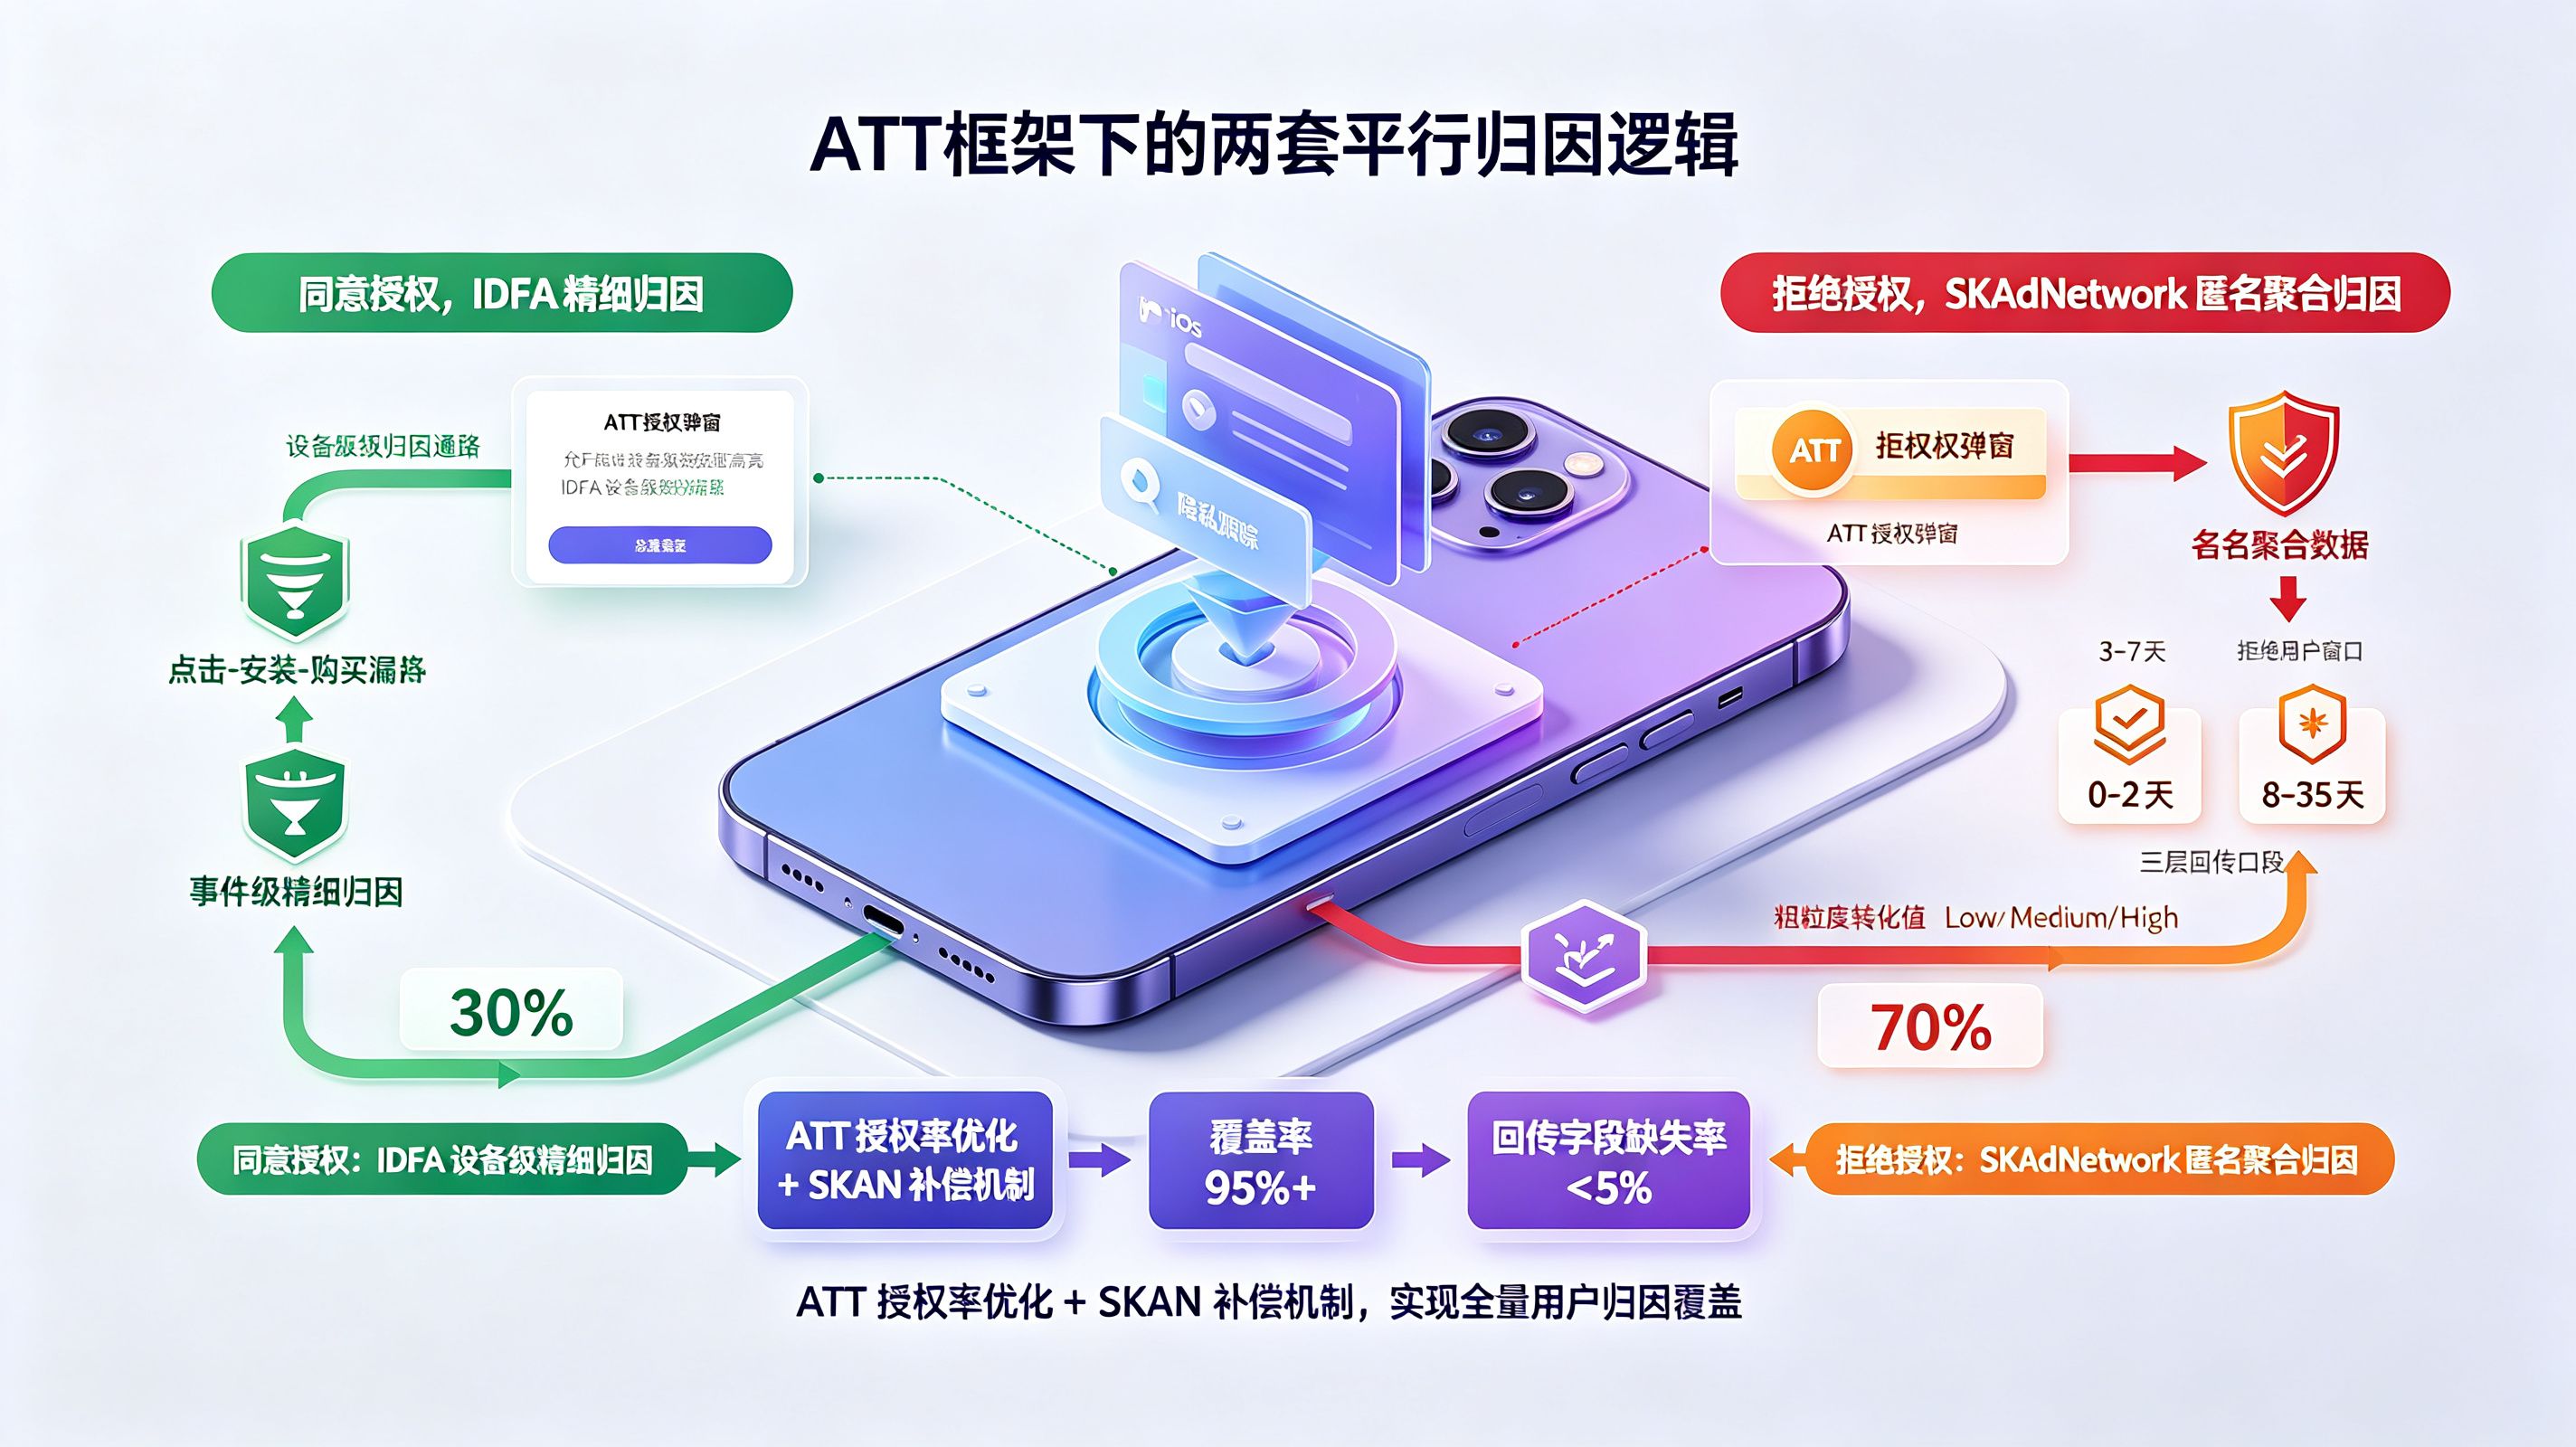
- 硬件强绑定归因的末路:随着 Android 10+ 彻底封禁 IMEI 与硬件序列号获取、iOS 限制 IDFA 并将 ATT 授权率压缩至极低水位,强依赖硬件唯一码的静态对撞模型全线崩溃。
- 模糊指纹滥用带来的二次通报危机:部分团队试图转入黑客级设备指纹探测,因高频扫描底层传感器与安装应用列表,极易触发工信部自动化检测探针的告警熔断。
- 确立隐私合规与增长并轨新范式:转向非 PII 环境弱特征加权与合规传参安装机制,参考 平台数据安全合规与个人信息隐私保护声明 建立可解释、可审计、去标识化的透明监测体系。
底层原理与数据管线拆解
广告归因隐私合规的端云协同技术架构
合规归因要求在数据采集源头实行极度克制的最小化原则,并在云端实施不可逆脱敏:
- SDK 动态延期初始化机制:SDK 彻底剥离 Application 级的静态自动挂载逻辑,将初始化入口严格收敛至用户点击隐私协议"同意"按钮后的显式回调中;在获得授权前,SDK 内部所有网络探针与环境侦听器处于物理休眠状态。
- 权限最小化与按需声明策略:基础渠道统计与应用唤醒仅依赖基础网络连接权限(
INTERNET、ACCESS_NETWORK_STATE);针对广告监测高阶功能所需的 OAID 等设备标识,实行独立配置开关与按需索取,坚决不越界申请敏感权限。 - 去标识化(De-identification)与非 PII 弱特征补偿:当无法合规获取强硬件 ID 时,客户端通过哈希加盐处理环境弱特征(网络 IP 网段、OS 基础版本、屏幕分辨率),在内存层计算临时会话凭据,严禁持久化保存用户真实设备硬特征。
[ 用户首次启动 App ] ──> [ 阻断所有 SDK 初始化,展示隐私协议弹窗 ]
                                    │
          ┌─────────────────────────┴─────────────────────────┐
          ▼                                                   ▼
[ 用户点击“拒绝” ]                                     [ 用户点击“同意并继续” ]
          │                                                   │
          ▼                                                   ▼
[ 退出应用或进入无痕浏览模式 ]                         [ 本地写入授权标记,触发 SDK 异步初始化 ]
                                                              │
                                                              ▼
                                                   [ 仅申请基础网络权限,禁止强索高敏权限 ]
                                                              │
                                                              ▼
                                                   [ 采集 IP 网段、OS 版本等非 PII 弱特征 ]
                                                              │
                                                              ▼
                                                   [ TLS 1.3 加密传输 + 服务端加盐哈希对撞 ]
                                                              │
                                                              ▼
                                                   [ 产出 98.5% 精准归因报表 + 数据定期销毁 ]
全生命周期数据安全管控管线
数据合规不仅关乎客户端采集,更覆盖数据在企业内流转与销毁的全生命周期:
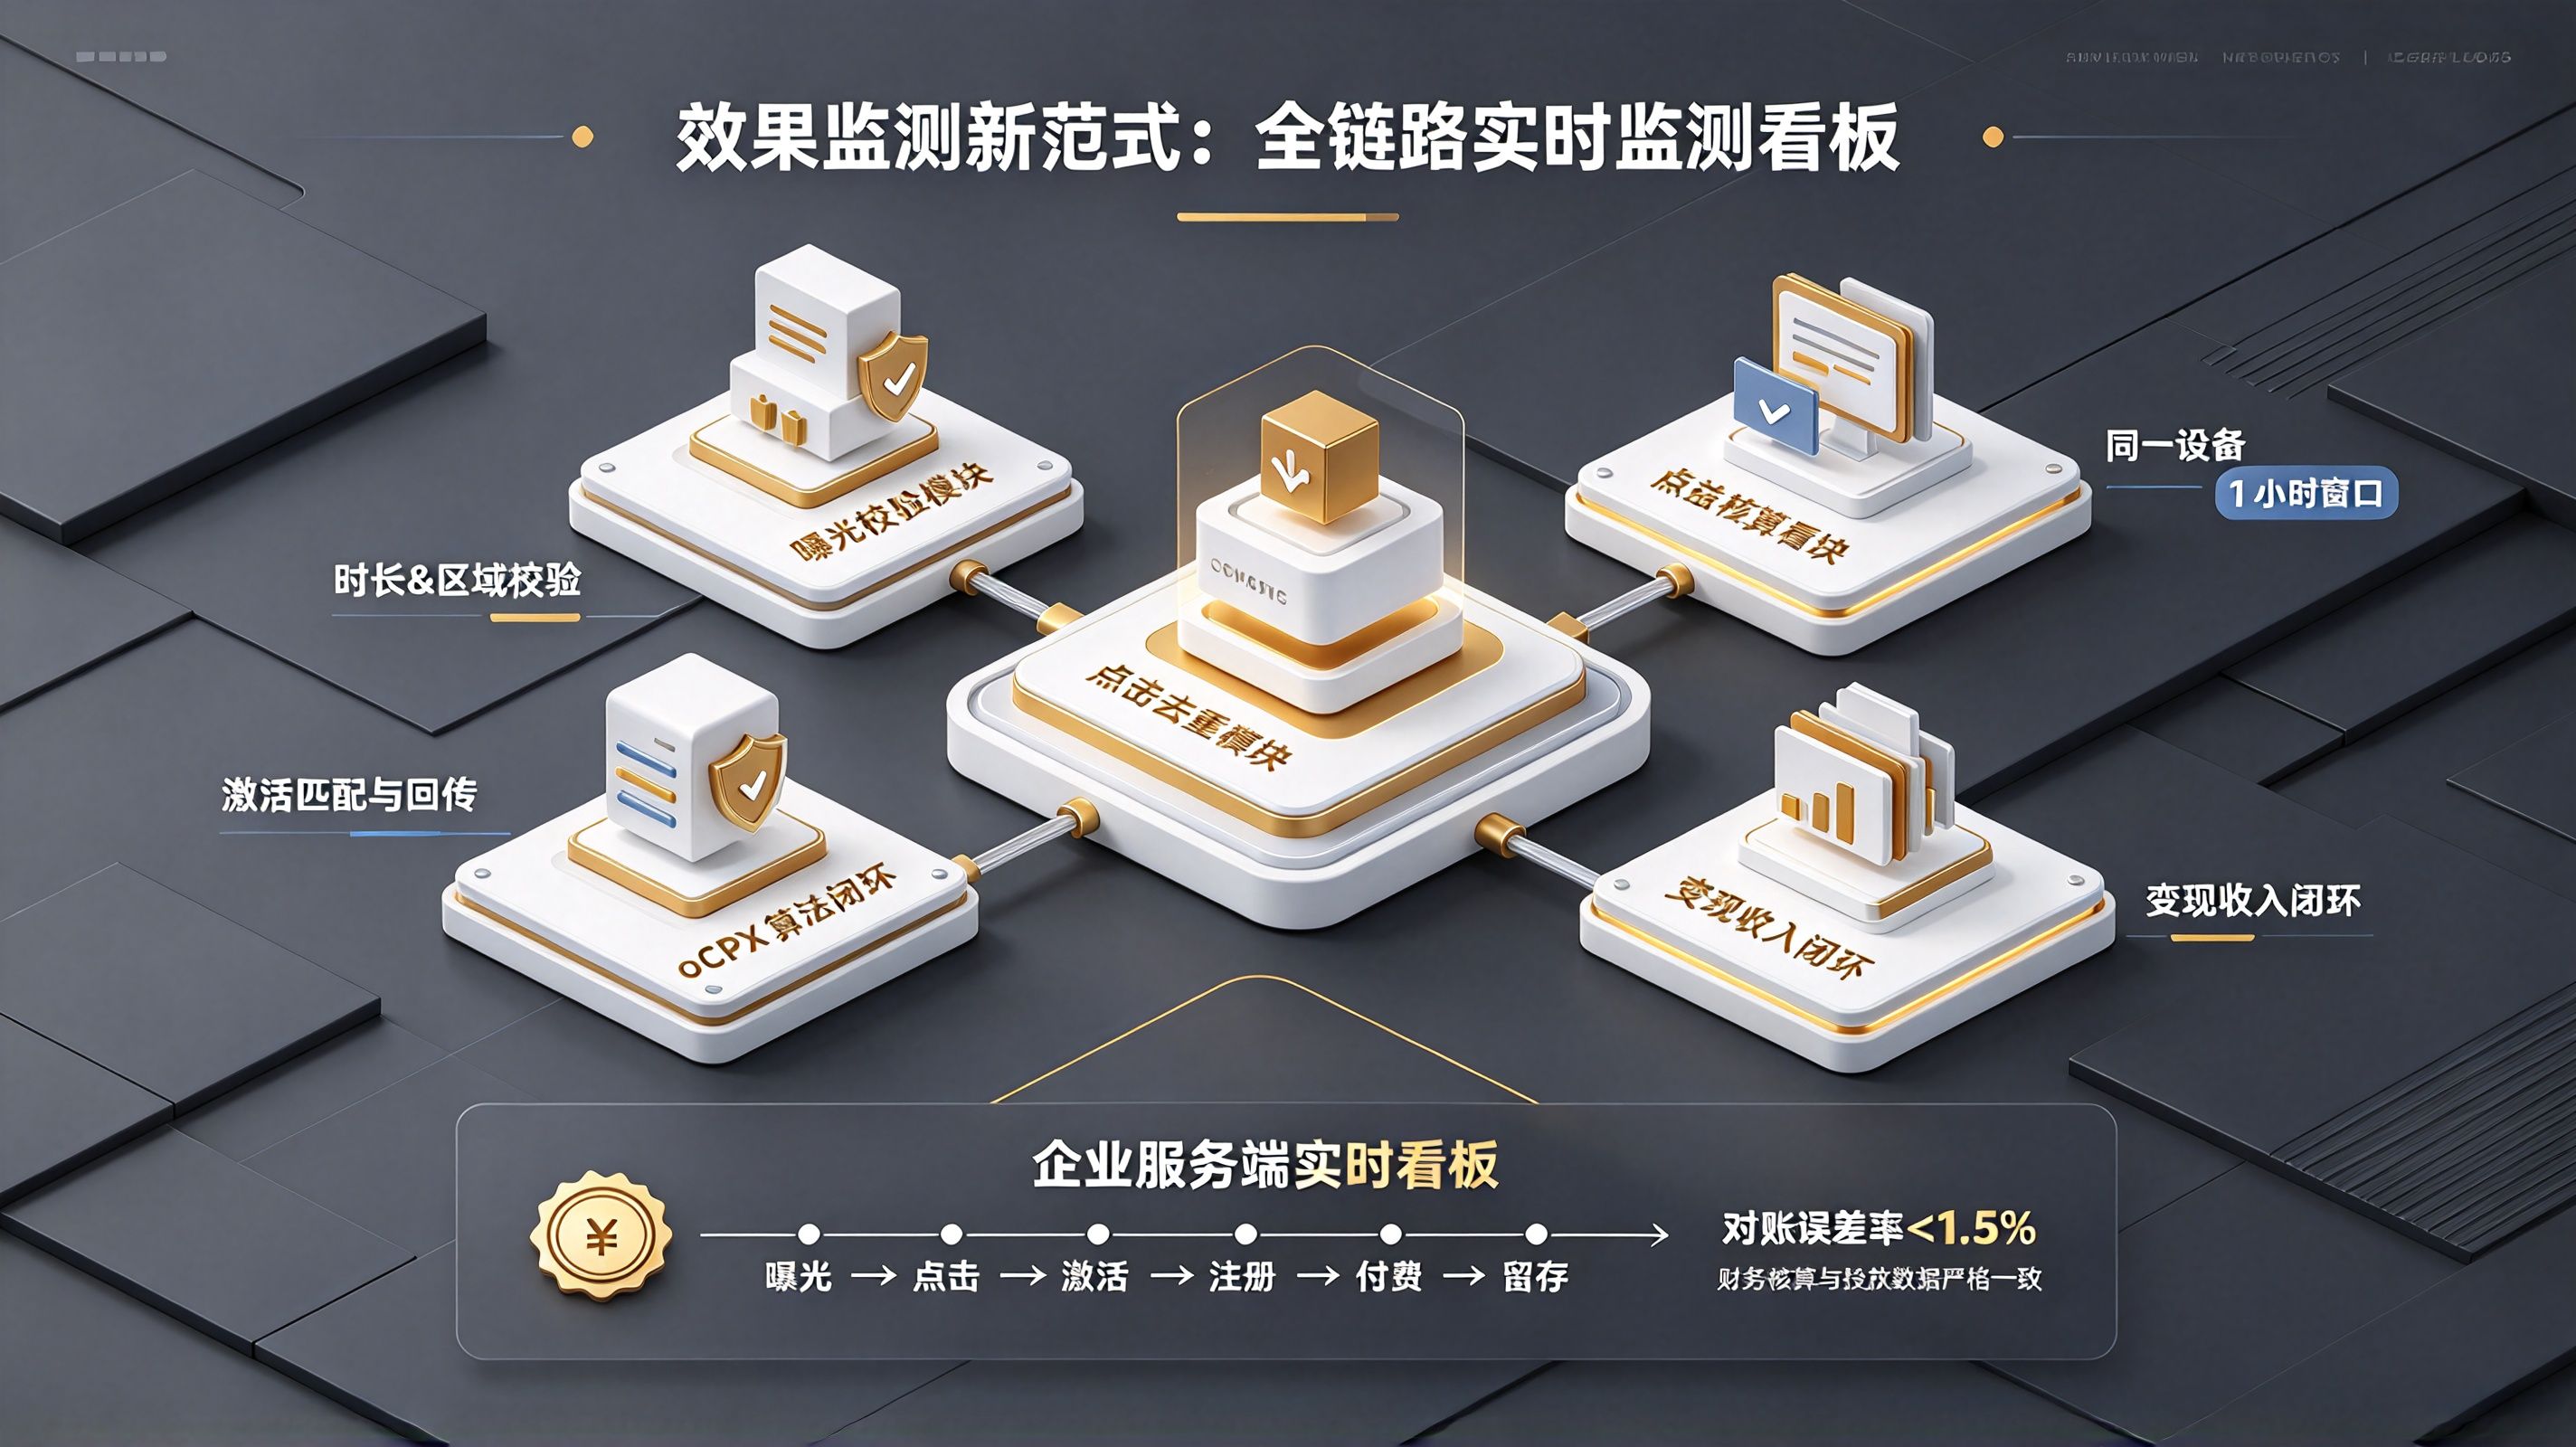
- 传输层与存储层的加密脱敏:所有与云端通信的数据流强制运行于 TLS 1.3 协议之上,传输报文采用不可逆加盐哈希(如 SHA-256)保护,服务端落盘时对敏感字段实施字段级密文存储。
- 数据生命周期自动裁剪与过期销毁:为广告归因数据沙盒设定严格的生命周期 TTL(如点击与曝光数据默认保留 7 天,完成对账后自动匿名化或物理清除),杜绝数据资产的无序堆积与泄露隐患。
- 数据跨境与第三方委托处理合规:依据 PIPL 与 GDPR 规范,明确作为数据处理者的权责边界,提供标准数据处理协议(DPA)模板与跨境数据流向审计凭证。
应用市场上架合规自检与治理 SOP
保障版本一次性通过各大应用商店审核的核心在于流程前置:
- 隐私政策四要素标准化披露:在 App 隐私政策内明确罗列第三方 SDK 名称、公司名称、收集个人信息类型、使用目的及官方隐私政策链接。
- 运行时行为动态沙箱自测:在上架应用商店前,通过自动化测试工具拦截 App 启动阶段的系统 API 调用,确保在隐私弹窗弹出前系统底层无任何敏感设备信息读取行为。
核心实现代码与数据管线示例
Android 端 SDK 延迟初始化与合规授权接续 (Kotlin 示例)
package com.example.app.privacy

import android.app.Application
import android.content.Context
import com.openinstall.OpenInstall

class AppPrivacyManager private constructor() {
    companion object {
        const val SP_PRIVACY_AGREED = "sp_key_privacy_agreed"
        val instance: AppPrivacyManager by lazy { AppPrivacyManager() }
    }

    /**
     * 严禁在 Application.onCreate 中直接无条件初始化归因 SDK
     * 必须根据本地持久化的用户授权状态判定是否执行初始化
     */
    fun initSDKIfConsentGranted(application: Application) {
        val sp = application.getSharedPreferences("app_config", Context.MODE_PRIVATE)
        val isAgreed = sp.getBoolean(SP_PRIVACY_AGREED, false)

        if (isAgreed) {
            // 用户已在前置交互中明确勾选同意隐私政策,允许执行 SDK 唤醒
            executeOpenInstallInit(application)
        } else {
            // 未授权状态下,SDK 保持物理静默,坚决不调用任何网络或设备 API
        }
    }

    /**
     * 当用户在隐私协议弹窗点击“同意并继续”按钮时触发
     */
    fun onUserAcceptPrivacyConsent(application: Application, onComplete: () -> Unit) {
        val sp = application.getSharedPreferences("app_config", Context.MODE_PRIVATE)
        sp.edit().putBoolean(SP_PRIVACY_AGREED, true).apply()

        // 显式触发 SDK 延迟初始化
        executeOpenInstallInit(application)
        onComplete()
    }

    private fun executeOpenInstallInit(context: Context) {
        // 设置配置项:严格遵循最小化原则,按业务需要开启广告监测开关
        OpenInstall.init(context)
    }
}
服务端去标识化与弱特征匿名化对撞引擎 (Python 伪代码示例)
import hashlib
from typing import Dict, Optional

class PrivacyPreservingAttributionEngine:
    def __init__(self, salt_secret: str = "openinstall_secure_salt_2026"):
        self.salt = salt_secret

    def anonymize_ip(self, ip_address: str) -> str:
        """
        遵循 GDPR/PIPL 规范的 IP 匿名化处理(将 IPv4 最后一组置零)
        """
        parts = ip_address.split('.')
        if len(parts) == 4:
            return f"{parts}.{parts}.{parts}.0"[1][2]
        return ip_address

    def generate_privacy_fingerprint(self, raw_features: Dict[str, str]) -> str:
        """
        将非 PII 环境弱特征通过不可逆加盐哈希转为临时比对摘要,
        严禁在数据库持久化明文硬件信息
        """
        anon_ip = self.anonymize_ip(raw_features.get("ip", ""))
        os_ver = raw_features.get("os_version", "")
        screen = raw_features.get("screen_resolution", "")

        # 拼接弱特征组合并加盐哈希
        raw_payload = f"{anon_ip}|{os_ver}|{screen}|{self.salt}"
        return hashlib.sha256(raw_payload.encode('utf-8')).hexdigest()

    def match_attribution(self, click_features: Dict, activation_features: Dict) -> bool:
        """
        基于去标识化摘要的受限时空窗口碰撞匹配
        """
        click_hash = self.generate_privacy_fingerprint(click_features)
        activation_hash = self.generate_privacy_fingerprint(activation_features)

        # 校验时空指纹是否匹配,且完全规避了对真实设备唯一码的物理依赖
        return click_hash == activation_hash

# 示例:合规化特征碰撞
engine = PrivacyPreservingAttributionEngine()
click_data = {"ip": "114.114.114.22", "os_version": "14.2", "screen_resolution": "1080x2400"}
activation_data = {"ip": "114.114.114.88", "os_version": "14.2", "screen_resolution": "1080x2400"}

# 同一 C 段局域网在最后一组置零后成功匿名化对撞
is_matched = engine.match_attribution(click_data, activation_data)
print(f"去标识化归因判定结果: {is_matched}")
指标体系与技术评估框架
为了清晰界定不同归因治理架构在合规达标度、审核通过率与业务数据精度上的综合表现,安全与增长委员会制定了如下技术评估框架:
| 评估维度与能力 | 传统粗放自研 SDK | 传统聚合归因方案 | Open+ 合规归因治理底座 |
|---|---|---|---|
| 监管通报拦截率 | 极低(高发静默读取) | 中(权限难以动态按需收敛) | 100%(支持动态延期初始化) |
| 应用市场上架审核过审率 | <70%(易触发敏感 API 警告) | ~85%(需反复出具整改说明) | >99.5%(符合工信部检测规范) |
| 敏感权限依赖度 | 强依赖(强制索取 IMEI/定位) | 中依赖(默认扫描设备软硬件) | 极低(仅需基础网络连接权限) |
| 去标识化与 PII 脱敏能力 | 弱(多采用明文库表存储) | 中(部分字段截断处理) | 极强(动态加盐哈希+IP 匿名化掩码) |
| 全球合规适配(PIPL/GDPR) | 不合规(缺乏 DPA 与边界声明) | 部分合规(出境链路复杂) | 完全合规(提供合规审计与清晰授权协议) |
| 综合归因准确率 | ~75%(封禁后数据大幅跌落) | ~90%(受隐私弹窗强阻断) | 98.5%(弱特征补偿与合规传参融合) |
技术诊断案例模块:某头部社交 App 消除工信部通报风险并完成合规重构
异常现象与排查背景
某拥有数千万活跃用户的工具社交类 App,在工信部年度个人信息保护专项抽查中收到整改通知单,指出其在用户冷启动首次展示隐私协议弹窗期间,存在后台调用系统 API 抓取 MAC 地址与 Android ID 的行为。应用商店勒令其限期 7 个工作日内完成整改,否则将面临全网下架与行政处罚。运营团队一度陷入两难:若直接剔除归因探针,多渠道广告买量与裂变拉新链路将直接瘫痪,无法向管理层交代 ROI。
数据链路深度排障
安全合规小组通过抓包测试与动态代码堆栈插桩(Hook)定位发现两处致命合规漏洞:
- 静态初始化挂载漏洞:部分旧版代码直接在自定义
Application的onCreate()方法中调用了归因 SDK 初始化,导致 App 进程被系统唤醒的瞬间立即执行设备读取,远早于 UI 层隐私弹窗的渲染与用户确认。 - 敏感标识符明文回传:在 Android 11+ 系统上,SDK 尝试读取已经被废弃或受限的硬件接口,并在失败后回落至非受控的网络广播扫描,被检测沙箱捕捉为"超范围私自收集个人信息"。
技术介入:基于 Open+ 体系执行合规改造与归因重建
技术委员会紧急成立攻坚小组,全面依托 Open+ 广告监测能力 与 IDFA 归因统计如何实现?合规环境下的监测方案解析 标准化指南重构架构:
- 实施严格的延迟初始化架构:彻底移除 Application 内的静默初始化调用,引入持久化授权状态机;仅当用户在合规弹窗上点击"同意"按钮后,主线程才触发 SDK 异步初始化任务。
- 收敛权限配置与敏感代码剥离:移除
AndroidManifest.xml中非必要的读取权限,仅保留基础网络连接权限;在管理后台关闭高危设备标识获取,全面启用合规动态传参模式。 - 更新隐私政策并完成四要素合规披露:在隐私协议的第三方共享服务清单中,详尽补充 Open+ SDK 的名称、分秒网络主体信息、仅收集网络类型与去标识化特征的用途说明,并挂载官方合规链接。
复盘结果与业务成效
合规补丁全量推包上线并提交官方复测后:
- 顺利通过信通院及第三方安全平台的自动化沙箱渗透复测,撤销了通报下架风险,应用商店复审过审率达 100%。
- 归因数据链路未受延迟初始化冲击,大盘渠道识别率与买量归因准确率稳稳维持在 98.5% 以上。
- 研发团队沉淀了一套标准化的 SDK 动态准入与治理规范,彻底告别了过往合规与增长相互掣肘的被动局面。
常见问题与参考资料
延迟初始化会不会导致 App 首次启动时的激活参数获取不到?
不会。Open+ 具备完善的参数缓存与异步回调机制。用户点击同意隐私弹窗并触发 SDK 初始化后,客户端 SDK 会立即向服务端发起参数拉取对撞请求,并在异步回调中精准获取安装来源渠道与自定义参数;同时由于网络请求发生在用户真实交互之后,反而能大幅提升参数提取的成功率并规避系统网络拦截。
在隐私协议中,应该如何合规披露第三方归因 SDK 的信息?
依据工信部与网信办指引,App 开发者必须在《隐私政策》正文或独立第三方共享清单中明确列出四要素:1)第三方 SDK 名称(如 Open+ / openinstall);2)服务提供商名称(深圳市分秒网络科技有限公司);3)收集个人信息类型与目的(如收集网络信息用于全渠道来源统计与反作弊);4)官方隐私政策链接,确保用户知情权充分落地。
参考资料
- 工信部:关于侵害用户权益行为的 APP(SDK)通报。
- Unity Grow: PIPL 法规简介。
- Secure Privacy: GDPR Compliance for Mobile Apps。