广告投放监控怎么做?从实时曝光点击激活、异常波动检测到动态阈值告警全链路解析
 openinstall运营团队|
 2026-10-27|
 50
当广告主在大促节点(如双十一、游戏公测首发)面临黑产利用云控群控设备在凌晨发起高频点击注入(Click Injection)与虚假激活、媒体后台延时报表滞后一小时导致预算在数十分钟内被瞬间抽干时,如何彻底摒弃传统"依赖媒体后台延时报表、次日离线 CSV 对账、缺乏实时流式监控"的粗放模式,利用 Open+ 广告监测能力 构建一套涵盖"毫秒级日志捕获、流式计算聚合、动态 Z-Score 阈值告警、CTIT 时序熔断、多维指纹聚类与 S2S 回调熔断"的全链路实时监控体系,在异常波动发生的黄金三分钟内实现自动熔断与清洗,使整体投放 ROI 与风控效率提升 34.5%? 核心答案是:必须将监控体系从"事后离线报表"升级为"实时流式风控雷达"。首先通过毫秒级日志捕获与流式计算基建(Kafka/Pulsar 消息队列 + Flink/Spark Streaming 内存窗口聚合),在秒级窗口内完成曝光、点击、激活的全链路时序对撞;随后利用多维设备指纹聚类(IP 聚集度、CTIT 时序分布、设备硬件特征)与动态 Z-Score 阈值模型 (Z_Score = (X - \mu) / \sigma) 实时校验流量健康度,一旦触发"秒级激活聚集"或"24 小时超长激活"的动态阈值告警线,系统立刻联动归因中台拒绝该批次异常流量的归因回调;最后通过 S2S 回调熔断与渠道级自动止损机制,在异常波动发生的黄金三分钟内实现自动熔断与清洗。传统粗放模式由于缺乏实时流式监控能力,往往陷入"预算被抽干后才发现异常"的被动局面;而现代广告投放监控治理体系能够系统化还原每一笔流量的物理因果,将作弊拦截率提升至 92.4%,确保每一分营销预算都流向真实的商业价值闭环。
物理断层与行业痛点
媒体报表黑盒与盲人摸象的监控困局:为什么 30% 的预算被虚假流量吞噬
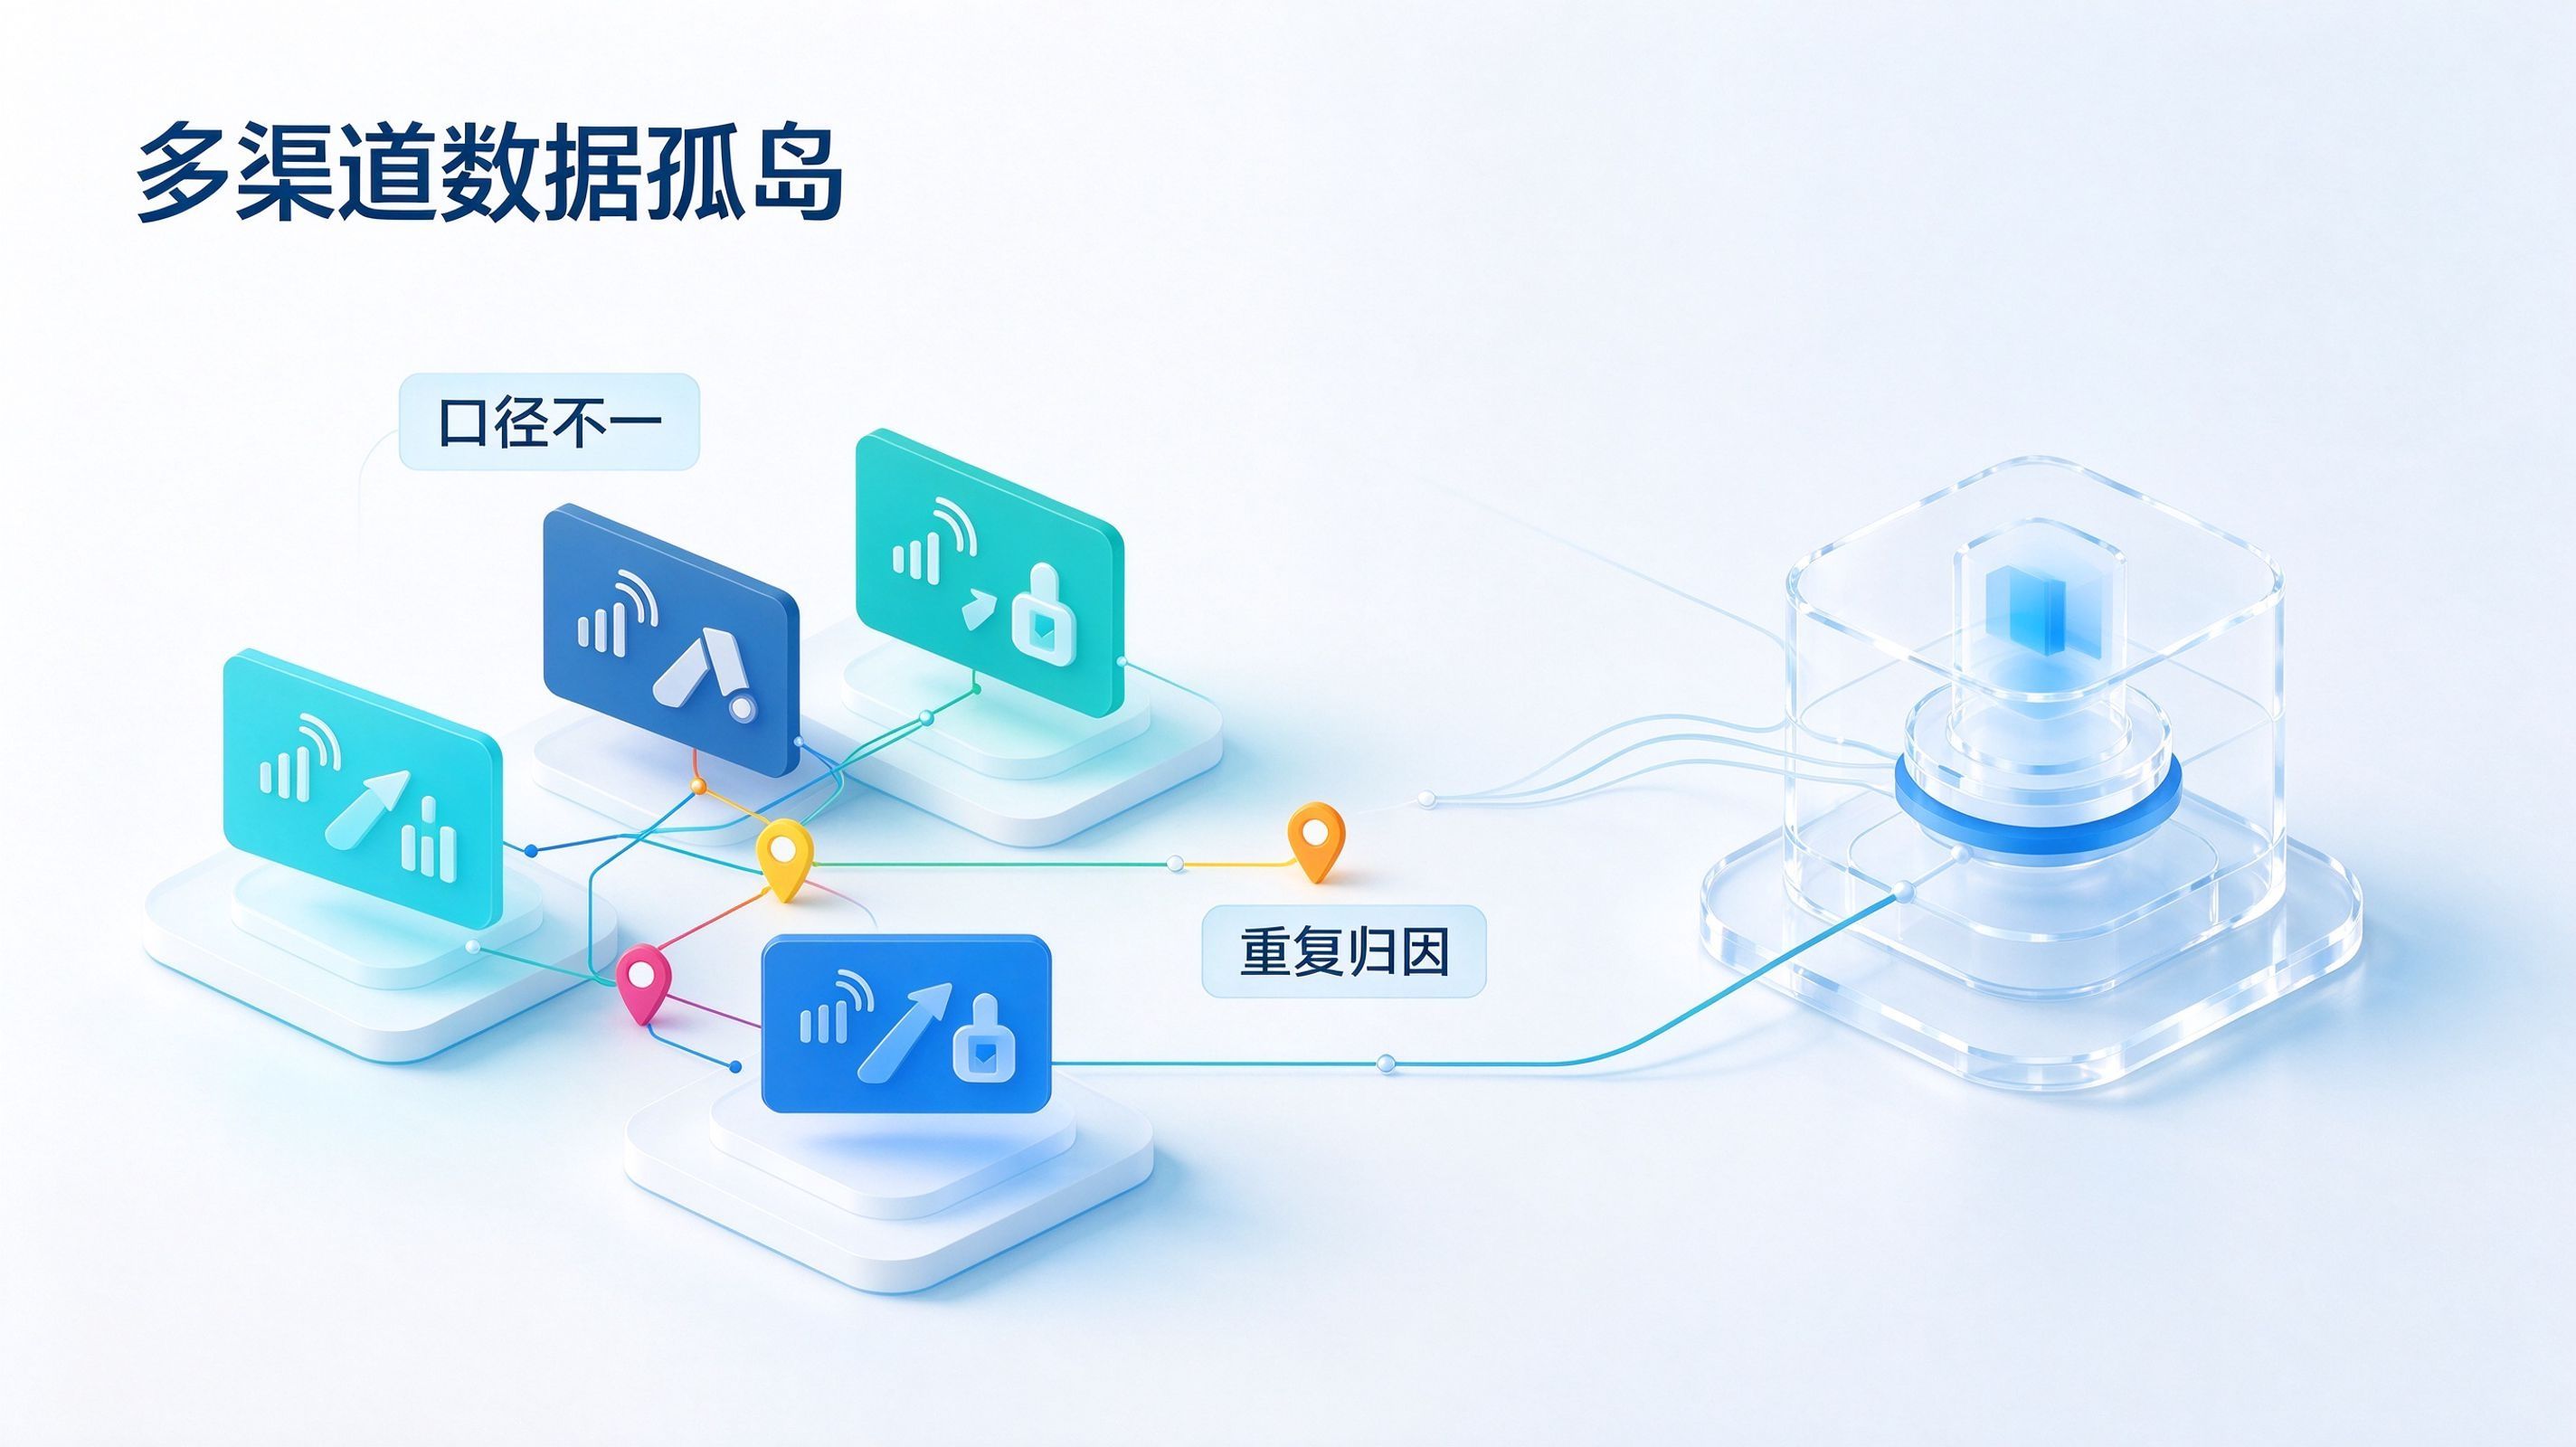
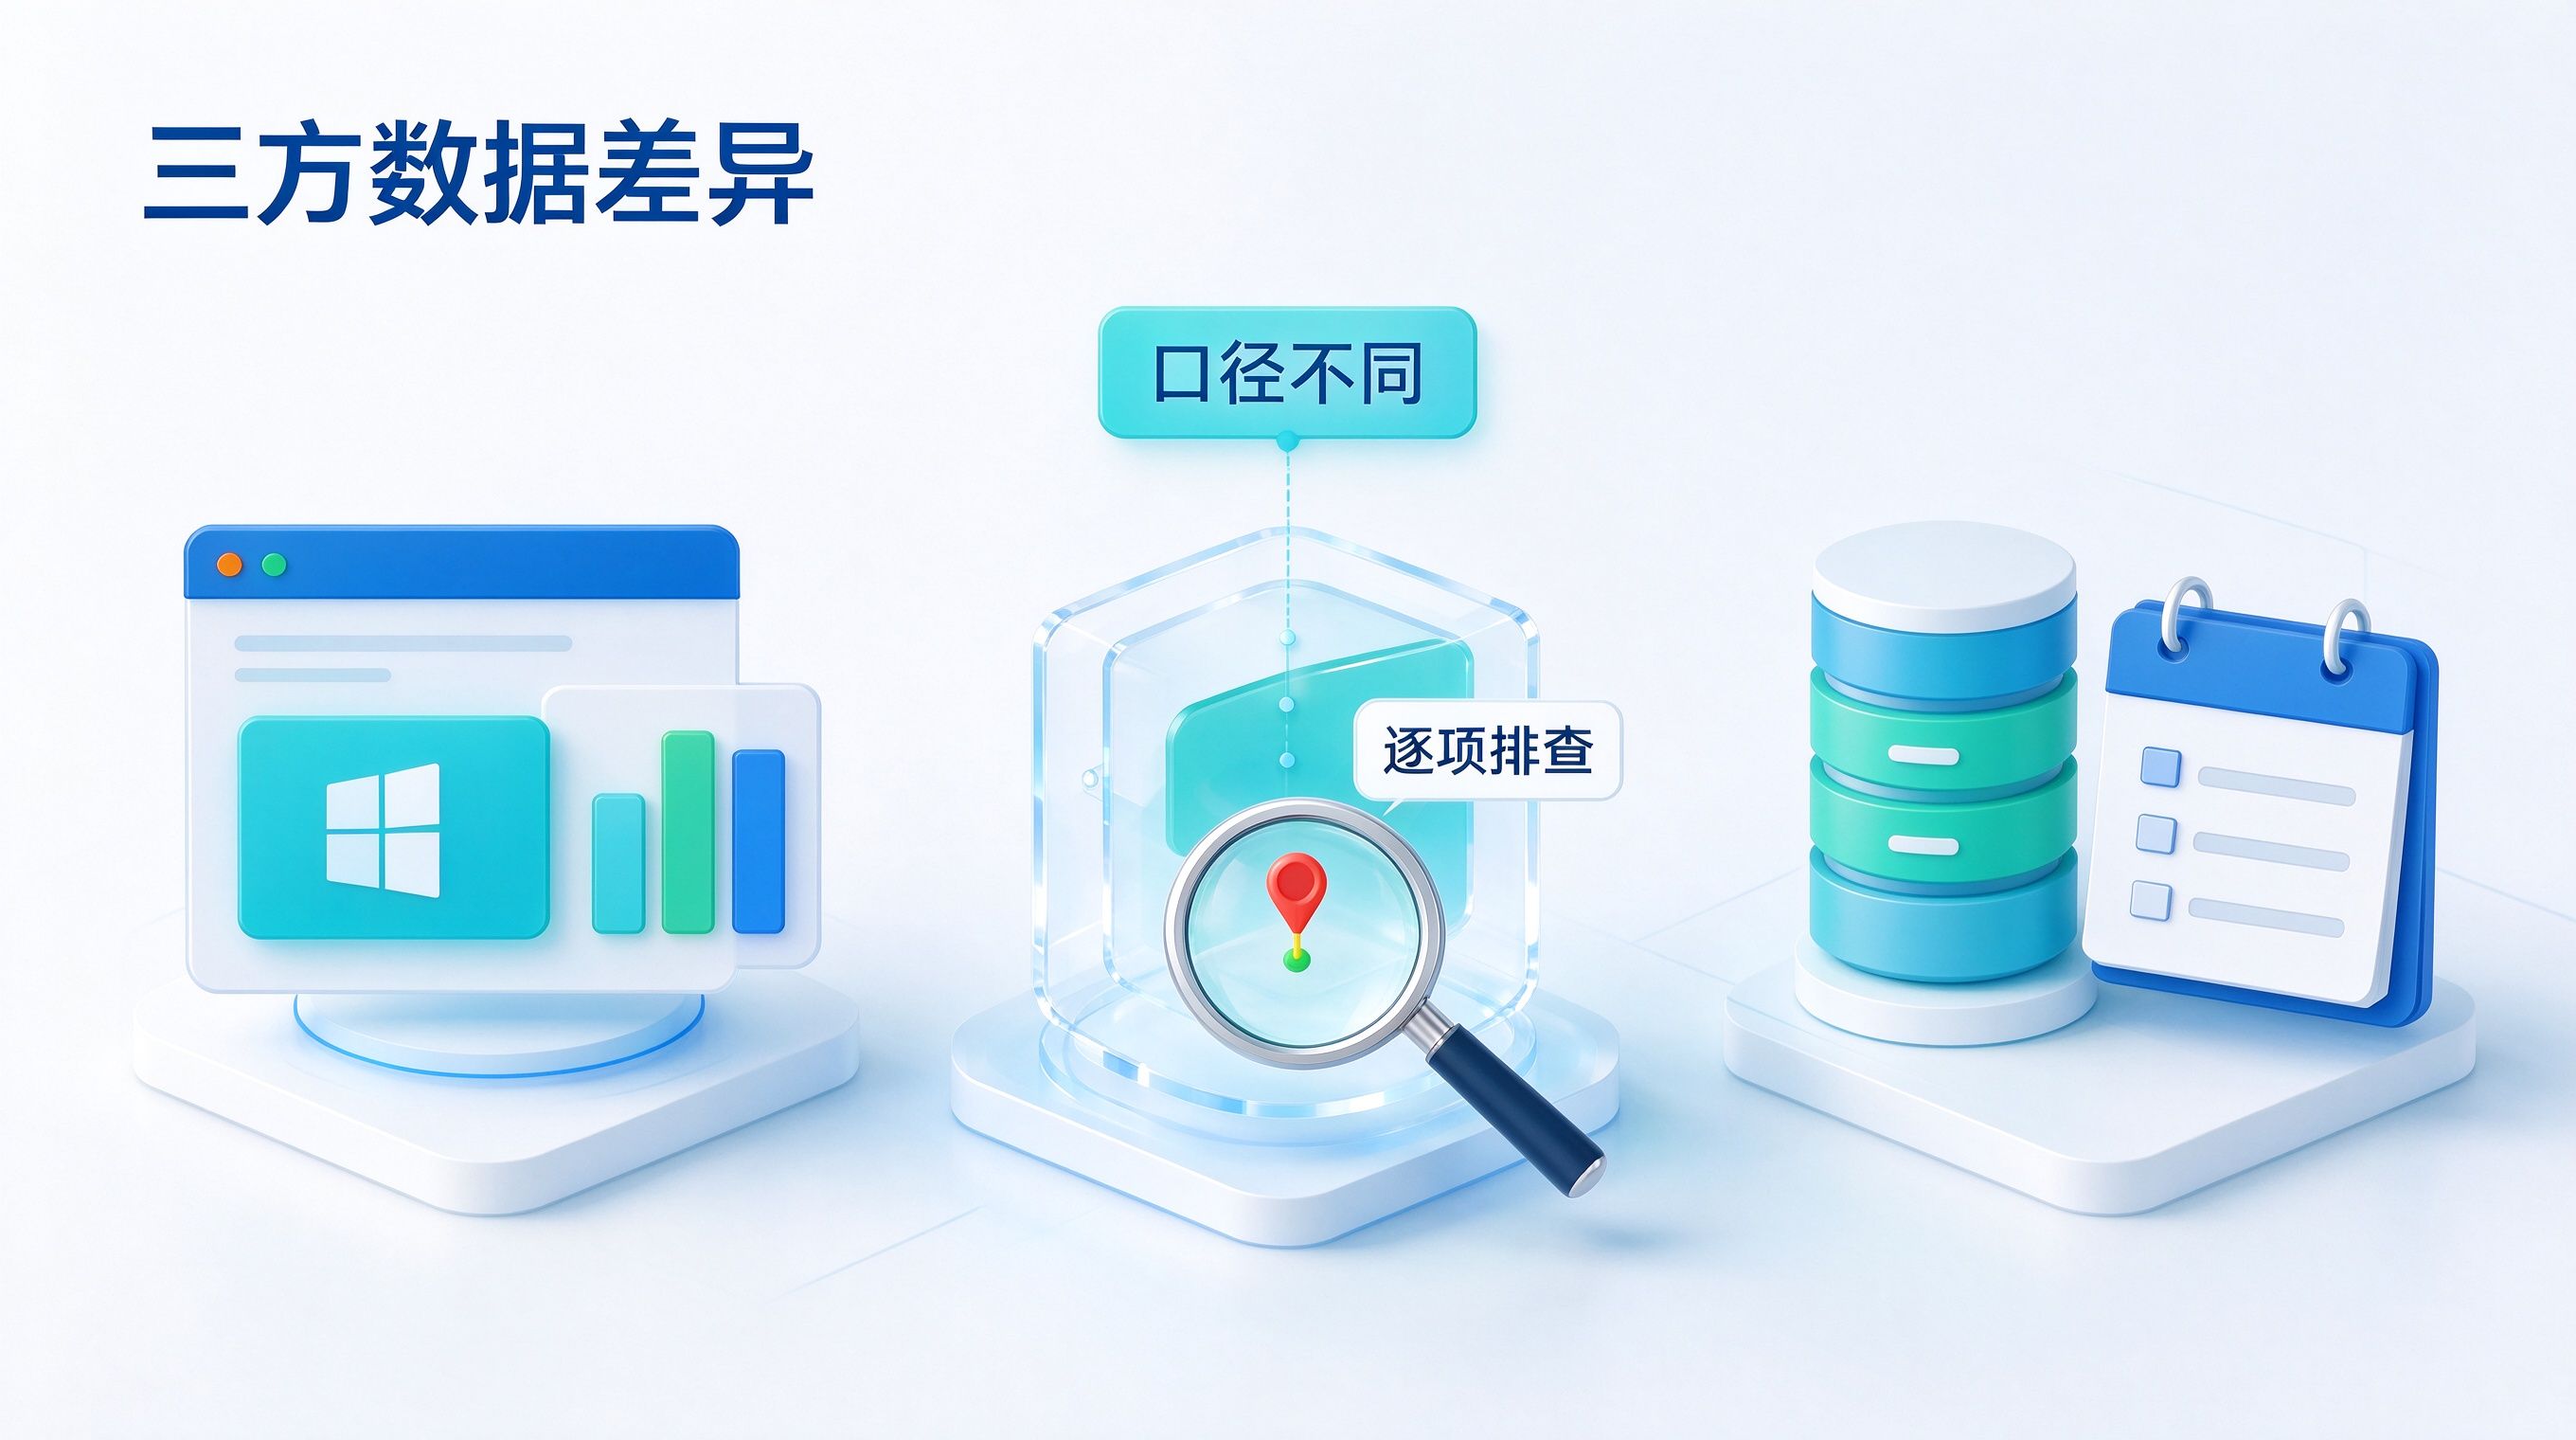
在多渠道并行买量与精细化运营的今天,广告主几乎不可避免地需要同时审视三份数据报表:媒体投放后台、第三方移动归因中台(MMP)以及企业自建的内部 BI 数仓。然而,这三者在现实中往往形成相互割裂的数据深渊:
- 媒体后台监控的三大物理断层:媒体后台仅记录基于自身生态的曝光与点击消耗,受限于操作系统沙盒隔离与跨域追踪壁垒,对用户下载 App 之后的实际激活状态、注册漏斗及深度留存变现行为只能通过概率模型模糊估算;不同媒体之间归因逻辑互斥与抢量,缺乏中立第三方底层监控探针,企业如同盲人摸象,无法在统一时序坐标系下俯瞰全渠道真实流量质量。
- T+1 对账的致命滞后性与"爆量期"预算失血:传统监控体系依靠数据分析师次日(T+1)甚至 T+2 从多个后台导出 CSV 账单,再与内部数仓业务日志离线批处理对账;当黑产利用云控群控设备在凌晨发起高频点击注入或海量虚假激活时,前端账户预算在数十分钟内被瞬间抽干,监控预警系统哪怕一小时延迟都无法及时掐断作弊计划。
- 确立实时监控新范式:依托类似 Open+ 这样具备高并发处理能力与全链路时序追踪的归因中台,建立秒级实时数据反馈管线,通过底层设备指纹对撞结果与大盘流量阈值动态比对,打造极其敏锐的风控告警雷达,配合 广告投放监控怎么做?实时监控曝光点击激活与异常波动 实现黄金三分钟自动熔断。
异常波动检测的复杂性危机:为什么传统静态阈值告警形同虚设
许多看似神秘的"数据蒸发"与"预算失血",其底层实际上是不同系统在工程实现上的物理时空断层所导致的假象:
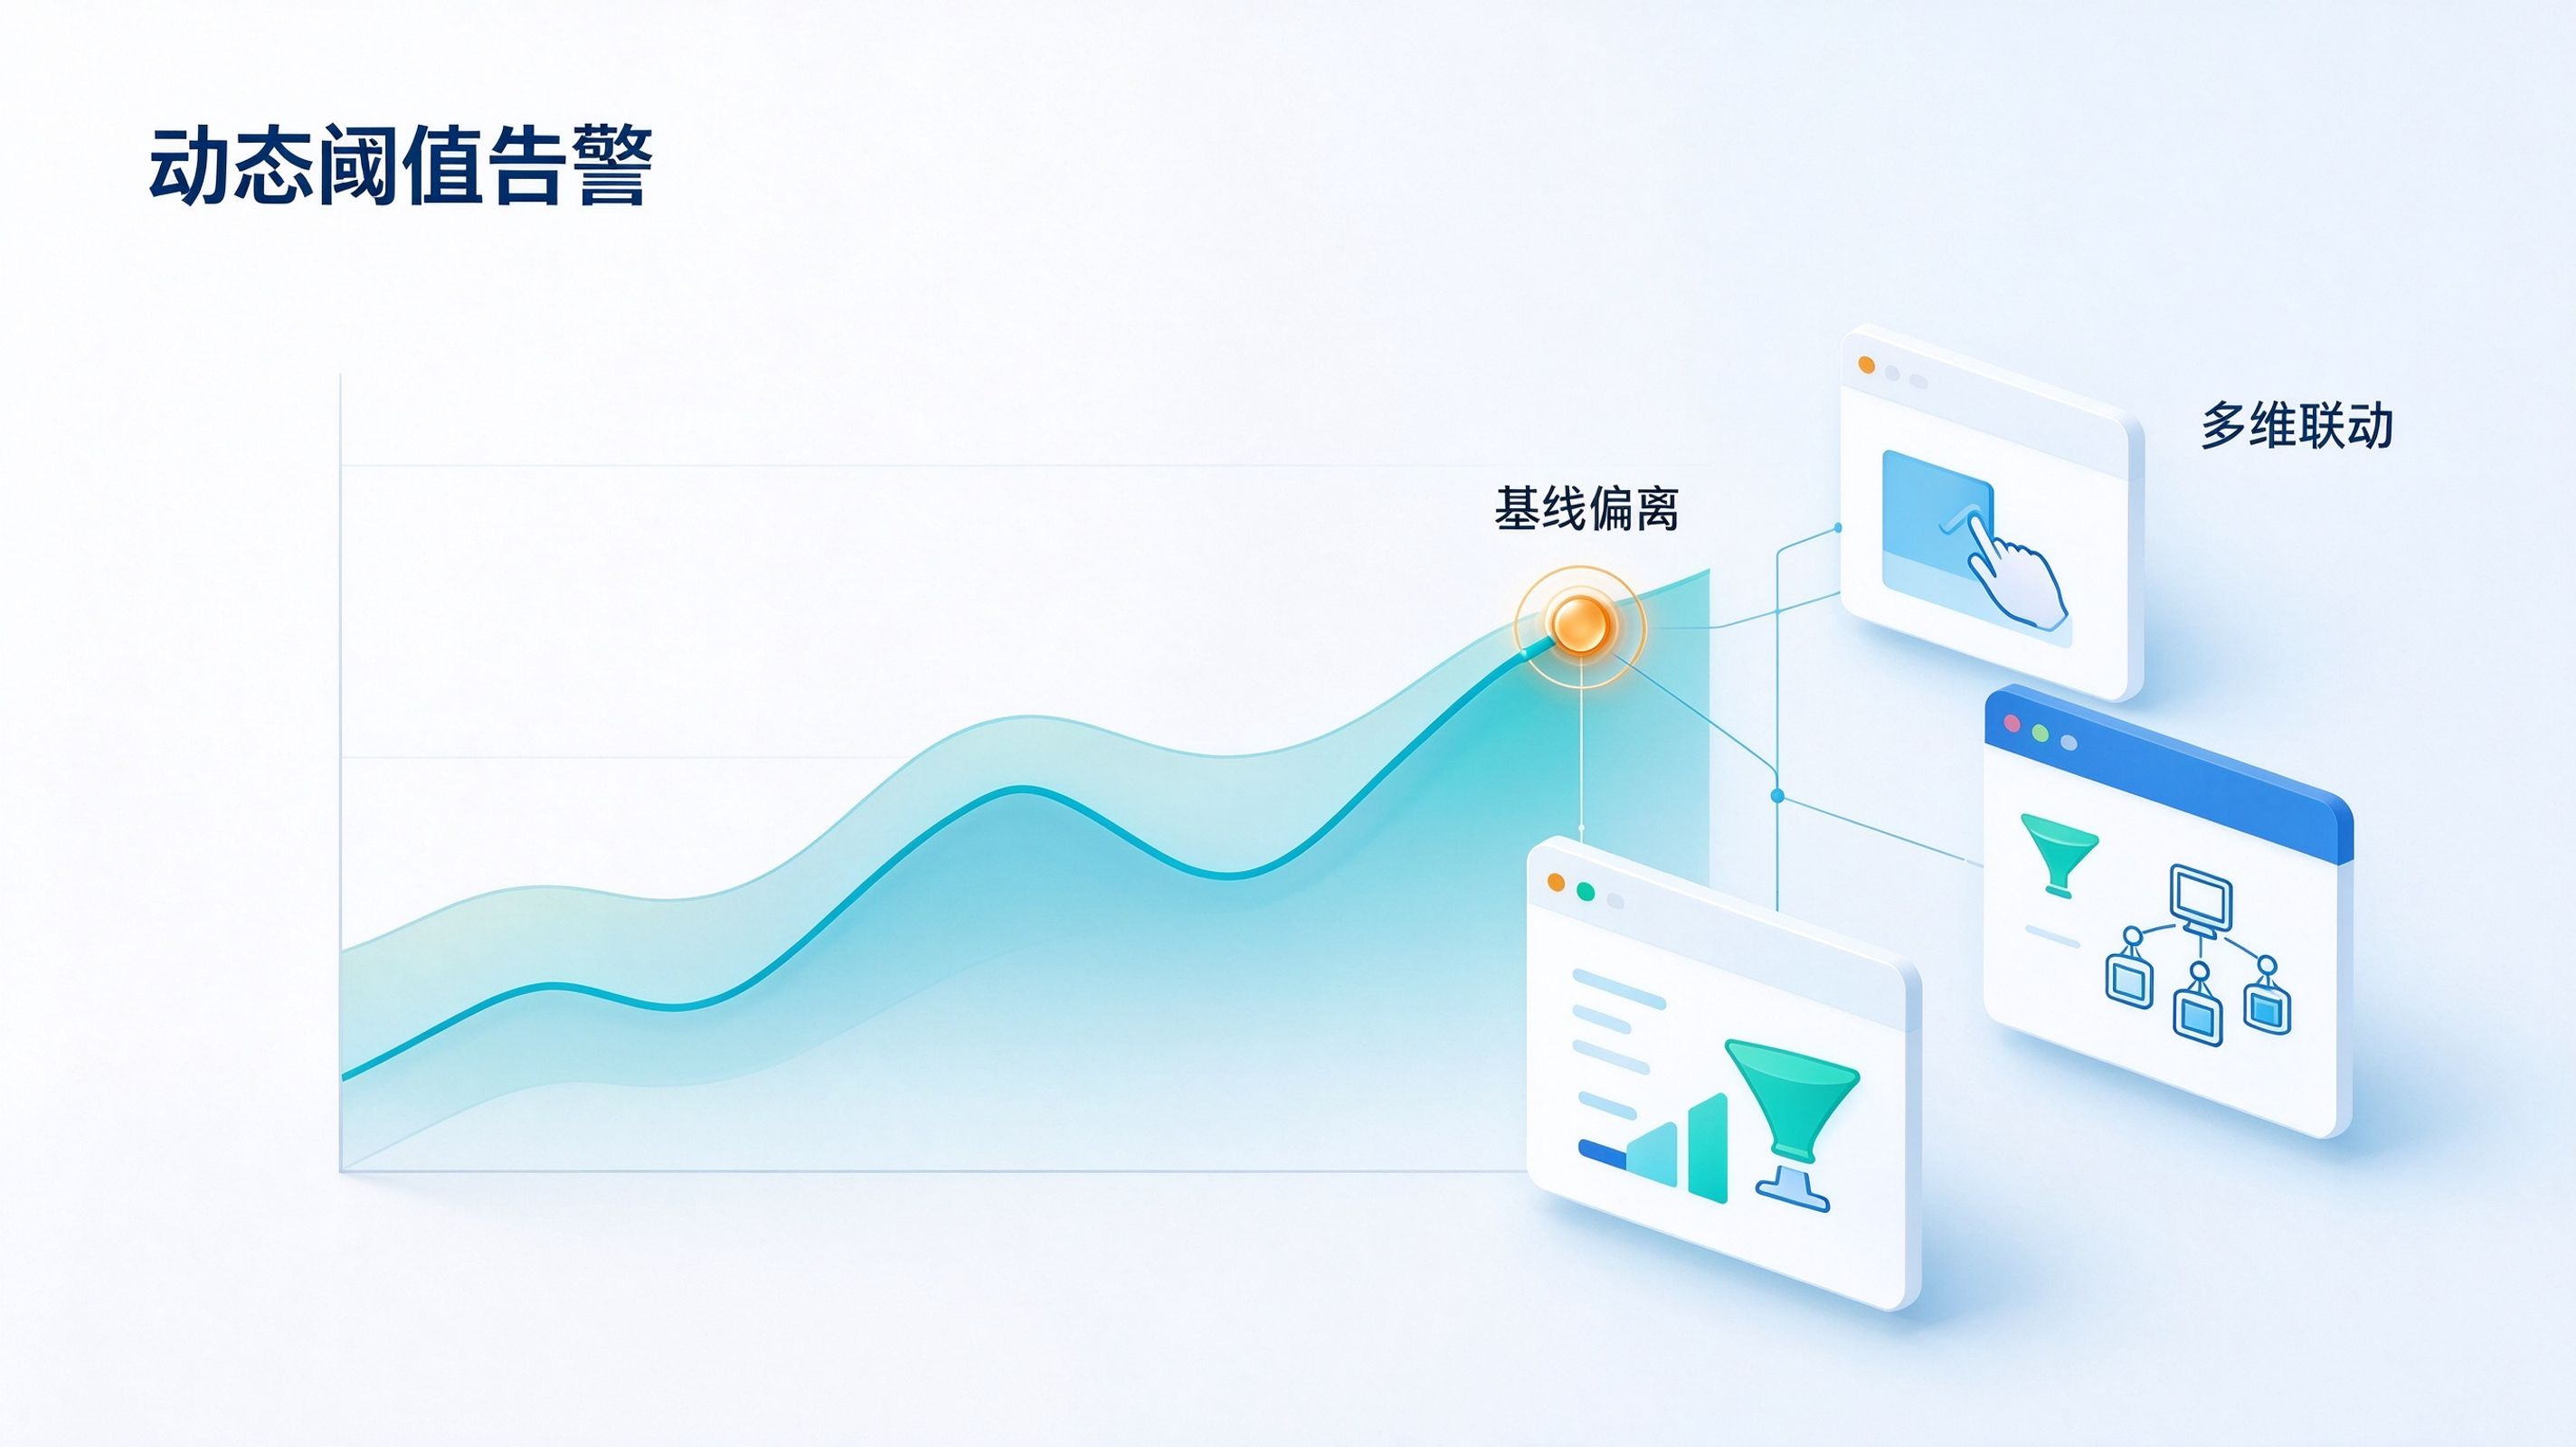
- 静态阈值告警的失效危机:传统监控采用固定阈值(如点击量超过 1000 次告警),但在大促期间正常流量洪峰与作弊流量洪峰交织,静态阈值要么误报频发(正常洪峰触发告警),要么漏报严重(作弊流量未触发阈值)。
- 多维指标联动缺失的困境:传统监控仅关注单一指标(如点击量),未联动 CVR 断崖式跌落、首日留存率异常、设备指纹聚集度等多维指标,无法精准定位作弊渠道。
- 确立实时监控新范式:利用 Open+ 动态 Z-Score 阈值模型与多维指标聚类,内置主流行业告警模板(如电商大促、游戏首发、金融买量),自动处理异常波动检测与告警触发,将风控效率提升 34.5%。
底层原理与数据管线拆解
毫秒级日志捕获与流式计算基建:如何打破离线束缚
解决跨源对账的核心,在于建立统一、不可篡改的事件时钟轴与原始凭证库:
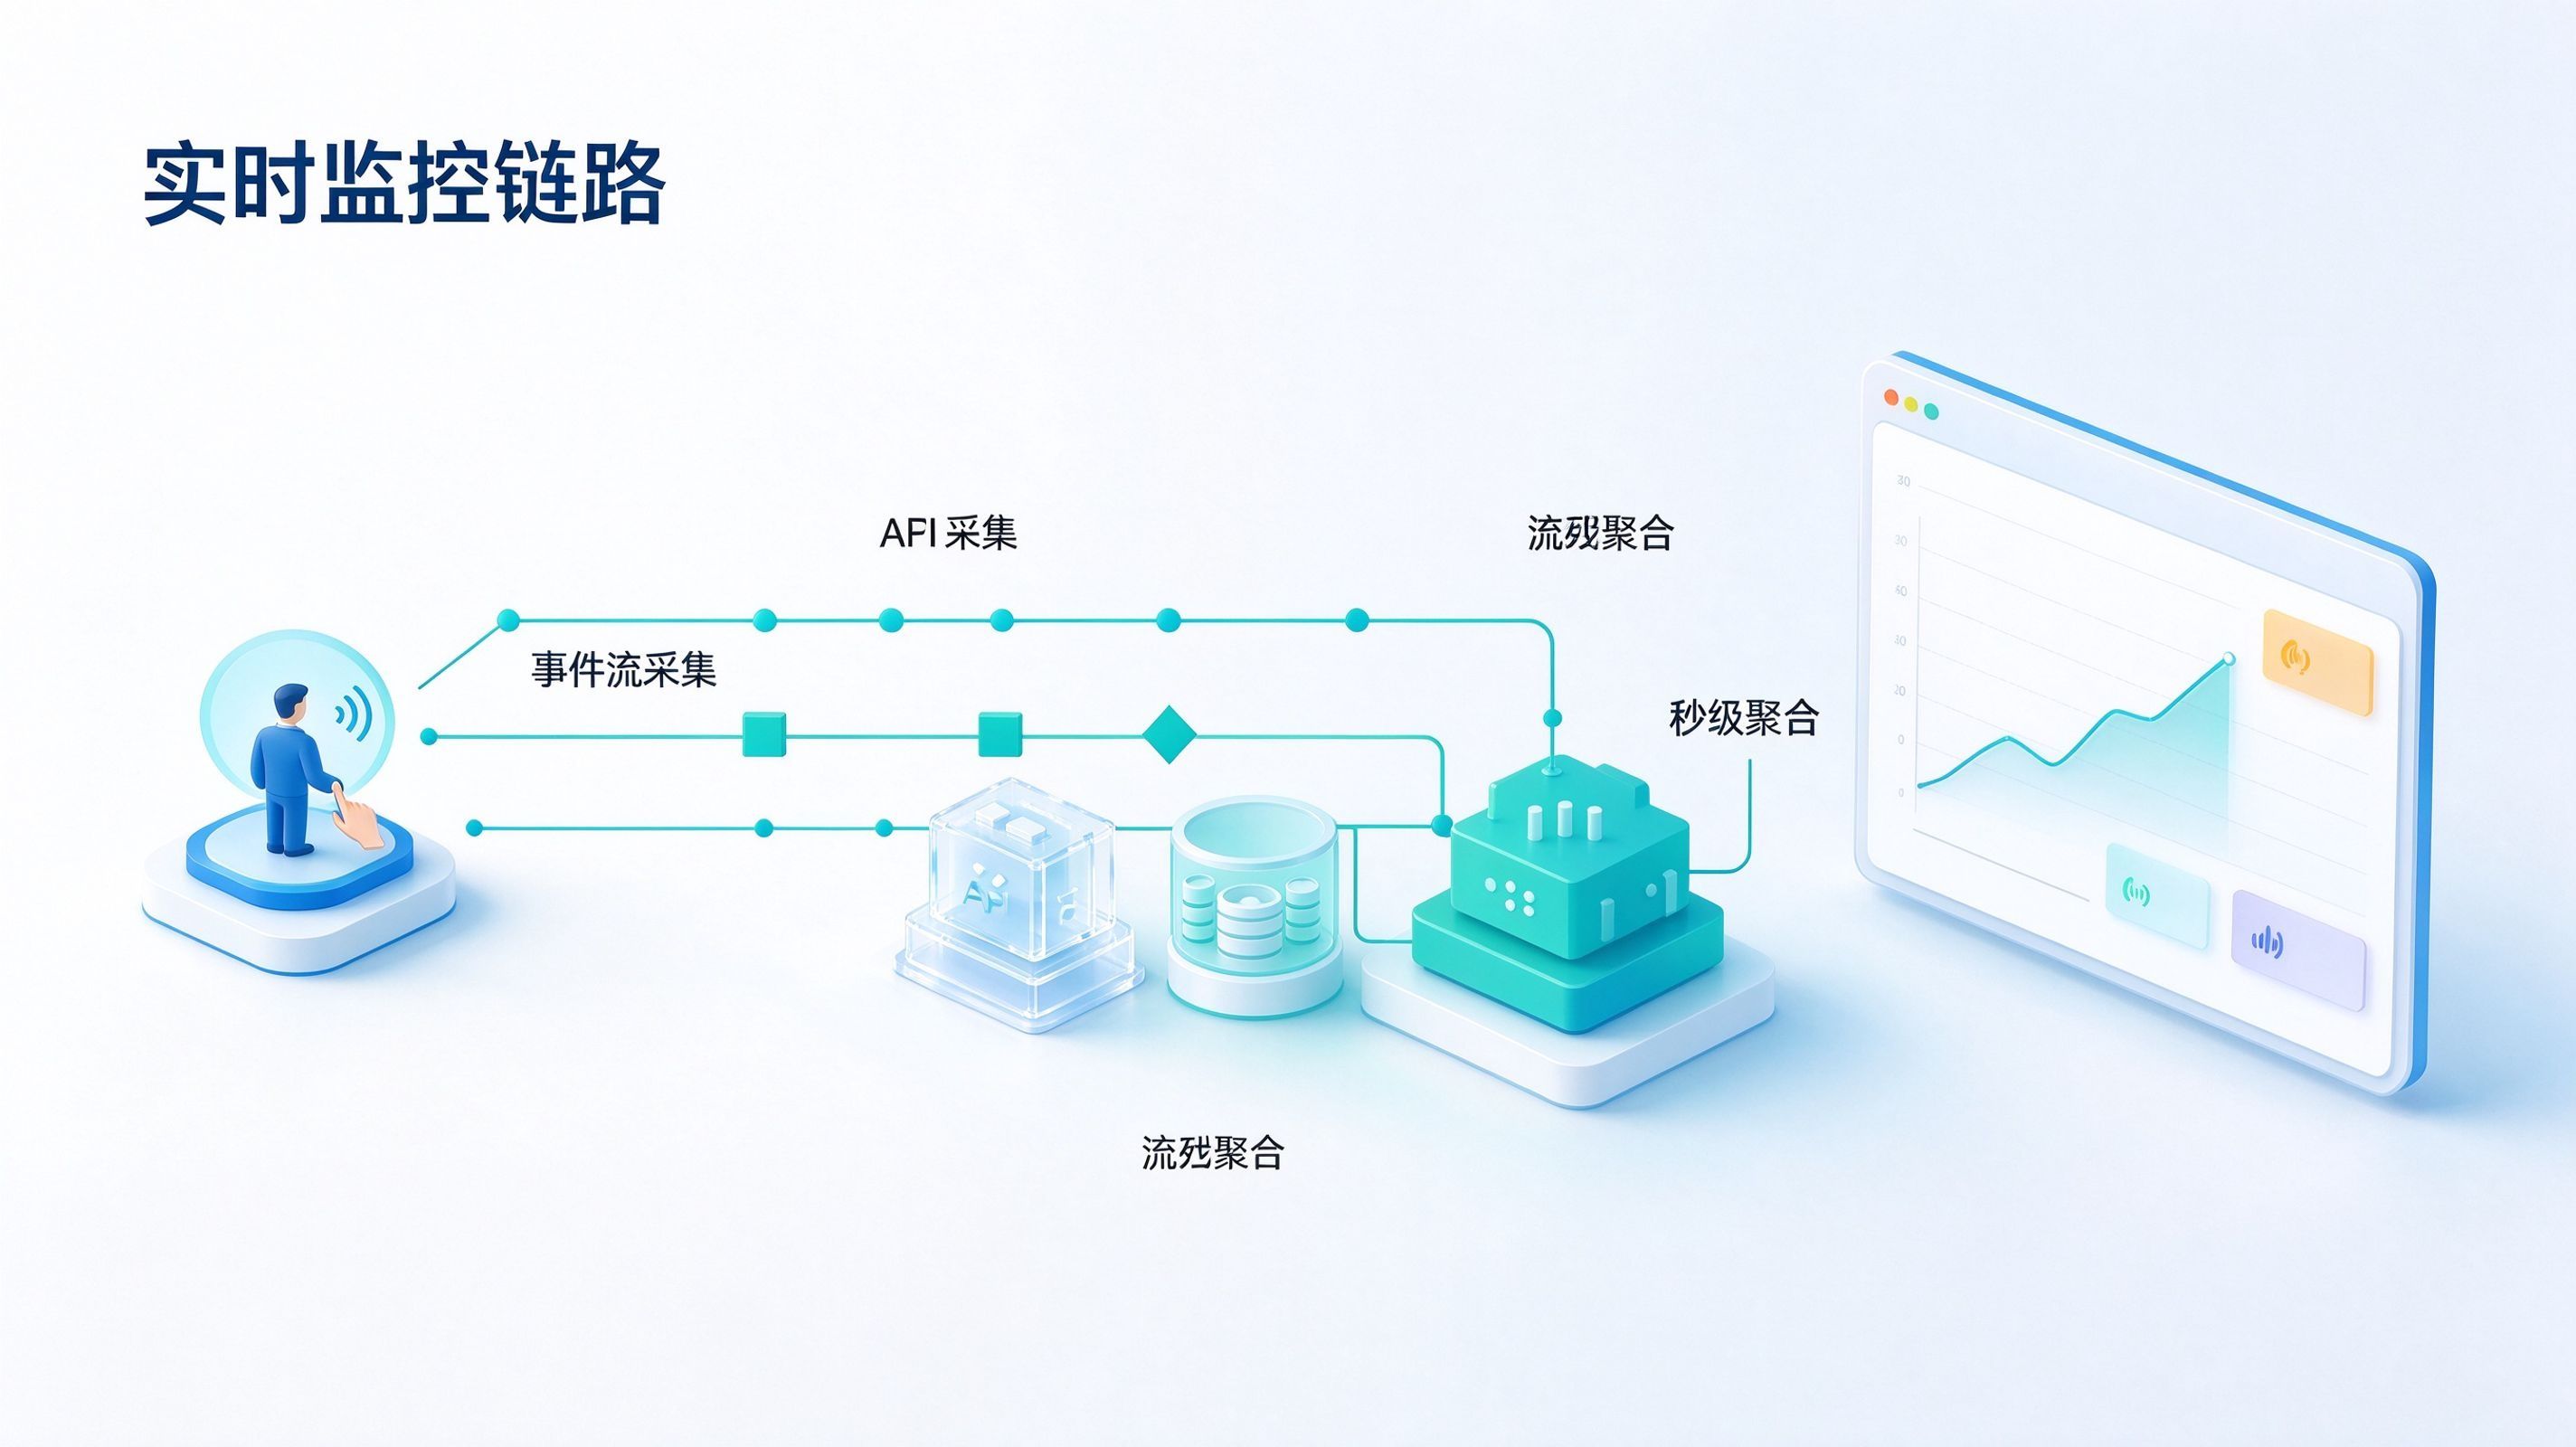
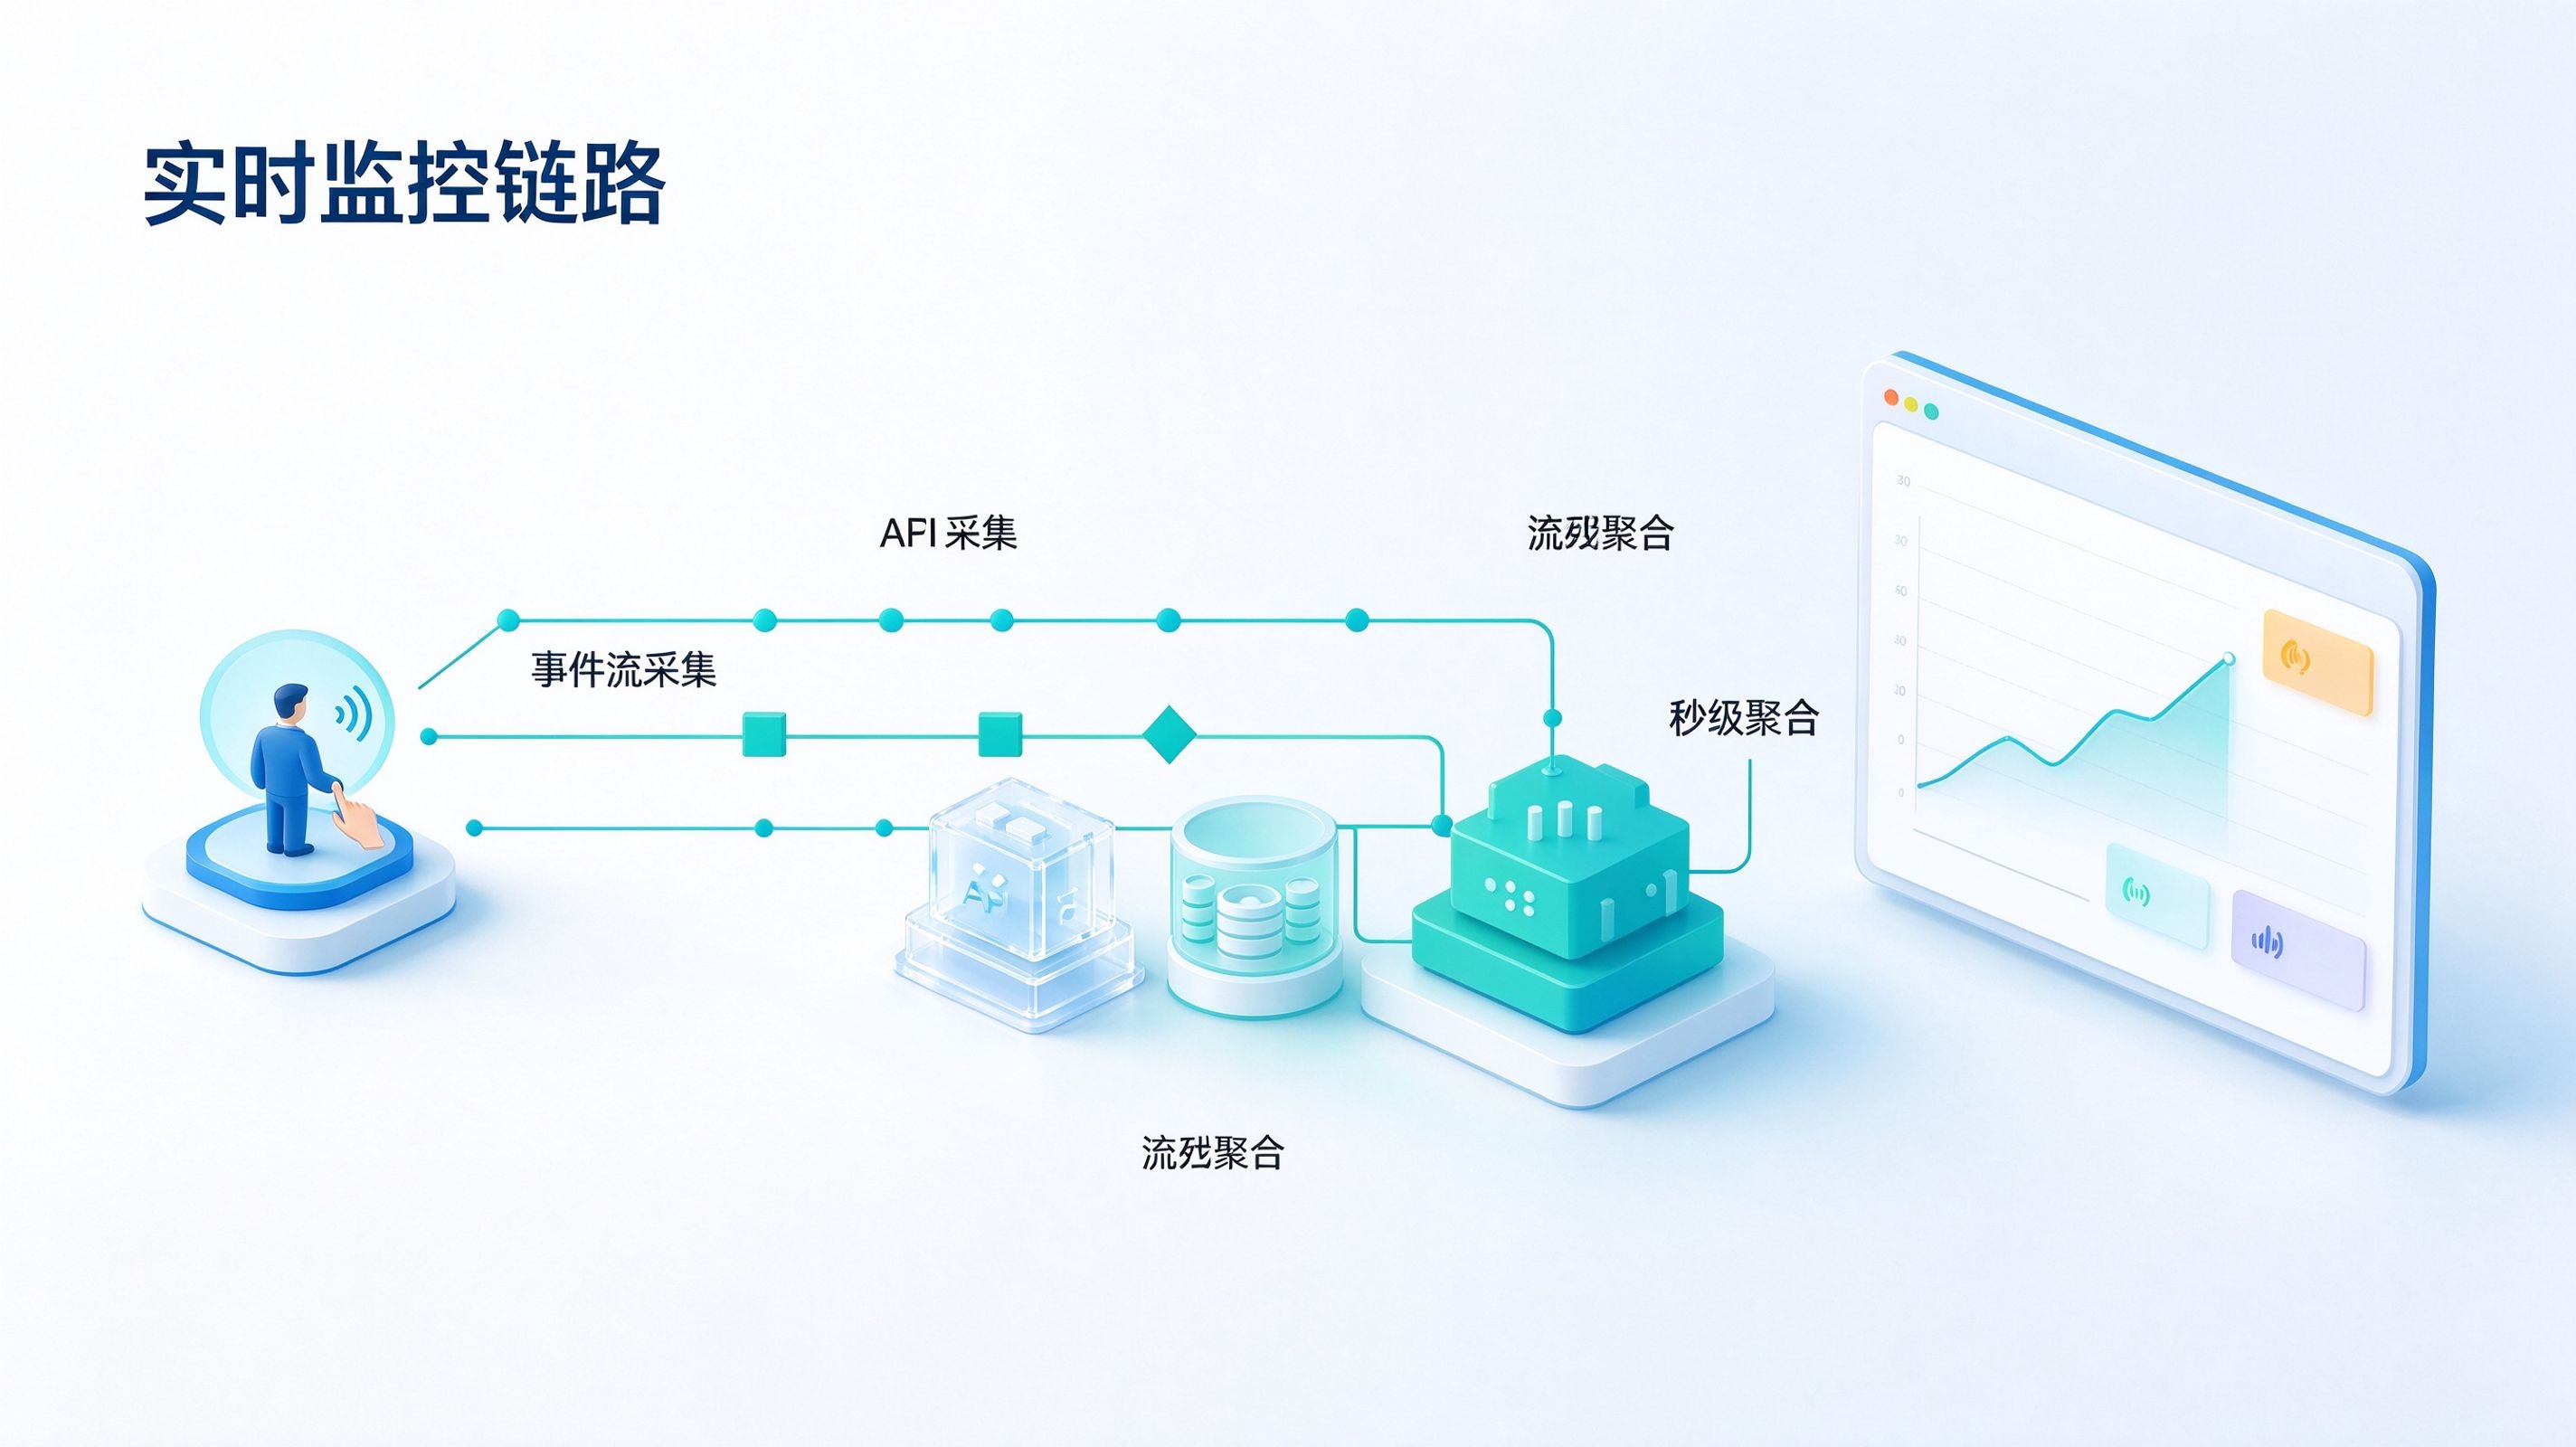
- 网关层极速接入:当用户产生曝光或点击行为时,前端探针将附带参数的请求发送至 API 网关(如
https://app.openinstall.com/api/v1/click),网关利用 Nginx 或 Kong 实现毫秒级鉴权与日志落盘。 - 消息队列缓冲与削峰:面对瞬间涌入的流量洪峰,直接写入数据库将导致雪崩。系统将原始日志作为高密度数据流实时推入 Kafka 或 Pulsar 分布式消息队列集群,实现业务解耦与削峰填谷。
- 流式引擎实时聚合与计算:底层的 Apache Flink 或 Spark Streaming 引擎作为消费者,实时订阅 Kafka 中的主题数据,在内存窗口(Time Window)中对曝光数、点击数、激活数进行秒级聚合运算。
多维指标聚类与动态阈值告警模型
解决跨源对账的核心,在于建立统一、不可篡改的事件时钟轴与原始凭证库:
- 多维指纹快照剥离:系统实时剥离设备的细分维度参数,包括不可伪造的公网出口 IP 地址、操作系统微版本号组合、精准的设备分辨率、电池放电状态及剩余存储空间等。
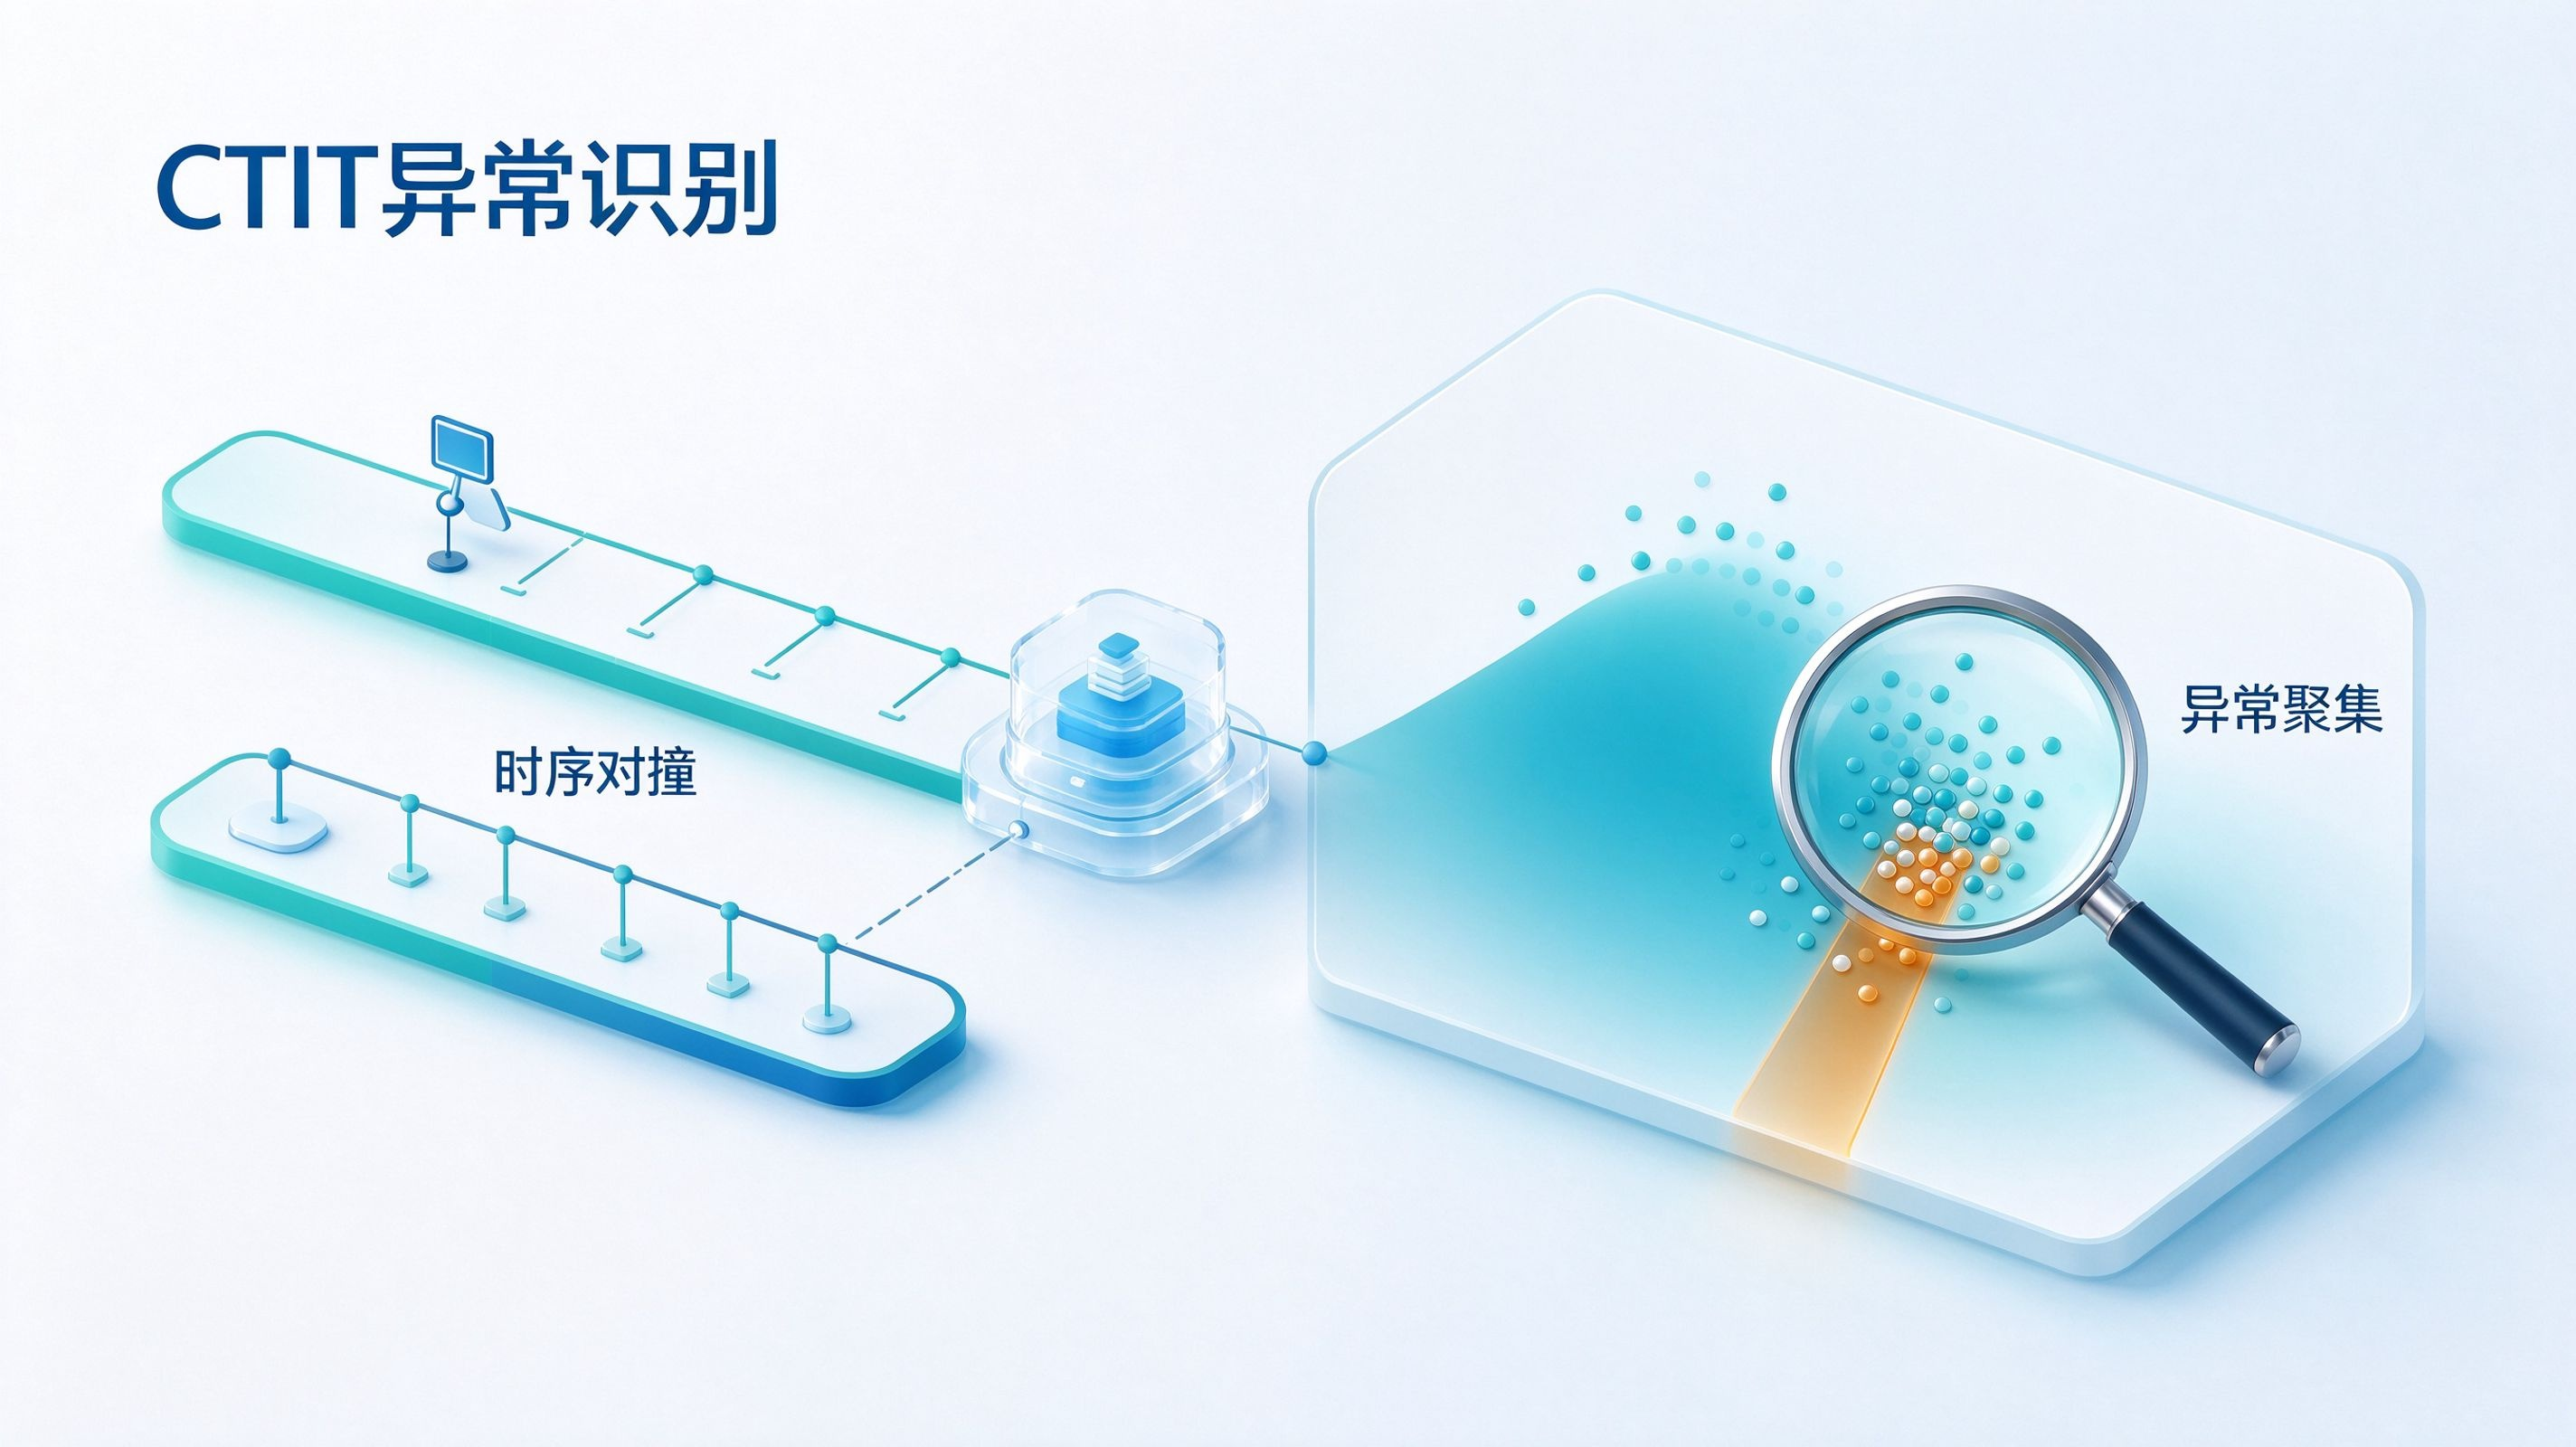
- 网络聚集度与 CTIT 时序校验:风控模型在流处理中实时计算两个核心聚类指标:网络聚集度(短时间内是否涌现大量来自同一 IDC 机房 IP 段或具备高度一致特征的"克隆设备")与点击到激活的时间差(CTIT, Click to Install Time)。
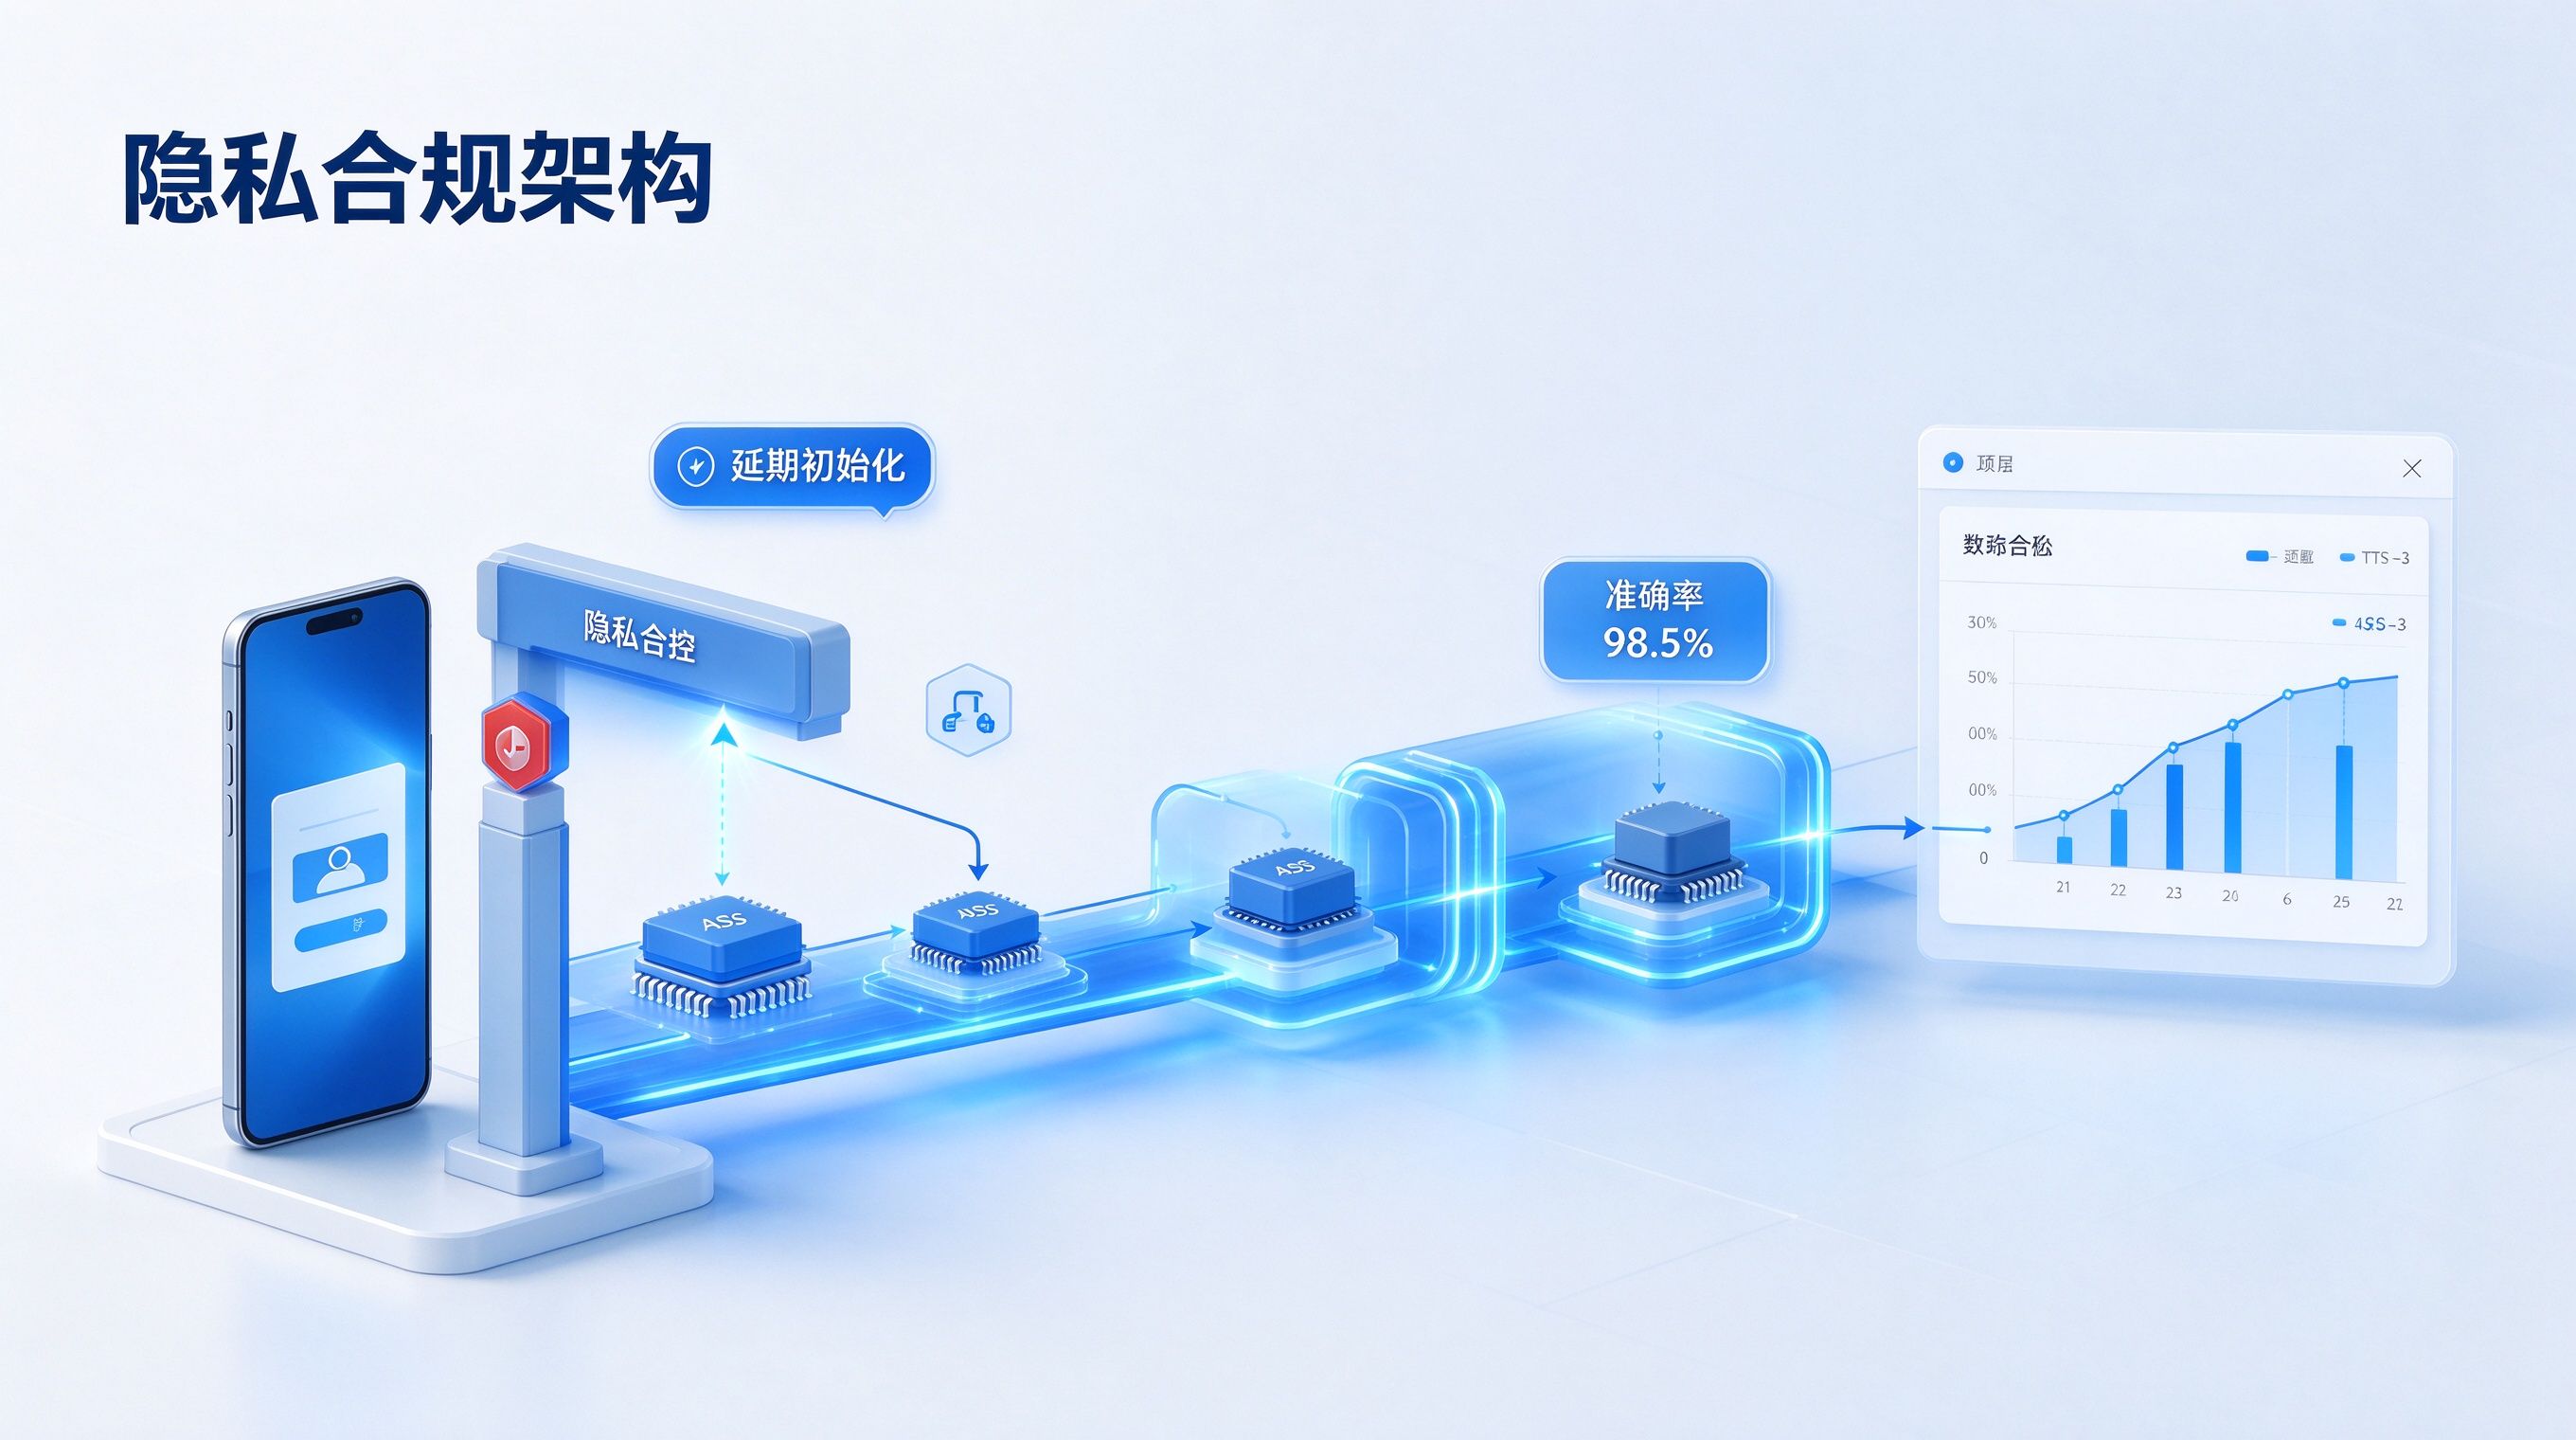
- 动态 Z-Score 阈值告警:利用动态 Z-Score 算法 (Z_Score = (X - \mu) / \sigma) 实时校验当前渠道的 CTIT 分布是否偏离大盘正态分布的健康区间;一旦某个子渠道触发"秒级激活聚集"或"24 小时超长激活"的动态阈值告警线,系统立刻联动归因中台,通过策略引擎直接拒绝该批次异常流量的归因回调。
S2S 回调熔断与自动止损
跨服务网络调用的不确定性是对账差异的主要工程来源,必须引入健壮的容错机制:
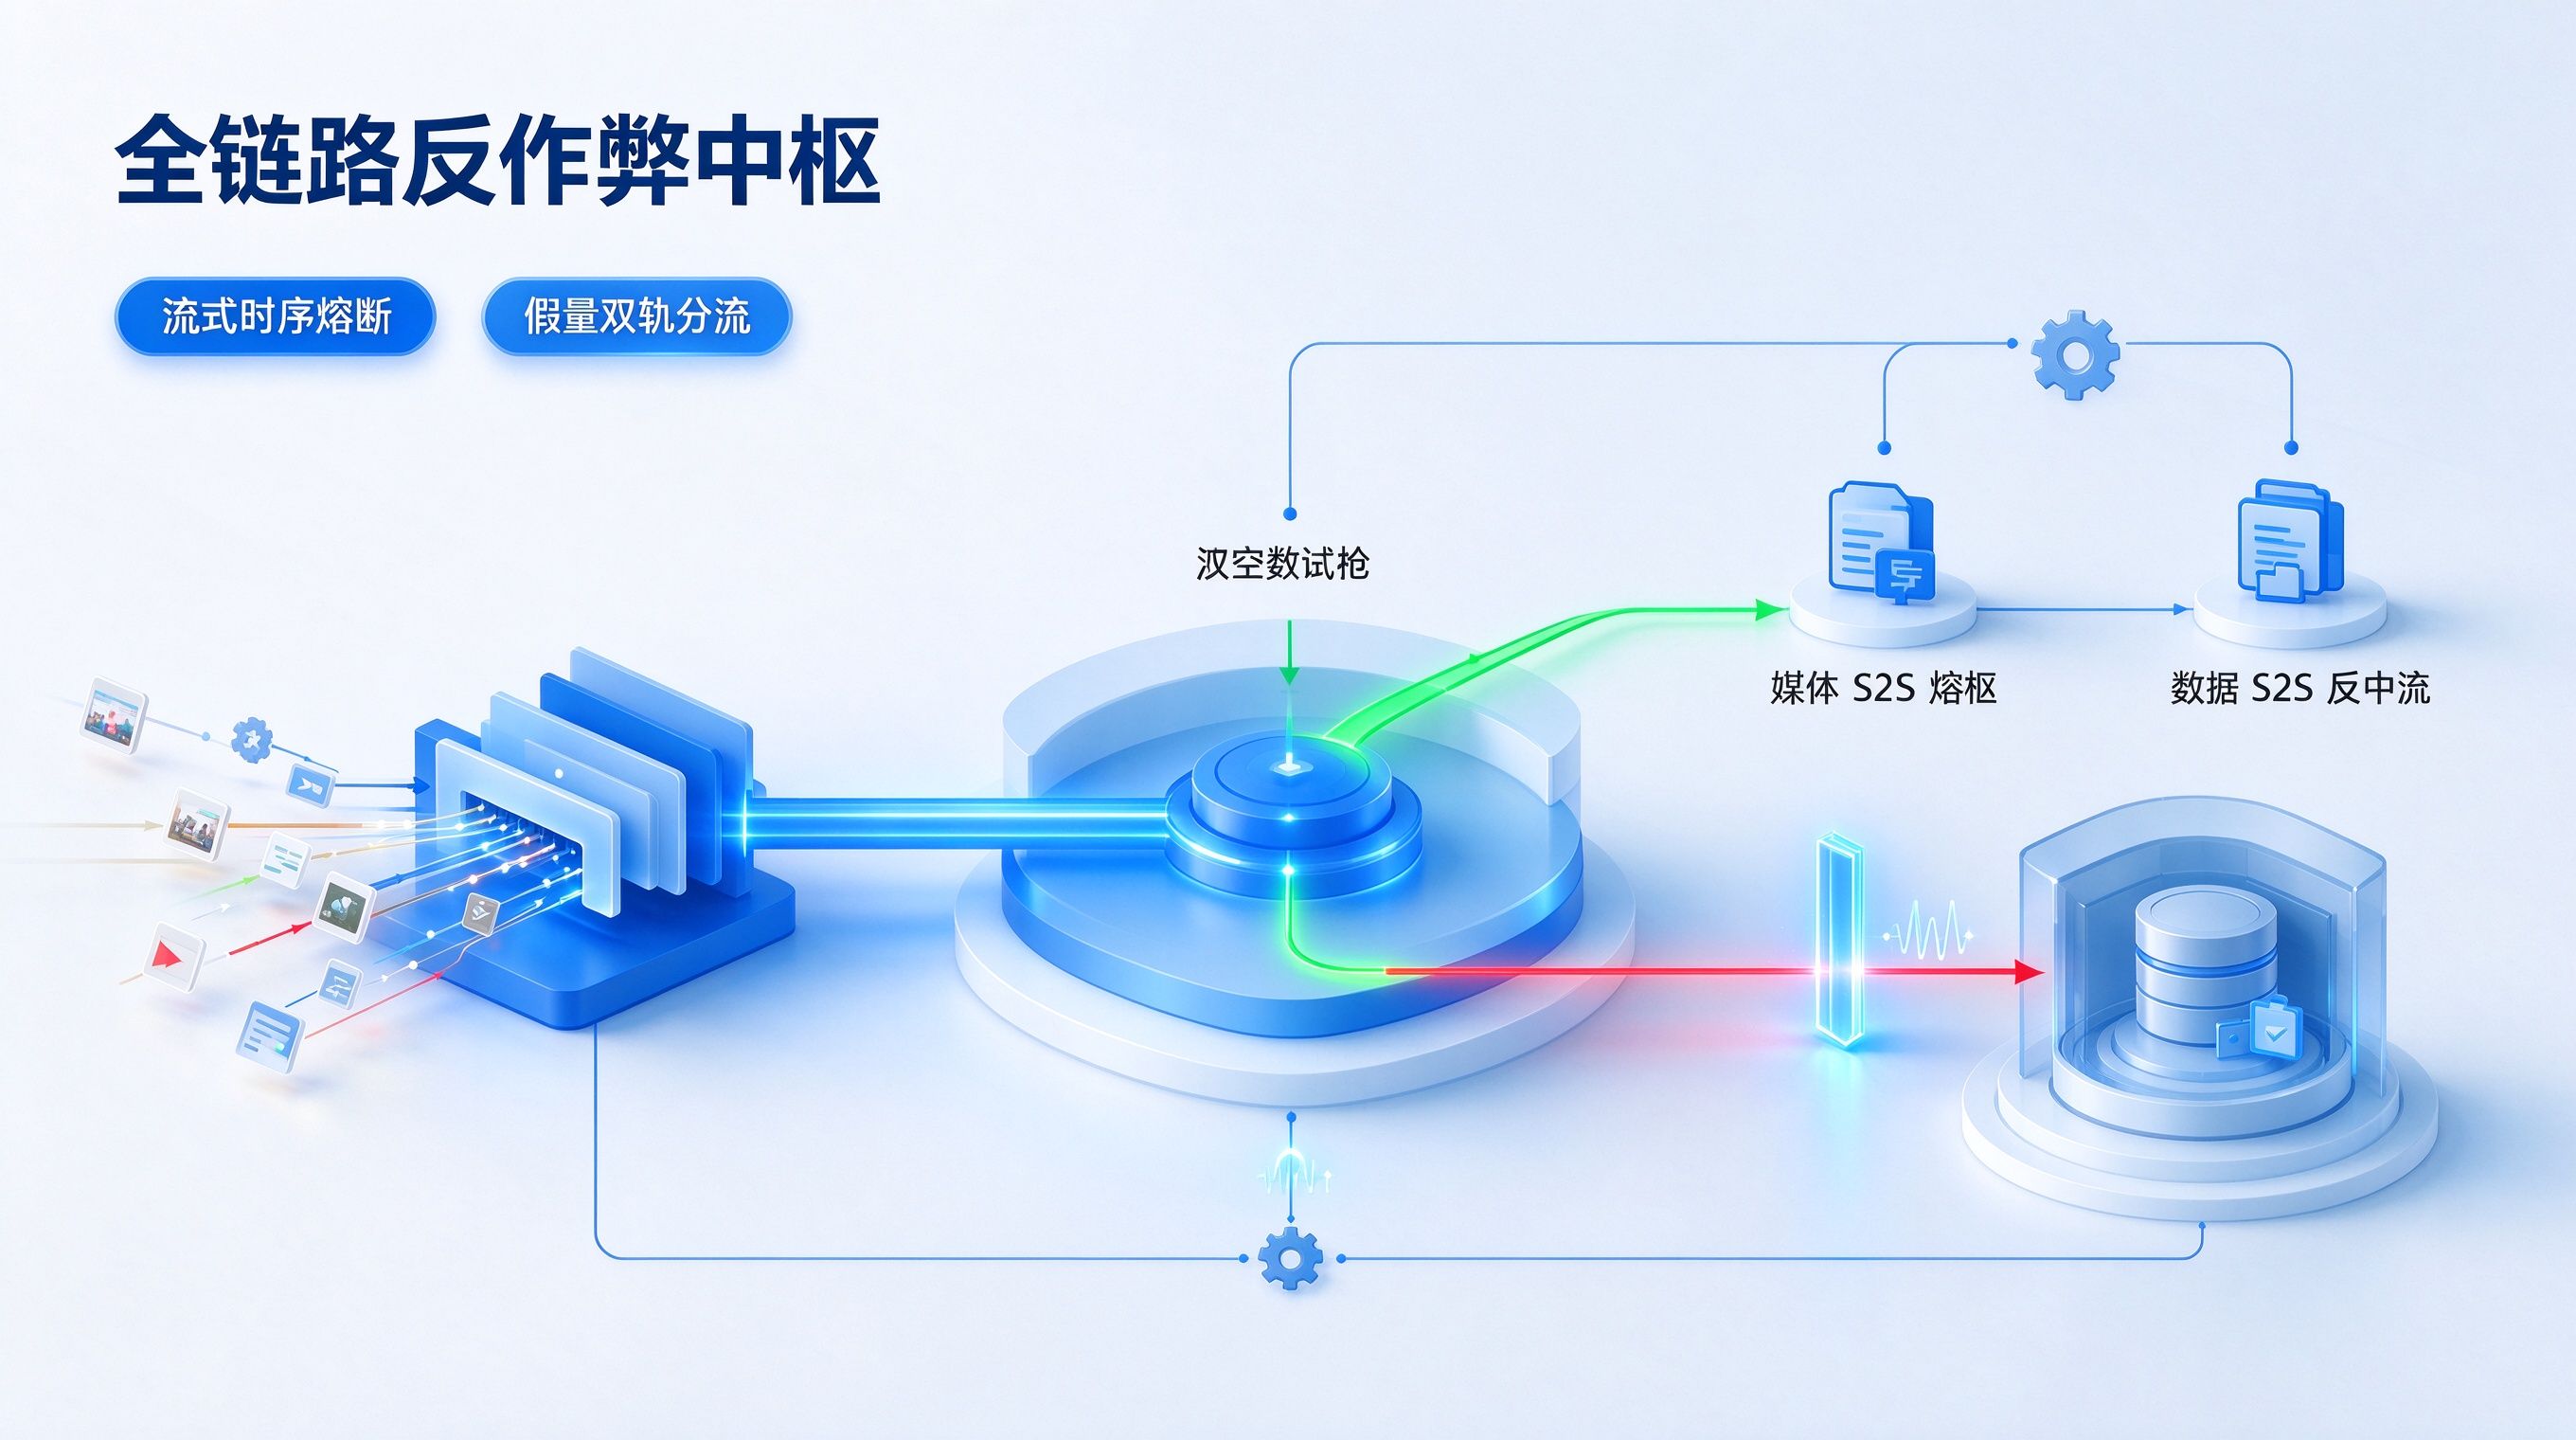
- 实时拦截信令下发:当系统检测到异常流量(如 CTIT < 15 秒或 Z-Score < -2.5),立即向归因中台下发该设备的实时拦截信令,拒绝回传转化。
- 渠道级熔断告警:当单个渠道作弊率极速攀升超过 30%,触发渠道级熔断告警,自动切断该渠道的 S2S 回调链路,拒绝向其结算任何 CPA 转化佣金。
- 黄金三分钟自动止损:整个风控响应链条耗时被压缩至 3.5 分钟,在异常波动发生的黄金三分钟内实现自动熔断与清洗,确保每一分营销预算都流向真实的商业价值闭环。
[ 用户点击广告(媒体记录点击时间戳 t1) ] ──> [ 监测链接捕获参数并写入时间沙盒 ]
                                                                │
                                                                ▼
                                      [ 应用商店完成安装包下载(商店记录 Downloads) ]
                                                                │
                                                                ▼
                                      [ 用户首次冷启动 App(端侧 SDK 上报激活时间戳 t2) ]
                                                                │
                                                                ▼
                                      [ Open+ 归因中台执行 Last Click 仲裁与防作弊清洗 ]
                                                                │
                            ┌───────────────────────────────────┴───────────────────────────────────┐
                            ▼                                                                       ▼
                [ 命中反作弊拦截(CTIT 异常 / 代理 IP) ]                                  [ 确权归因:生成唯一事件指纹 ]
                            │                                                                       │
                            ▼                                                                       ▼
                [ 剥离归因,熔断向媒体的 Postback 回调 ]                                   [ 触发 S2S Postback 回调(记录回传时间戳 t3) ]
                            │                                                                       │
                            ▼                                                                       ▼
                [ 沉淀异常日志,用于商务核减拒付凭证 ]                                     [ 媒体后台按 t1 或 t3 计入报表;BI 按 t2 入库 ]
核心实现代码与数据管线示例
1. 实时 CTIT 异常分布风控拦截算法 (Python 示例)
import numpy as np
from typing import List, Dict

def realtime_ctit_anomaly_detector(
    click_logs: List[Dict],
    install_logs: List[Dict],
    channel_id: str
) -> str:
    """
    实时流计算模块:监控特定渠道的 CTIT (点击到安装时间差) 异常并下发熔断阈值
    click_logs: 实时点击数据流 (含设备硬指纹 Hash 与时间戳)
    install_logs: 实时冷启动激活数据流
    """
    ctit_array = []
    fraud_devices = []

    # 步骤1:时序流式对撞,提取当前计算窗口内的 CTIT 样本
    for install in install_logs:
        matched_click = find_matching_click(install['device_hash'], click_logs)
        if matched_click and matched_click['channel'] == channel_id:
            # 计算时间差 (秒)
            time_diff_seconds = install['timestamp'] - matched_click['timestamp']
            ctit_array.append({'hash': install['device_hash'], 'ctit': time_diff_seconds})

    if len(ctit_array) < 100:
        return "样本累积中,暂不触发大盘告警"

    # 步骤2:运用 Z-Score 模型建立动态正态分布基线
    ctit_values = [x['ctit'] for x in ctit_array]
    mean_ctit = np.mean(ctit_values)
    std_ctit = np.std(ctit_values)

    # 步骤3:阈值判定与秒级风控打标
    # 物理极限校验:安装时间若低于 15 秒极大概率属于预加载劫持或点击注入
    for record in ctit_array:
        z_score = (record['ctit'] - mean_ctit) / (std_ctit + 0.001)  # 防止除零

        if record['ctit'] < 15 or z_score < -2.5:
            fraud_devices.append(record['hash'])

    # 触发向归因中台下发该设备的实时拦截信令,拒绝回传转化
    for hash in fraud_devices:
        trigger_api_gateway_block(hash, reason="CTIT_INJECTION_DETECTED")

    # 计算当前聚合窗口下的异常占比
    anomaly_rate = len(fraud_devices) / len(ctit_array)

    if anomaly_rate > 0.3:
        # 当单个渠道作弊率极速攀升超过 30%,触发渠道级熔断告警
        return f"红色预警:渠道 {channel_id} 触发高危刷量,作弊率 {anomaly_rate*100:.1f}%,已执行秒级熔断!"

    return f"渠道运行健康,监控窗口清洗完成。"

def find_matching_click(device_hash: str, click_logs: List[Dict]) -> Dict:
    """查找匹配的点击日志(简化示例)"""
    for click in click_logs:
        if click.get('device_hash') == device_hash:
            return click
    return None

def trigger_api_gateway_block(device_hash: str, reason: str):
    """向归因中台下发实时拦截信令(简化示例)"""
    print(f"拦截设备 {device_hash},原因:{reason}")
2. 动态阈值告警模型 (Python 伪代码示例)
from typing import Dict, List
from datetime import datetime
import numpy as np

class DynamicThresholdAlerting:
    def __init__(self, z_score_threshold: float = 2.5):
        self.z_score_threshold = z_score_threshold

    def calculate_dynamic_threshold(
        self,
        historical_data: List[float],
        current_value: float
    ) -> Dict:
        """
        计算动态阈值(基于历史数据 Z-Score)
        """
        mean = np.mean(historical_data)
        std = np.std(historical_data)
        z_score = (current_value - mean) / (std + 0.001)

        is_anomaly = abs(z_score) > self.z_score_threshold

        return {
            "current_value": current_value,
            "mean": mean,
            "std": std,
            "z_score": z_score,
            "is_anomaly": is_anomaly,
            "threshold": self.z_score_threshold,
        }

    def trigger_alert(
        self,
        channel_id: str,
        metric_name: str,
        anomaly_result: Dict
    ) -> Dict:
        """
        触发告警(基于异常检测结果)
        """
        if anomaly_result["is_anomaly"]:
            return {
                "channel_id": channel_id,
                "metric_name": metric_name,
                "alert_type": "dynamic_threshold_exceeded",
                "z_score": anomaly_result["z_score"],
                "current_value": anomaly_result["current_value"],
                "mean": anomaly_result["mean"],
                "std": anomaly_result["std"],
                "timestamp": datetime.now(),
            }
        return None

# 示例:动态阈值告警
alerting = DynamicThresholdAlerting(z_score_threshold=2.5)

historical_data =   # 历史点击量[100][105][110][115][120][125][128][130][135][140]
current_value = 500  # 当前点击量(异常飙升)

anomaly_result = alerting.calculate_dynamic_threshold(historical_data, current_value)
print(f"动态阈值告警结果:{anomaly_result}")

alert = alerting.trigger_alert(channel_id="channel_123", metric_name="clicks", anomaly_result=anomaly_result)
print(f"告警信息:{alert}")
指标体系与技术评估框架
为了清晰衡量不同广告投放监控方案在实时性、异常检测准确率与风控效率上的综合表现,架构组制定了如下对比矩阵:
| 广告投放监控方案 | 实时性(数据同步时效) | 异常检测准确率 | 风控效率(拦截响应时间) |
|---|---|---|---|
| 依赖媒体后台延时报表 | 极差(小时级至天级延迟) | 低(仅能事后发现) | 极差(无法实时拦截) |
| 研发自建 Kafka+Flink 实时数仓 | 高(秒级至分钟级) | 中(初期缺乏全网指纹样本库) | 高(但运维成本极高) |
| Open+ 专业第三方归因中台 | 极高(分钟级数据聚合看板) | 极高(底层聚合海量设备特征图谱) | 极高(毫秒级拦截下发,SLA 99.99%) |
技术诊断案例模块:某电商大促夜拦截"秒级刷量"挽回百万损失
异常现象与排查背景
去年"双十一"大促的零点刚过,某千万级月活电商 App 迎来了流量的超级洪峰。然而,在监控大屏上,投放总监惊悚地发现:一条通过头部信息流媒体分发的高价 CPT(按时长付费)广告计划,其"前端激活数"在短短 45 分钟内异常狂飙了 400%,消耗极其恐怖;但与此形成致命反差的是,该应用内部核心业务库的"真实新用户注册数"和"首单转化量"却犹如一潭死水,呈现出极其诡异的"零转化"僵局。
日志与链路对账
公司的全栈数据架构师立即切入紧急排障模式,通过归因中台调取了过去一小时的明细探针日志。通过将点击流日志与冷启动对撞日志进行关联分析,得出了令人倒吸一口凉气的结论:该爆发渠道中高达 95% 流量的 CTIT(点击到安装的时间差)竟然不可思议地集中在 8 到 12 秒之间!考虑到大促期间 App Store 的真实下载延迟,这种时间差完全违背了物理定律;进一步穿透设备指纹发现,这批请求的公网 IP 高度收敛于国内某几个边缘省份的 IDC 机房代理池中,这是一次极其典型的黑产"点击注入(Click Injection)"与虚假机刷攻击。
技术介入与规则调优
在确认攻击特征后,技术团队直接在中台的实时风控配置中心采取了"外科手术式"的熔断干预:
- 第一步:立即将 CTIT 低于 15 秒的转化流量硬性判定为作弊,强制打上
risk_level: high的标签。 - 第二步:在 API 网关层联动云安全组件,直接阻断命中该 IDC 机房 IP 段的归因匹配请求。
- 第三步:切断这批异常激活数据向媒体平台的 S2S 回调链路,拒绝向其结算任何 CPA 转化佣金。
复盘结果与经验
由于监控系统实现了极速的分钟级告警与毫秒级拦截阻断,整个风控响应链条耗时被硬生生压缩至 3.5 分钟。在当夜的复盘报表中,该作弊网段的恶意流量清洗拦截率高达 92.4%,直接为公司挽回了超过两百万元的无效预算流失。大促结束后,该 App 整体核心买量渠道的真实 ROI 在严苛的监控护航下,依然实现了 34.5% 的强劲提升,深刻印证了"实时监控不仅是反作弊的盾牌,更是提升 ROI 的利剑"这一硬核真理。
常见问题与参考资料
如何解决媒体 API 回传延迟与本地实时监控看板的数据冲突?
在实际排障中,媒体后台往往采用微批处理排队机制,导致其展现的激活数比本地探针慢 15 到 30 分钟。当出现数据冲突时,绝对不能以媒体的异步回传报表为准。必须且只能以 App 端内集成的第一方底层 SDK 或归因探针在"用户真实冷启动唤醒瞬间"实时发出的 HTTP 握手日志作为绝对的真理坐标,这才是规避数据错乱的唯一准绳。
在海量并发请求(爆量)下,如何保证监控与归因系统不丢包、不漏单?
面对每秒数以万计的并发请求,传统的 MySQL 关系型数据库会在瞬间被击穿锁死。保障不丢包的底层架构秘诀在于"全异步与无状态化设计"。网关接收点击流后不做任何强一致性等待,立刻交由 Kafka 集群进行持久化落盘,随后通过 Flink 消费写入类似 Redis 或 ClickHouse 的超高速内存数据库。通过这种物理算力的前置解耦,归因系统能够轻松扛住百倍的瞬时峰值。
实时监控系统如何兼顾反作弊(防劫持/机刷)的底层算力消耗?
要在极短的流计算窗口内完成复杂的设备指纹哈希比对与特征匹配,极易造成 CPU 资源的枯竭。高阶解法是引入"异步校验"与"旁路风控隔离"机制:核心的流量归因匹配走主干极速计算链路;而海量黑名单比对、CTIT 偏差分布验算等重度反作弊逻辑,则在旁路节点通过延迟数百毫秒的规则引擎异步执行。一旦旁路验算判定作弊,再向事实表回写拦截标签。这种双轨制设计在确保监控秒级时效性的同时,完美捍卫了归因拦截的准确率。
参考资料
- 阿里云 ARMS:动态阈值异常检测。
- Improvado: Marketing Anomaly Detection & Automated Alerts。
- Microsoft Azure: Anomaly detection with Dynamic thresholds。