移动广告反作弊怎么做?从点击泛洪、设备农场、IP 代理到假量清洗全链路解析
 openinstall运营团队|
 2026-10-16|
 105
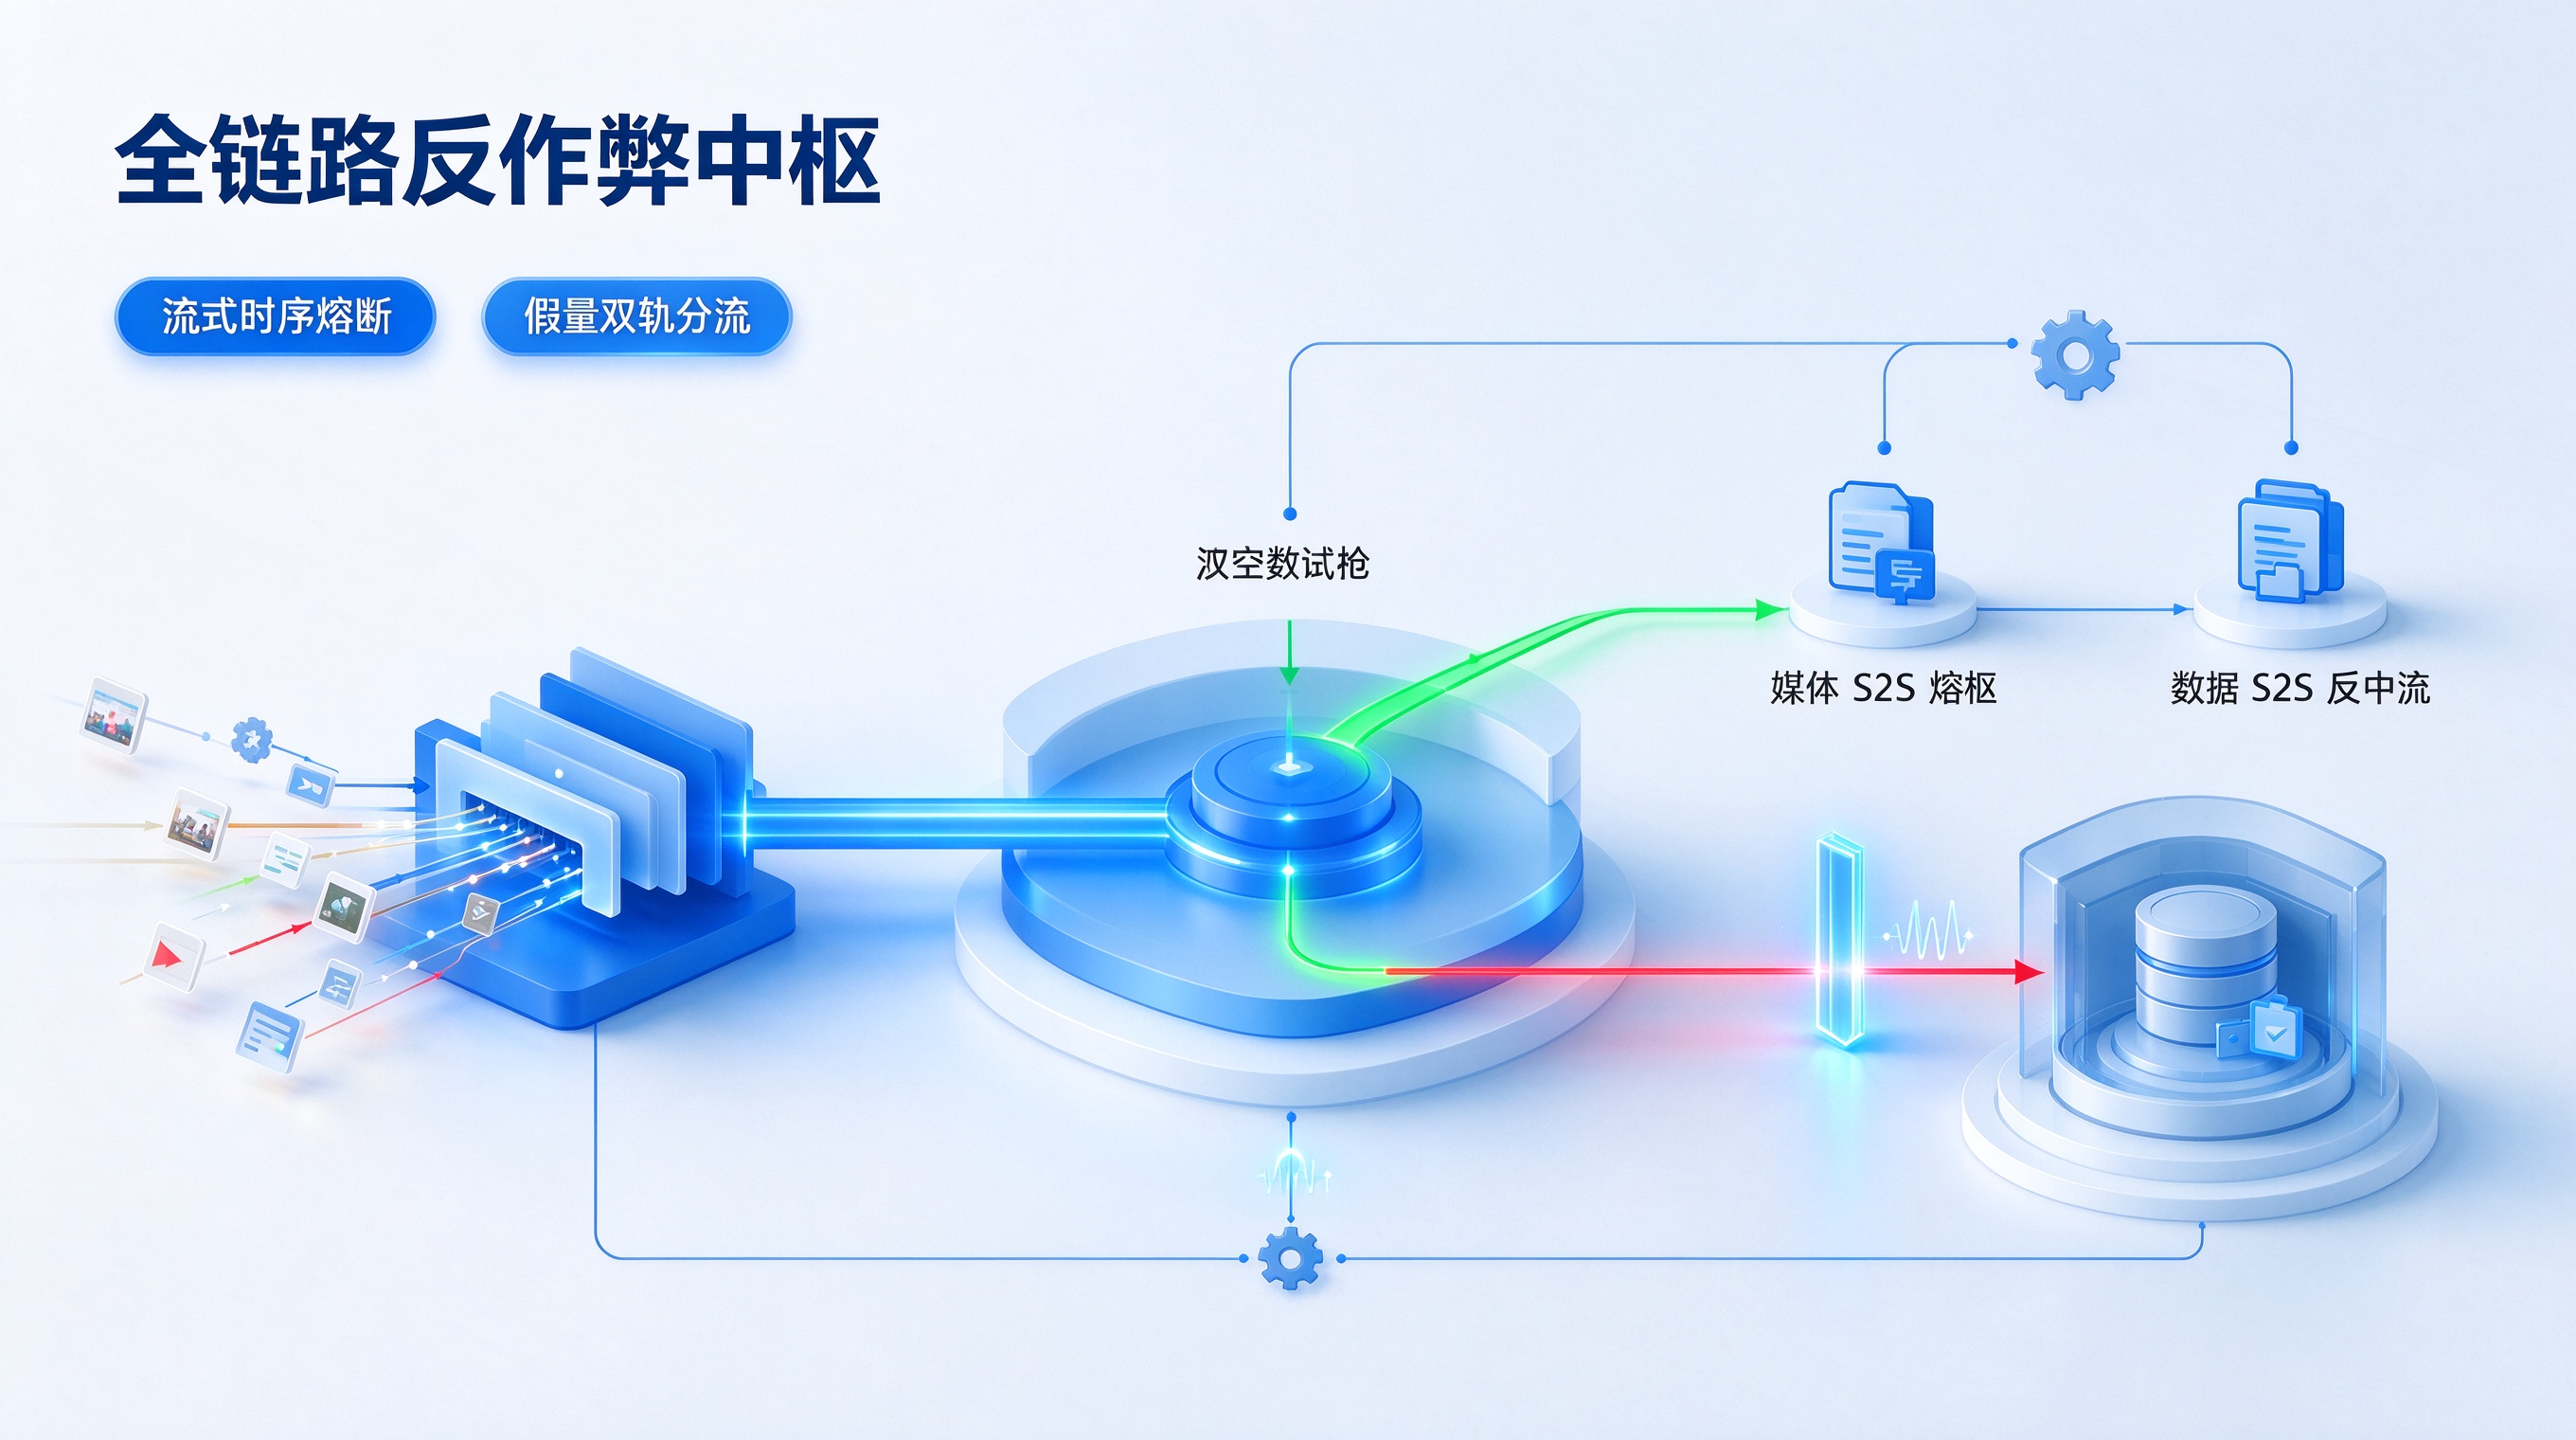
当广告主在买量投放中遭遇黑产利用成千上万台真机农场批量伪造转化、脚本利用点击泛洪(Click Spamming)无差别抢夺自然量归因、机房秒拔代理 IP 池抹除地理痕迹时,如何彻底摒弃传统"依赖离线静态黑名单、粗暴单点 IP 封禁、缺乏证据链无法拒付"的被动局面,利用 Open+ 广告监测能力 构建一套涵盖"毫秒级流式时序熔断、多维硬件快照比对、HHI 网段聚集度分析、自定义作弊监控规则与全链路假量清洗"的主动防御体系,将作弊流量拦截率硬核提升至 34.6%,同时保障大盘综合归因率稳居 98%? 核心答案是:通过端云协同的动态风控引擎,在网关层建立毫秒级滑动时间窗拦截高频暴击,利用 Kolmogorov-Smirnov 检验识别平坦离散的 CTIT 点击泛洪,同时采集底层硬件物理快照识破改机软件制造的伪设备;结合 C 段网段 HHI 聚集度分析穿透动态机房代理,最终在归因决断点执行作弊流量双轨分流与 S2S Postback 强行熔断。传统方案依赖静态黑名单或单一设备 ID 比对,作弊拦截率不足 12% 且误伤严重;而现代移动广告反作弊架构通过多维指纹校验、时空时序建模与灵活规则调优,能够将大盘综合归因率稳定维持在 98% 的极高水准,提供不可篡改的毫秒级证据链用于商务对账核减。
物理断层与行业痛点
虚假繁荣与归因侵吞:为什么 30% 以上的广告预算被黑产暗中吞噬
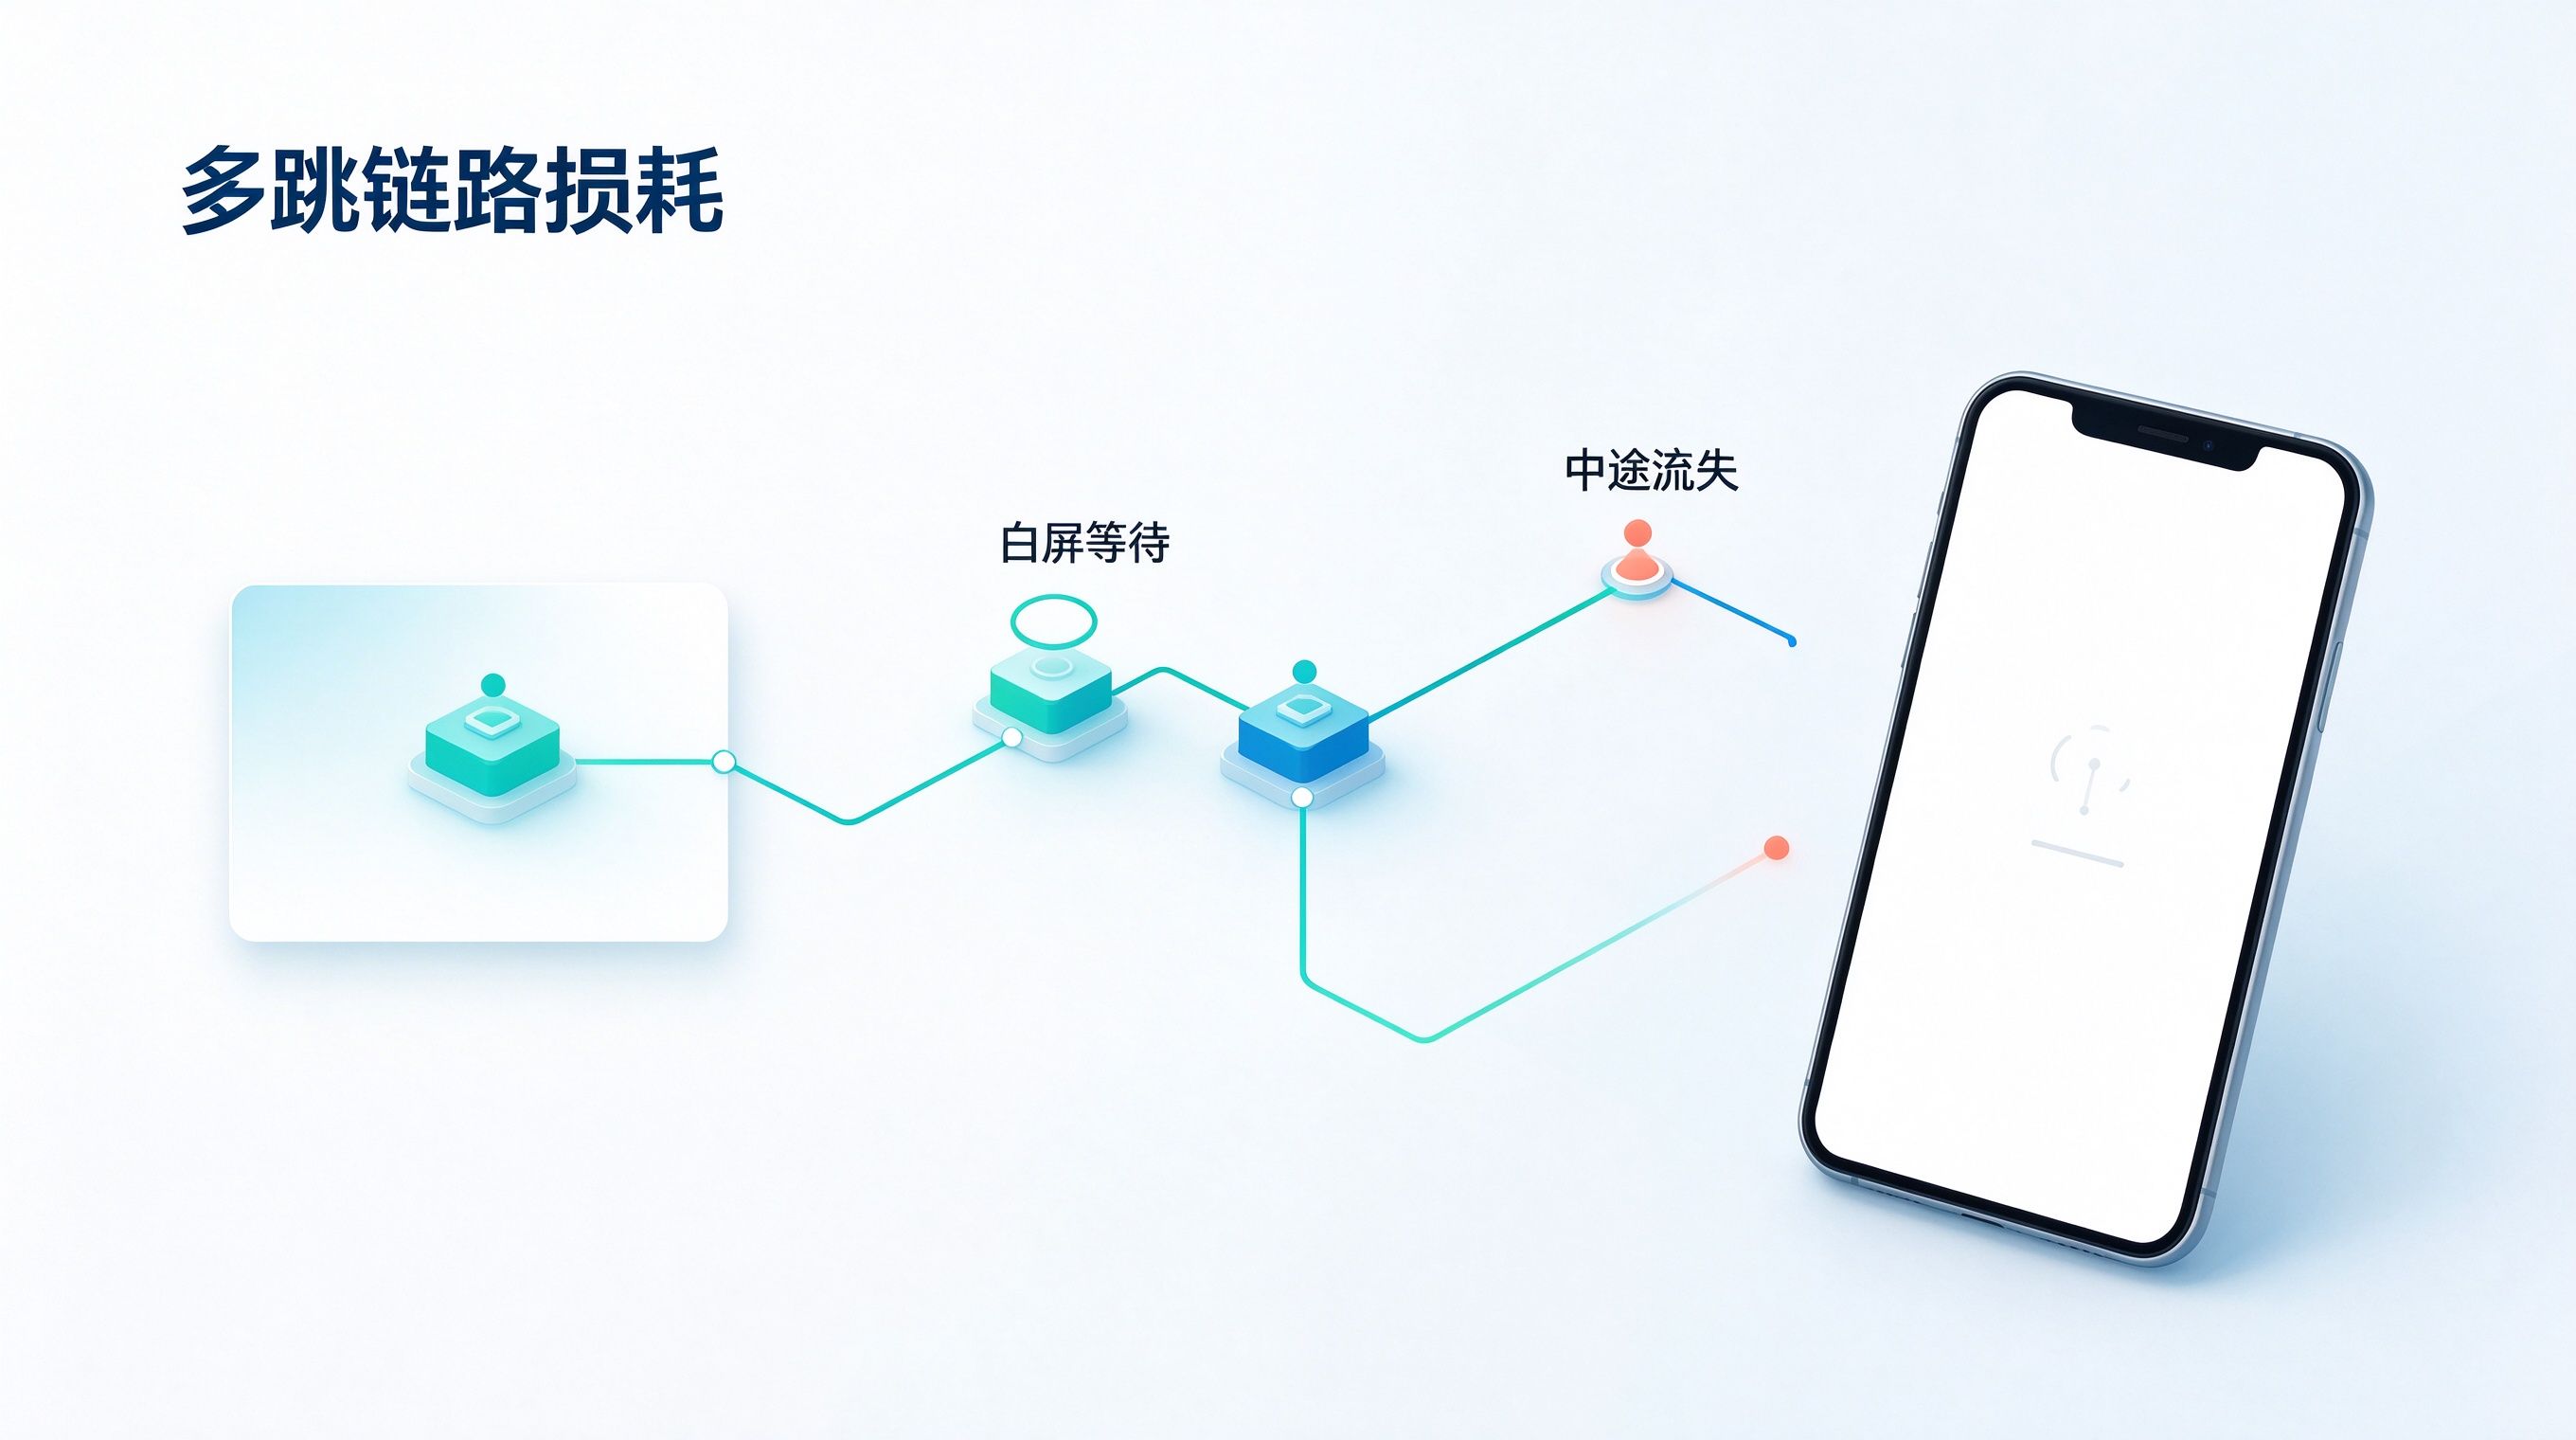
在移动应用规模化买量与精准获客深度博弈的今天,粗放式采买往往让增长团队陷入"前端消耗激增、后端业务转化断崖式归零"的虚假繁荣陷阱,其核心破坏机制来自三大黑产手段的交织渗透:
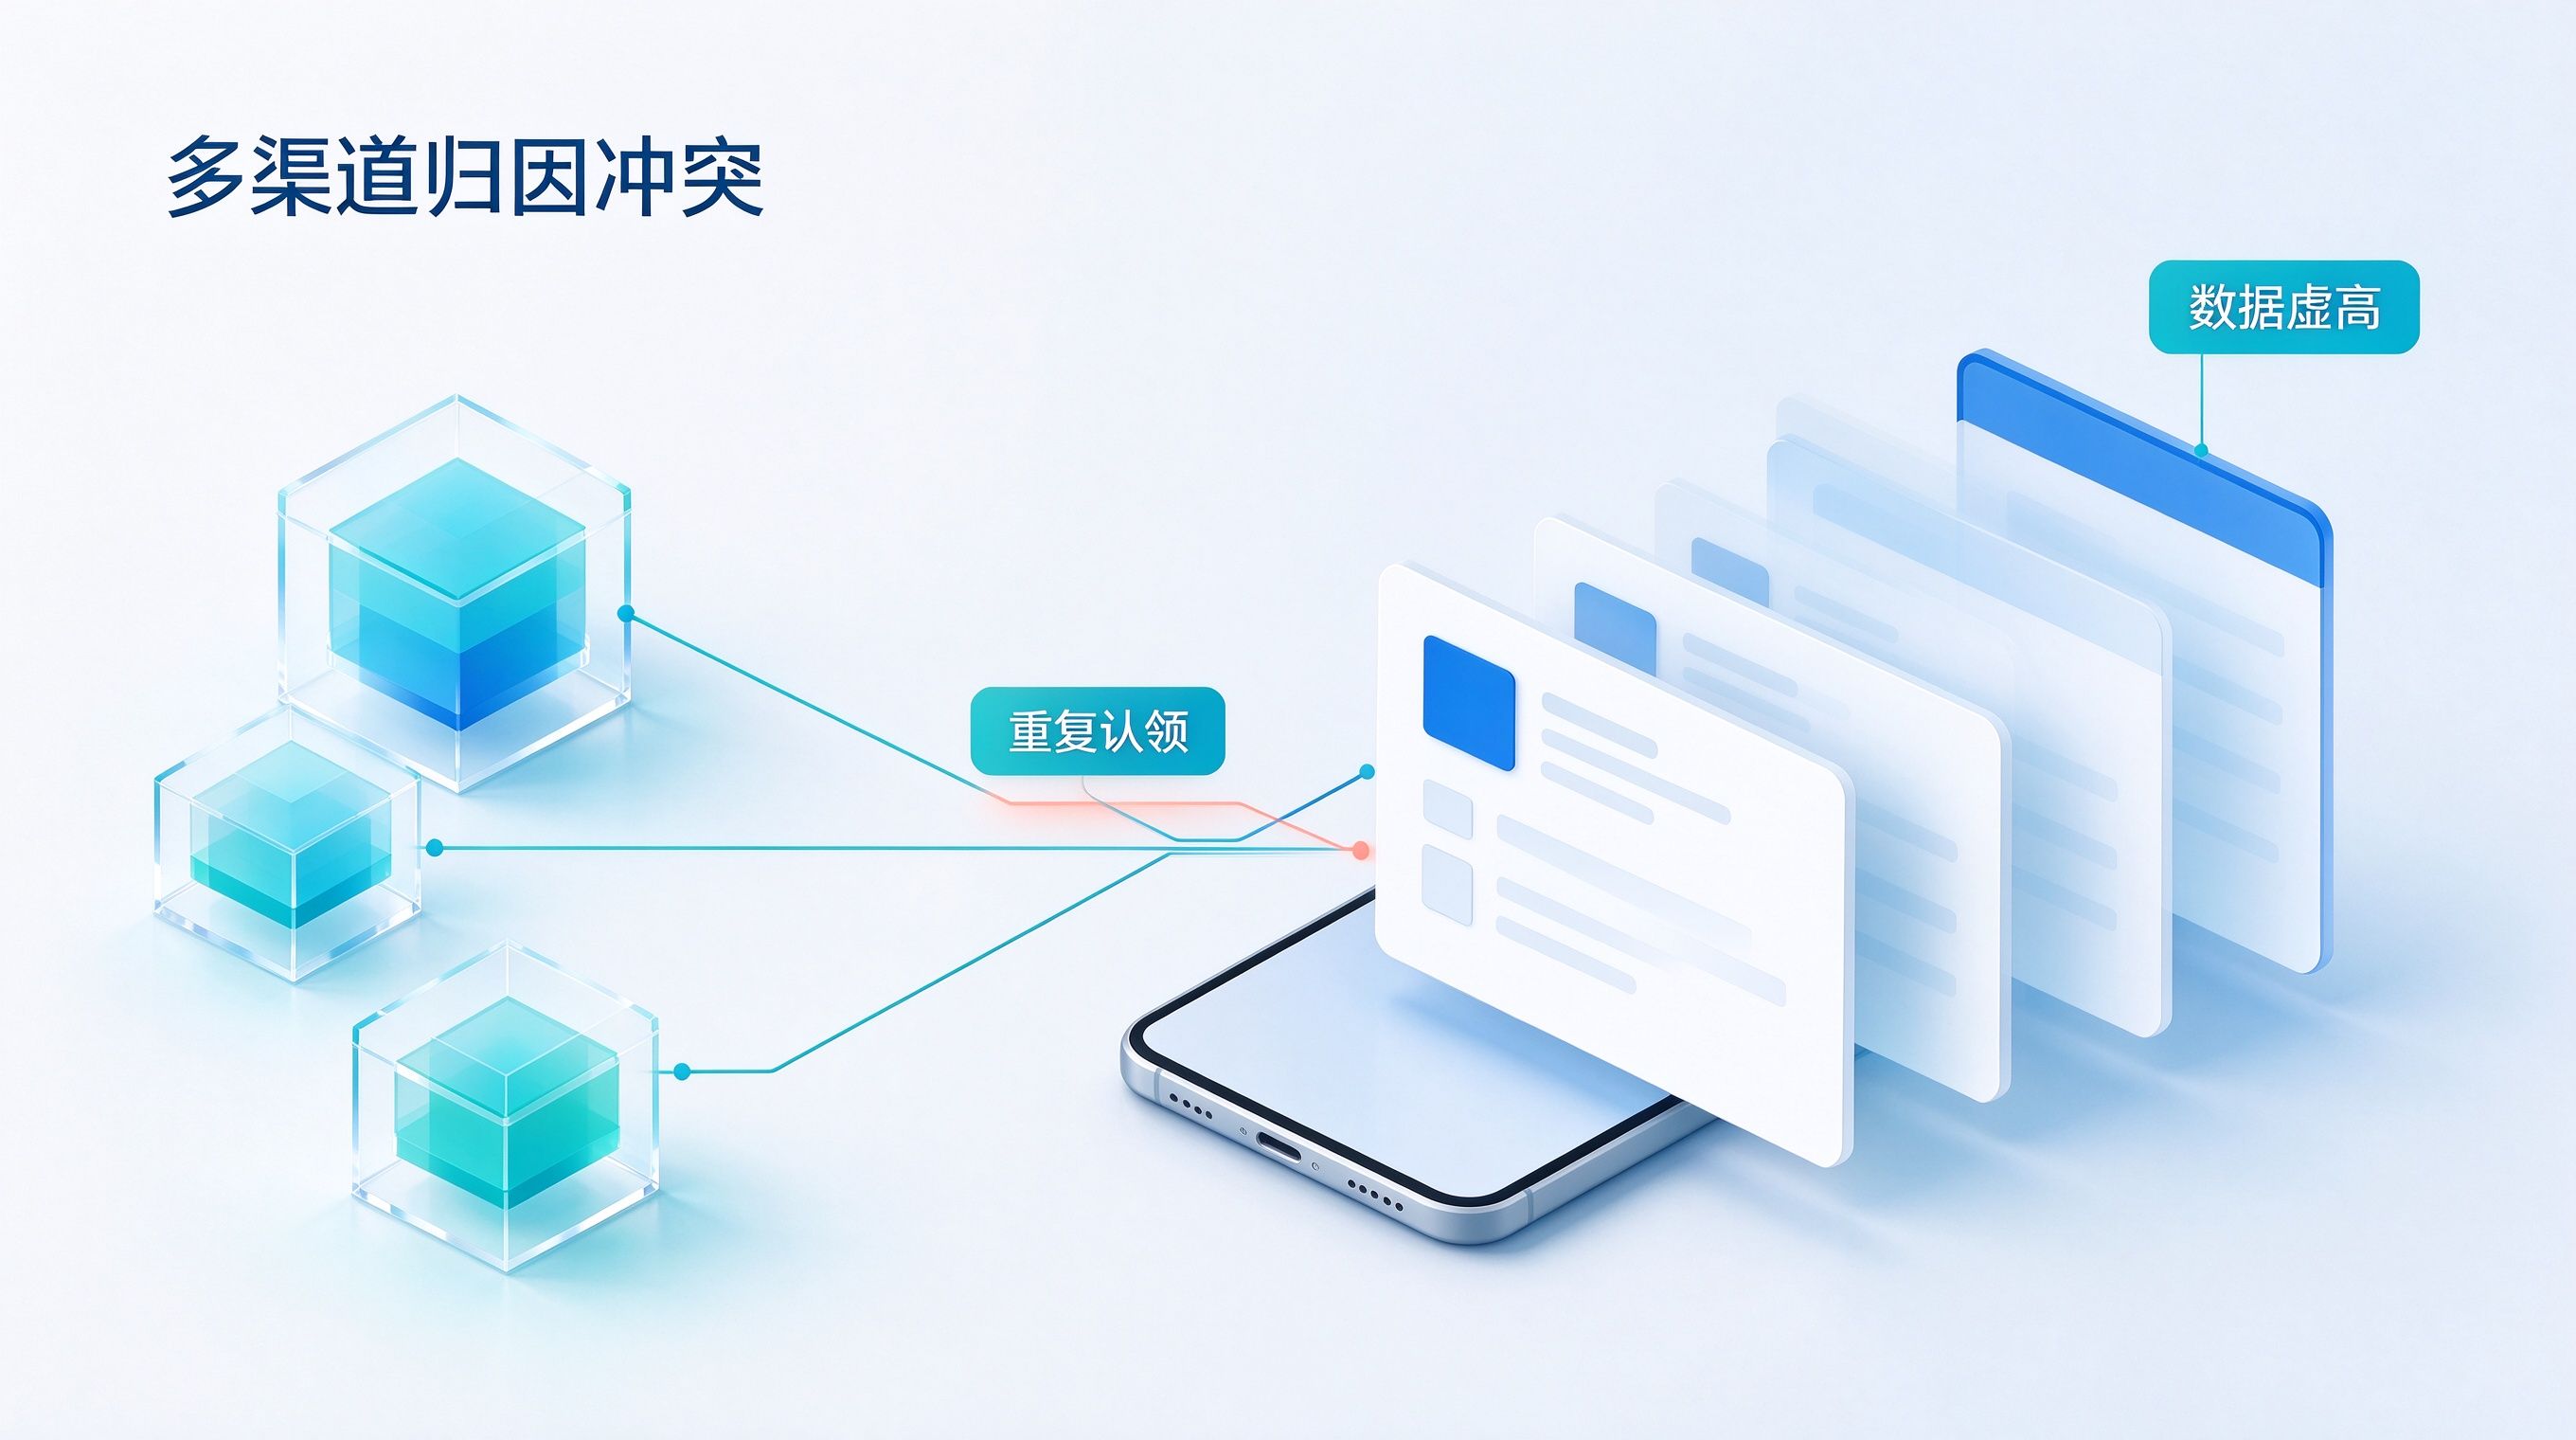
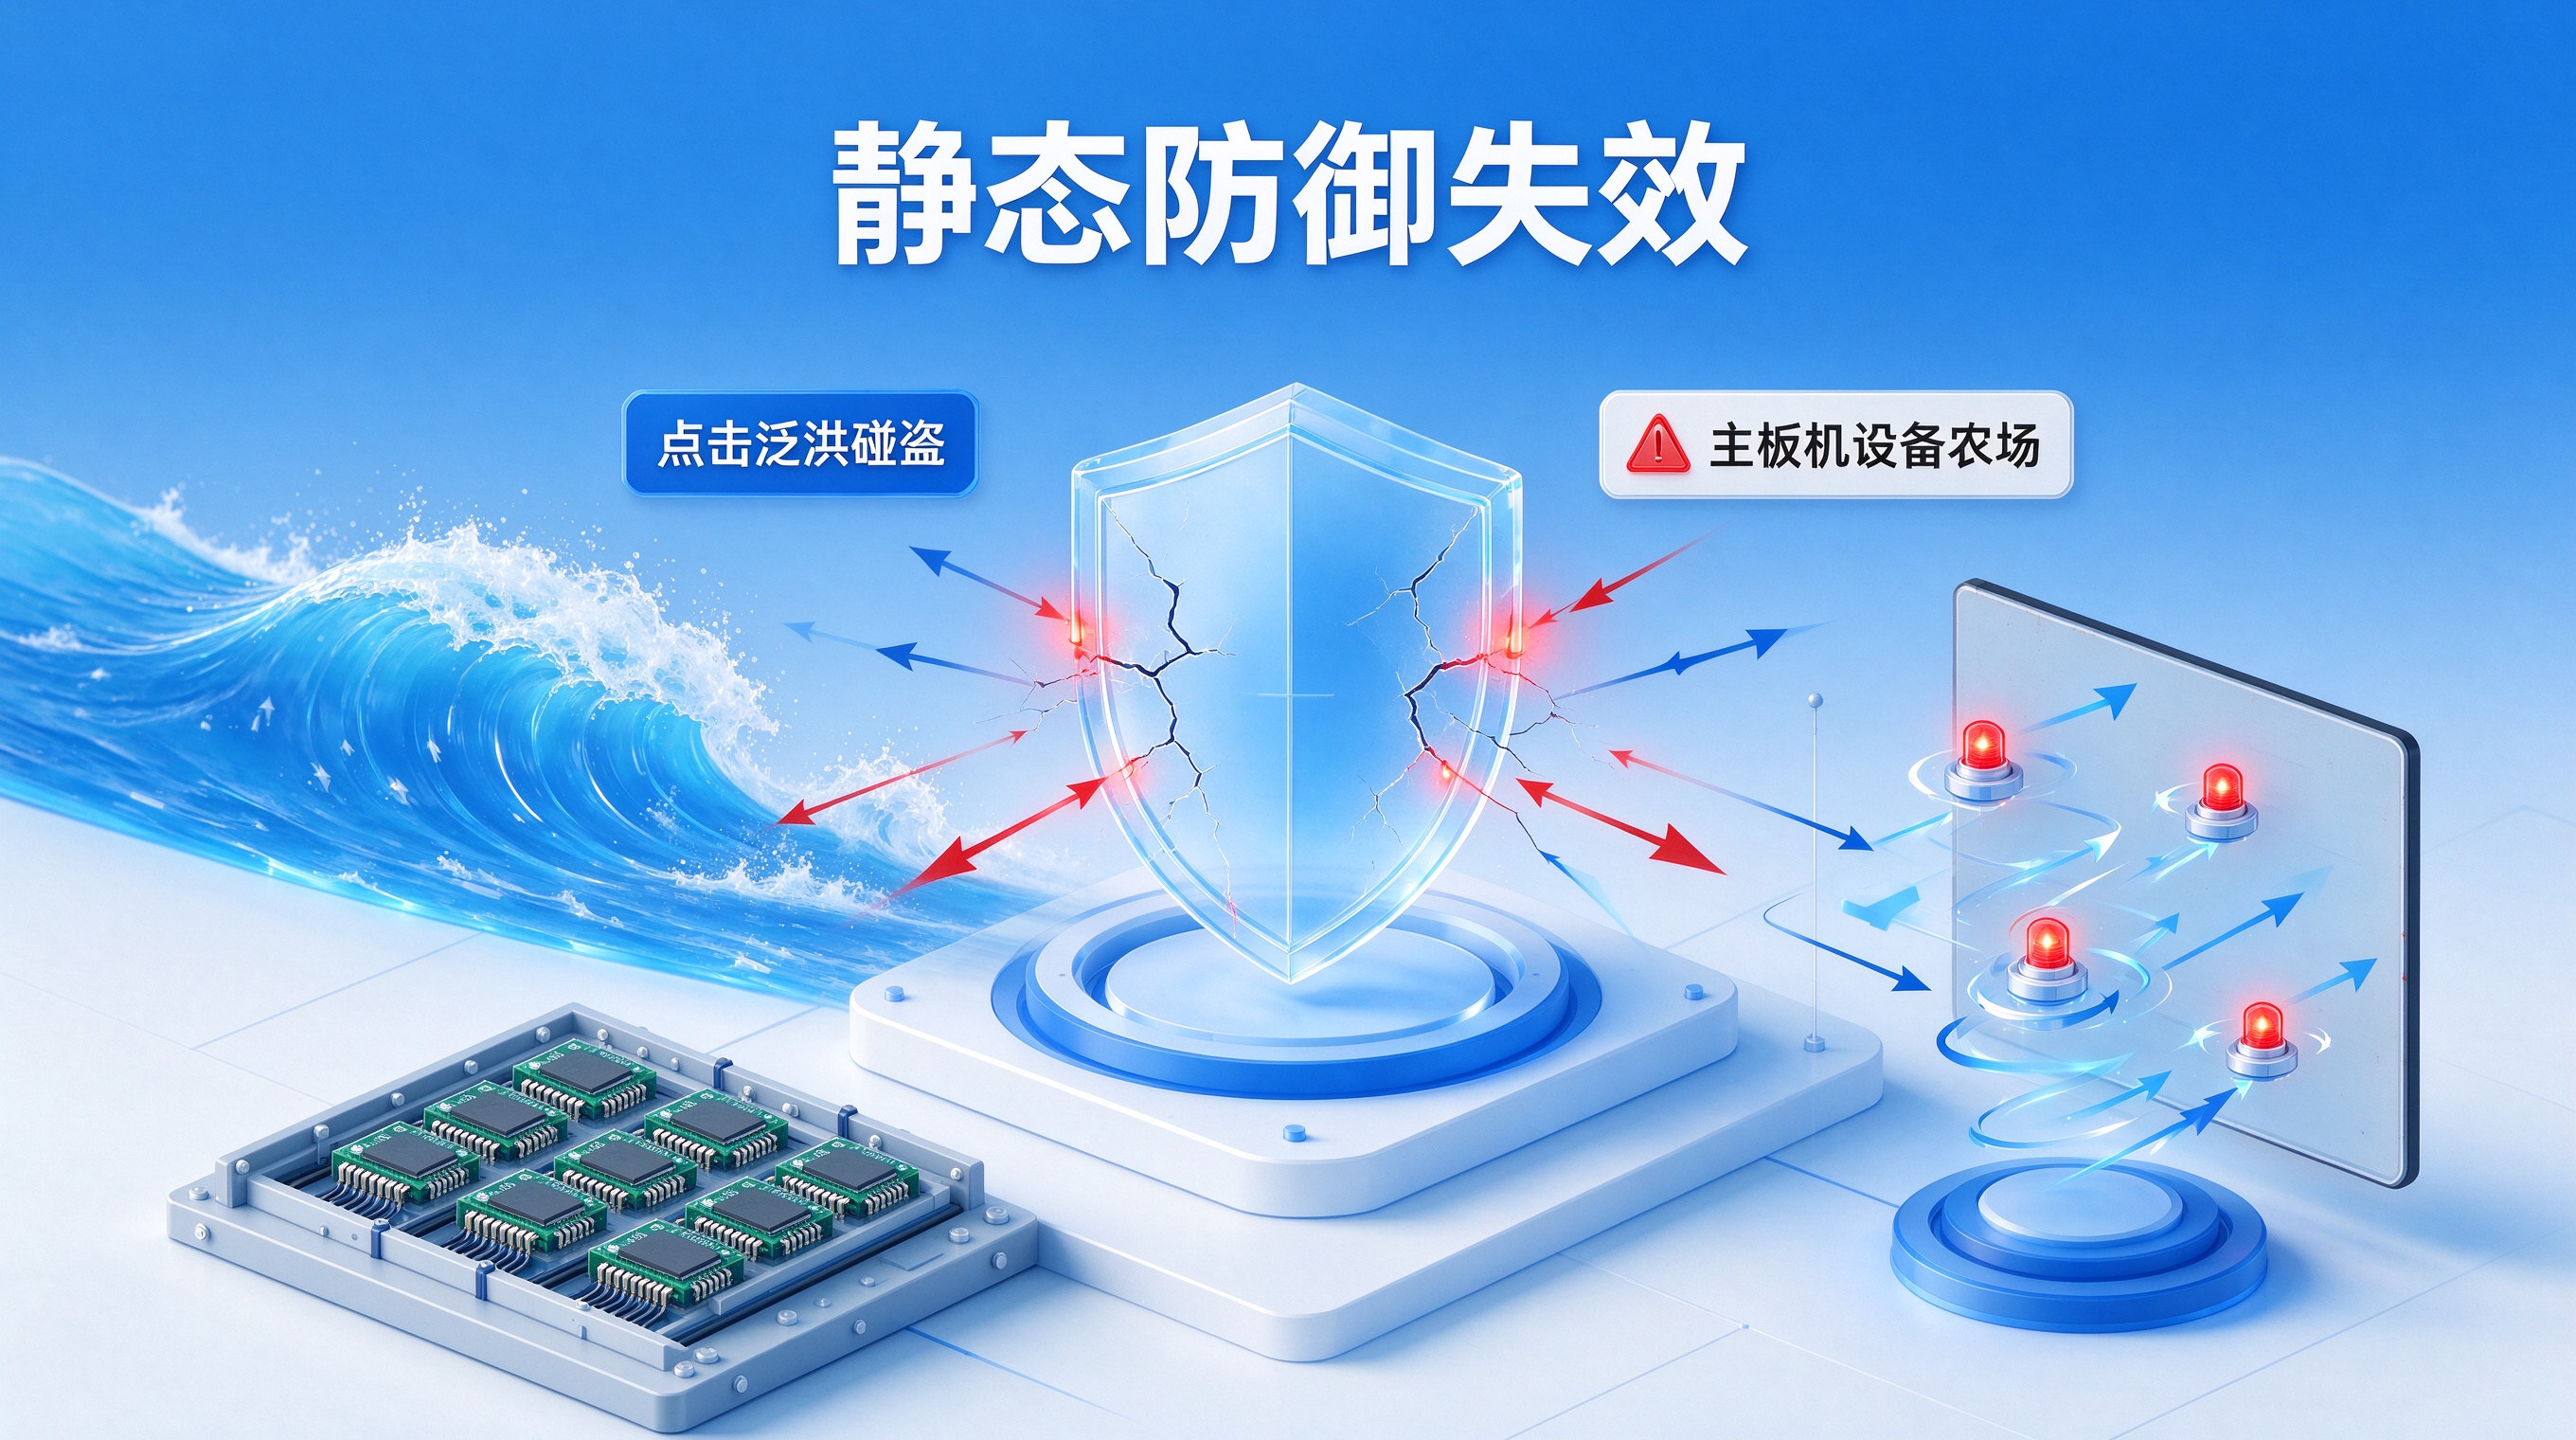
- 三大高危欺诈手段的底层破坏逻辑:点击泛洪(Click Spamming)通过常驻后台的流氓应用或网页隐蔽脚本,全天候向归因系统高频抛发数以亿计的伪造点击,企图在真实自然量用户完成安装的瞬间"碰瓷"归因功劳;设备农场(Device Farm)通过群控主板机机架,结合一键改机软件批量生成伪造的硬件编码与虚假设备生命周期;秒拔动态代理 IP 池则利用住宅代理与云机房网络频繁轮换出口,彻底抹平公网地理与网络协议特征。
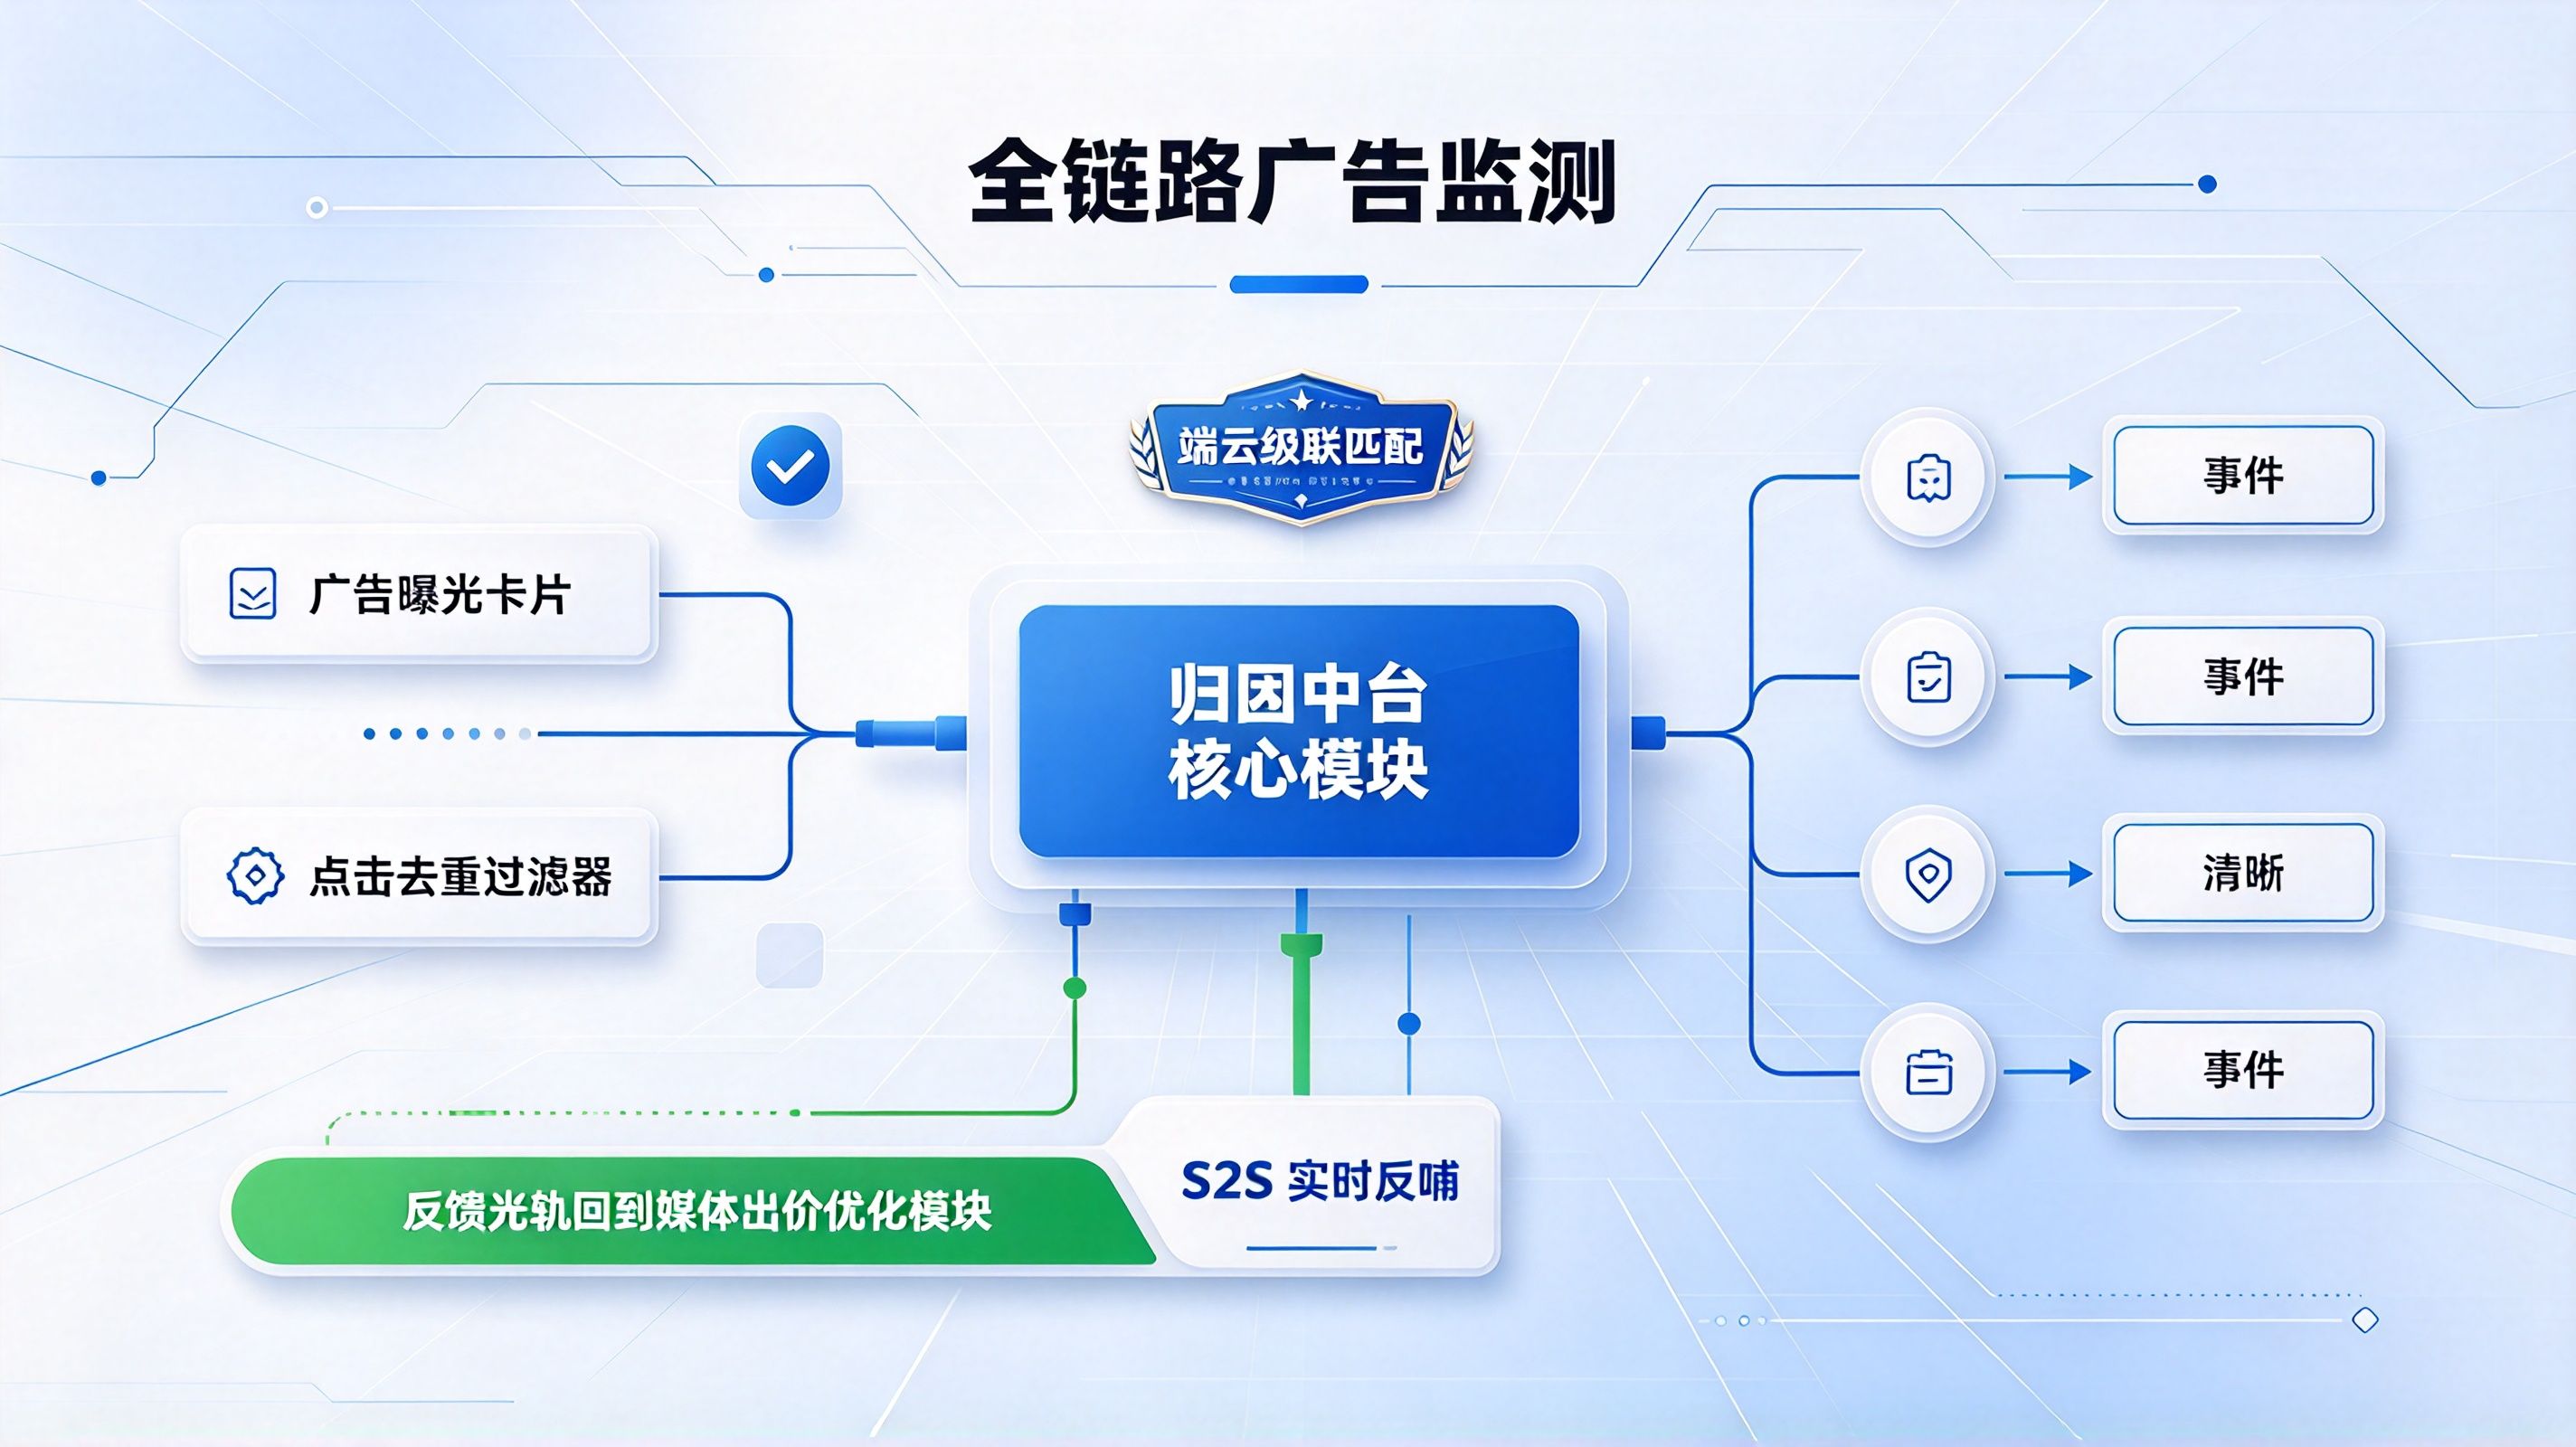
- 媒体算法与结算对账的双重受害:受污染的数据流入归因中台后,媒体端的 oCPX 智能出价算法会将这些无价值的黑产样本误判为高潜力受众,进而向虚假人群倾斜推流,导致优质自然流量枯竭;而在月末财务结算与渠道对账时,广告主因缺乏毫秒级底层鉴伪证据链,陷入明知流量注水却被迫全额结款的被动局面。
- 确立反作弊攻防新范式:必须将防线全面前推至归因仲裁的核心网关,依托时间沙盒与硬件特征快照构建多层过滤漏斗,联动 反作弊系统怎么搭建?基于 openinstall 作弊监控的整体风控思路 构筑全链路实时风控防护网。
传统静态防御的全面失效:为什么单纯封禁 IP 和设备号毫无还手之力
面对技术高度职业化、产业化的黑灰产阵营,基于传统防御思路的策略规则库几乎全面陷入瘫痪:
- 静态黑名单的时效性危机:黑产动态代理 IP 池的节点存活周期大多压缩至 5 到 15 分钟以内,传统基于离线收集的 IP 封禁库更新频率以天或周为单位,导致策略生效时作弊节点早已废弃,反而极易误伤同一运营商动态分配给真实正常家庭宽带用户的 IP 地址。
- 改机软件对单一设备标识的降维打击:开源与定制化改机框架能在 Android 虚拟层及内核驱动层动态篡改 OAID、IMEI、MAC 地址及 Android ID 等传统字符标识,静态依赖单一设备码强比对的校验逻辑在秒级重置的虚拟环境面前形同虚设。
- 确立反作弊攻防新范式:依托 Open+ 归因底座内置的作弊监控引擎,通过 CTIT 时序离散度校验、UA 熵值动态分析与硬件快照三位一体交叉裁决,配合 渠道作弊监控怎么实现?openinstall 作弊监控功能六大场景解析 实现作弊流量的精准清洗与无损分流。
底层原理与数据管线拆解
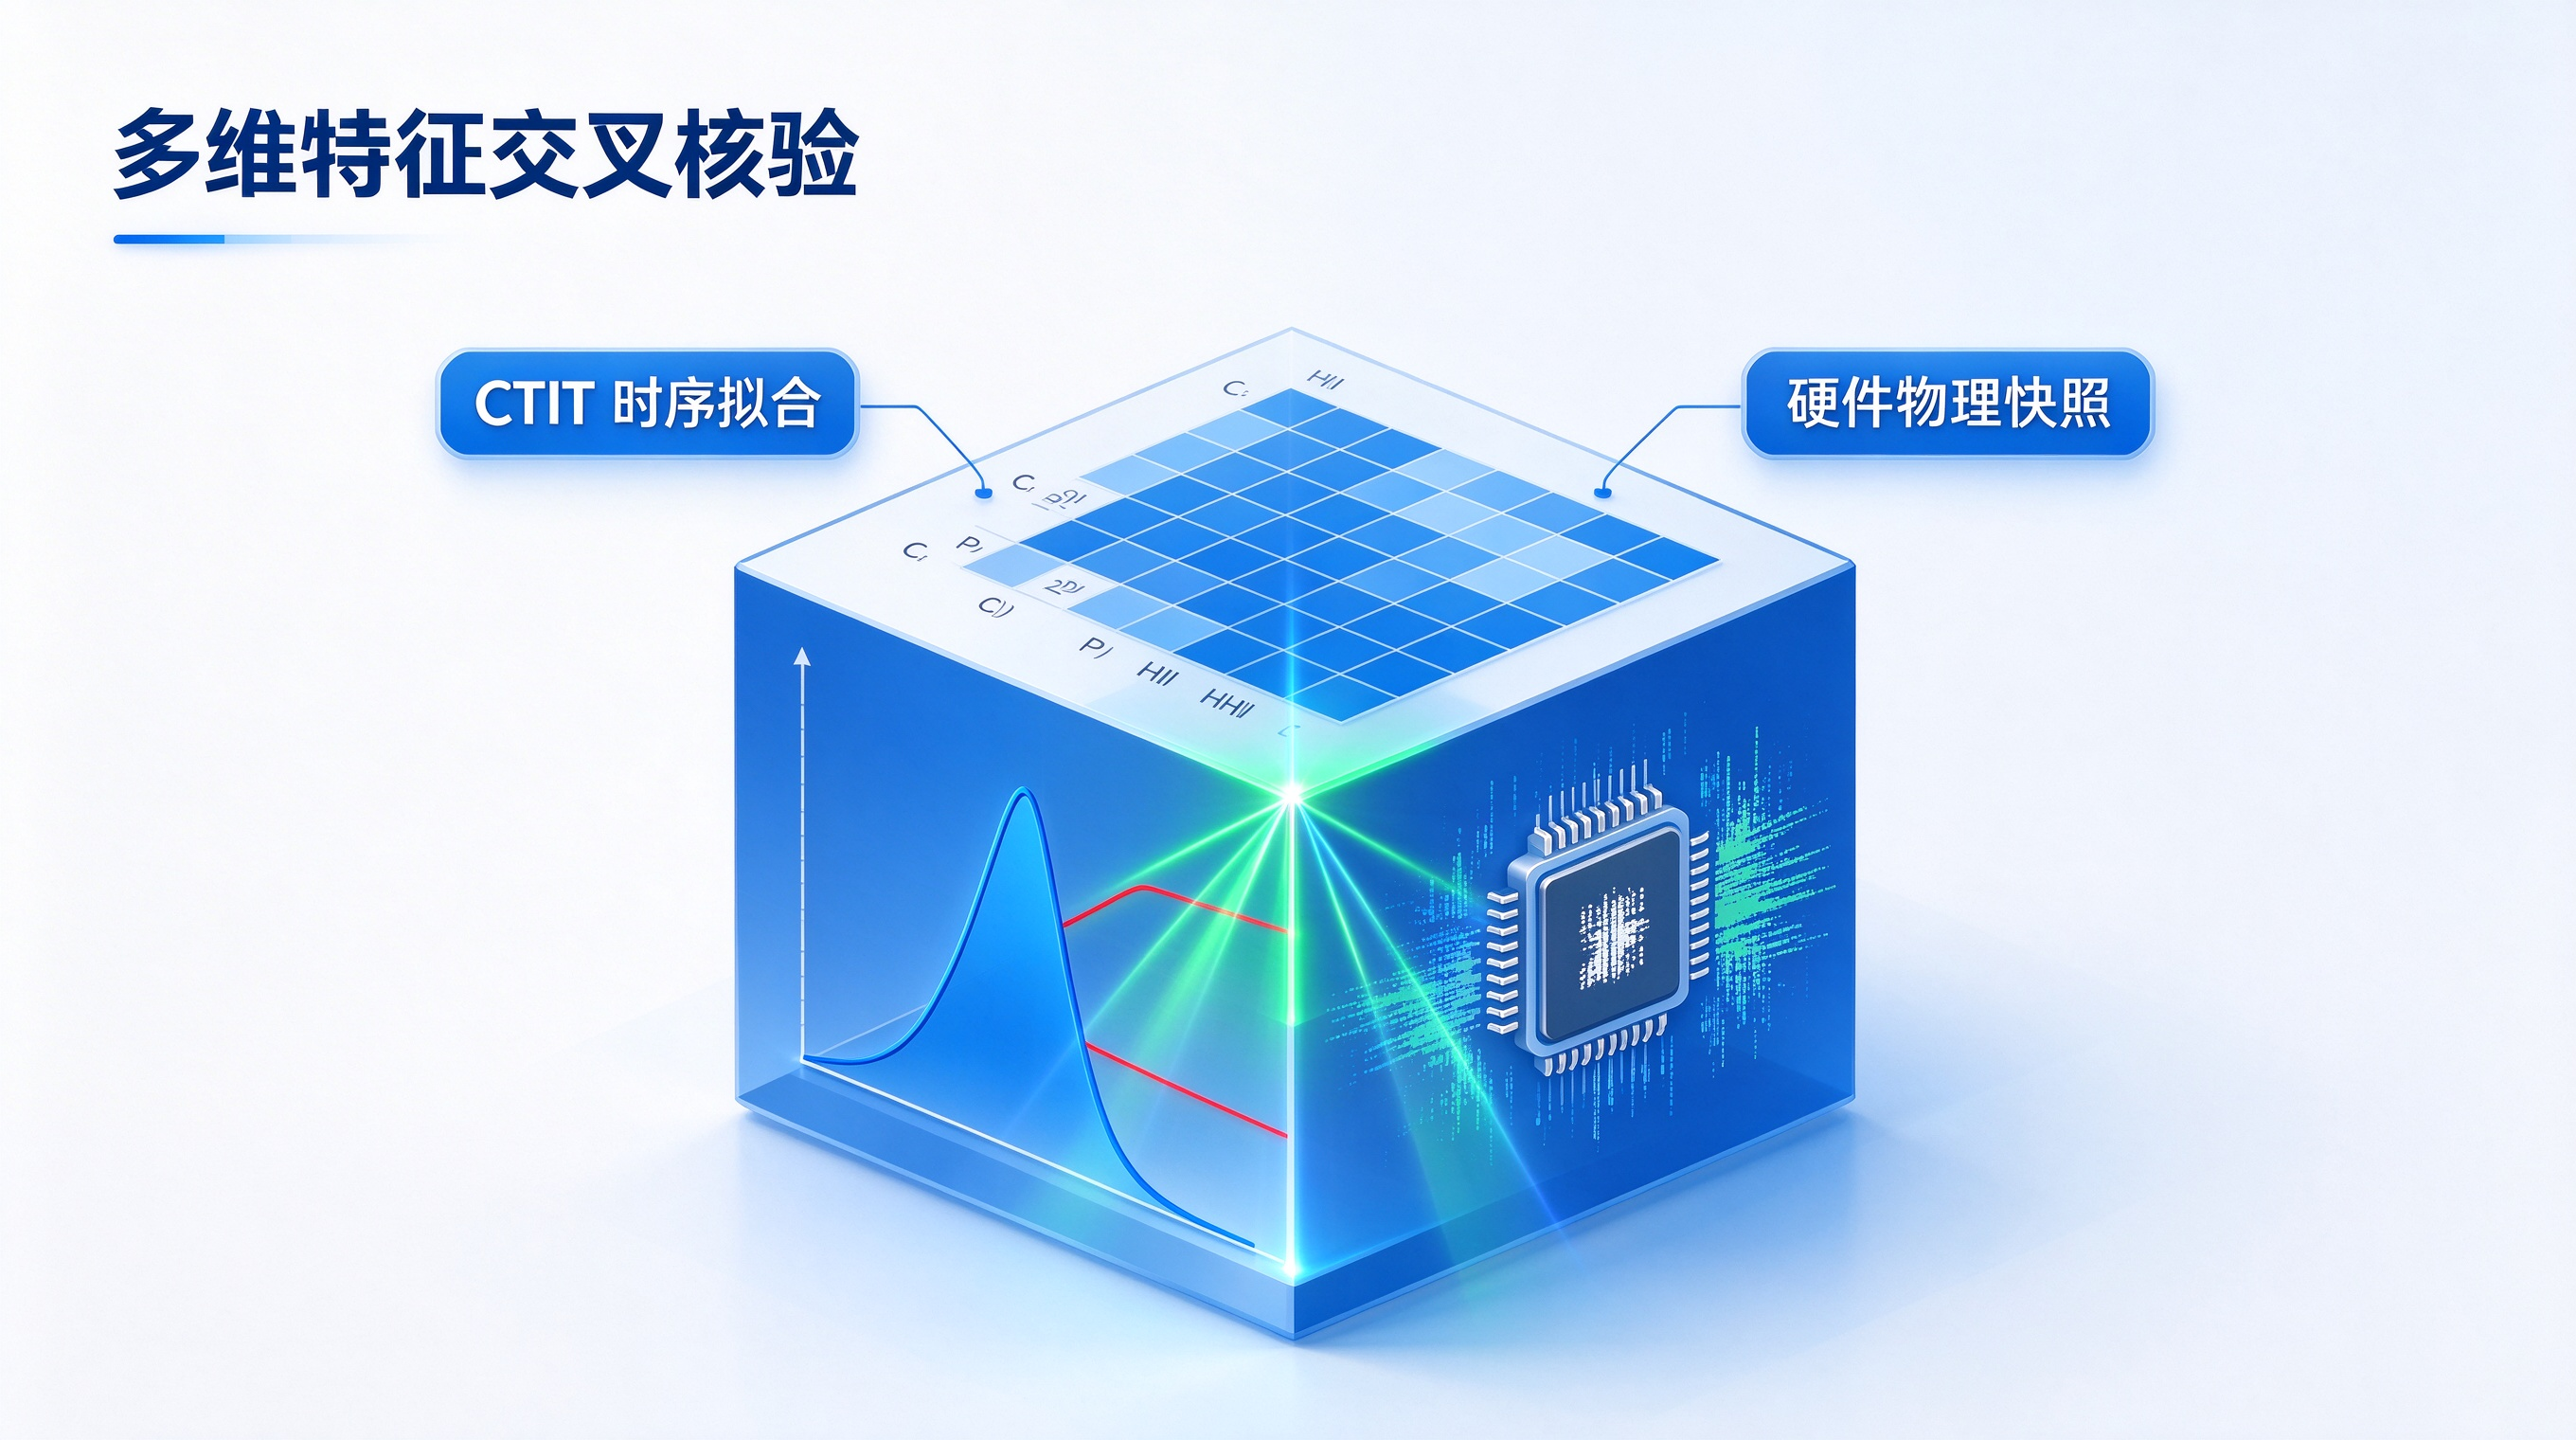
黑灰产作弊机理与特征指纹的深度拆解
科学识别虚假流量的前提,是洞悉欺诈行为在统计学分布与硬件底层的物理破绽:
- 点击泛洪(Click Spamming)的统计学特征:正常买量渠道的转化通常遵循人类行为惯性,其点击至安装时间(CTIT)呈高度倾斜的对数正态衰减分布,绝大多数转化在点击后 1 小时内发生;而点击泛洪采用全天候盲发模式,其 CTIT 呈现平坦无序的均匀矩形分布,且渠道整体点击到激活转化率(CVR)通常低于 0.1%。
- 设备农场(Device Farm)与主板机的物理破绽:改机工具虽能篡改上层操作系统暴露的标识符,但主板机常年插电运行导致电池状态恒定为 100%、无传感器陀螺仪微幅微震扰动、多机共用单一局域网网关 MAC 且存储设备底层块信息缺失。
- 代理与机房 IP 穿透识别:自动化刷量脚本在调用 HTTP 协议栈时,其 TCP 窗口大小、TTL 初始跳数往往暴露出机房服务器属性,结合 User-Agent 字符串的字元熵值分析,能准确剥离伪造浏览器和模拟器流量。
[ 用户点击广告 / 黑产伪造点击流 ] ──> [ 网关流式拦截:滑动窗口频次 + IP 聚集度初筛 ]
                                                      │
                                                      ▼
                                         [ 写入时间沙盒,记录特征快照 ]
                                                      │
                                                      ▼
                                         [ App 端冷启动激活,上报硬件快照 ]
                                                      │
                                                      ▼
                                         [ 计算 CTIT 时长并执行 KS 分布拟合 ]
                                                      │
                            ┌─────────────────────────┴─────────────────────────┐
                            ▼                                                   ▼
                [ 命中作弊特征(平坦 CTIT / 高危代理 / 改机硬件) ]            [ 正常用户时序与真实物理快照 ]
                            │                                                   │
                            ▼                                                   ▼
                [ 标记作弊:剥离归因 + 熔断媒体 Postback ]                     [ 确权归因:计入报表 + 触发 S2S 回调 ]
                            │                                                   │
                            ▼                                                   ▼
                [ 沉淀作弊证据链,进入下钻对账报表 ]                           [ 媒体算法接收纯净信号优化模型 ]
Open+ 作弊监控的端云协同防御架构
为了平衡拦截精度与业务吞吐性能,Open+ 构建了多层递进式反作弊管线:
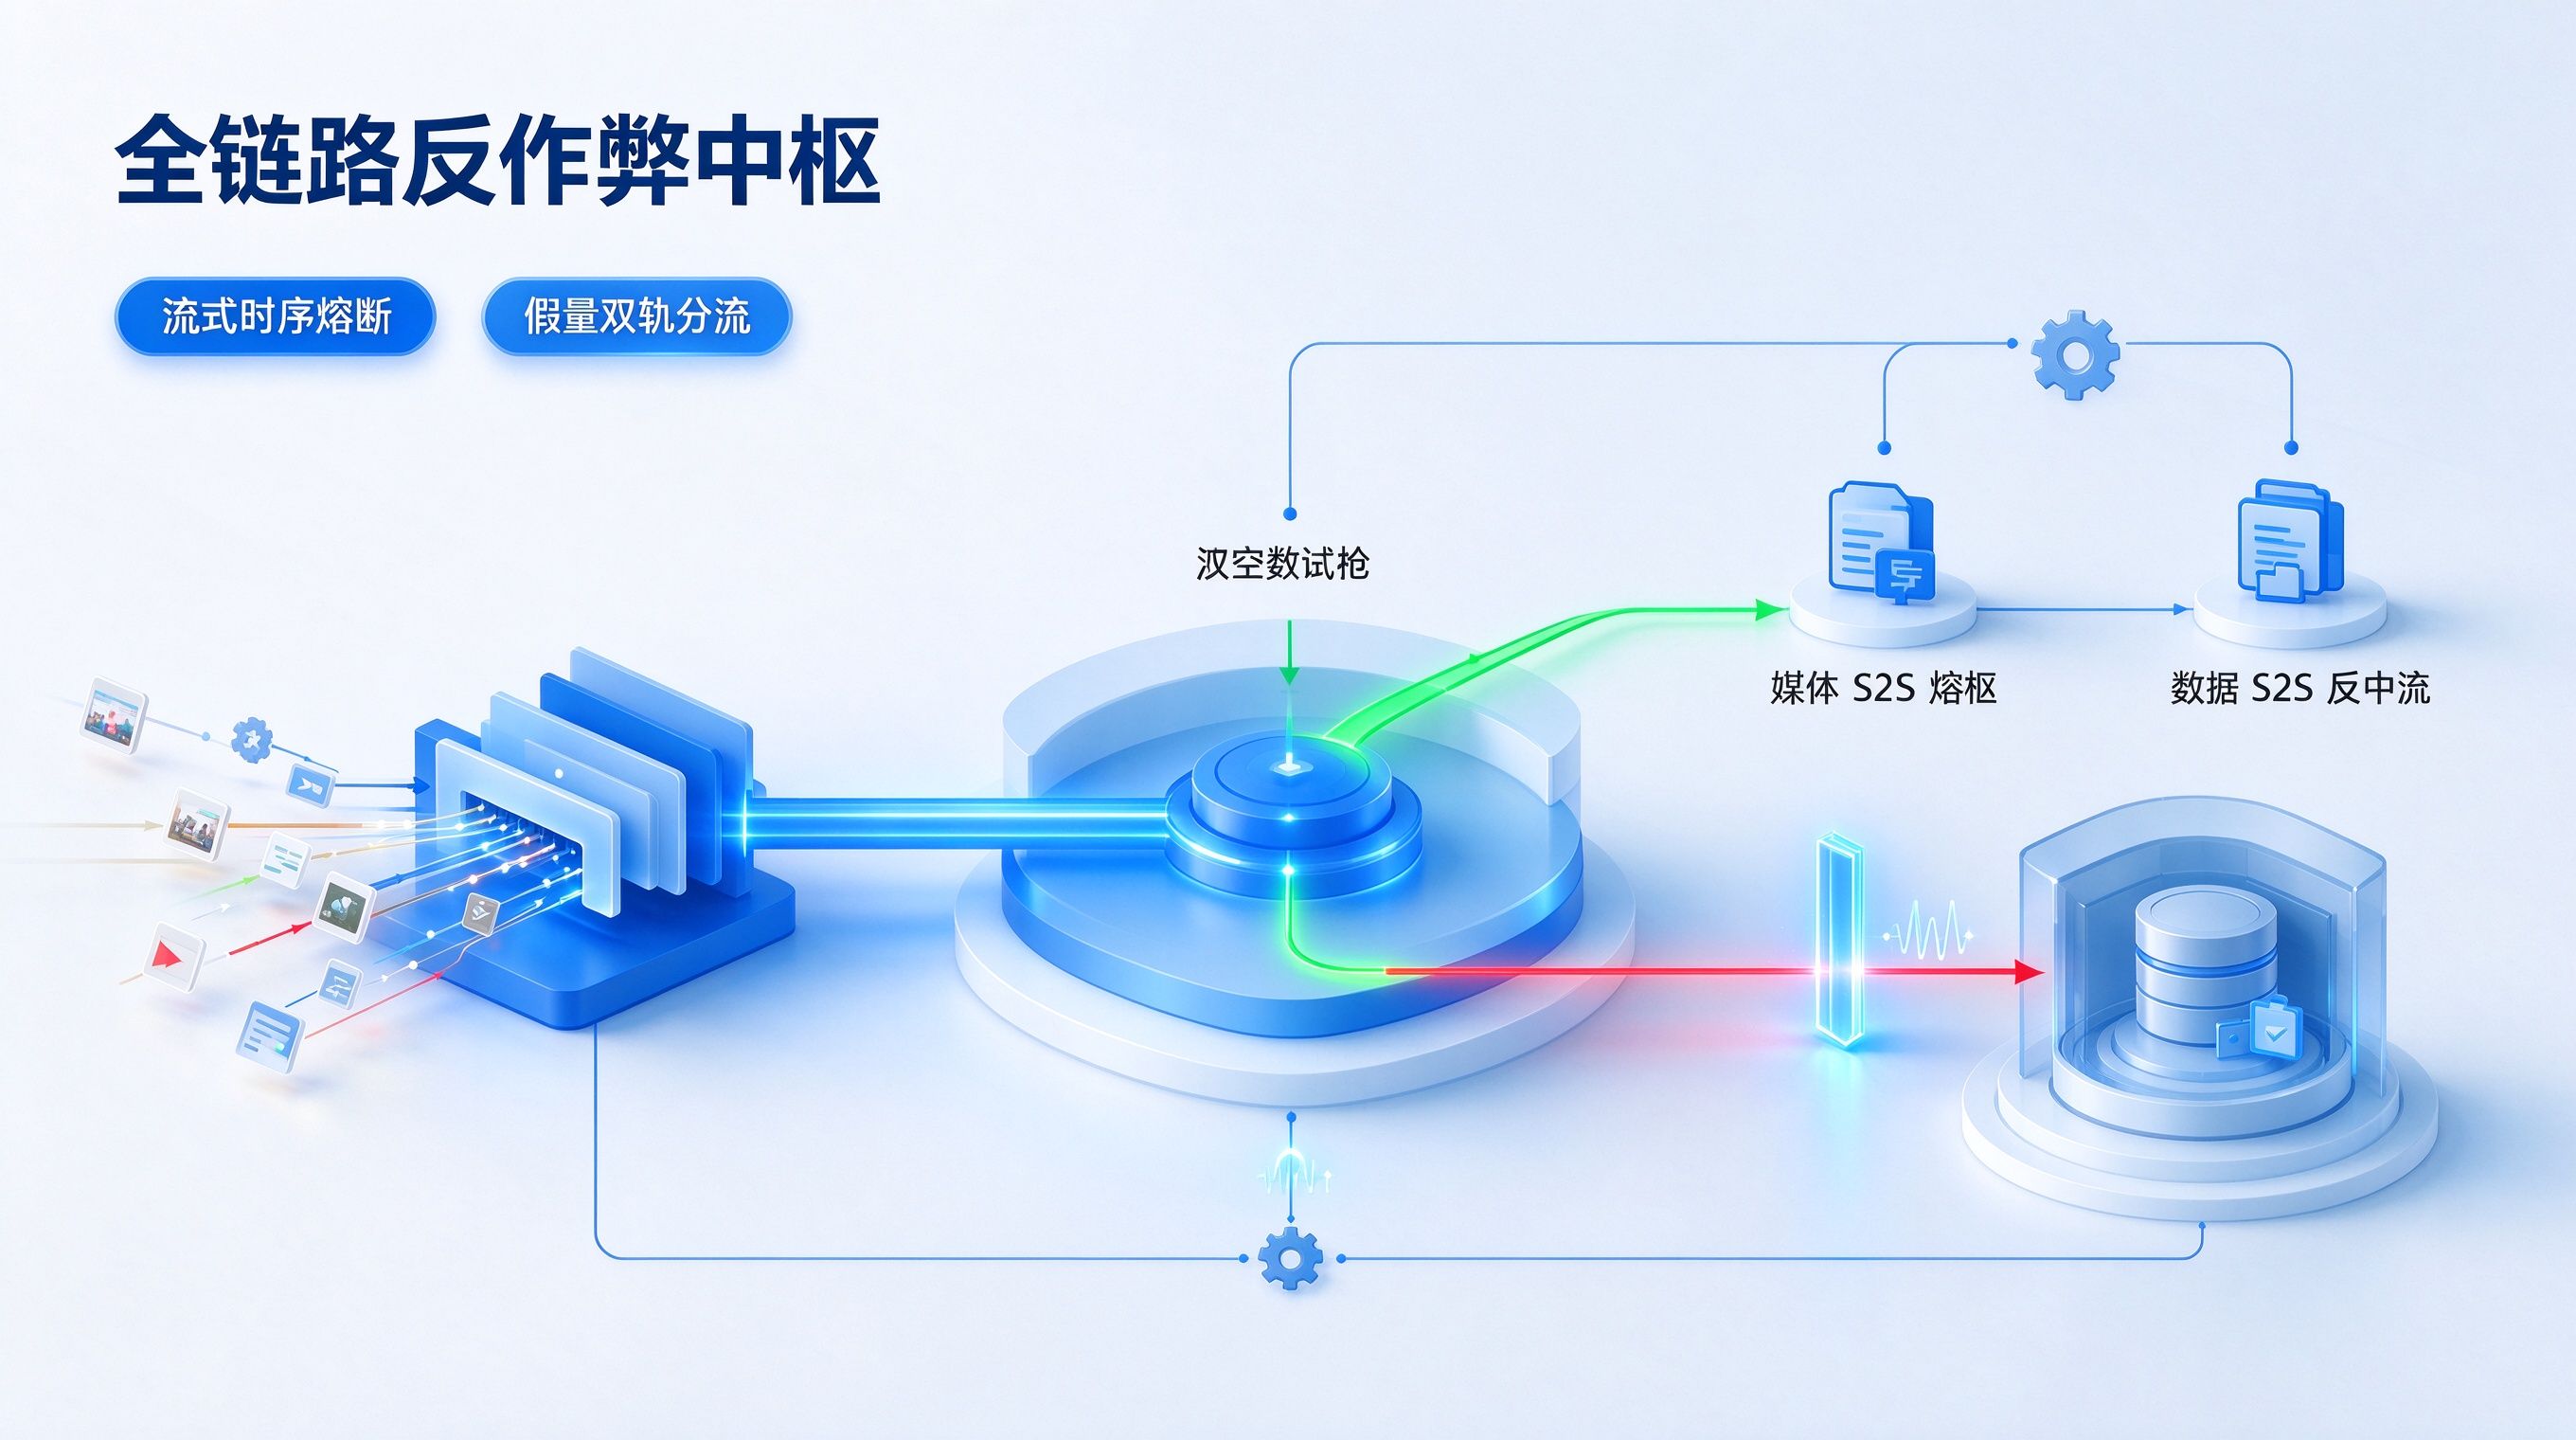
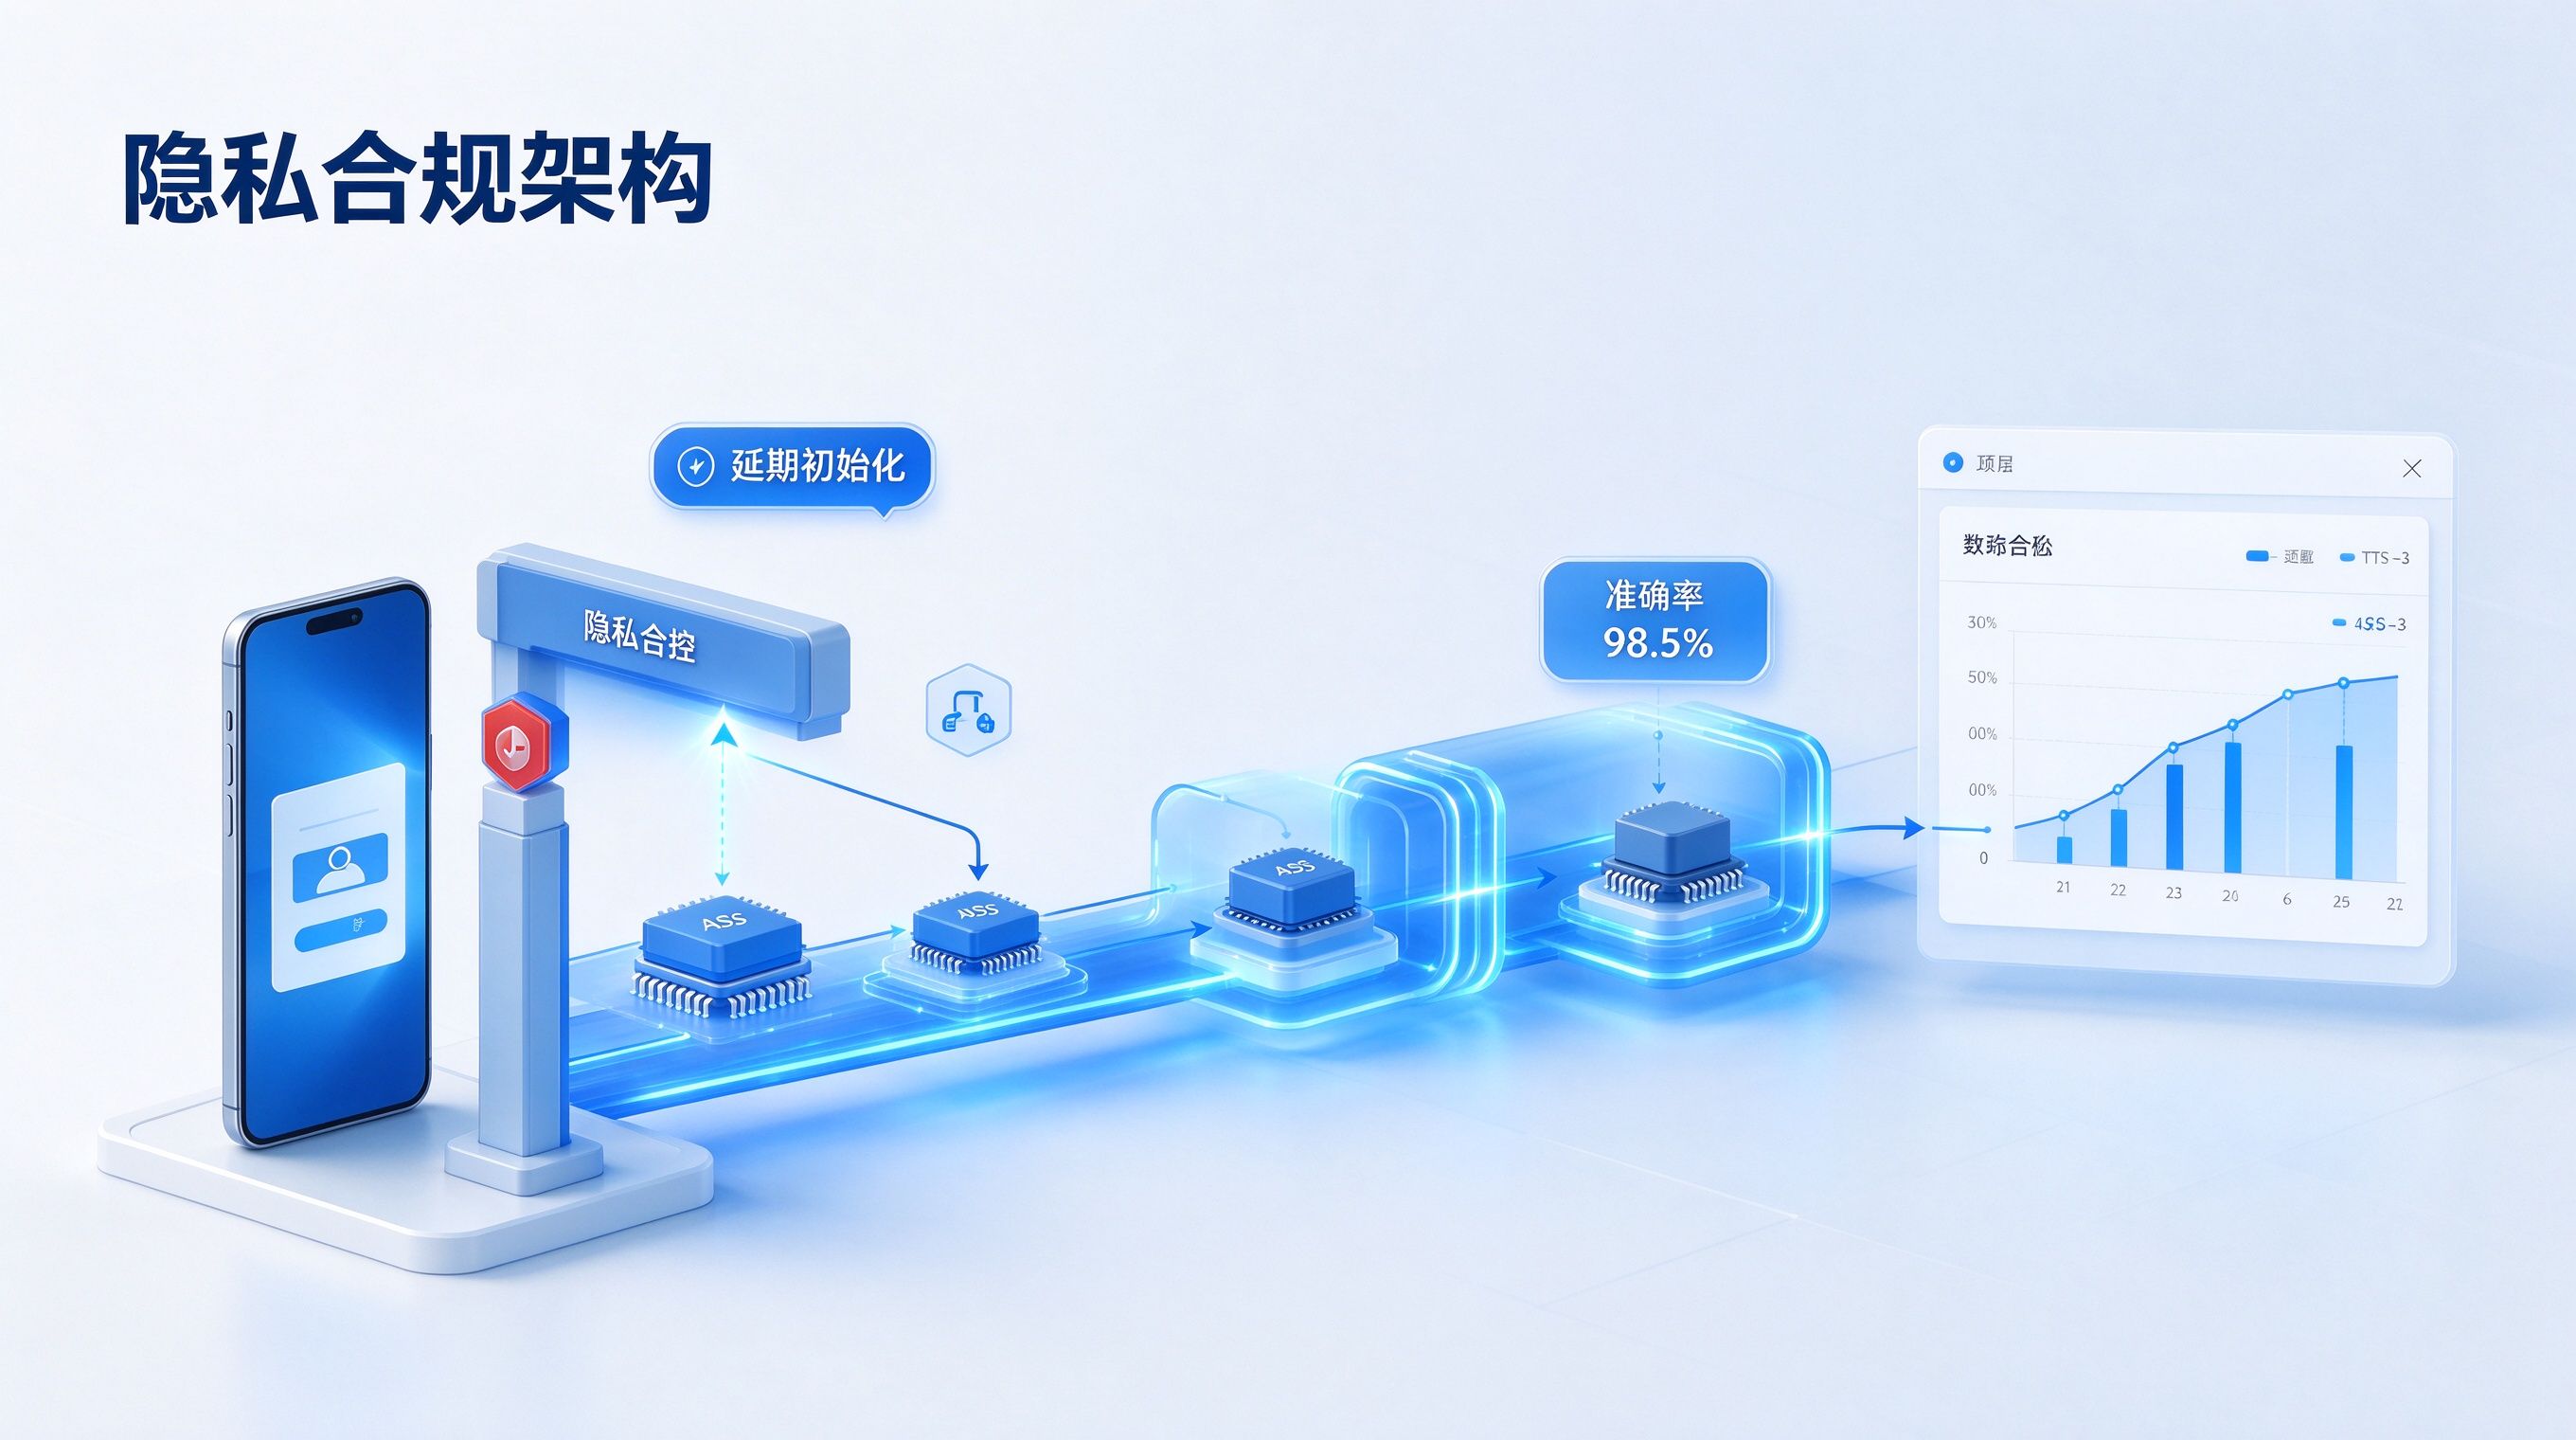
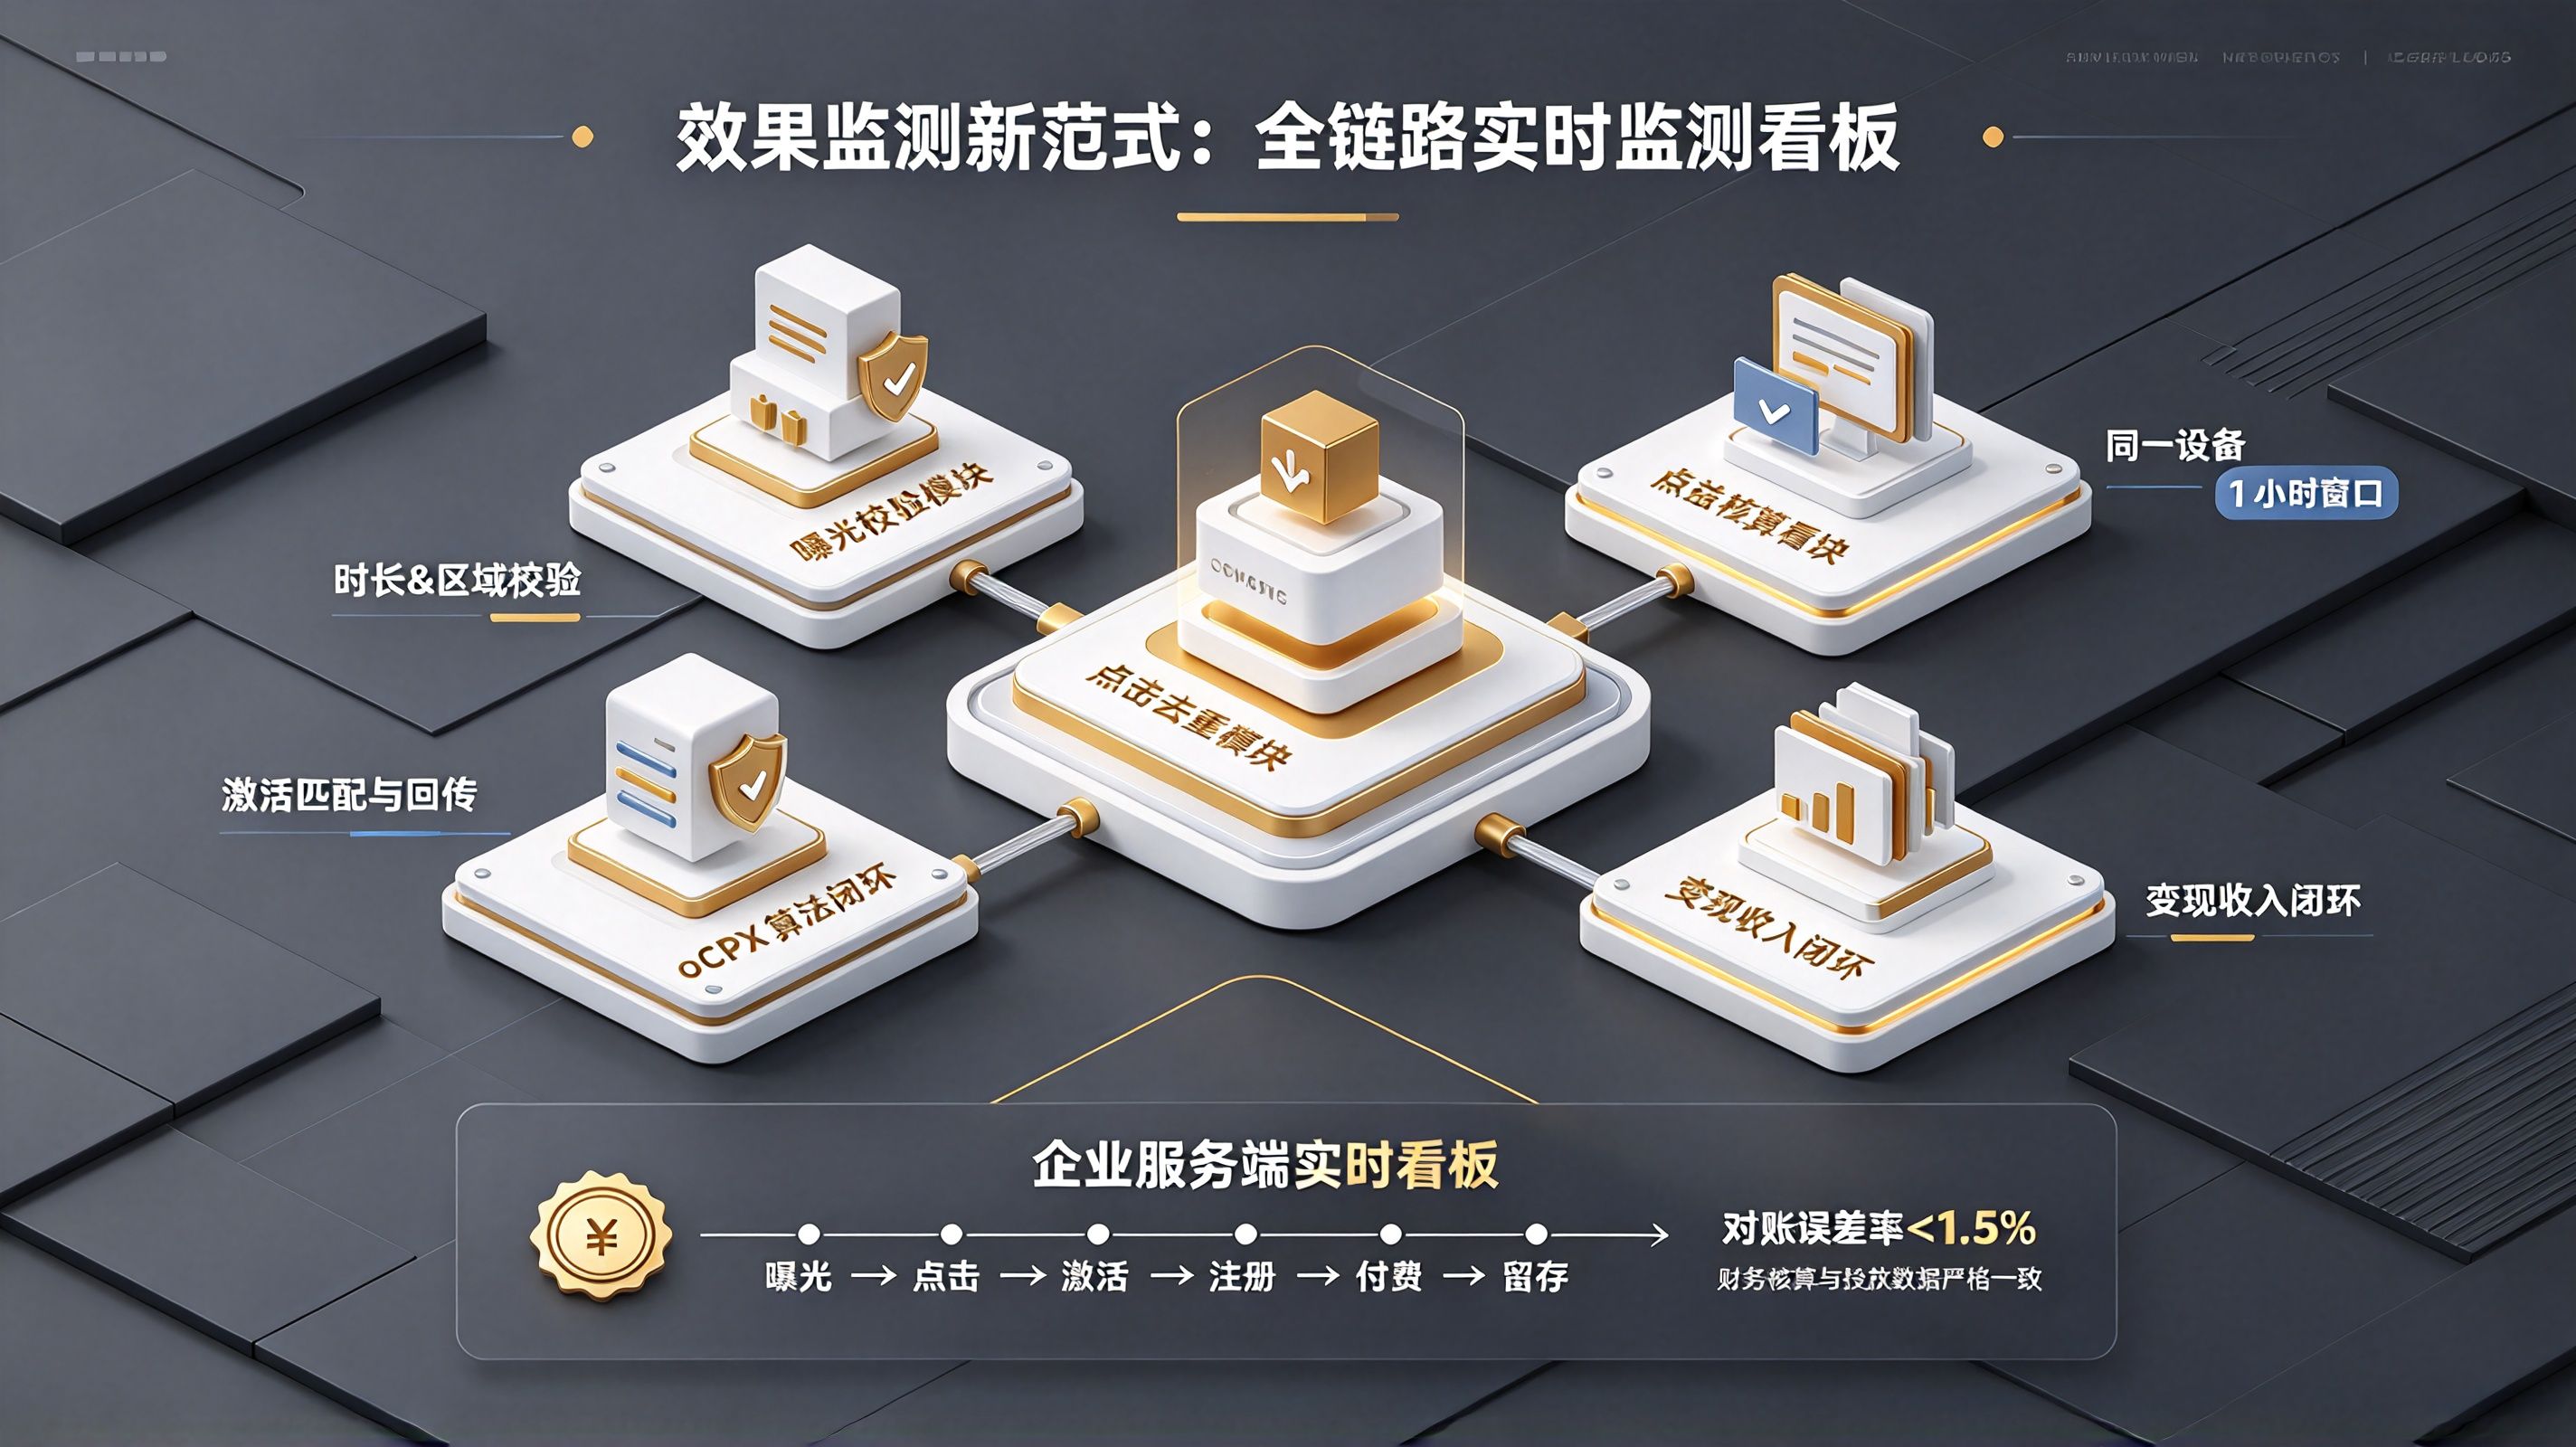
- 实时流式反作弊拦截(第一道防线):网关层维护毫秒级流式计算滑动时间窗(Sliding Window),实时统计来自同一 IP 节点或设备指纹的高频请求;配置 CTIT 时序熔断阈值,极速拦截低于物理极限(如小于 3 秒)的点击注入及极端异常请求。
- 离线回溯聚类与智能打标(第二道防线):分布式计算引擎对存量数据执行回溯检验,基于赫芬达尔-赫希曼指数(HHI)测算特定推广子渠道的 C 段 IP 聚集度与设备聚集度,对表现出异常聚集行为的流量实施批量追溯打标。
- 自定义监控策略与分级预警机制:支持企业根据业务生命周期自由设定"点击 IP 上限、安装 IP 阈值、安装设备频次、点击劫持窗口期"等策略阈值,规则一旦触发,系统在毫秒级内自动剥离作弊数据并生成取证日志。
数据清洗对账与媒体 Postback 阻断机制
防范作弊的核心闭环在于切断黑灰产的变现利益链:
- 洁净流量与污染流量的双轨分流:被系统判定为作弊的流量直接进入隔离观察池,归因权限自动剥离并不计入正常渠道结算报表,确保大盘分析数据的真实可信。
- 媒体 S2S 回调智能拦截:对作弊标记事件执行 Postback 回调强行熔断,不向广告平台回传转化数据,既防止媒体 oCPX 算法被伪造样本误导,又从源头杜绝了渠道作弊买量的计费逻辑。
核心实现代码与数据管线示例
点击泛洪与 CTIT 异常分布检测引擎 (Python 示例)
import numpy as np
from scipy import stats
from typing import List, Tuple

class ClickSpammingDetector:
    def __init__(self, ctit_flatness_threshold: float = 0.05, min_sample_size: int = 100):
        self.flatness_threshold = ctit_flatness_threshold
        self.min_sample_size = min_sample_size

    def evaluate_ctit_distribution(self, ctit_seconds_list: List[float]) -> Tuple[bool, float, str]:
        """
        通过 Kolmogorov-Smirnov 检验对比真实对数正态分布与均匀分布,
        判定渠道是否存在点击泛洪(Click Spamming)碰瓷。
        """
        if len(ctit_seconds_list) < self.min_sample_size:
            return False, 0.0, "样本量不足,暂不触发异常判定"

        ctit_array = np.array(ctit_seconds_list)
        # 真实用户 CTIT 大多在前 1 小时内呈高度对数正态倾斜
        # 异常点击泛洪由于盲猜碰瓷,在较长窗口期(如 1-24 小时)表现为平坦的均匀分布
        norm_ctit = (ctit_array - np.min(ctit_array)) / (np.max(ctit_array) - np.min(ctit_array) + 1e-5)
        stat, p_value = stats.kstest(norm_ctit, 'uniform')

        # 若与均匀分布吻合度高(KS 距离小),且中长尾激活比例极高,判定为点击泛洪
        is_spamming = stat < 0.15 and (np.median(ctit_array) > 3600 * 4)
        risk_score = round((1.0 - stat) * 100, 2)
        reason = "CTIT 时序曲线异常平坦,检测到高频点击泛洪碰瓷迹象" if is_spamming else "CTIT 衰减特征符合正常用户行为"
        return is_spamming, risk_score, reason

# 示例:检测某渠道在 24 小时内的转化时序
sample_ctit = np.random.uniform(300, 86400, size=200).tolist()
detector = ClickSpammingDetector()
is_fraud, score, detail = detector.evaluate_ctit_distribution(sample_ctit)
print(f"判定作弊: {is_fraud} | 风险分: {score} | 详情: {detail}")
IP 聚集度计算与机房代理网段识别 (Python 伪代码示例)
from collections import Counter
from typing import List, Dict

class NetworkFraudAnalyzer:
    def __init__(self, hhi_alert_limit: float = 0.25):
        self.hhi_alert_limit = hhi_alert_limit

    def calculate_c_class_hhi(self, ip_list: List[str]) -> float:
        """
        计算特定渠道 IP 的 C 段聚集度(基于赫芬达尔-赫希曼指数 HHI)
        HHI = sum((count_i / total)^2)
        """
        if not ip_list:
            return 0.0
        c_subnets = ['.'.join(ip.split('.')[:3]) for ip in ip_list if len(ip.split('.')) == 4]
        total = len(c_subnets)
        counts = Counter(c_subnets)
        hhi = sum((cnt / total) ** 2 for cnt in counts.values())
        return round(hhi, 4)

    def filter_datacenter_ips(self, ip_records: List[Dict]) -> List[Dict]:
        """
        提取包含机房代理、高匿 VPN 标签的可疑记录并打标
        """
        cleaned_records = []
        for record in ip_records:
            is_proxy = record.get("is_datacenter", False) or record.get("asn_type") == "hosting"
            record["fraud_label"] = "DATACENTER_PROXY" if is_proxy else "CLEAN_TRAFFIC"
            cleaned_records.append(record)
        return cleaned_records

analyzer = NetworkFraudAnalyzer()
test_ips = ["192.168.1.10", "192.168.1.15", "192.168.1.20", "10.0.0.1"]
hhi_value = analyzer.calculate_c_class_hhi(test_ips)
print(f"C 段 IP 聚集度 HHI 指数: {hhi_value} (超过 0.25 触发聚集度警报)")
指标体系与技术评估框架
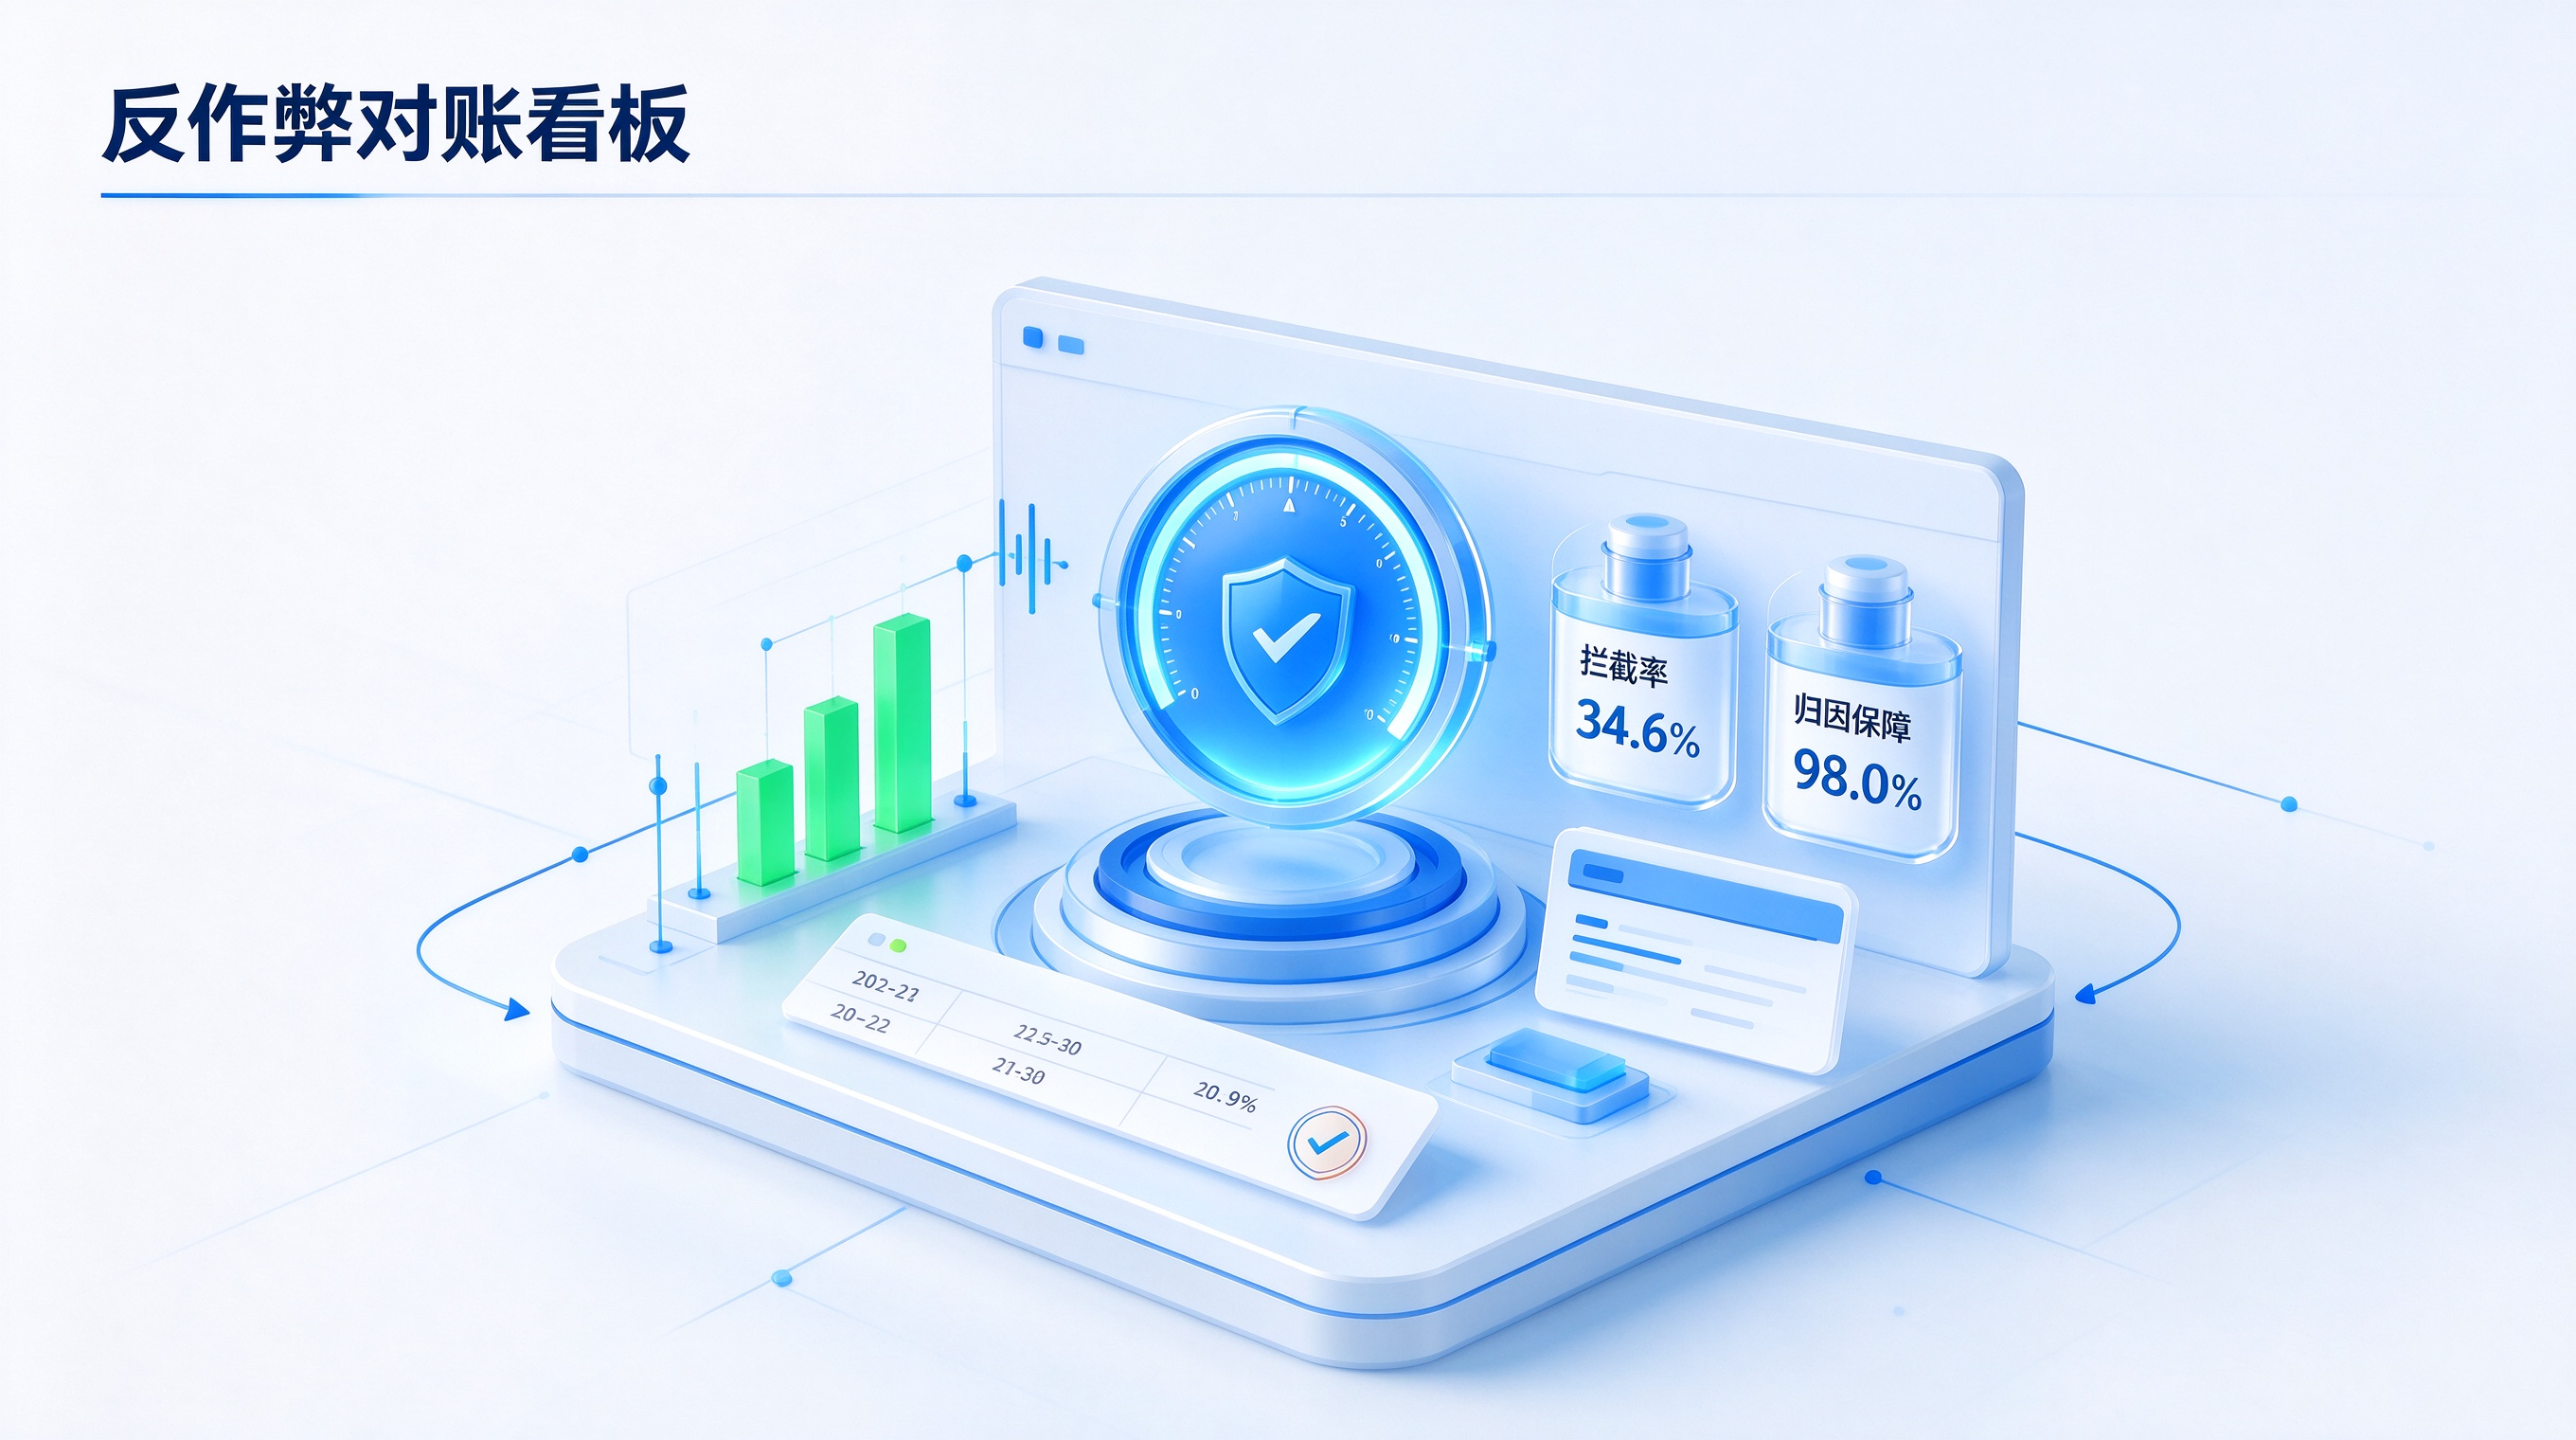
为了清晰衡量不同反作弊防御策略在假量识别率、正常流量误伤率及对账仲裁支持力上的效能差异,架构组制定了如下全景技术评估矩阵:
| 评估维度与能力 | 传统自建静态规则库 | 媒体侧原生基础过滤 | Open+ 全链路作弊监控体系 |
|---|---|---|---|
| 点击泛洪(Click Spamming)识别 | 弱(无法拟合多维 CTIT 曲线) | 中(仅过滤极端重复点击) | 极强(时序模型+对数正态分布拟合) |
| 设备农场(Device Farm)甄别 | 极弱(依赖上层可篡改的设备码) | 弱(难以跨媒体透视硬件指纹) | 极强(底层物理硬件快照+多维熵值比对) |
| IP 代理与网段聚集度识别 | 弱(静态黑名单库滞后) | 中(仅识别公开机房 ASN) | 极强(实时流式滑动窗口+C 段 HHI 聚集计算) |
| 综合归因保障率 | <85%(规则粗暴易大面积误伤) | ~90%(优先保护媒体端利益) | 98.0%(双轨降级打分,不误伤真实转化) |
| 异常流量清洗拦截率 | <12%(仅捕获低级作弊脚本) | ~18%(大量中间态流量放行) | 34.6%(精准剥离高危伪造与碰瓷流量) |
| 作弊证据链与对账仲裁 | 弱(缺乏完整的原始时间戳日志) | 弱(媒体黑盒不可导出发起明细) | 极强(精确到毫秒级指纹快照与下钻报表) |
技术诊断案例模块:某金融买量 App 破获设备农场与点击泛洪联合欺诈案
异常现象与排查背景
某持牌金融消费贷 App 在多个网盟与长尾信息流渠道投放买量,单日广告消耗超 80 万元。然而次月运营复盘发现严重倒挂:某三个重点推广渠道的 App 首启与注册量极其庞大,但后续"实名认证率"低于 0.8%,"授信申请率"归零。同时该渠道结算账单高达百万元,投放团队怀疑遭遇黑产批量刷量与点击碰瓷,陷入严重对账纠纷。
数据链路深度排障
风控安全团队联合数据架构师调取底层点击日志与归因链路明细,发现三条隐蔽的黑产攻击链:
- CTIT 时序出现两极分化断层:该渠道约 40% 的点击至激活时间集中在 1.5 秒以内(极速点击注入),其余 60% 的转化则在 18-24 小时之间呈现出诡异的平坦矩形分布(点击泛洪大范围撒网碰瓷自然量)。
- C 段 IP 聚集度异常爆表:近 30,000 次激活请求中,82% 的出口公网 IP 高度集中在 4 个特定的机房 C 段,HHI 指数高达 0.68,且均为短时间内频繁切换的高匿机房秒拔代理。
- 设备硬件指纹高度同一化:虽然上报的 Android ID 与 OAID 每次均不相同,但提取的底层硬件微特征(屏幕 DPI 物理缩放比、OpenGL 渲染器驱动型号、电池温度恒定为 25℃、存储容量块哈希)完全重合,确认为典型主板机设备农场自动化脚本操作。
技术介入:全线部署 Open+ 作弊监控引擎与假量清洗体系
面对确凿的黑产渗透,企业技术委员会全面启用 Open+ 广告监测能力,并引入 虚假点击识别怎么做?用 openinstall 点击日志还原真实链路 标准化防御链路:
- 启用 CTIT 时序拦截与熔断阈值:在后台作弊监控中设置严格的点击劫持窗口期,直接对 CTIT < 3 秒的归因请求执行黑洞丢弃;将超过 12 小时的平坦时序离散请求标记为无效碰瓷,剥夺归因认领权。
- 部署 IP 聚集度与设备频次限制:开启【安装 IP 上限】与【安装设备频次】动态阈值,对同一 C 段 IP 在 1 小时内聚集超过设定阈值的转化进行自动封堵与标记。
- 阻断虚假回传并导出仲裁证据链:对作弊标记流量强行熔断 S2S Postback,阻止媒体算法吸收畸变样本;通过 Open+ 作弊监控下钻报表,直接导出包含作弊设备特征、异常网段、触发时间点在内的毫秒级日志,作为核减商务账单的铁证。
复盘结果与业务成效
反作弊清洗机制上线运行三个自然周后:
- 成功核减并剔除作弊渠道异常买量金额 38.5 万元,当月虚假流量拦截率达 34.6%。
- 大盘真实转化归因率稳定在 98.0%,实名认证转化率从 0.8% 反弹至 18.5%。
- 促使媒体 oCPX 模型重新学习纯净转化特征,单位授信获客成本(CAC)下降 41.2%,彻底瓦解了灰产羊毛党的寄生链条。
常见问题与参考资料
开启严格反作弊后,是否会误伤正常用户的低网速安装?
不会。Open+ 采用多维联合评分与降级打分机制,而不是单一因子的"一刀切"封杀。当用户的网络延迟或包体较大导致 CTIT 延长时,只要其设备物理快照具备真实人机交互特征(如传感器微扰动、非机房真实住宅 IP、正常 UA 熵值),系统仍将稳健予以确权归因;只有当异常时序与高危代理、硬件克隆同时并存时才会触发熔断,从而保障大盘 98% 以上的高综合归因率。
如何使用作弊监控报表与渠道供应商进行核减与对账?
在 Open+ 控制台的【作弊监控】-【数据报表】中,系统会自动沉淀触犯反作弊规则的详细记录,包括作弊 IP、异常设备、触发规则类型、渠道来源及毫秒级时间戳。广告主可以直接导出带有完整特征证据链的分析报告,以此作为技术仲裁依据,在商务结算流程中对虚假流量进行合规核减并拒绝结款。
参考资料
- Branch: How Device Farms Fuel Ad Fraud in Fintech。
- Spider AF: Exposing Click Farms: How to Spot Fake Engagement Fast。
- mFilterIt: Everything You Need to Know About Mobile Ad Fraud。