广告归因 S2S 回传怎么做?从 Postback API 对接、签名验签到幂等防重全链路解析
 openinstall运营团队|
 2026-10-03|
 6
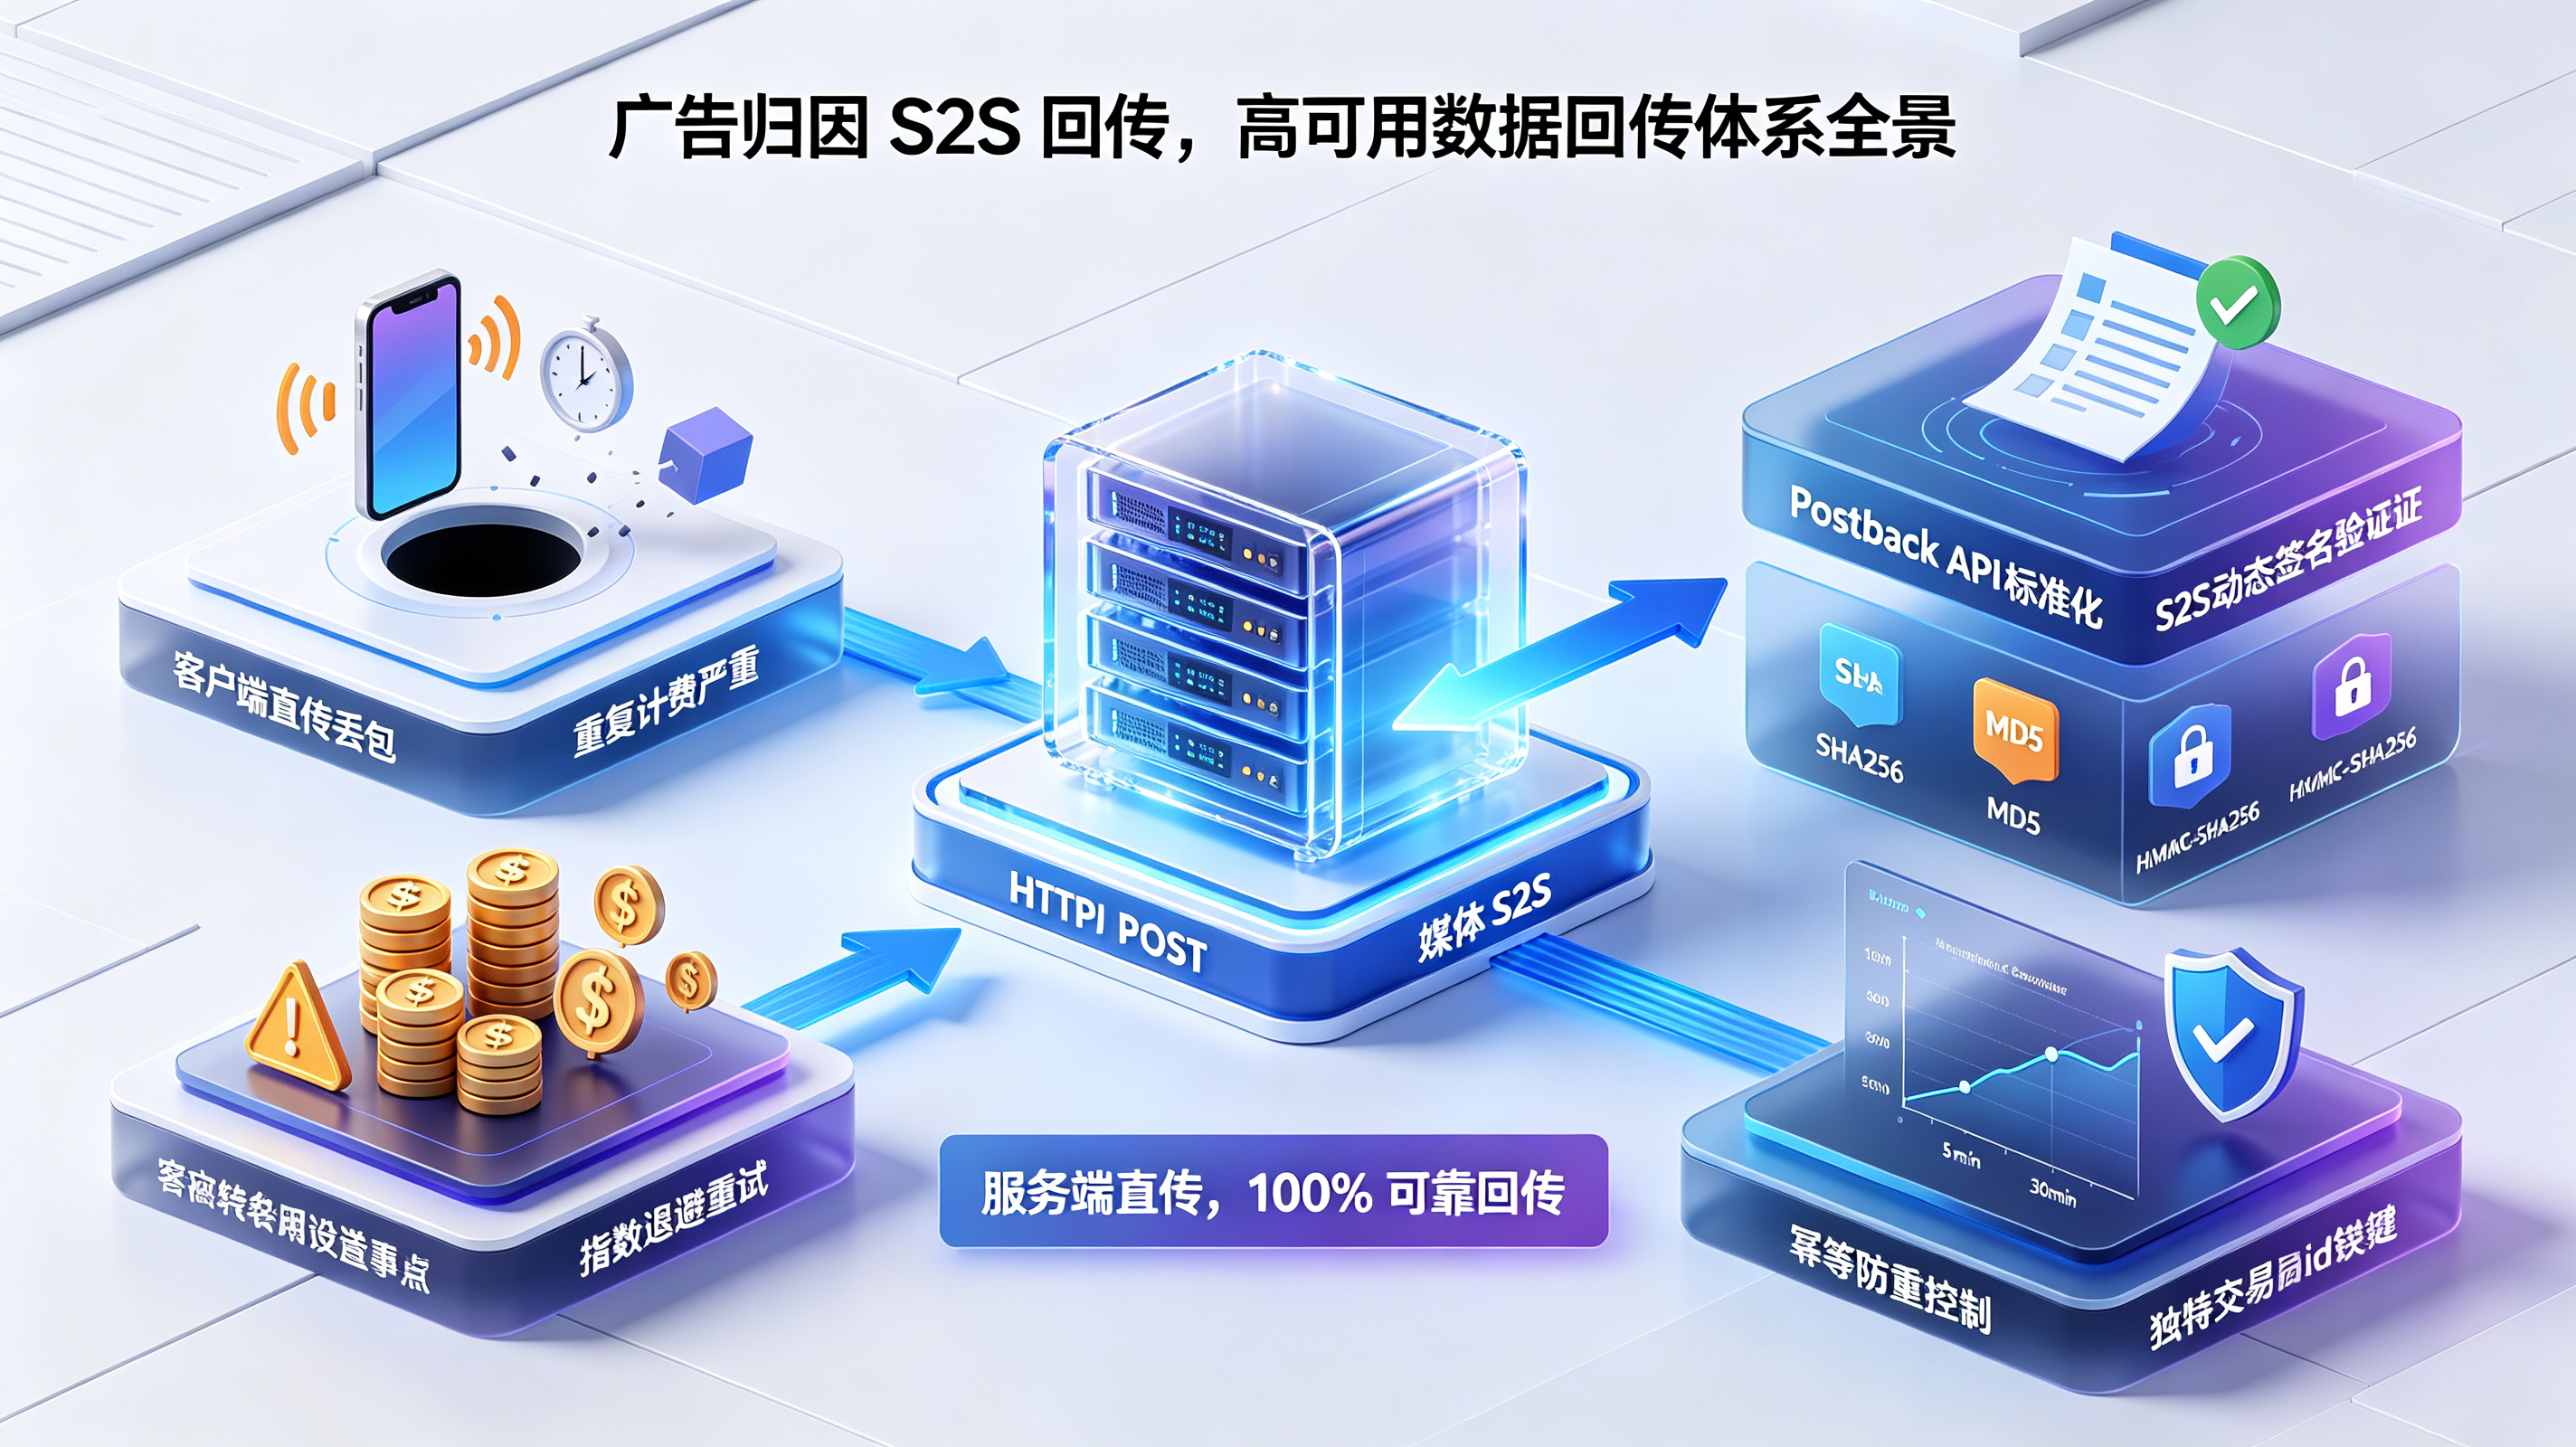
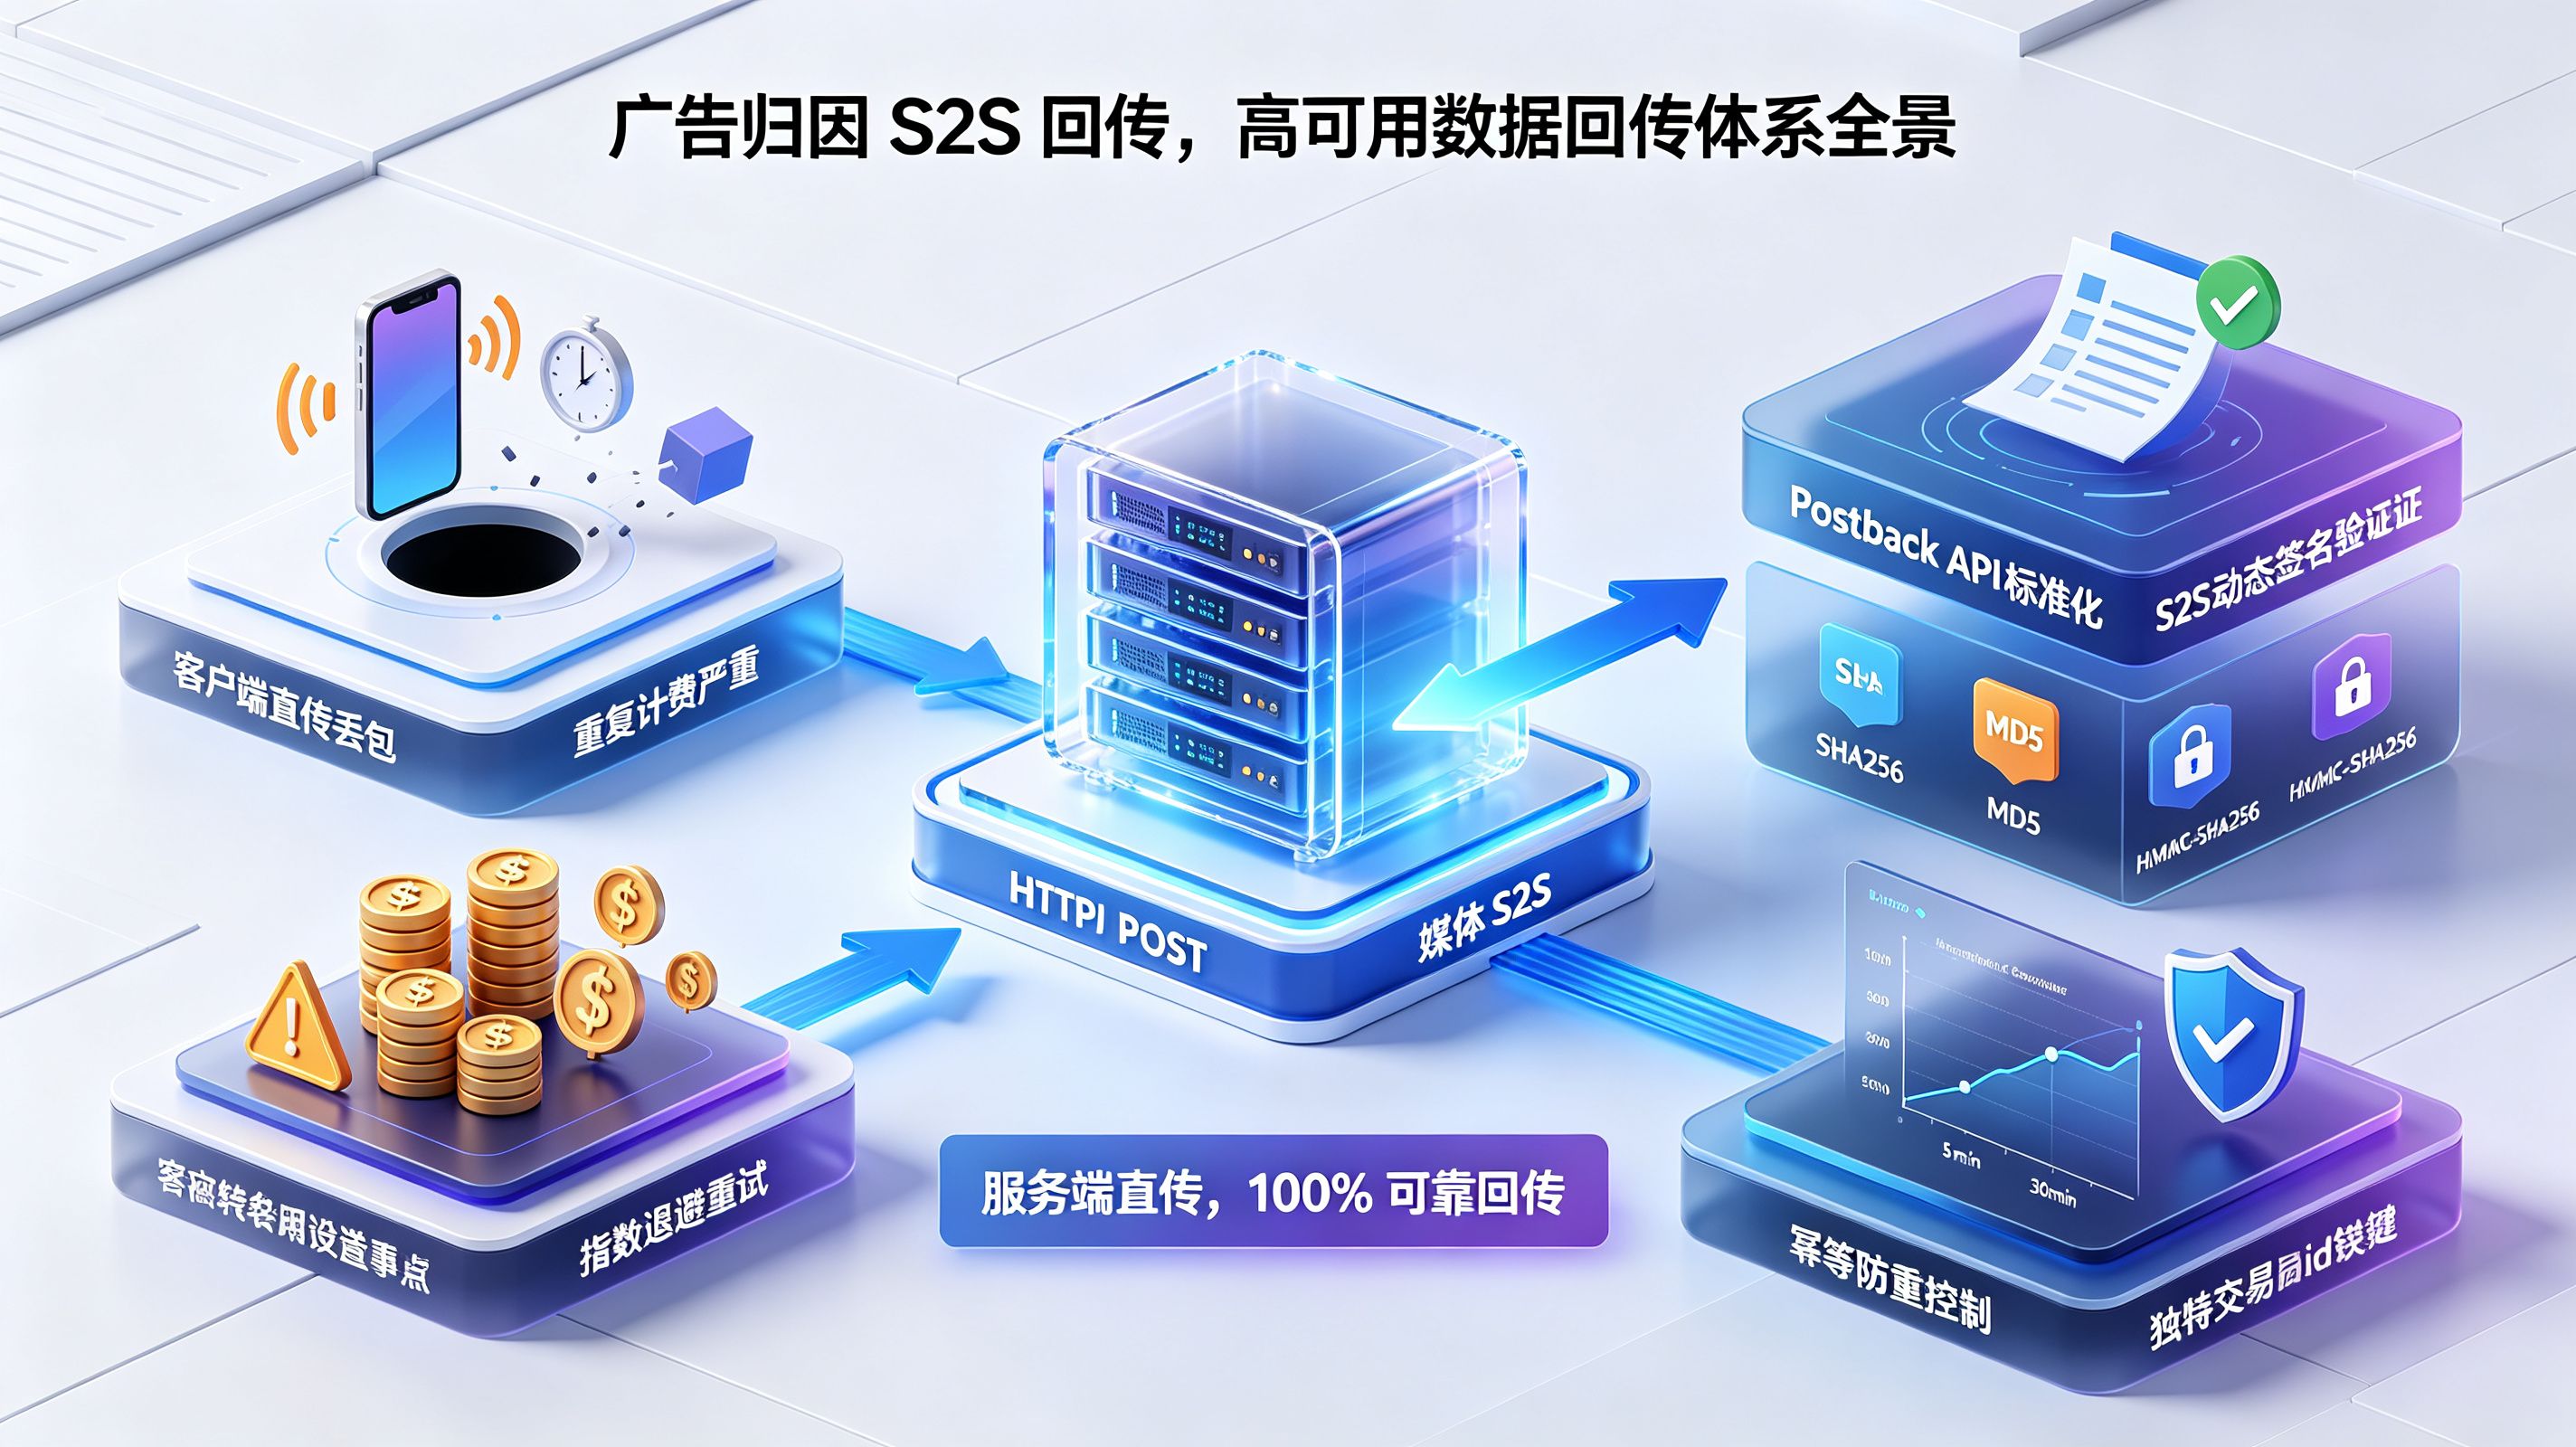
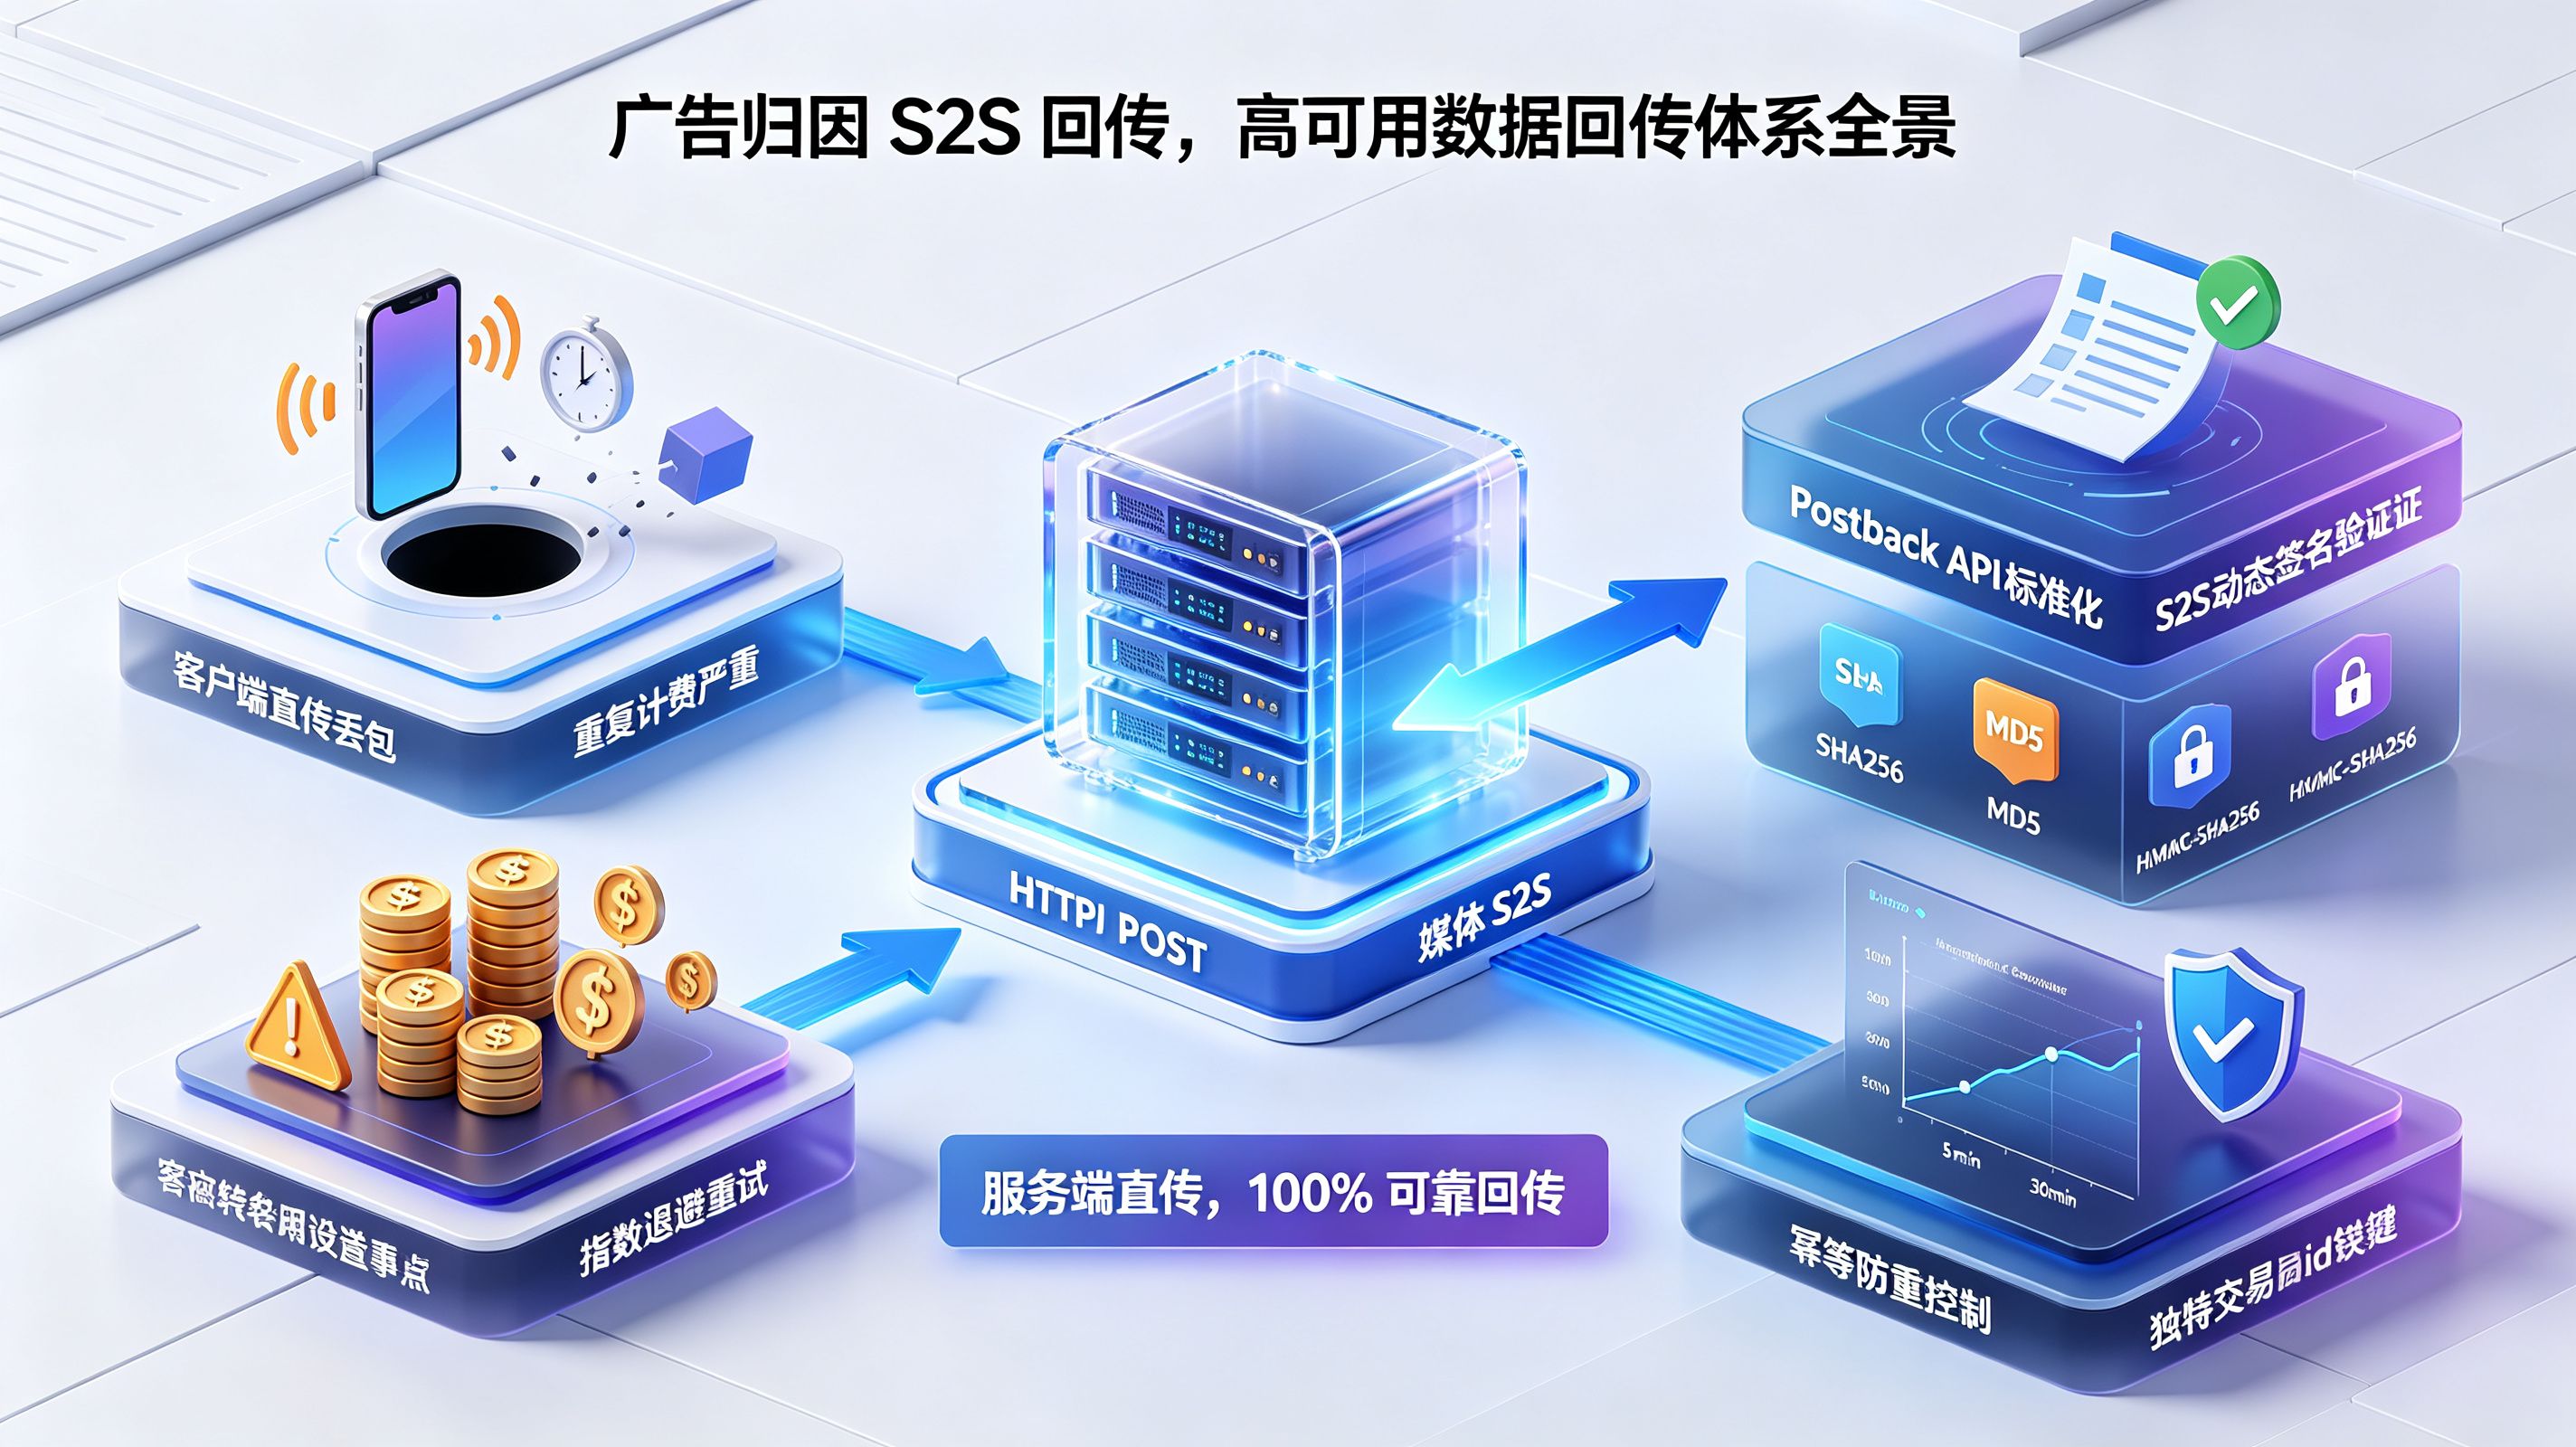
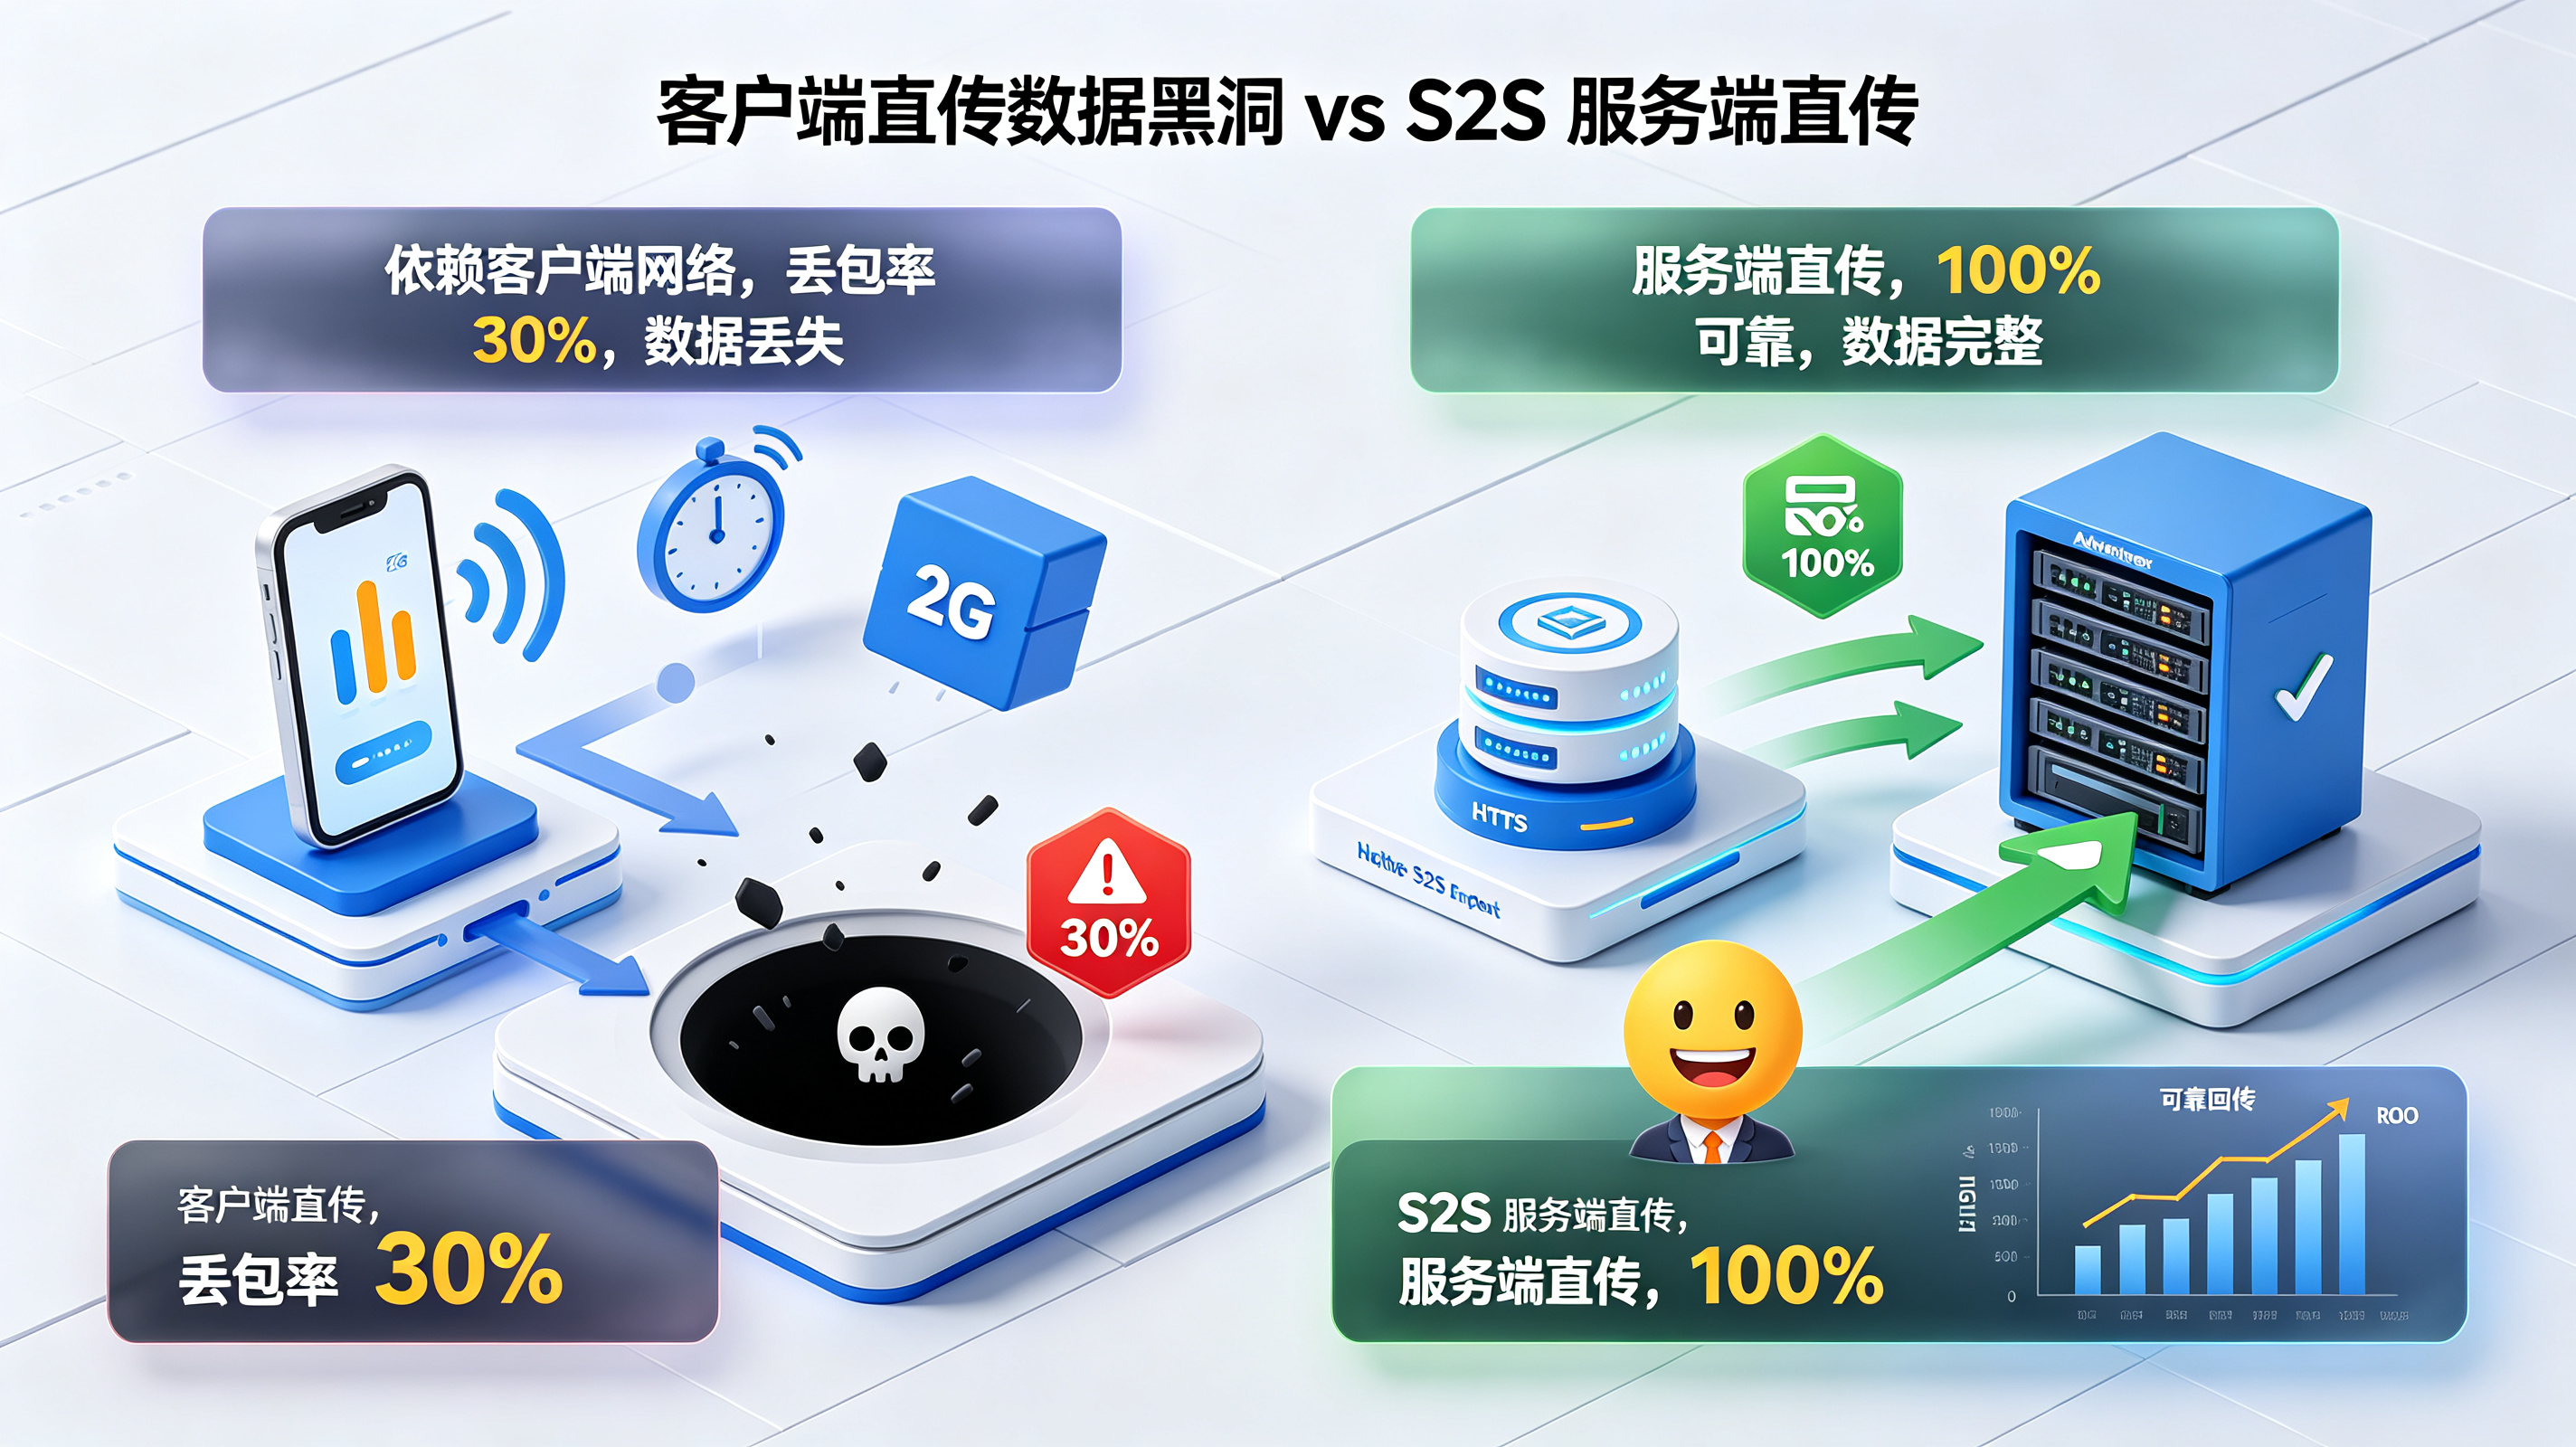
当广告主在巨量引擎、腾讯广告、快手等主流媒体同时投放数千个广告计划、每日产生千万级点击与百万级转化事件时,如何彻底摒弃传统"客户端直传丢包率高、重复计费严重、签名验签失败"的粗放对接,利用 Open+ 广告监测能力 构建一套"Postback API 标准化对接、动态签名验签、指数退避重试与幂等防重"的高可用 S2S 回传体系,将媒体 API 对接异常率压降至 0.3% 以下? 核心答案是:将转化事件上报从客户端迁移至服务端,通过后端服务器直接向媒体 S2S 端点发送 HTTP POST 请求,确保转化数据 100% 可靠回传。传统客户端直传依赖用户设备网络,极易因网络波动、进程被杀或权限限制导致丢包,丢包率高达 30%;而现代 S2S 回传架构通过服务端直传、内置主流媒体签名模板与唯一去重键控制,确保转化数据可靠回传且不被重复计费,最终在企业服务端形成涵盖点击、激活、注册、付费及后续转化的全链路实时数据看板。
物理断层与行业痛点
客户端直传的数据黑洞:为什么 30% 的转化事件无法准确回传至媒体
在移动广告存量博弈与复杂网络环境交织的时代,传统客户端直传方案往往陷入"强依赖客户端网络 + 粗暴重试导致重复计费"的灾难模式,其技术瓶颈与数据盲区已完全脱离现代高可用增长逻辑:
- 三步死亡漏斗的转化折损:用户完成付费转化 → 客户端网络波动/进程被杀 → 回传请求丢失或延迟 → 媒体 oCPX 算法无法及时获取转化信号,导致后续出价策略失真。
- 重复计费的财务灾难:客户端因网络重试或用户重复点击导致同一转化事件多次上报,媒体侧无法有效去重,广告主被迫为同一转化多次付费,ROI 核算完全失真。
- 确立 S2S 回传新范式:将转化事件上报从客户端迁移至服务端,通过后端服务器直接向媒体 S2S 端点发送 HTTP POST 请求,确保转化数据 100% 可靠回传,配合 App 广告效果追踪怎么做?基于 openinstall 的全链监测 实现全链路数据闭环。
媒体 API 对接的技术壁垒:如何突破签名验签、幂等控制与高并发挑战
签名验签的复杂性危机与幂等控制的缺失难题,使 S2S 回传面临严峻挑战:
- 签名验签的复杂性危机:各媒体平台(巨量/腾讯/快手)采用不同的签名算法(MD5/SHA256/HMAC-SHA256)与参数排序规则,人工对接极易出错,导致回传请求被媒体直接拒绝。
- 幂等控制的缺失难题:网络波动导致回传请求重复发送,若未配置唯一去重键(如
transaction_id),媒体侧会将其视为多次独立转化,造成转化数据膨胀与预算浪费。 - 确立 S2S 回传新范式:利用 Open+ 标准化 API 容错机制,内置主流媒体签名模板与幂等控制逻辑,自动处理指数退避重试与去重键生成,将接口对接异常率降低至 0.3% 以下。
底层原理与数据管线拆解
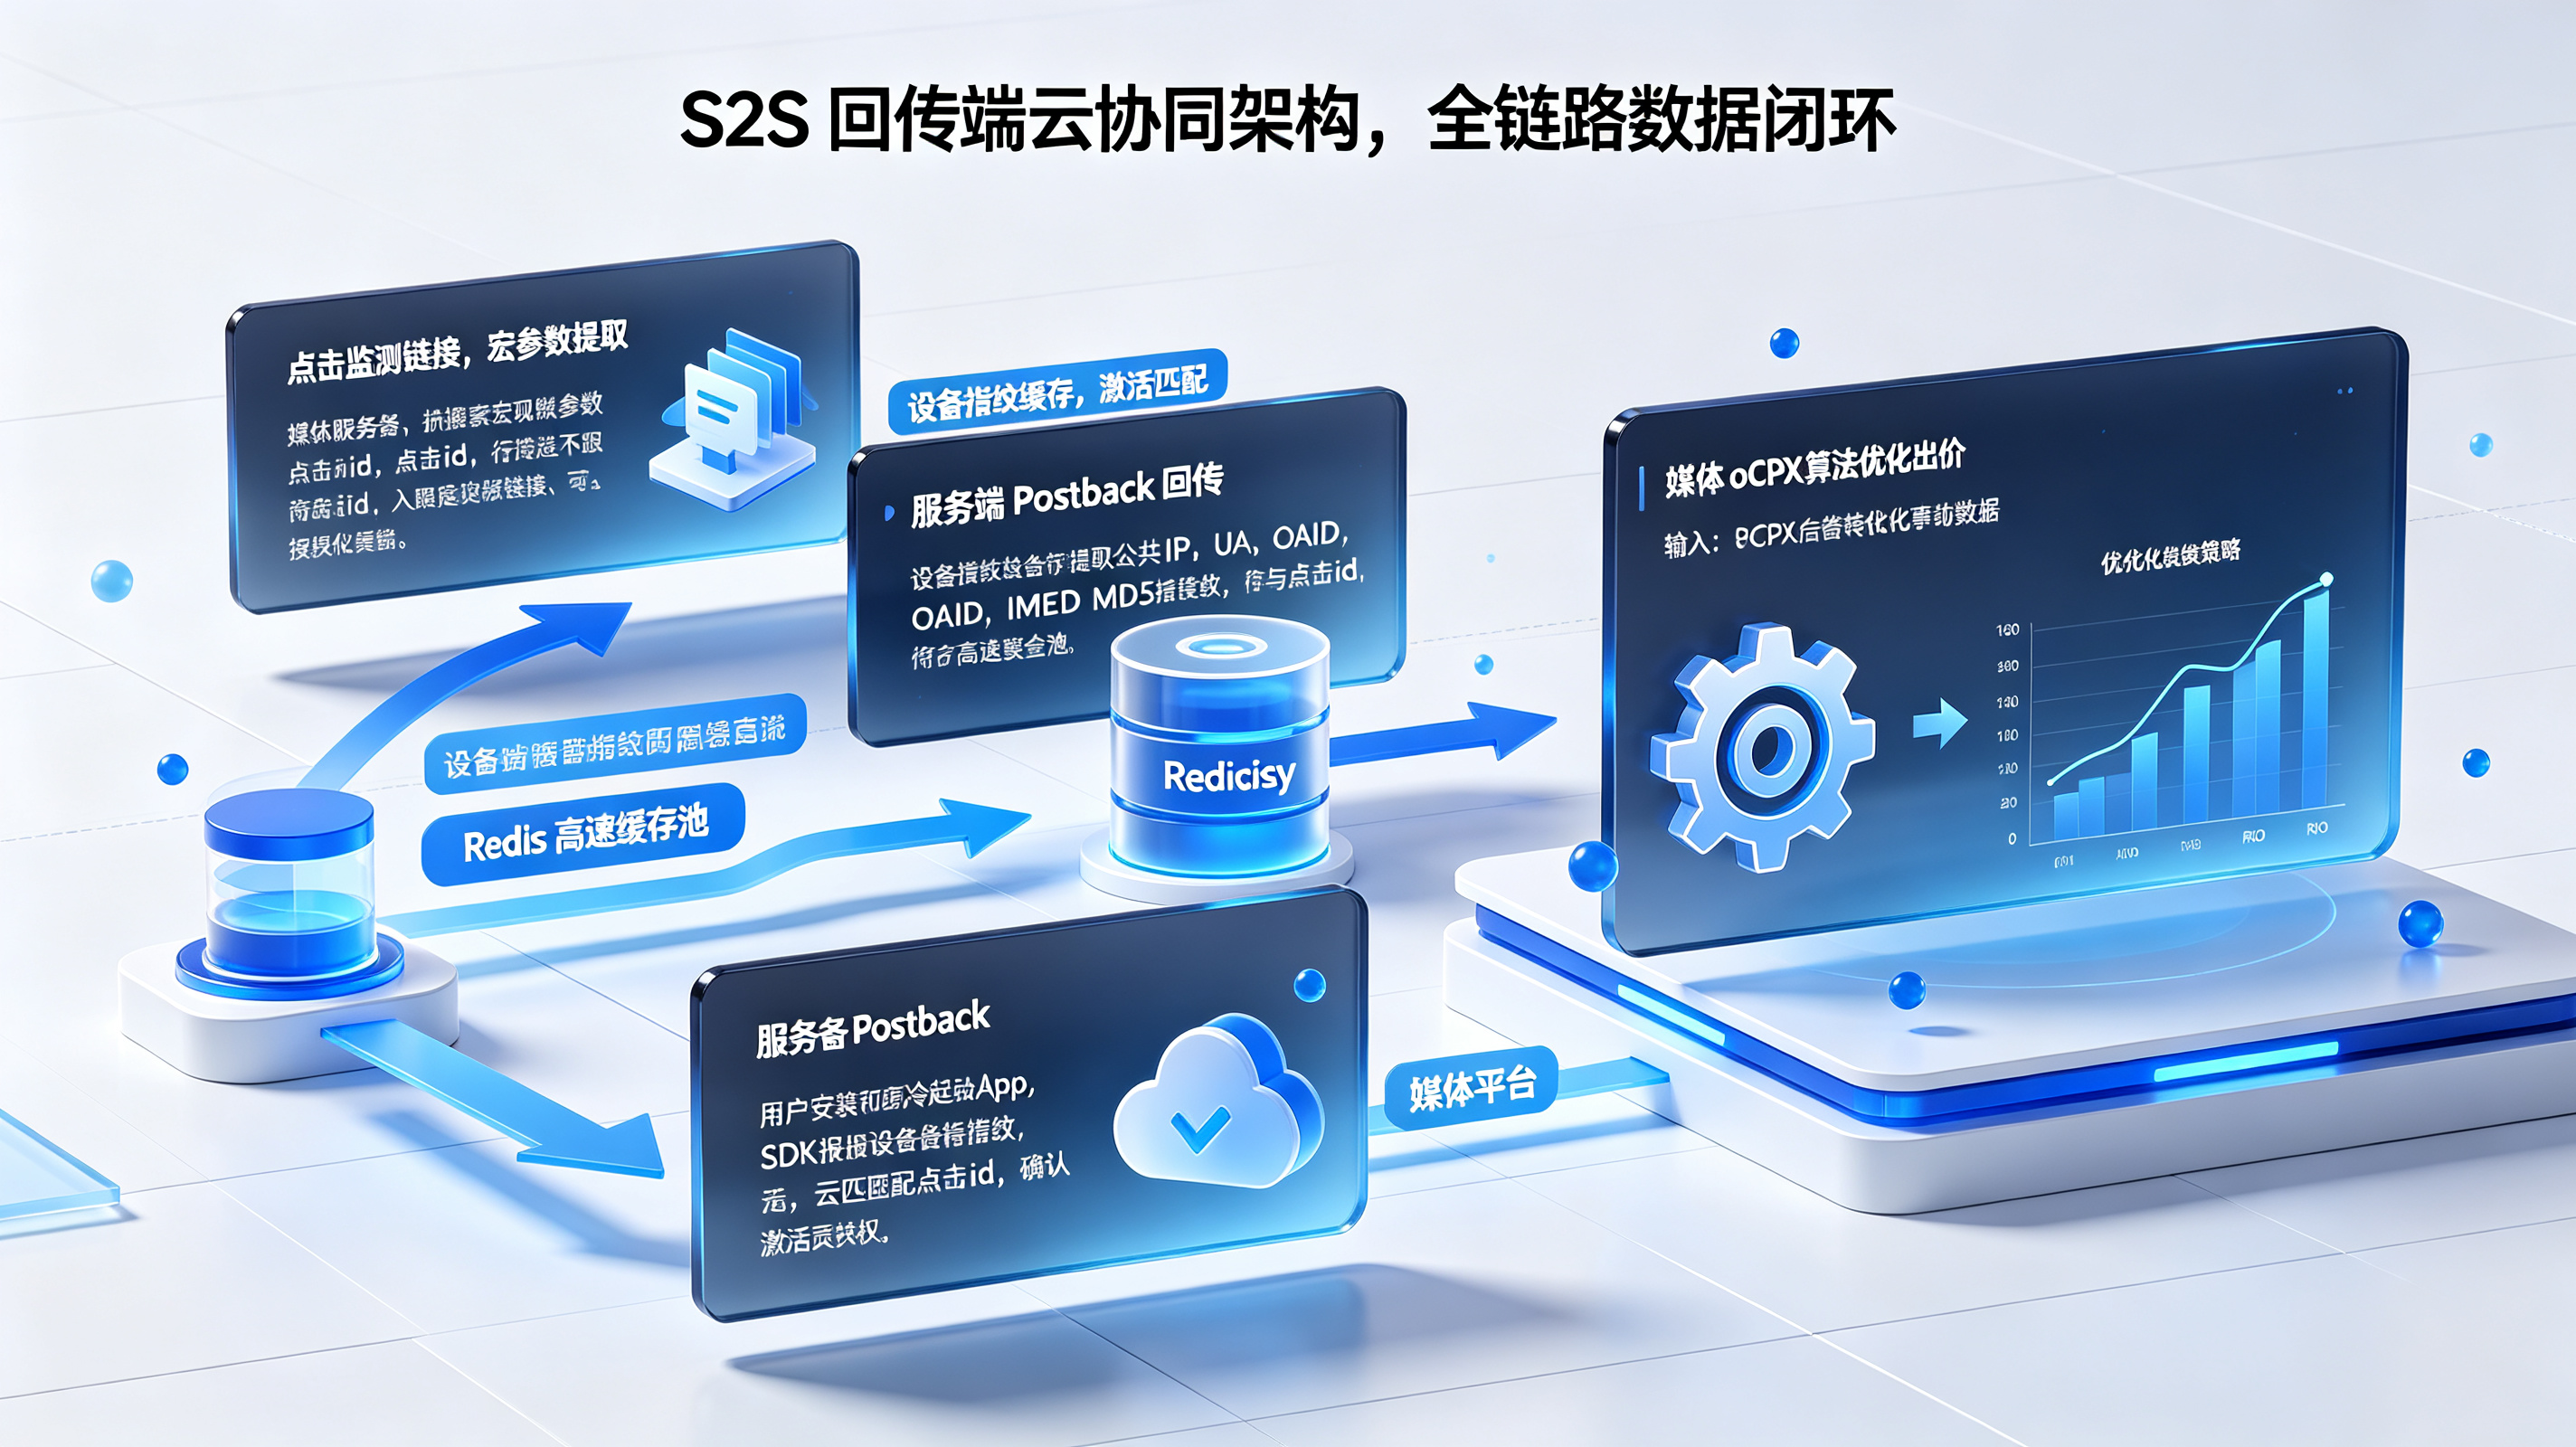
S2S 回传的端云协同架构:如何实现点击 - 激活 - 付费全链路数据闭环
S2S 回传的本质是跨越客户端与服务端的"后端直传数据接力"技术,其核心在于"点击监测链接与宏参数提取、设备指纹缓存与激活匹配、服务端 Postback 回传":
- 点击监测链接与宏参数提取:当用户在媒体端点击广告时,媒体服务器将包含广告计划信息的唯一标识(如
click_id、campaign_id)无缝拼接到广告主的监测链接宏参数中,发送至归因中台网关。 - 设备指纹缓存与激活匹配:归因中台毫秒级提取该点击流的公网 IP、UA、OAID、IMEI_MD5 等设备硬件指纹,并与下发的
click_id进行哈希绑定,存入 Redis 高速缓存池。待用户下载安装并冷启动 App 后,SDK 上报设备指纹,云端完成匹配并确认激活归因。 - 服务端 Postback 回传:归因成功后,归因中台通过服务端的 Postback 接口,将激活甚至后续的注册、付费事件回调给对应的广告平台,帮助媒体优化其 oCPX 出价模型。
[ 用户点击媒体广告 ] ──> [ 媒体服务器拼接宏参数至监测链接 ]
                                              │
                                              ▼
                                 [ 归因中台提取设备指纹与 click_id ]
                                              │
                                              ▼
                                 [ 存入 Redis 高速缓存池 ]
                                              │
                                              ▼
                                 [ 用户下载安装并冷启动 App ]
                                              │
                                              ▼
                                 [ SDK 上报设备指纹至云端 ]
                                              │
                                              ▼
                                 [ 云端匹配 click_id 并确认激活 ]
                                              │
                                              ▼
                                 [ 服务端 Postback 回传至媒体 ]
                                              │
                                              ▼
                                 [ 媒体 oCPX 算法优化出价策略 ]
签名验签与防篡改机制
为了确保回传请求未被篡改,必须建立严格的签名验签流程:
- 动态签名生成:根据媒体要求的签名算法(如 MD5/SHA256/HMAC-SHA256)与参数排序规则,动态生成签名串并附加到回传请求中,确保请求未被篡改。
- 双向验签保护:媒体侧接收到回传请求后,会使用相同的算法与密钥重新计算签名,若签名不匹配则直接拒绝请求,防止恶意作弊者伪造转化事件刷量。
指数退避重试与幂等防重机制
为了应对网络波动与媒体侧临时故障,必须建立高可用重试与去重机制:
- 指数退避重试队列:若回传请求因网络波动或媒体侧临时故障失败,系统会自动将请求放入重试队列,按照 1 分钟、5 分钟、30 分钟的指数退避策略进行重试,确保请求最终成功送达。
- 幂等防重控制:为每个转化事件生成唯一的去重键(如
transaction_id或订单 UUID),并在回传请求中携带该键。媒体侧会根据去重键进行去重处理,确保同一转化事件不会被重复计费。
核心实现代码与数据管线示例
带签名验签与指数退避重试的 S2S 回传客户端 (Python 生产级实现)
import hashlib
import hmac
import time
import requests
from typing import Dict, Any

class S2SPostbackClient:
    def __init__(self, secret_key: str, signature_algo: str = "sha256"):
        self.secret_key = secret_key
        self.signature_algo = signature_algo
        self.retry_delays = [1800]  # 1 分钟、5 分钟、30 分钟[60][300]

    def generate_signature(self, params: Dict[str, Any]) -> str:
        """
        根据媒体要求的参数排序规则与签名算法生成签名串
        """
        # 按 key 字母顺序排序参数
        sorted_params = sorted(params.items())
        param_string = "&".join(f"{k}={v}" for k, v in sorted_params)
        param_string += f"&key={self.secret_key}"  # 附加密钥

        if self.signature_algo == "md5":
            return hashlib.md5(param_string.encode()).hexdigest()
        elif self.signature_algo == "sha256":
            return hashlib.sha256(param_string.encode()).hexdigest()
        elif self.signature_algo == "hmac-sha256":
            return hmac.new(
                self.secret_key.encode(),
                param_string.encode(),
                hashlib.sha256
            ).hexdigest()
        else:
            raise ValueError(f"Unsupported signature algorithm: {self.signature_algo}")

    def execute_postback_with_retry(
        self,
        event_payload: Dict[str, Any],
        target_url: str,
        max_retries: int = 3
    ) -> bool:
        """
        执行带指数退避重试的 S2S 回传
        """
        for attempt in range(max_retries + 1):
            try:
                # 生成签名
                event_payload["sign"] = self.generate_signature(event_payload)

                # 发送 POST 请求
                response = requests.post(target_url, json=event_payload, timeout=5)

                if response.status_code == 200:
                    return True
                else:
                    # 媒体侧返回错误,根据状态码决定是否重试
                    if response.status_code >= 500:  # 服务器错误,可重试
                        raise requests.exceptions.RequestException(f"Server error: {response.status_code}")
                    else:  # 客户端错误,不重试
                        return False
            except requests.exceptions.RequestException as e:
                if attempt < max_retries:
                    # 指数退避等待
                    delay = self.retry_delays[attempt] if attempt < len(self.retry_delays) else self.retry_delays[-1]
                    time.sleep(delay)
                else:
                    # 重试次数用尽,记录日志并告警
                    print(f"Postback failed after {max_retries} retries: {e}")
                    return False

        return False

# 示例:向巨量引擎回传付费事件
client = S2SPostbackClient(secret_key="your_secret_key", signature_algo="sha256")
payload = {
    "event_type": "purchase",
    "click_id": "click_123456",
    "transaction_id": "order_789012",  # 唯一去重键
    "revenue": 99.9,
    "currency": "CNY",
    "timestamp": int(time.time())
}
target_url = "[https://api.oceanengine.com/2/app/track/activate/](https://api.oceanengine.com/2/app/track/activate/)"

success = client.execute_postback_with_retry(payload, target_url)
print(f"Postback success: {success}")
媒体侧 Postback 接收与去重逻辑 (伪代码示例)
def handle_postback_request(request):
    """
    媒体侧接收 S2S 回传请求并执行去重处理
    """
    # 1. 验签
    received_sign = request.json.get("sign")
    expected_sign = generate_expected_signature(request.json, secret_key)

    if received_sign != expected_sign:
        return {"status": "error", "message": "Invalid signature"}, 401

    # 2. 去重检查
    transaction_id = request.json.get("transaction_id")
    if is_duplicate_transaction(transaction_id):
        # 已处理过该转化,直接返回成功(幂等)
        return {"status": "success", "message": "Duplicate ignored"}, 200

    # 3. 处理转化事件
    process_conversion_event(request.json)
    mark_transaction_as_processed(transaction_id)

    return {"status": "success", "message": "Event processed"}, 200
指标体系与技术评估框架
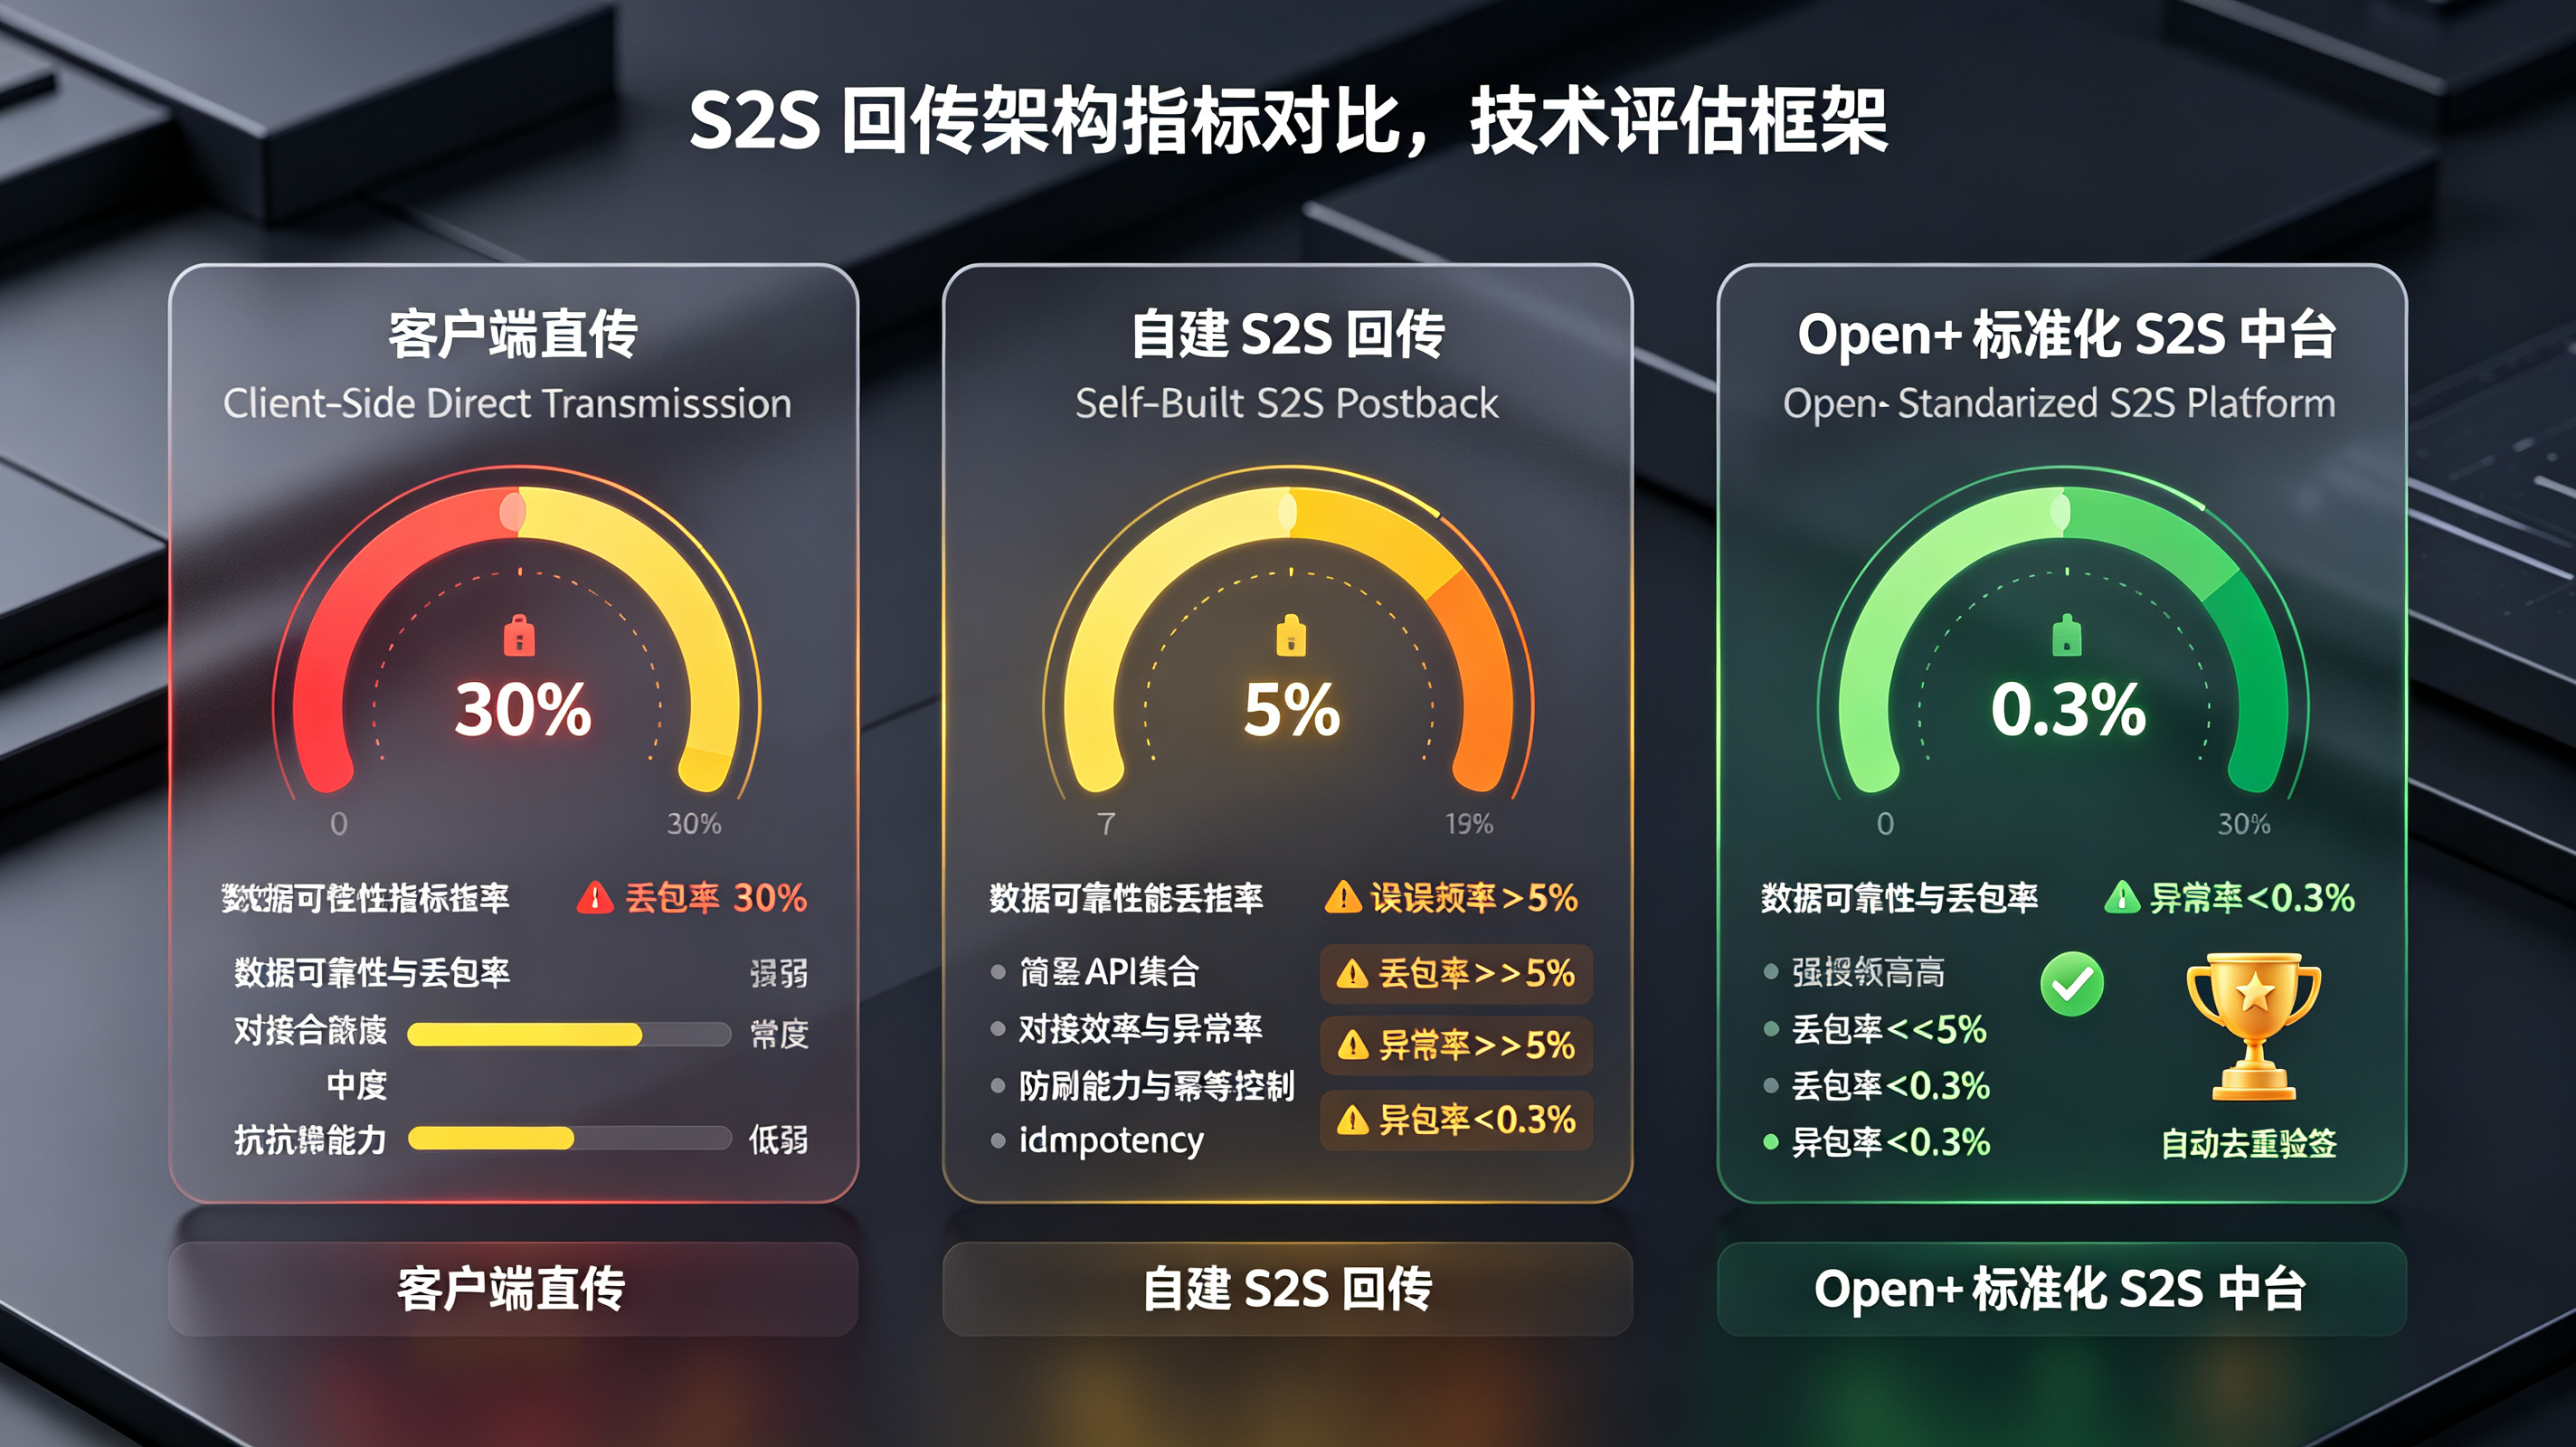
为了清晰衡量不同 S2S 回传方案在数据可靠性、对接效率与防刷能力上的综合表现,架构组制定了如下对比矩阵:
| S2S 回传架构选型 | 数据可靠性与丢包率 | 对接效率与异常率 | 防刷能力与幂等控制 |
|---|---|---|---|
| 客户端直传 | 低(丢包率高达 30%) | 中(依赖客户端网络,异常率高) | 弱(无法有效去重,易重复计费) |
| 自建 S2S 回传 | 高(丢包率<5%) | 低(人工对接各媒体 API,异常率>5%) | 中(需自行实现幂等控制) |
| Open+ 标准化 S2S 中台 | 极高(丢包率<0.3%) | 极高(内置主流媒体模板,异常率<0.3%) | 极强(自动去重与签名验签) |
技术诊断案例模块:某电商 App 解决 S2S 回传丢包与重复计费危机
异常现象与排查背景
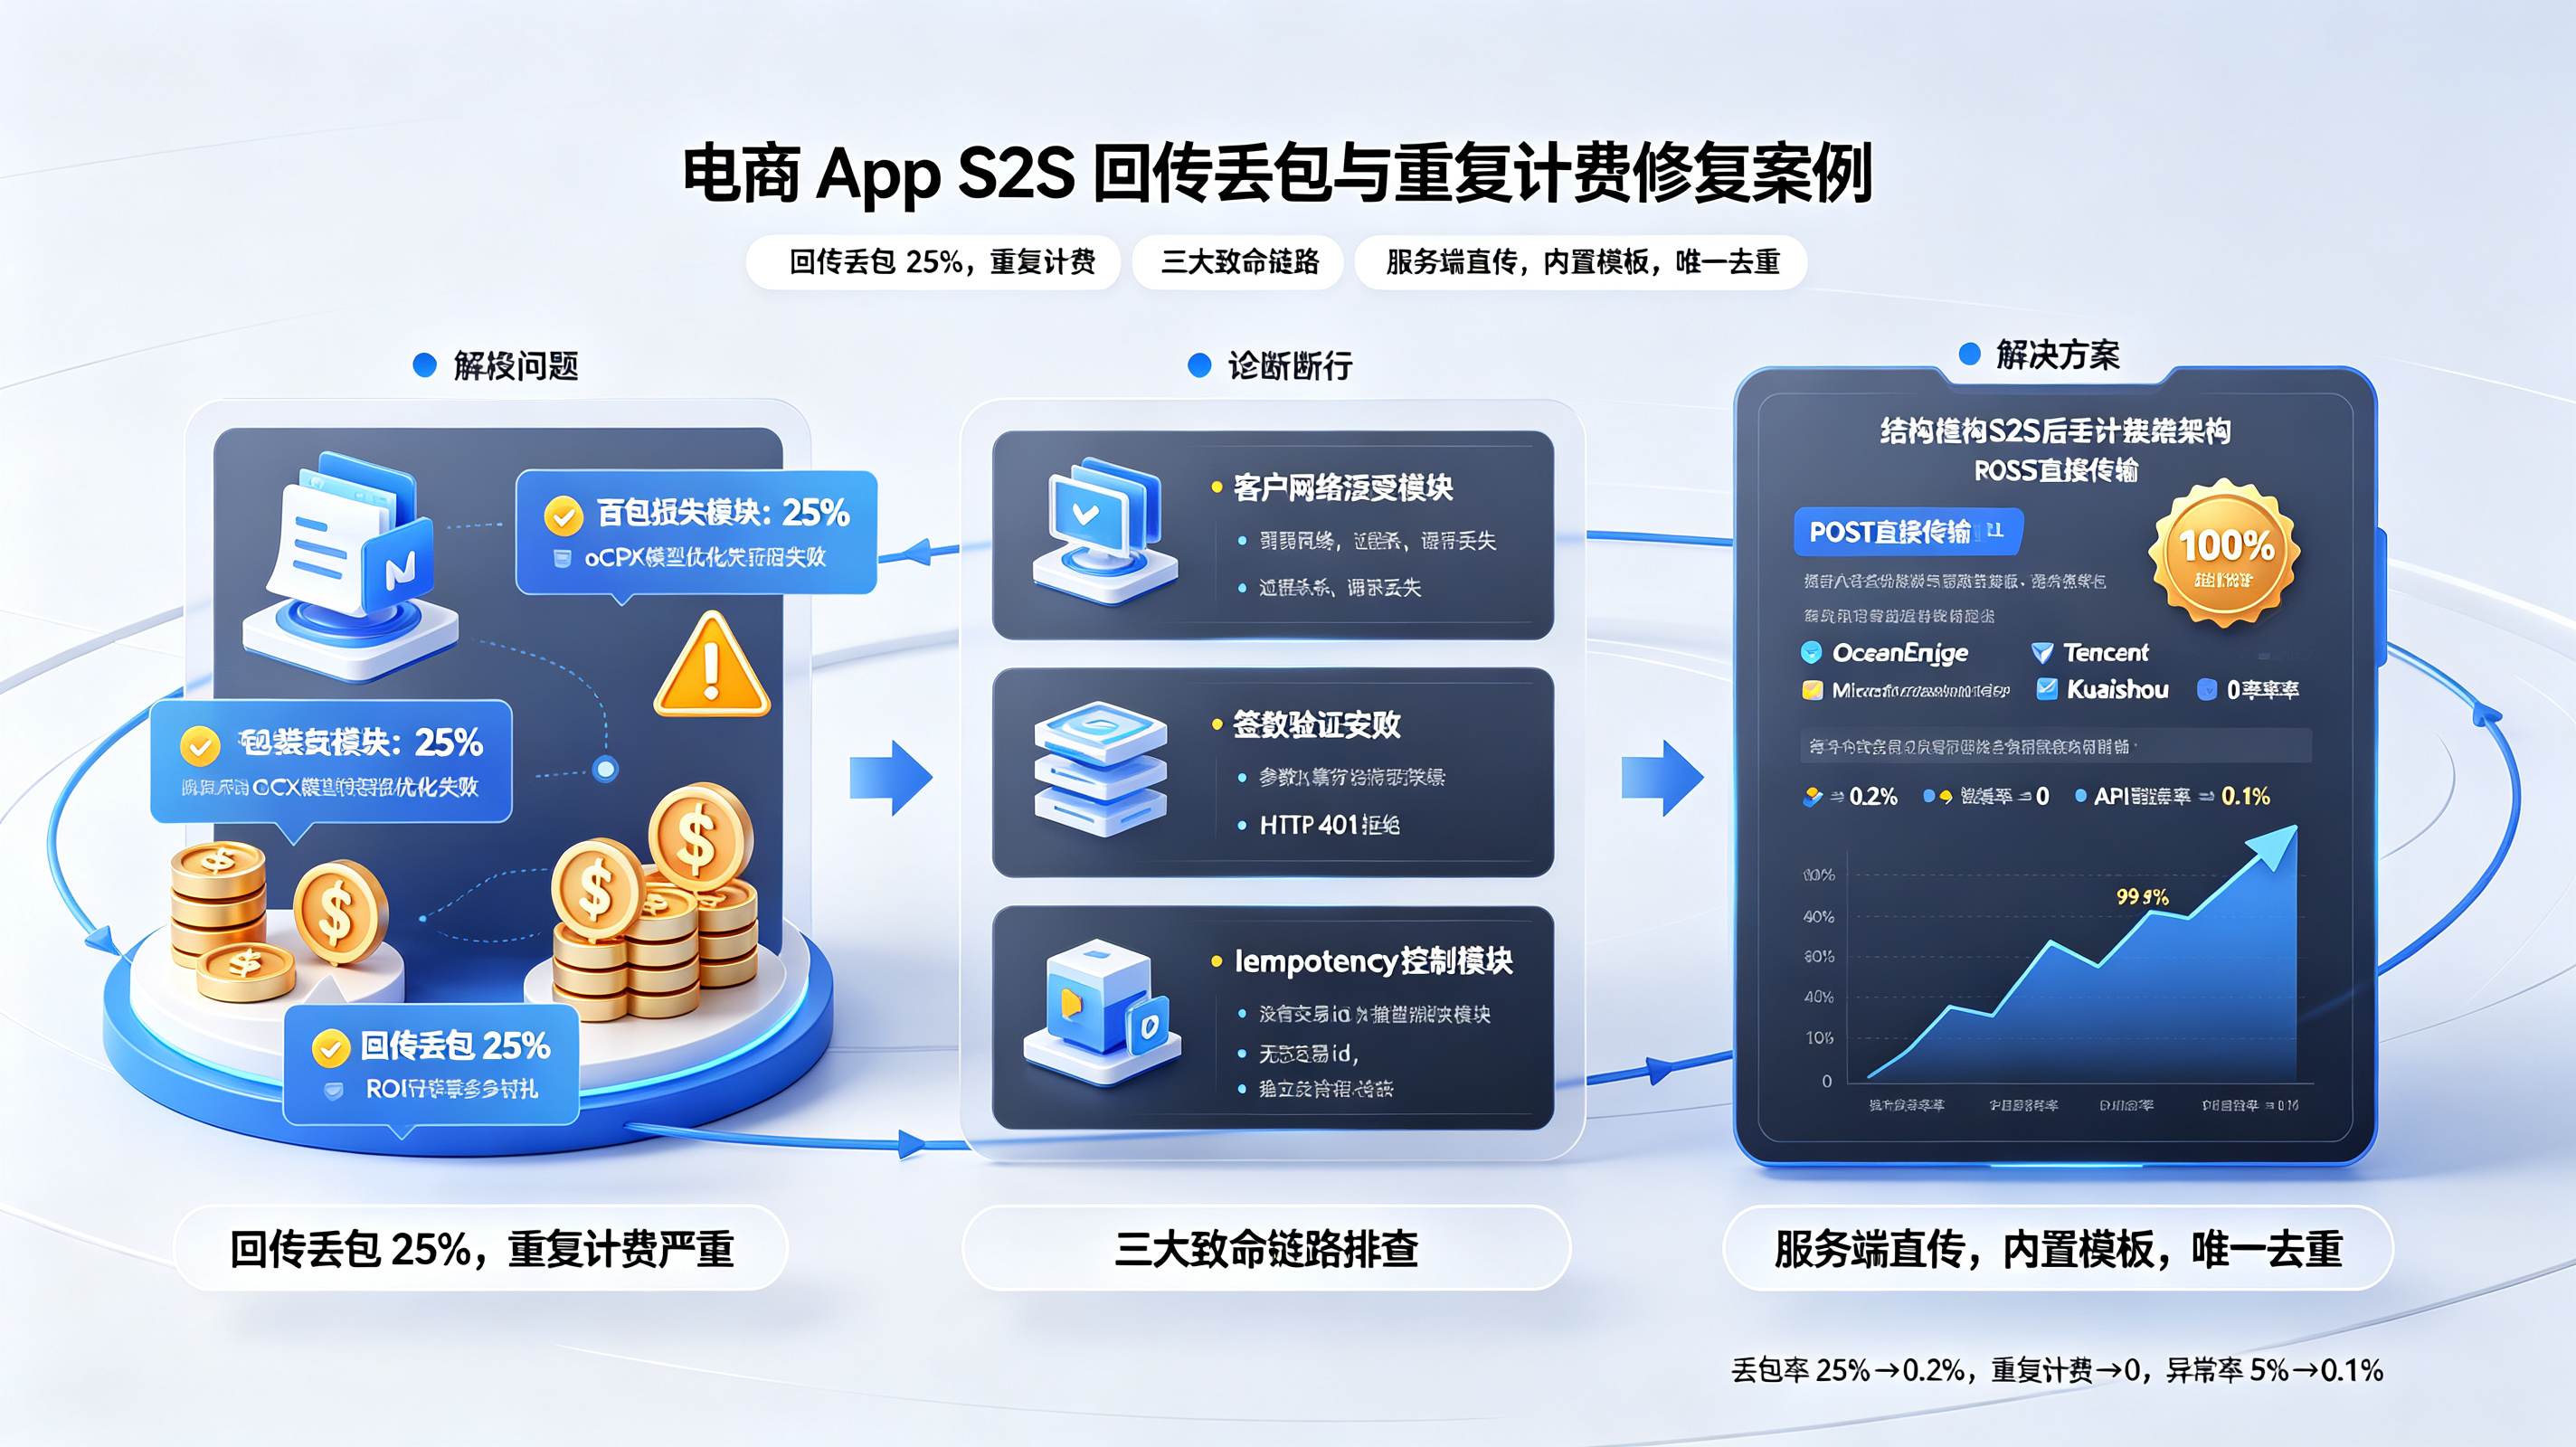
某电商 App 在巨量引擎、腾讯广告与快手同时投放,每日产生百万级点击与十万级转化事件。上线初期,运营团队发现媒体侧回传的转化数据与业务后台实际订单数据存在严重偏差:一方面,约 25% 的付费订单未被媒体正确归因,导致 oCPX 模型无法及时优化;另一方面,部分订单被重复计费,广告主被迫为同一转化多次付费,ROI 核算完全失真。
数据链路深度排障
研发团队联合媒体技术支援调取底层日志,排查出三条核心致命链路:
- 客户端网络波动导致丢包:部分用户在弱网环境下完成付费后,客户端回传请求因网络超时或进程被杀而丢失,媒体侧从未收到转化信号。
- 签名验签失败导致请求被拒:人工对接各媒体 API 时,签名算法与参数排序规则配置错误,导致大量回传请求被媒体直接拒绝(HTTP 401)。
- 幂等控制缺失导致重复计费:网络波动导致客户端重复发送回传请求,而媒体侧未配置唯一去重键,将同一订单视为多次独立转化,造成转化数据膨胀。
技术介入:全线重构 S2S 回传与标准化 API 对接
针对排查出的链路漏洞,技术委员会全量重构回传调度逻辑,全面依托 Open+ 广告监测能力 方案与 API 数据对接 openinstall 要注意什么?广告平台 S2S 对接实战细节 的标准化规范:
- 服务端直传替代客户端上报:将转化事件上报从客户端迁移至服务端,确保转化数据 100% 可靠回传。
- 内置主流媒体签名模板:使用 Open+ 预置的巨量/腾讯/快手签名模板,自动处理参数排序与签名生成,将签名验签失败率降至 0。
- 唯一去重键与幂等控制:为每个订单生成唯一的
transaction_id,并在回传请求中携带该键,媒体侧根据去重键进行去重处理,彻底消除重复计费。
复盘结果与业务成效
改造方案发布并在两周内推至全量用户后:
- S2S 回传丢包率由 25% 暴降至 0.2%,媒体 oCPX 模型获得完整转化信号,出价策略显著优化。
- 重复计费事件由每日数百起 降至 0 起,广告主 ROI 核算准确率提升至 99.9%。
- 媒体 API 对接异常率由 5% 降至 0.1%,彻底消除了人工对接的配置错误与签名验签失败。
常见问题与参考资料
S2S 回传与客户端直传的核心区别是什么?为什么媒体强烈推荐 S2S?
S2S 回传将转化事件上报从客户端迁移至服务端,通过后端服务器直接向媒体 S2S 端点发送 HTTP POST 请求,确保转化数据 100% 可靠回传。而客户端直传依赖用户设备网络,极易因网络波动、进程被杀或权限限制导致丢包。媒体强烈推荐 S2S 是因为其数据可靠性高、防刷能力强、可携带更丰富的转化上下文(如订单金额、商品 SKU),有助于 oCPX 算法更精准地优化出价策略。
如何配置唯一去重键(Deduplication Key)以避免重复计费?
唯一去重键通常是订单的 transaction_id 或业务系统生成的订单 UUID。在 S2S 回传请求中,必须携带该键,媒体侧会根据去重键进行去重处理。若同一去重键在短时间内多次上报,媒体会将其视为重复事件并自动忽略,确保广告主不会为同一转化多次付费。
参考资料
- MWM.ai: S2S Postback — Server-to-Server Mobile Attribution Tracking。
- GitHub: singular-labs/skan - The SKAN standard。