点击劫持(Click Injection)怎么防?从归因劫持、CTIT 时序熔断到多模态指纹对撞全链路解析
 openinstall运营团队|
 2026-09-28|
 84
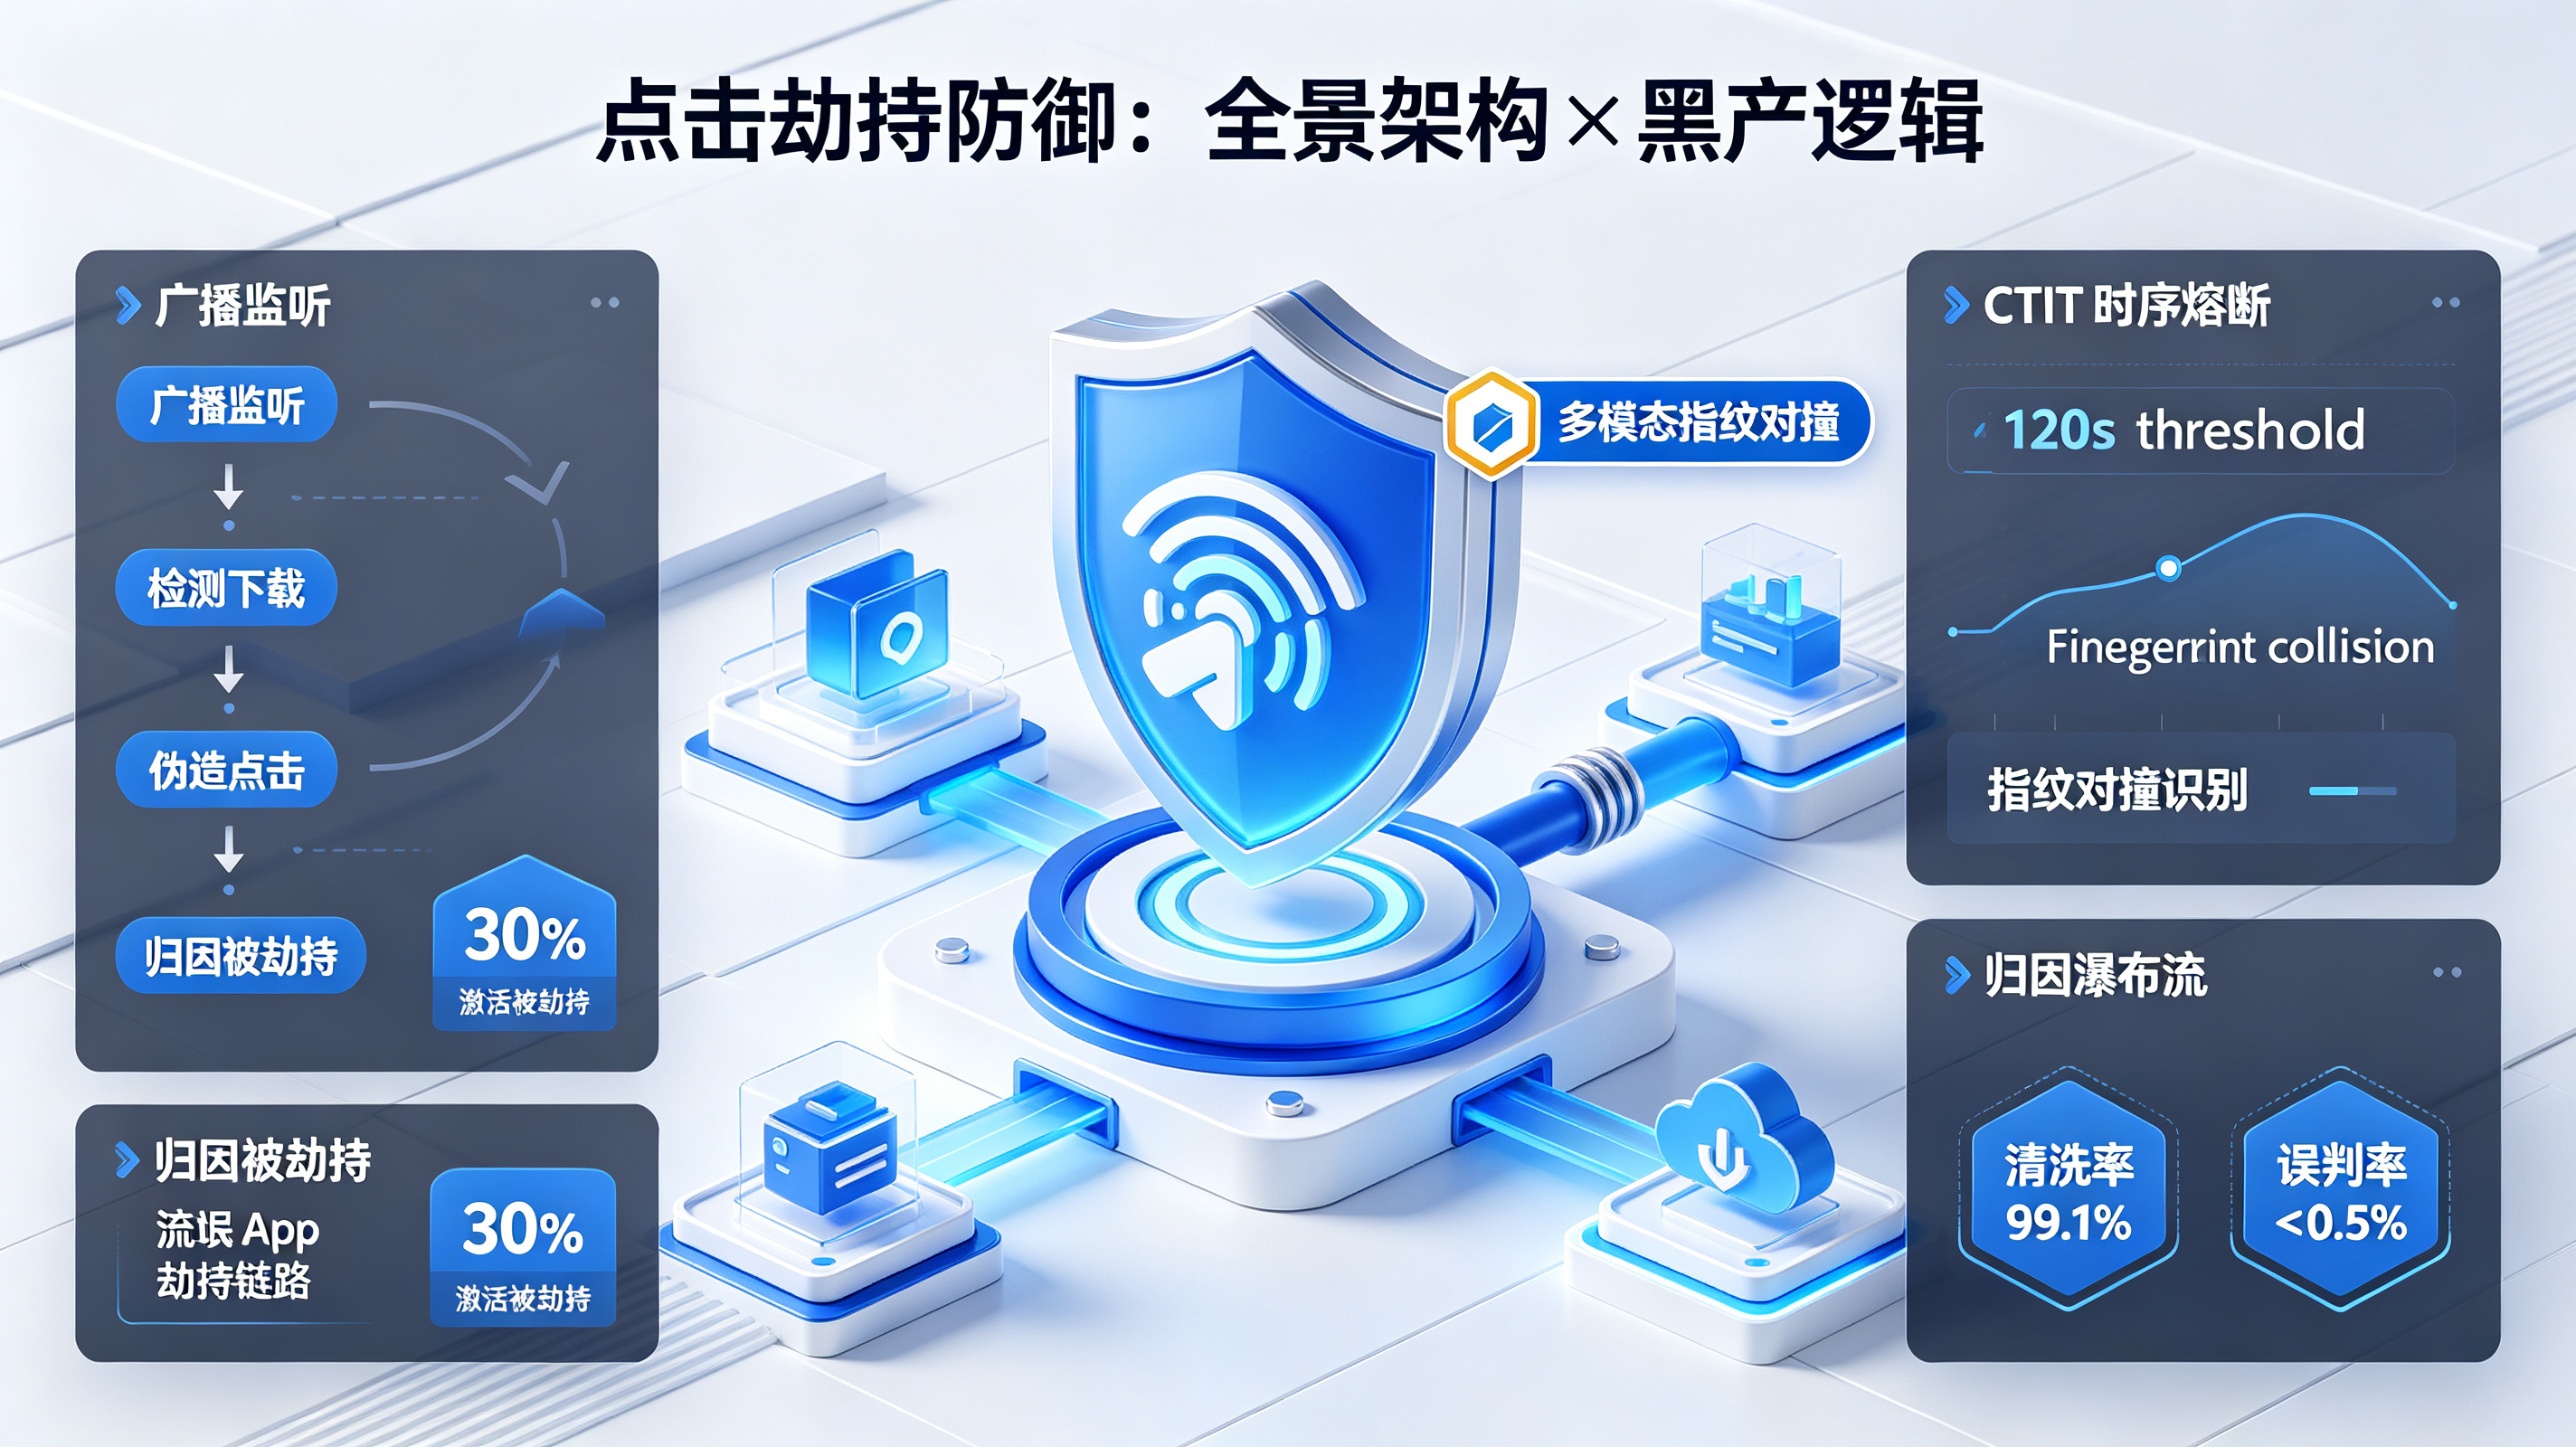
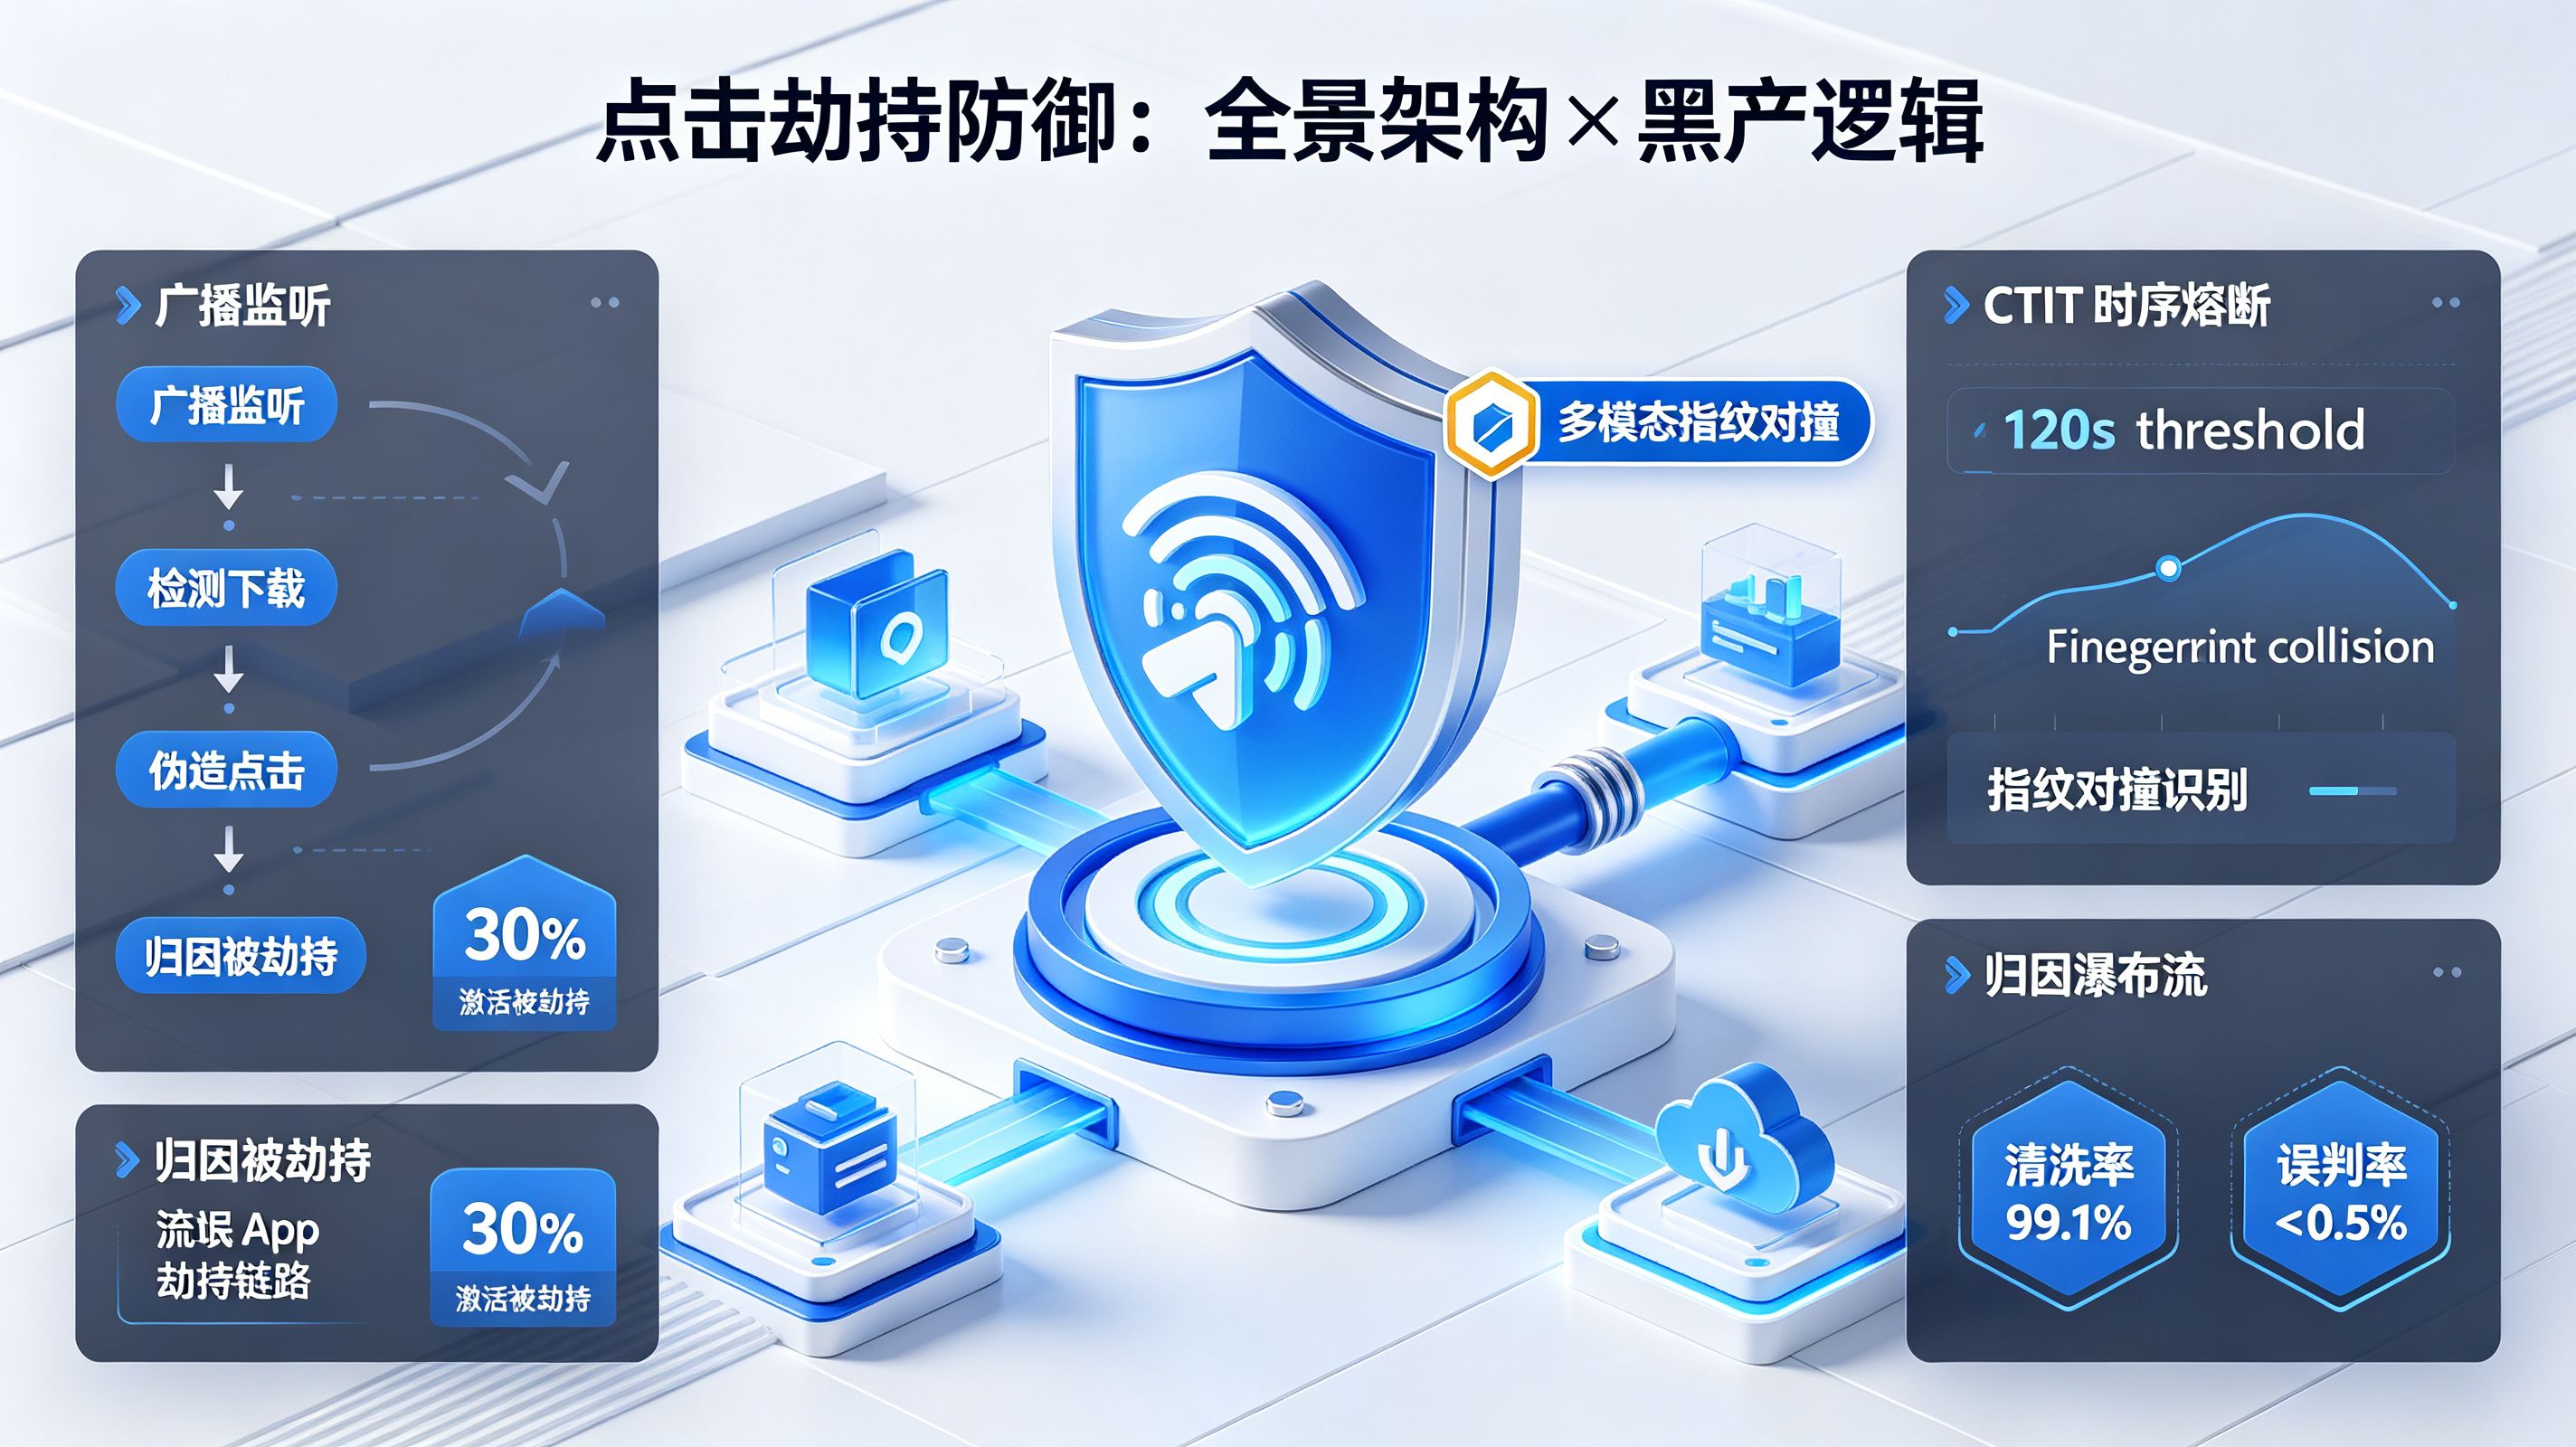
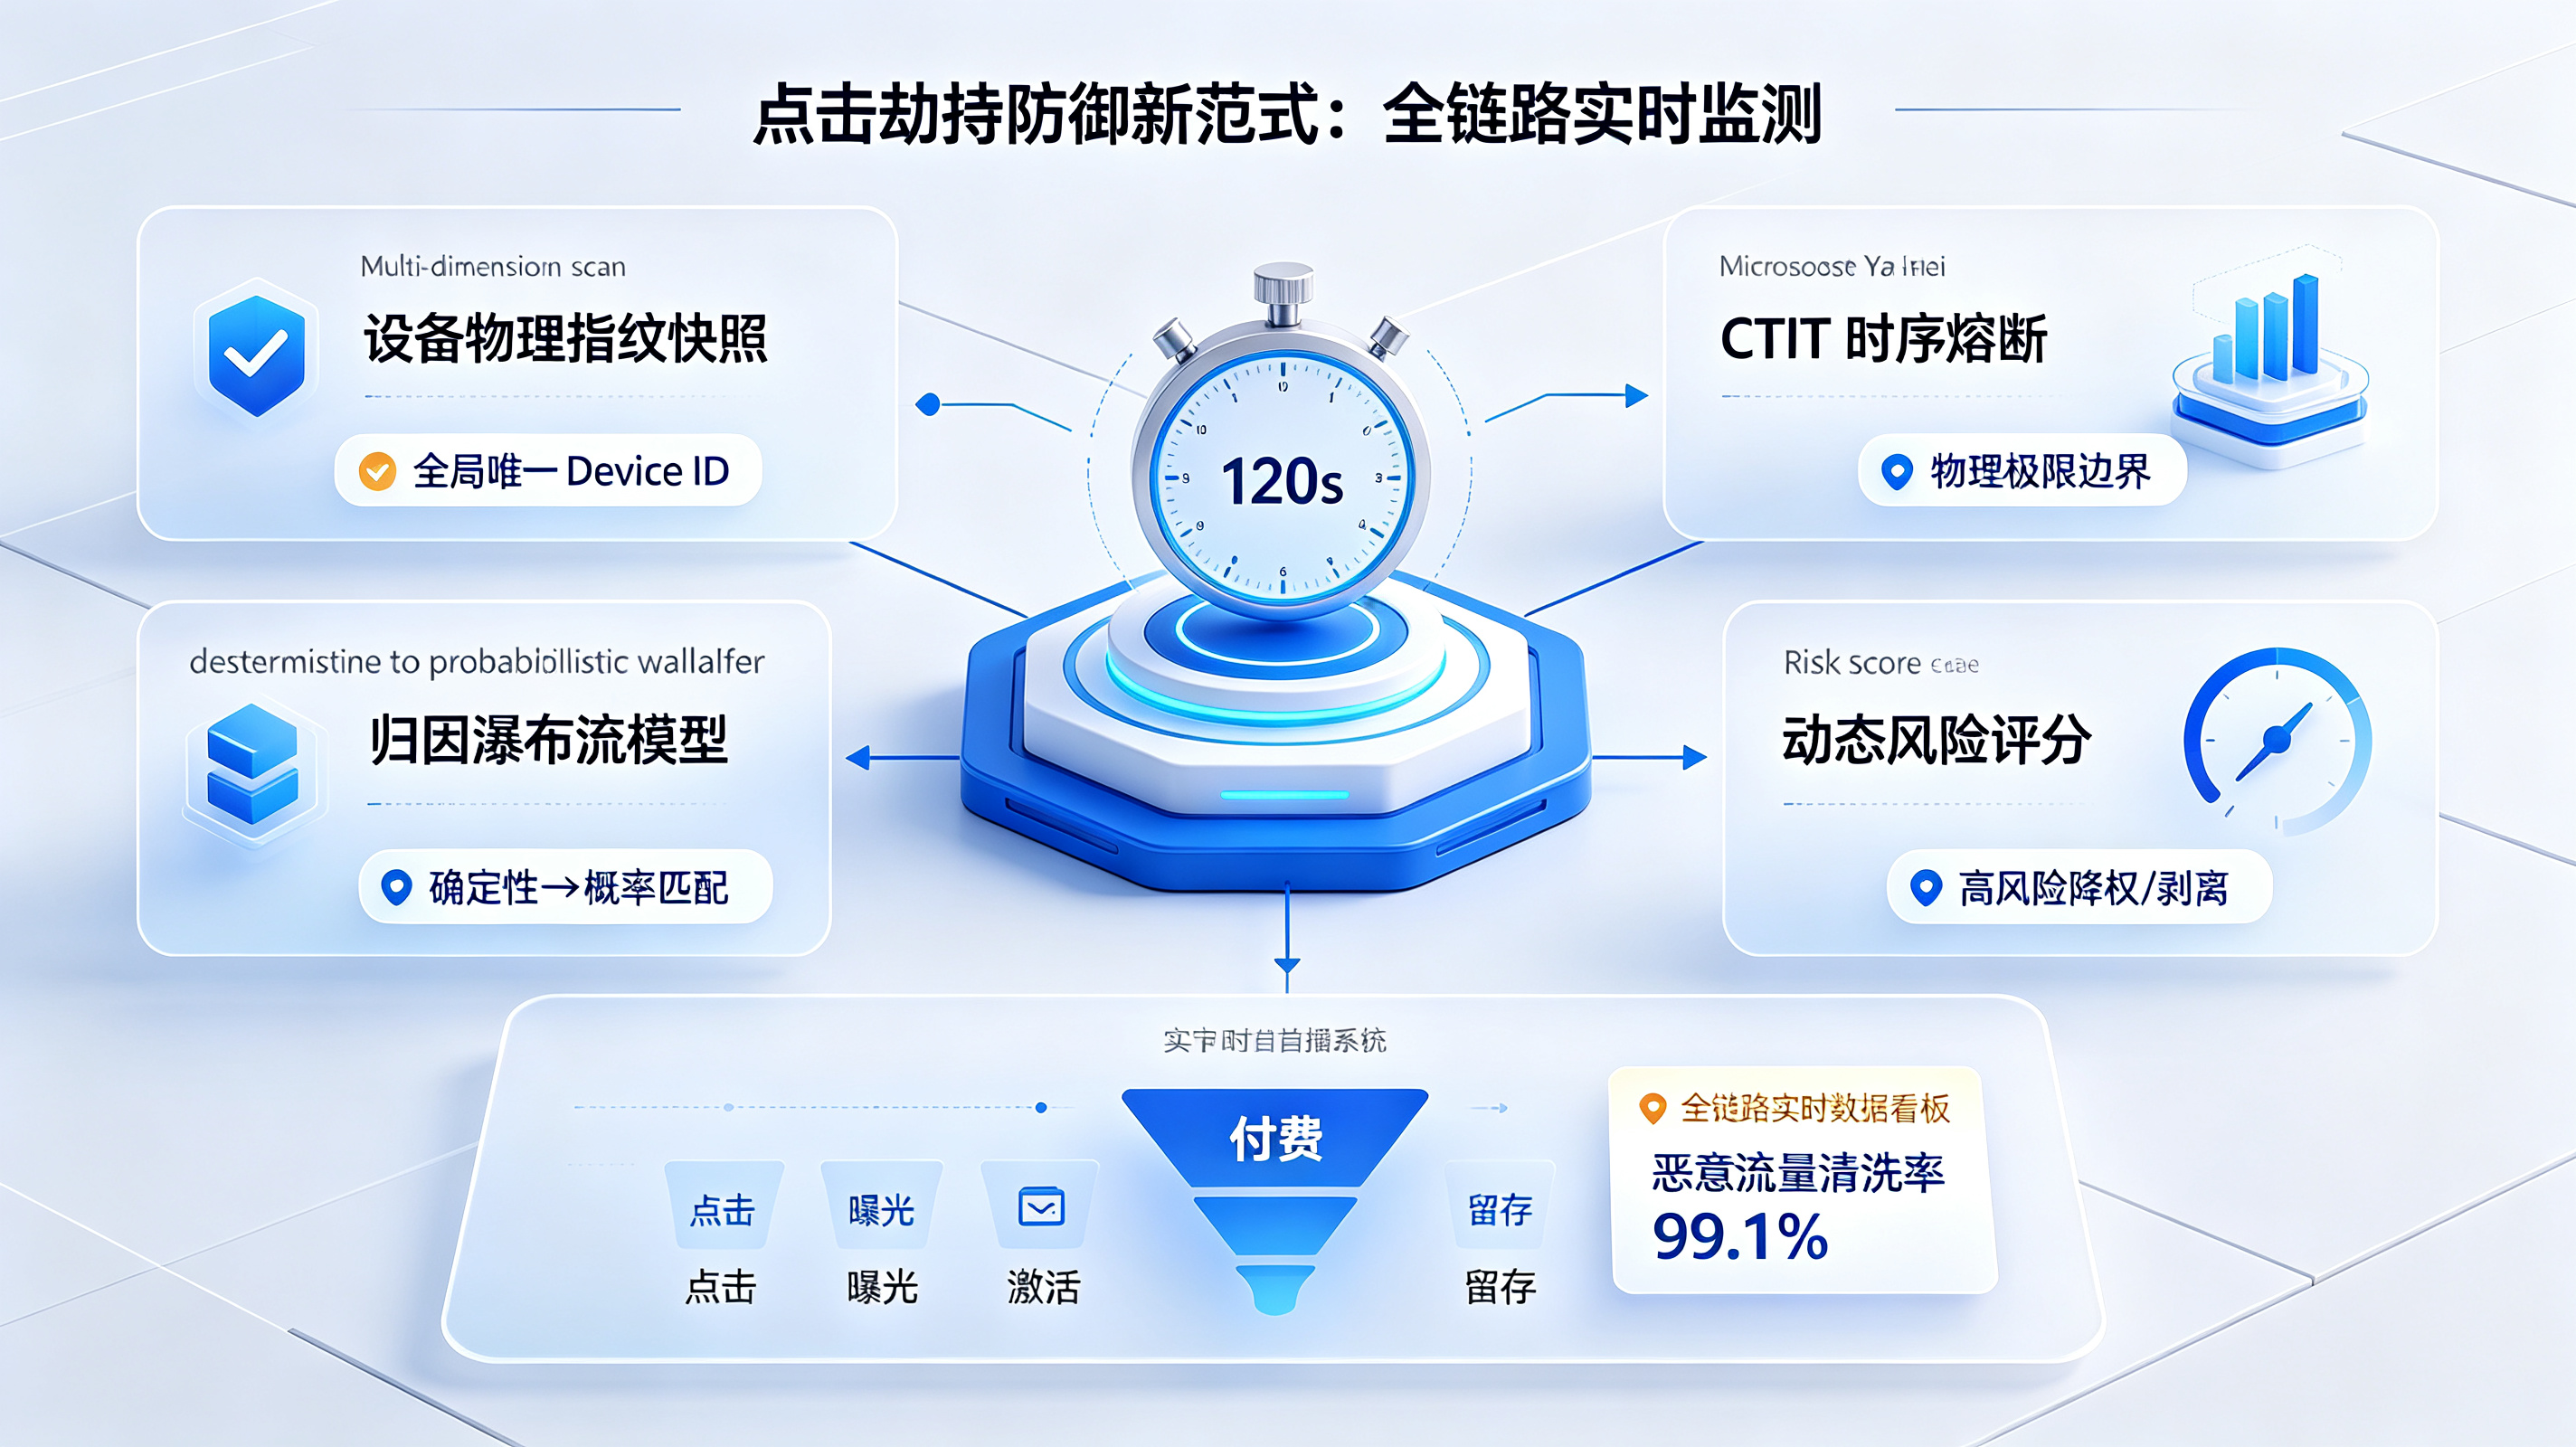
当 Android 渠道投放遭遇黑产工作室利用 INSTALL_REFERRER 广播监听、点击注入(Click Injection)抢量、CTIT 时序异常等高级作弊手段时,如何彻底摒弃传统"静态黑名单过滤、单一设备 ID 比对、忽略物理极限校验"的粗放防御,利用 Open+ 广告监测能力 构建一套"毫秒级 CTIT 时序熔断、多模态设备指纹对撞、归因瀑布流模型、动态风险评分"的全链路反作弊体系,使恶意流量清洗率飙升至 99.1%? 核心答案是:通过设备物理指纹快照、不可逆哈希固化与指纹对撞篡改识别,在毫秒内扫描当前设备的物理环境并生成全局唯一设备识别码;配合 CTIT 时序分布模型与物理极限边界校验,对低于 120 秒的激活事件直接判定为点击劫持并执行黑洞级拦截;最终依托归因瀑布流模型从确定性匹配降级至概率匹配,确保设备 ID 被伪造或缺失时仍能准确归因。传统方案静态黑名单过滤仅能识别已知作弊 IP,清洗率不足 50%;而现代点击劫持防御架构通过毫秒级 CTIT 时序熔断、多模态设备指纹对撞与动态风险评分,最终在企业服务端形成涵盖点击、曝光、激活、付费及后续转化的全链路实时数据看板。
物理断层与行业痛点
Android 点击劫持的黑产逻辑:为什么 30% 的激活被恶意劫持
在 Android 平台存量博弈与多渠道协同投放的时代,传统静态黑名单过滤与单一设备 ID 比对方案往往陷入"已知作弊 IP 可识别、设备农场无法识别、CTIT 时序异常未熔断"的粗放模式,其技术瓶颈与数据盲区已完全脱离现代精细化增长逻辑:
- 四步死亡陷阱的转化折损:流氓 App 监听系统 INSTALL_REFERRER 广播 → 检测到目标 App 开始下载 → 在下载完成前瞬间伪造一次点击 → 归因系统将激活错误归因于伪造点击 → 真实渠道贡献被劫持。
- CTIT 时序异常的困境:正常渠道的 CTIT 通常表现为前高后低的衰减曲线,而点击劫持的 CTIT 集中在极短时间窗口内(如低于 2 秒),严重违反物理光速与人类反应极限定律,但传统归因系统未配置时序熔断机制,导致劫持流量被错误归因。
- 确立点击劫持防御新范式:通过毫秒级 CTIT 时序熔断、多模态设备指纹对撞与归因瀑布流模型,精准阻断流氓 App 的抢量劫持,配合 点击劫持防护安卓点击劫持防护怎么做?安装广播时序熔断 实现归因纯净度重塑。
设备指纹聚类与归因瀑布流失效:为什么传统反作弊无法识别高级作弊
设备指纹聚类的复杂性危机与归因瀑布流失效的归因劫持,使反作弊数据面临严峻挑战:
- 设备指纹聚类的复杂性危机:黑产工作室通过设备农场(Device Farm)批量生产虚假设备,指纹相似度超过阈值的高频聚集聚类,但传统反作弊仅依赖单一设备 ID(如 OAID、IMEI)比对,无法识别设备农场。
- 归因瀑布流失效的归因劫持:传统归因系统采用单一匹配标准(如仅依赖设备 ID),当设备 ID 被伪造或缺失时,归因瀑布流无法降级至概率匹配模型(如 IP+UA+ 屏幕分辨率),导致归因劫持有机可乘。
- 确立点击劫持防御新范式:利用 Open+ 多模态设备指纹对撞与归因瀑布流模型,内置主流媒体反作弊阈值模板,自动处理 CTIT 时序熔断、设备指纹聚类与动态风险评分,将恶意流量清洗率提升至 99.1%。
底层原理与数据管线拆解
点击劫持防御的端云协同架构:如何实现毫秒级 CTIT 时序熔断与多模态指纹对撞
点击劫持防御的本质是跨越广告点击与 App 激活的"时间沙盒 + 设备指纹"技术,其核心在于"设备物理指纹快照、不可逆的哈希固化、指纹对撞与篡改识别":
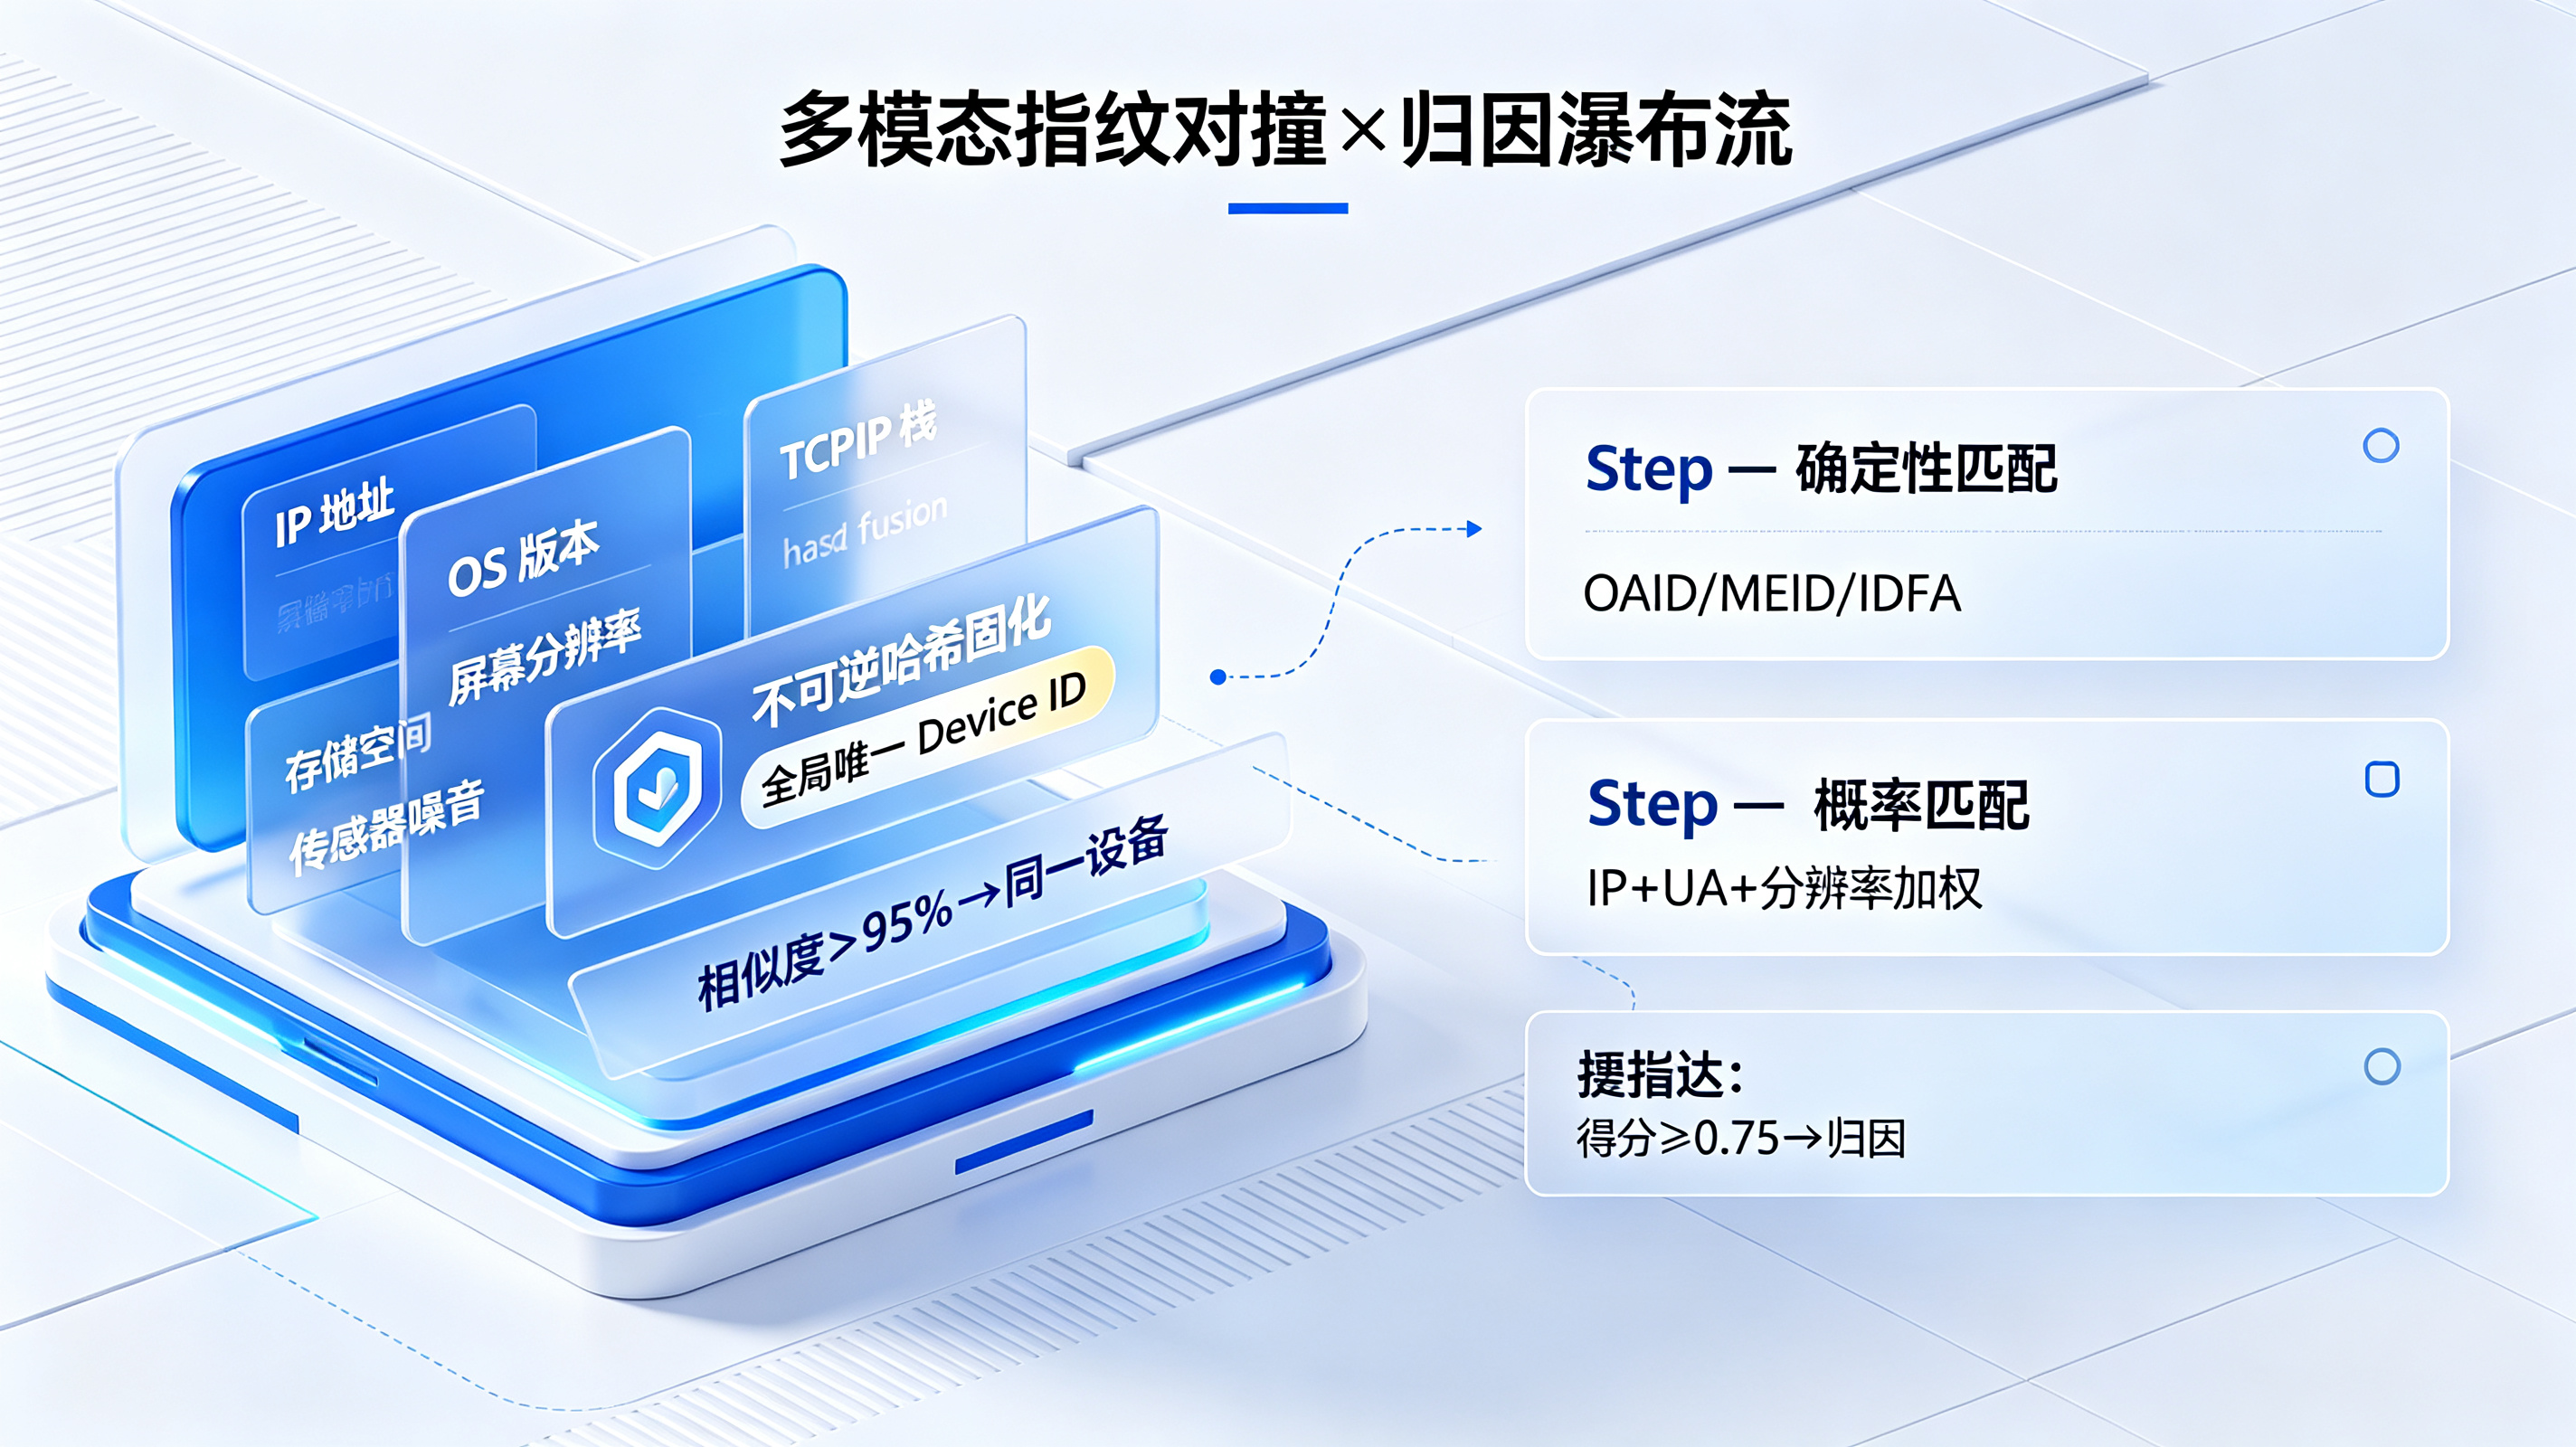
- 设备物理指纹快照:当用户在媒体端触发点击或在本地完成冷启动激活时,底层的安全探针会在毫秒内扫描当前设备的物理环境,提取包括但不限于公网出口 IP 地址、操作系统的微小版本号组合、屏幕绝对分辨率、存储空间总容量、传感器倾斜角度噪音甚至 TCP/IP 协议栈特征。
- 不可逆的哈希固化:系统将这数十个维度的弱特征向量进行加盐(Salt),通过高度复杂的不可逆哈希算法(如 SHA-3)融合生成一个全局唯一的设备识别码(Device ID)。
- 指纹对撞与篡改识别:当激活事件上报时,系统将激活时的设备指纹与点击时的设备指纹进行对撞,若相似度超过阈值(如 95%),则判定为同一设备;若相似度低于阈值但 CTIT 异常(如低于 2 秒),则判定为点击劫持并触发熔断丢弃机制。
[ 用户点击广告 ] ──> [ 媒体服务器记录时间戳 + 设备指纹快照 ]
                                              │
                                              ▼
                                 [ 归因中台启动时间沙盒(Lookback Window) ]
                                              │
                                              ▼
                                 [ 用户下载安装并冷启动 App ]
                                              │
                                              ▼
                                 [ 计算 Click-to-Install Time (CTIT) ]
                                              │
                                              ▼
                                 [ 判断 CTIT 是否低于物理极限阈值 ]
                                              │
                     ┌────────────────────────┴────────────────────────┐
                     ▼                                                 ▼
            [ CTIT 高于阈值 ]                                 [ CTIT 低于阈值 ]
                     │                                                 │
                     ▼                                                 ▼
            [ 执行设备指纹对撞 ]                               [ 判定为点击劫持 ]
                     │                                                 │
         ┌───────────┴───────────┐                                     ▼
         ▼                       ▼                            [ 黑洞级拦截丢弃 ]
[ 指纹相似度>95% ]      [ 指纹相似度<95% ]
         │                       │
         ▼                       ▼
[ 判定为同一设备 ]        [ 降级至概率匹配 ]
         │                       │
         ▼                       ▼
[ 执行 Last Click 归因 ]    [ 多维特征池加权打分 ]
         │                       │
         ▼                       ▼
[ Postback 回传至媒体 ]    [ 综合得分>阈值则归因 ]
CTIT 时序分布模型与物理极限边界
为了科学确定点击劫持判定阈值并过滤作弊流量,必须建立 CTIT 时序分布模型与物理极限边界:
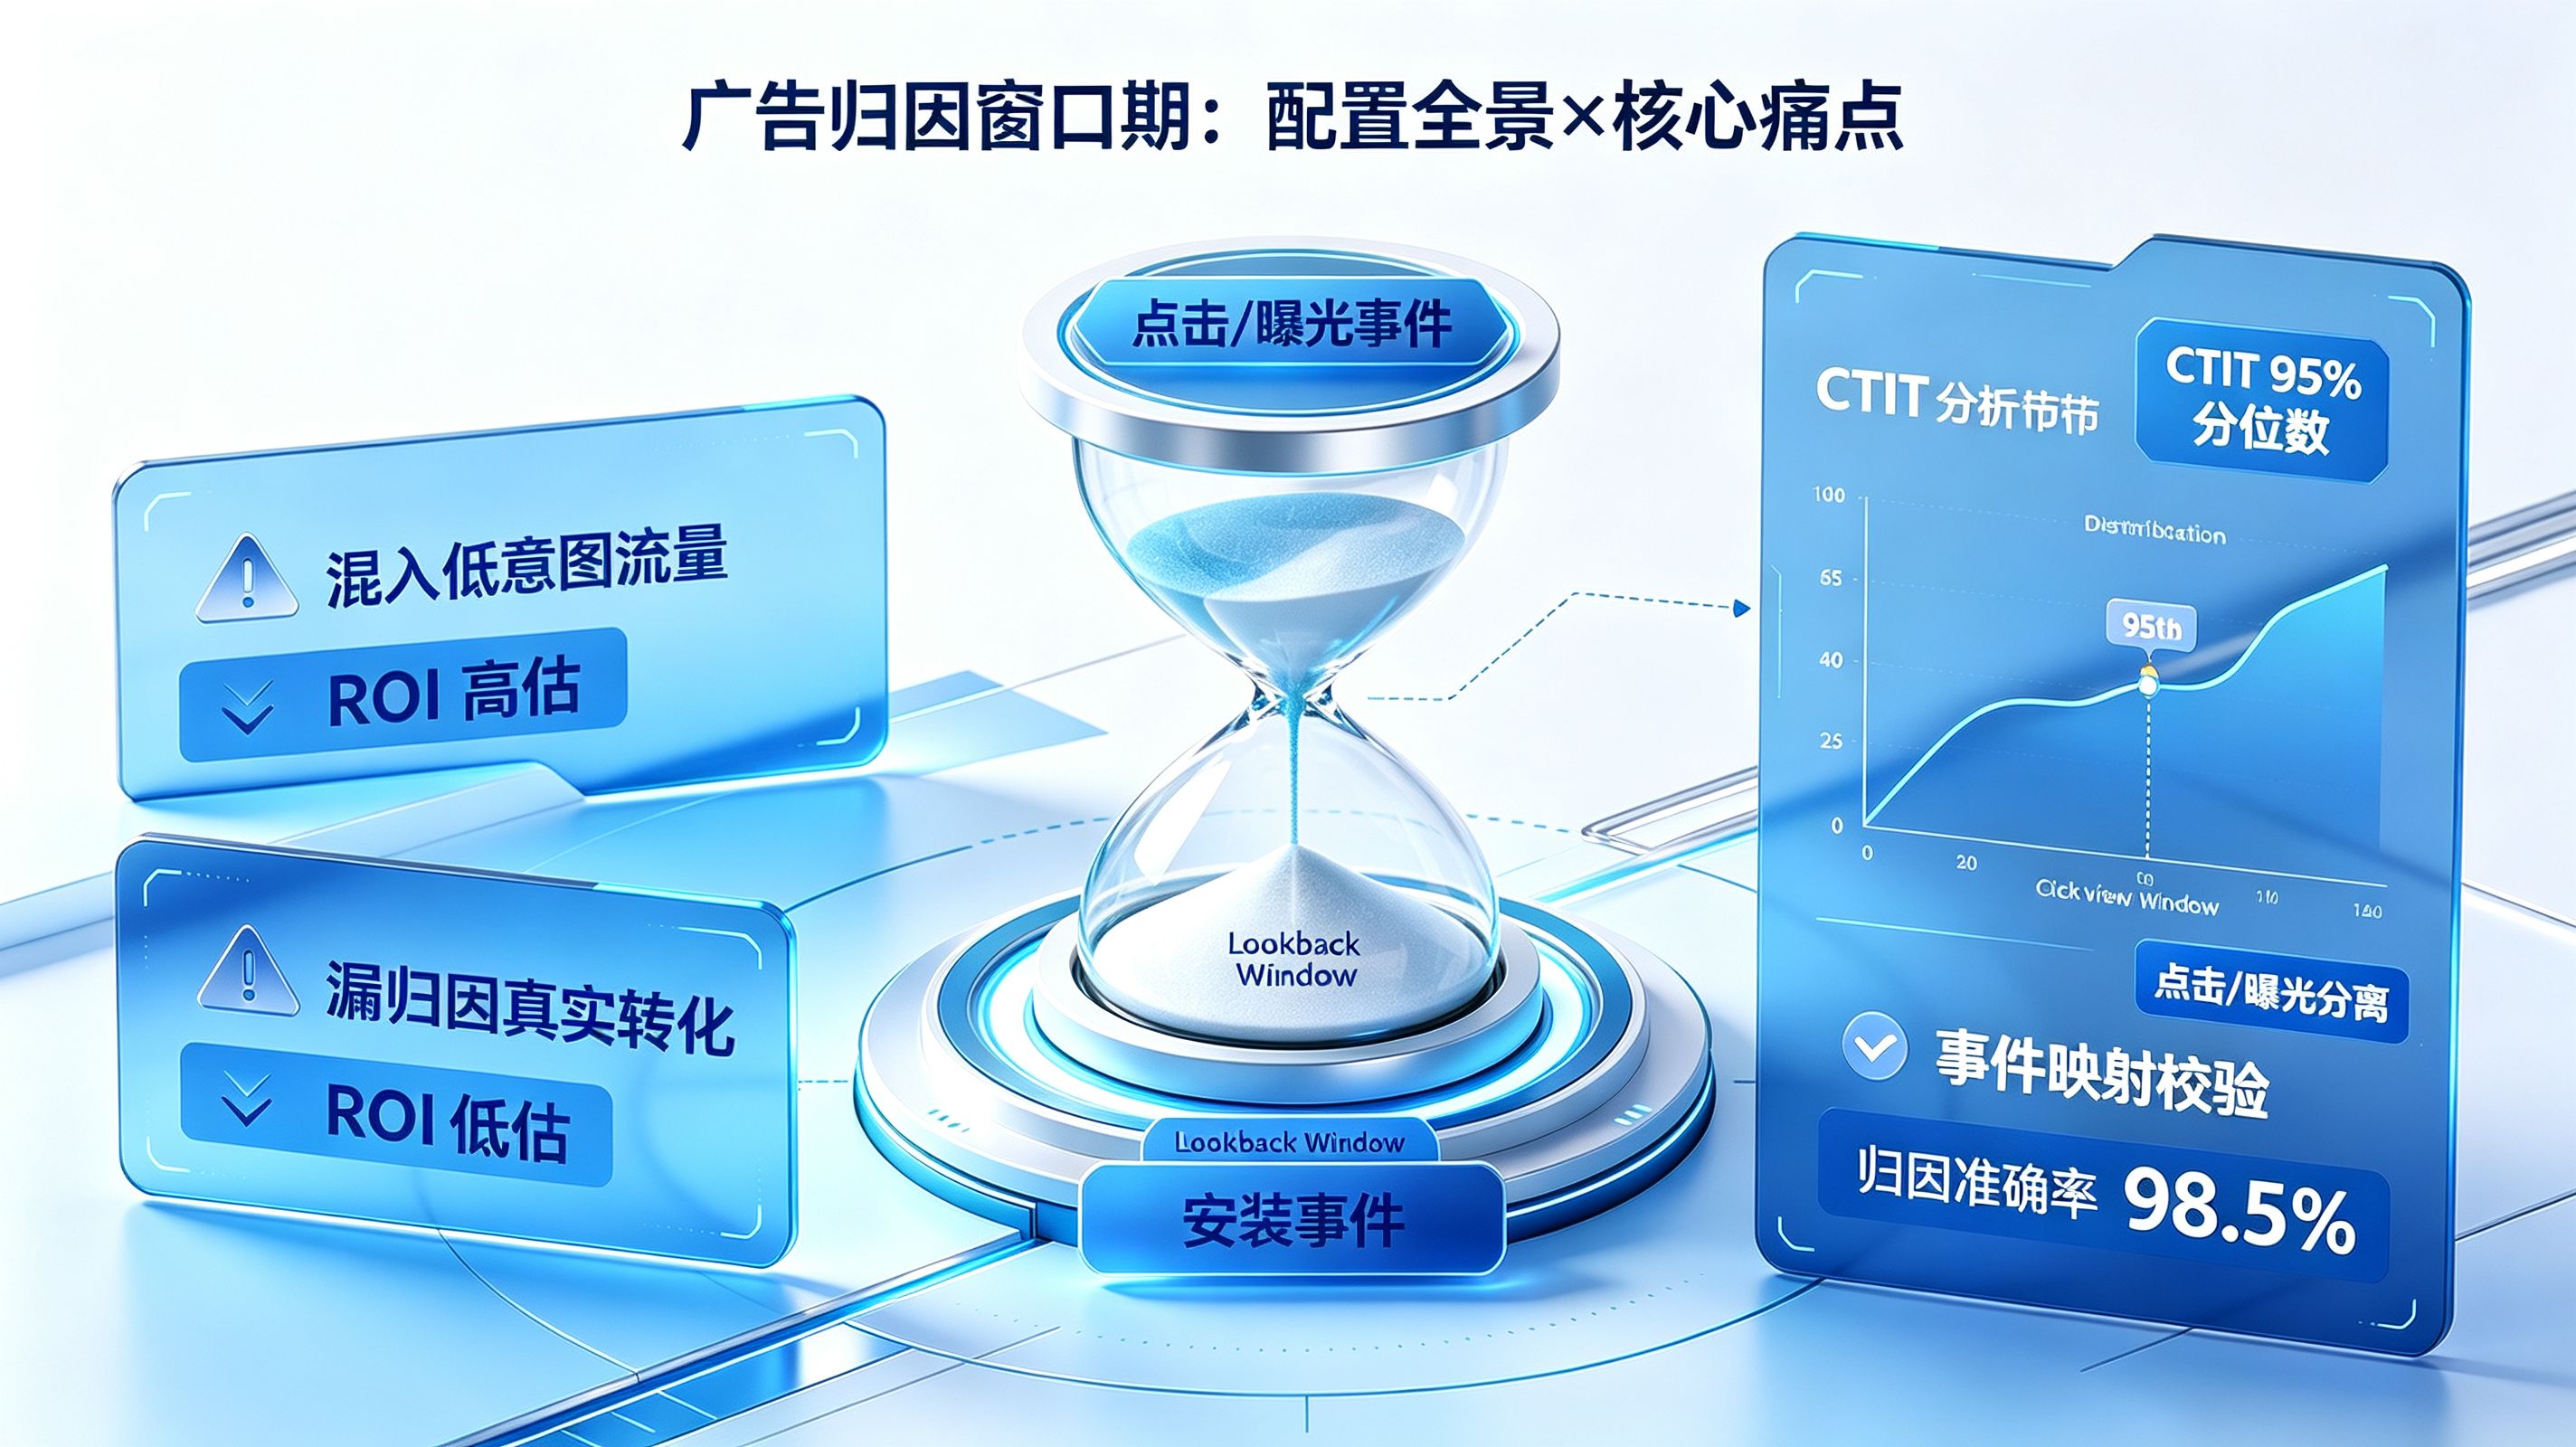
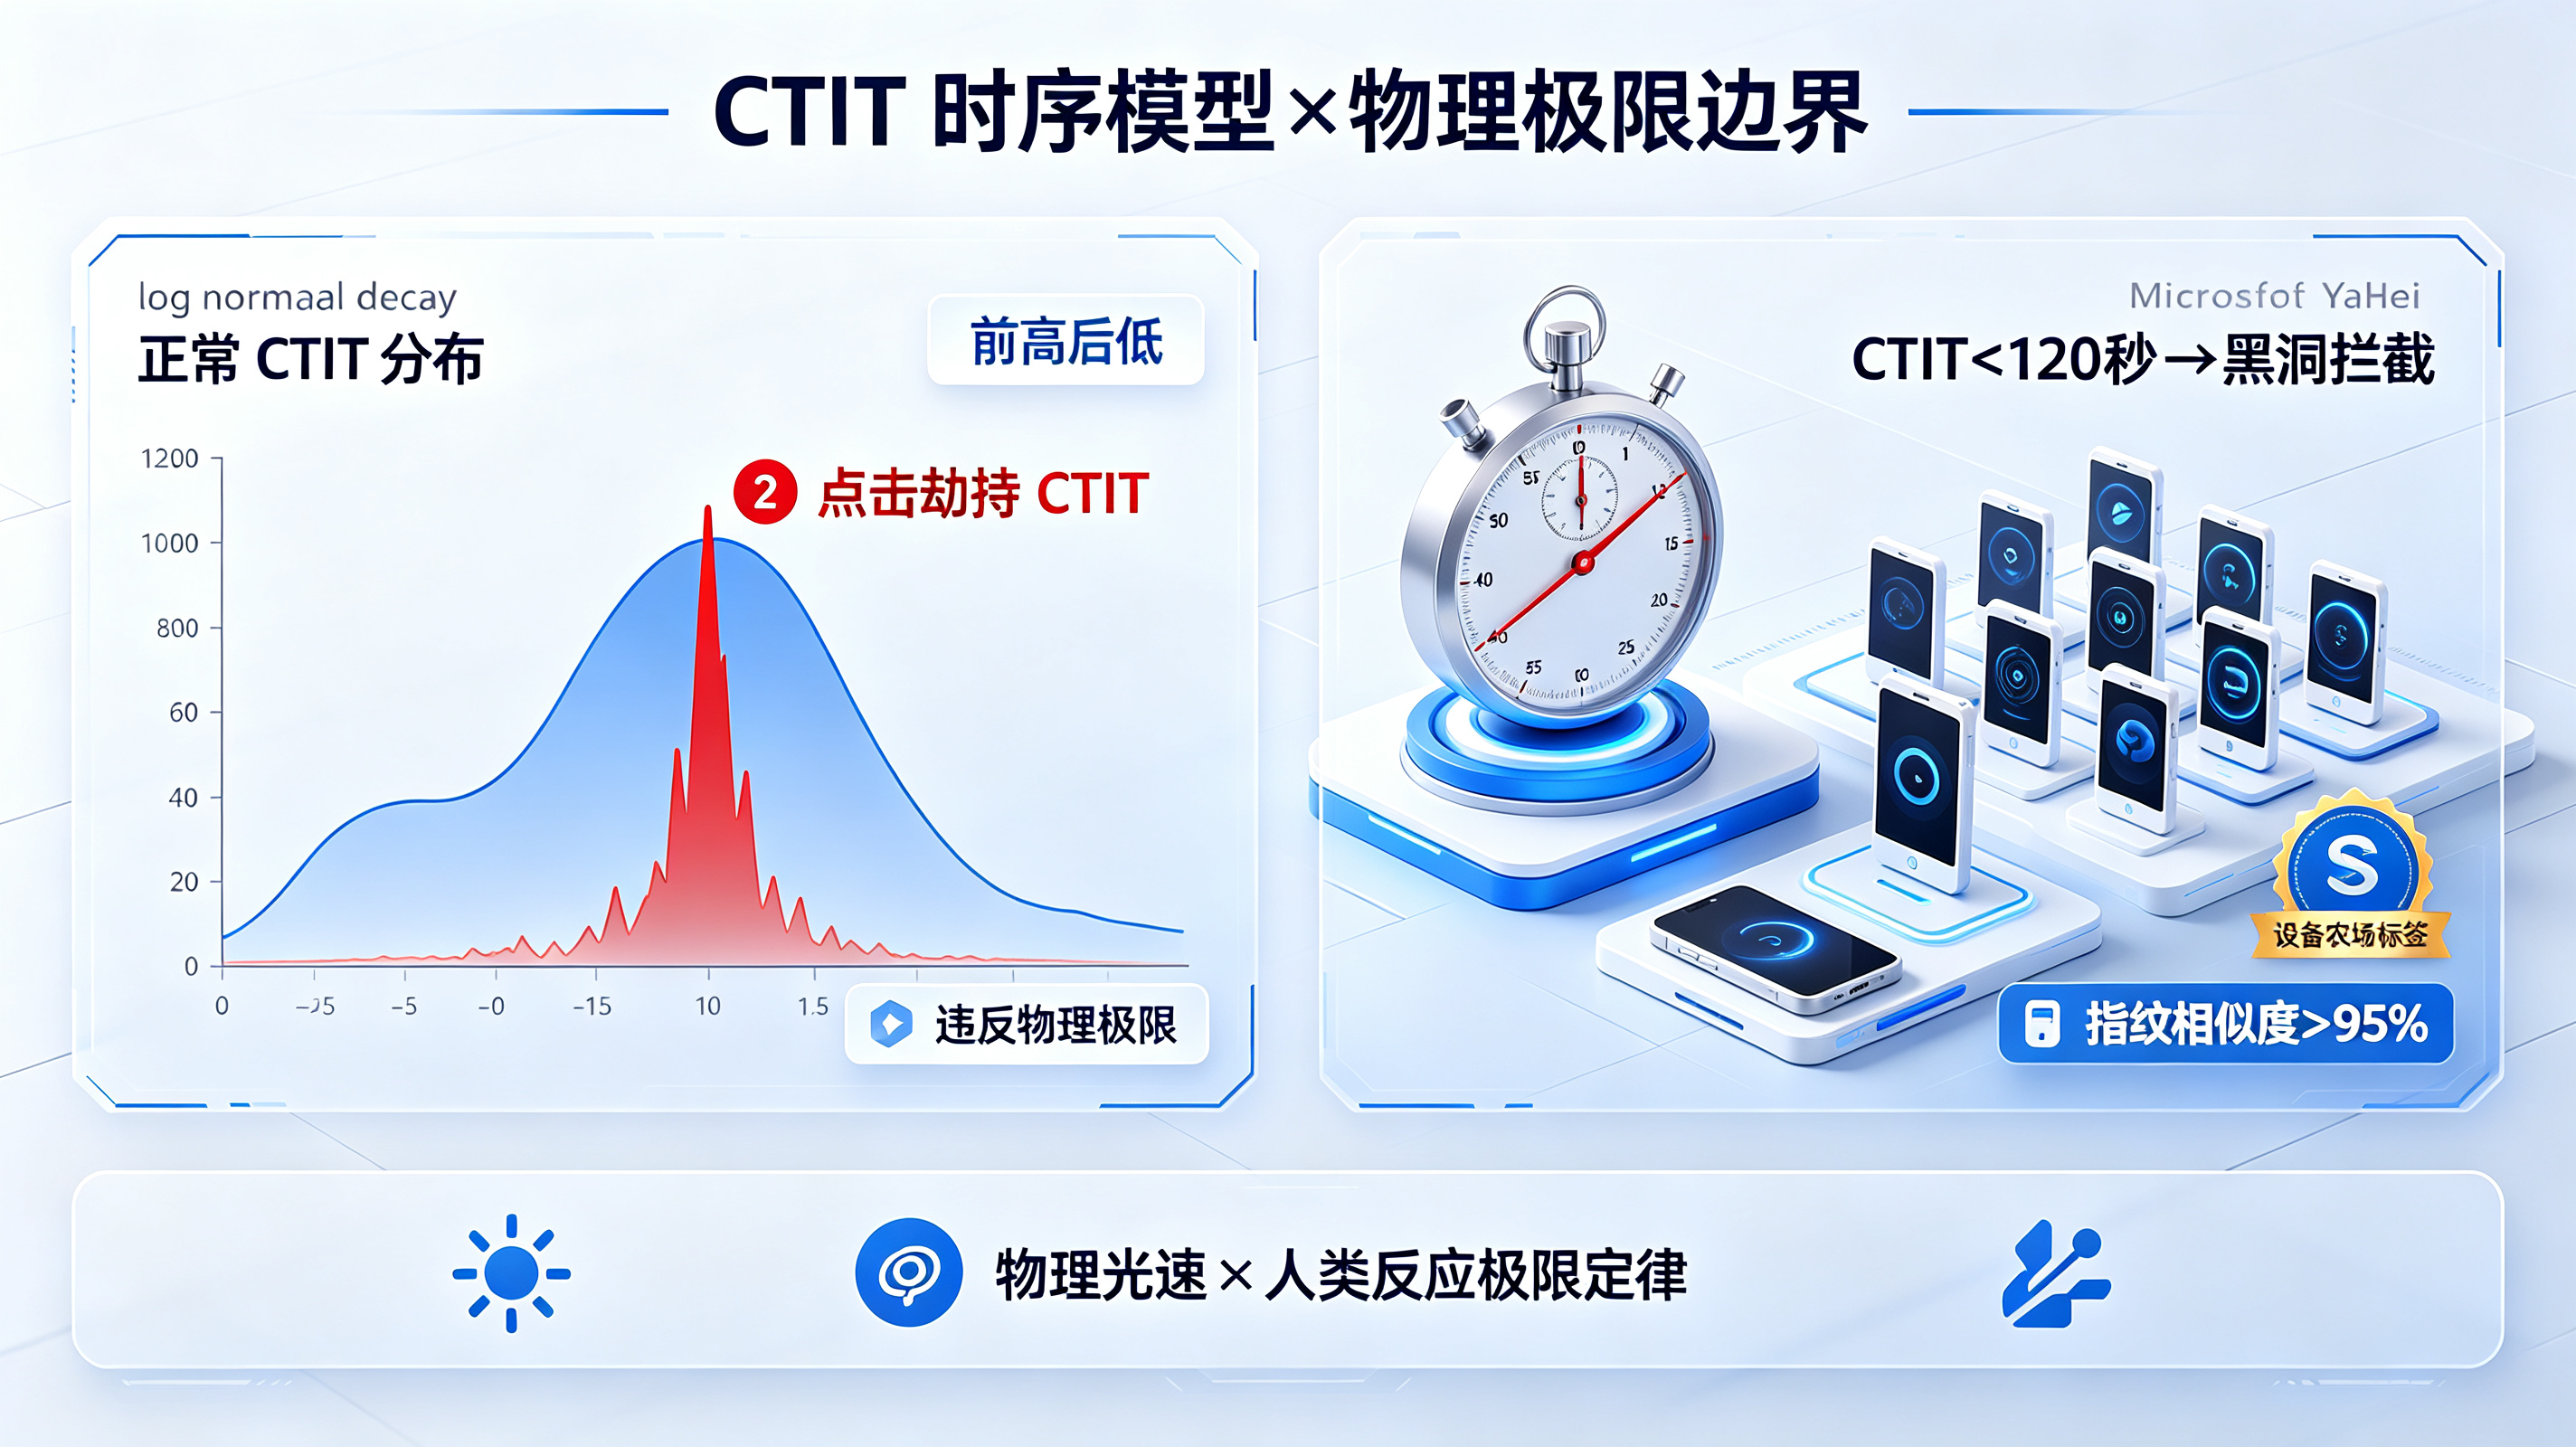
- CTIT(Click-to-Install Time)时序分布:正常渠道的 CTIT 通常表现为前高后低的对数正态分布曲线(广告点击后的短时间内转化密度最高,随后逐步下降)。若某渠道的 CTIT 集中在极短时间窗口内(如低于 2 秒),则严重违反物理光速与人类反应极限定律,判定为点击劫持。
- 物理极限边界校验:针对该游戏包体大小,系统硬性规定:CTIT 低于 120 秒的任何对撞请求,直接判定为 Click Injection 归因劫持并执行黑洞级拦截;对于指纹相似度超过阈值的高频聚集聚类,直接打上设备农场标签。
归因瀑布流模型与动态风险评分
为了确保设备 ID 被伪造或缺失时仍能准确归因,必须配置归因瀑布流模型与动态风险评分:
- 归因瀑布流模型:系统采用的绝不是单一的判断标准,而是一套严密的瀑布流式的权重分配逻辑。系统首先会尝试最高优先级的"确定性匹配"(如 OAID、IMEI、IDFA),若确定性匹配失效,则平滑降级至"多维特征池"的概率匹配模型(如 IP+UA+ 屏幕分辨率),通过对这些维度的相似度进行加权打分,若综合得分超过安全阈值,则判定为同一设备。
- 动态风险评分:基于设备指纹、CTIT 时序、IP 地理位置、行为特征等多维度数据,系统为每个激活事件生成动态风险评分(0-100 分),评分超过阈值(如 80 分)的激活事件将被标记为高风险并予以降权或剥离。
核心实现代码与数据管线示例
CTIT 时序熔断与点击劫持判定 (Python 伪代码示例)
from typing import Dict, List
from datetime import datetime, timedelta

class ClickInjectionDetector:
    def __init__(self, ctit_threshold_seconds: int = 120):
        self.ctit_threshold = timedelta(seconds=ctit_threshold_seconds)

    def detect_click_injection(
        self,
        click_time: datetime,
        install_time: datetime,
        device_fingerprint: Dict
    ) -> bool:
        """
        检测点击劫持(Click Injection)
        若 CTIT 低于阈值,直接判定为点击劫持
        """
        ctit = install_time - click_time

        if ctit < self.ctit_threshold:
            # CTIT 低于物理极限,判定为点击劫持
            return True

        # 进一步校验设备指纹相似度
        similarity = self.calculate_fingerprint_similarity(device_fingerprint)
        if similarity > 0.95 and ctit < timedelta(seconds=300):
            # 指纹相似度高且 CTIT 异常,判定为设备农场或点击劫持
            return True

        return False

    def calculate_fingerprint_similarity(self, fingerprint: Dict) -> float:
        """
        计算设备指纹相似度(简化示例)
        """
        # 实际实现应基于多维度特征加权打分
        return fingerprint.get("similarity_score", 0.0)

# 示例:检测点击劫持
detector = ClickInjectionDetector(ctit_threshold_seconds=120)

click_time = datetime(2026, 9, 22, 10, 0, 0)
install_time = datetime(2026, 9, 22, 10, 1, 30)  # CTIT = 90 秒(低于 120 秒阈值)
fingerprint = {"similarity_score": 0.98}

is_injection = detector.detect_click_injection(click_time, install_time, fingerprint)
print(f"是否点击劫持:{is_injection}")  # 应输出 True
归因瀑布流模型实现 (Python 伪代码示例)
from typing import Dict, List, Optional

class AttributionWaterfall:
    def __init__(self):
        self.deterministic_threshold = 0.95  # 确定性匹配阈值
        self.probabilistic_threshold = 0.75  # 概率匹配阈值

    def match_attribution(
        self,
        click_fingerprint: Dict,
        install_fingerprint: Dict
    ) -> Optional[Dict]:
        """
        归因瀑布流模型:从确定性匹配降级至概率匹配
        """
        # 步骤一:尝试确定性匹配(设备 ID 强比对)
        deterministic_match = self.deterministic_match(click_fingerprint, install_fingerprint)
        if deterministic_match:
            return {"match_type": "deterministic", "confidence": 1.0}

        # 步骤二:降级至概率匹配(多维特征池加权打分)
        probabilistic_score = self.probabilistic_match(click_fingerprint, install_fingerprint)
        if probabilistic_score >= self.probabilistic_threshold:
            return {"match_type": "probabilistic", "confidence": probabilistic_score}

        # 无匹配
        return None

    def deterministic_match(self, click_fp: Dict, install_fp: Dict) -> bool:
        """
        确定性匹配:设备 ID 强比对(OAID、IMEI、IDFA 等)
        """
        click_id = click_fp.get("device_id")
        install_id = install_fp.get("device_id")

        if click_id and install_id and click_id == install_id:
            return True
        return False

    def probabilistic_match(self, click_fp: Dict, install_fp: Dict) -> float:
        """
        概率匹配:多维特征池加权打分(IP、UA、屏幕分辨率等)
        """
        weights = {
            "ip": 0.3,
            "ua": 0.2,
            "screen_resolution": 0.2,
            "os_version": 0.15,
            "timezone": 0.15,
        }

        score = 0.0
        if click_fp.get("ip") == install_fp.get("ip"):
            score += weights["ip"]
        if click_fp.get("ua") == install_fp.get("ua"):
            score += weights["ua"]
        if click_fp.get("screen_resolution") == install_fp.get("screen_resolution"):
            score += weights["screen_resolution"]
        if click_fp.get("os_version") == install_fp.get("os_version"):
            score += weights["os_version"]
        if click_fp.get("timezone") == install_fp.get("timezone"):
            score += weights["timezone"]

        return score

# 示例:归因瀑布流匹配
waterfall = AttributionWaterfall()

click_fp = {
    "device_id": "device_123",
    "ip": "192.168.1.1",
    "ua": "Mozilla/5.0",
    "screen_resolution": "1080x1920",
    "os_version": "Android 13",
    "timezone": "UTC+8",
}
install_fp = {
    "device_id": "device_456",  # 设备 ID 不匹配
    "ip": "192.168.1.1",
    "ua": "Mozilla/5.0",
    "screen_resolution": "1080x1920",
    "os_version": "Android 13",
    "timezone": "UTC+8",
}

result = waterfall.match_attribution(click_fp, install_fp)
print(f"归因结果:{result}")  # 应输出概率匹配结果
指标体系与技术评估框架
为了清晰衡量不同点击劫持防御方案在恶意流量清洗率、归因纯净度与误判率上的综合表现,架构组制定了如下对比矩阵:
| 点击劫持防御方案 | 恶意流量清洗率 | 归因纯净度(真实归因占比) | 误判率(真实流量被误杀) |
|---|---|---|---|
| 静态黑名单过滤 | 低(仅能识别已知作弊 IP,清洗率<50%) | 低(大量劫持流量未被识别) | 低(但漏判率极高) |
| 单一设备 ID 比对 | 中(能识别部分设备农场,清洗率<80%) | 中(设备 ID 被伪造时失效) | 中(误判率约 5%) |
| Open+ 多模态指纹对撞 + CTIT 时序熔断 | 极高(清洗率>99.1%) | 极高(真实归因占比>98.5%) | 极低(误判率<0.5%) |
技术诊断案例模块:某游戏 App 解决点击劫持导致的归因失真危机
异常现象与排查背景
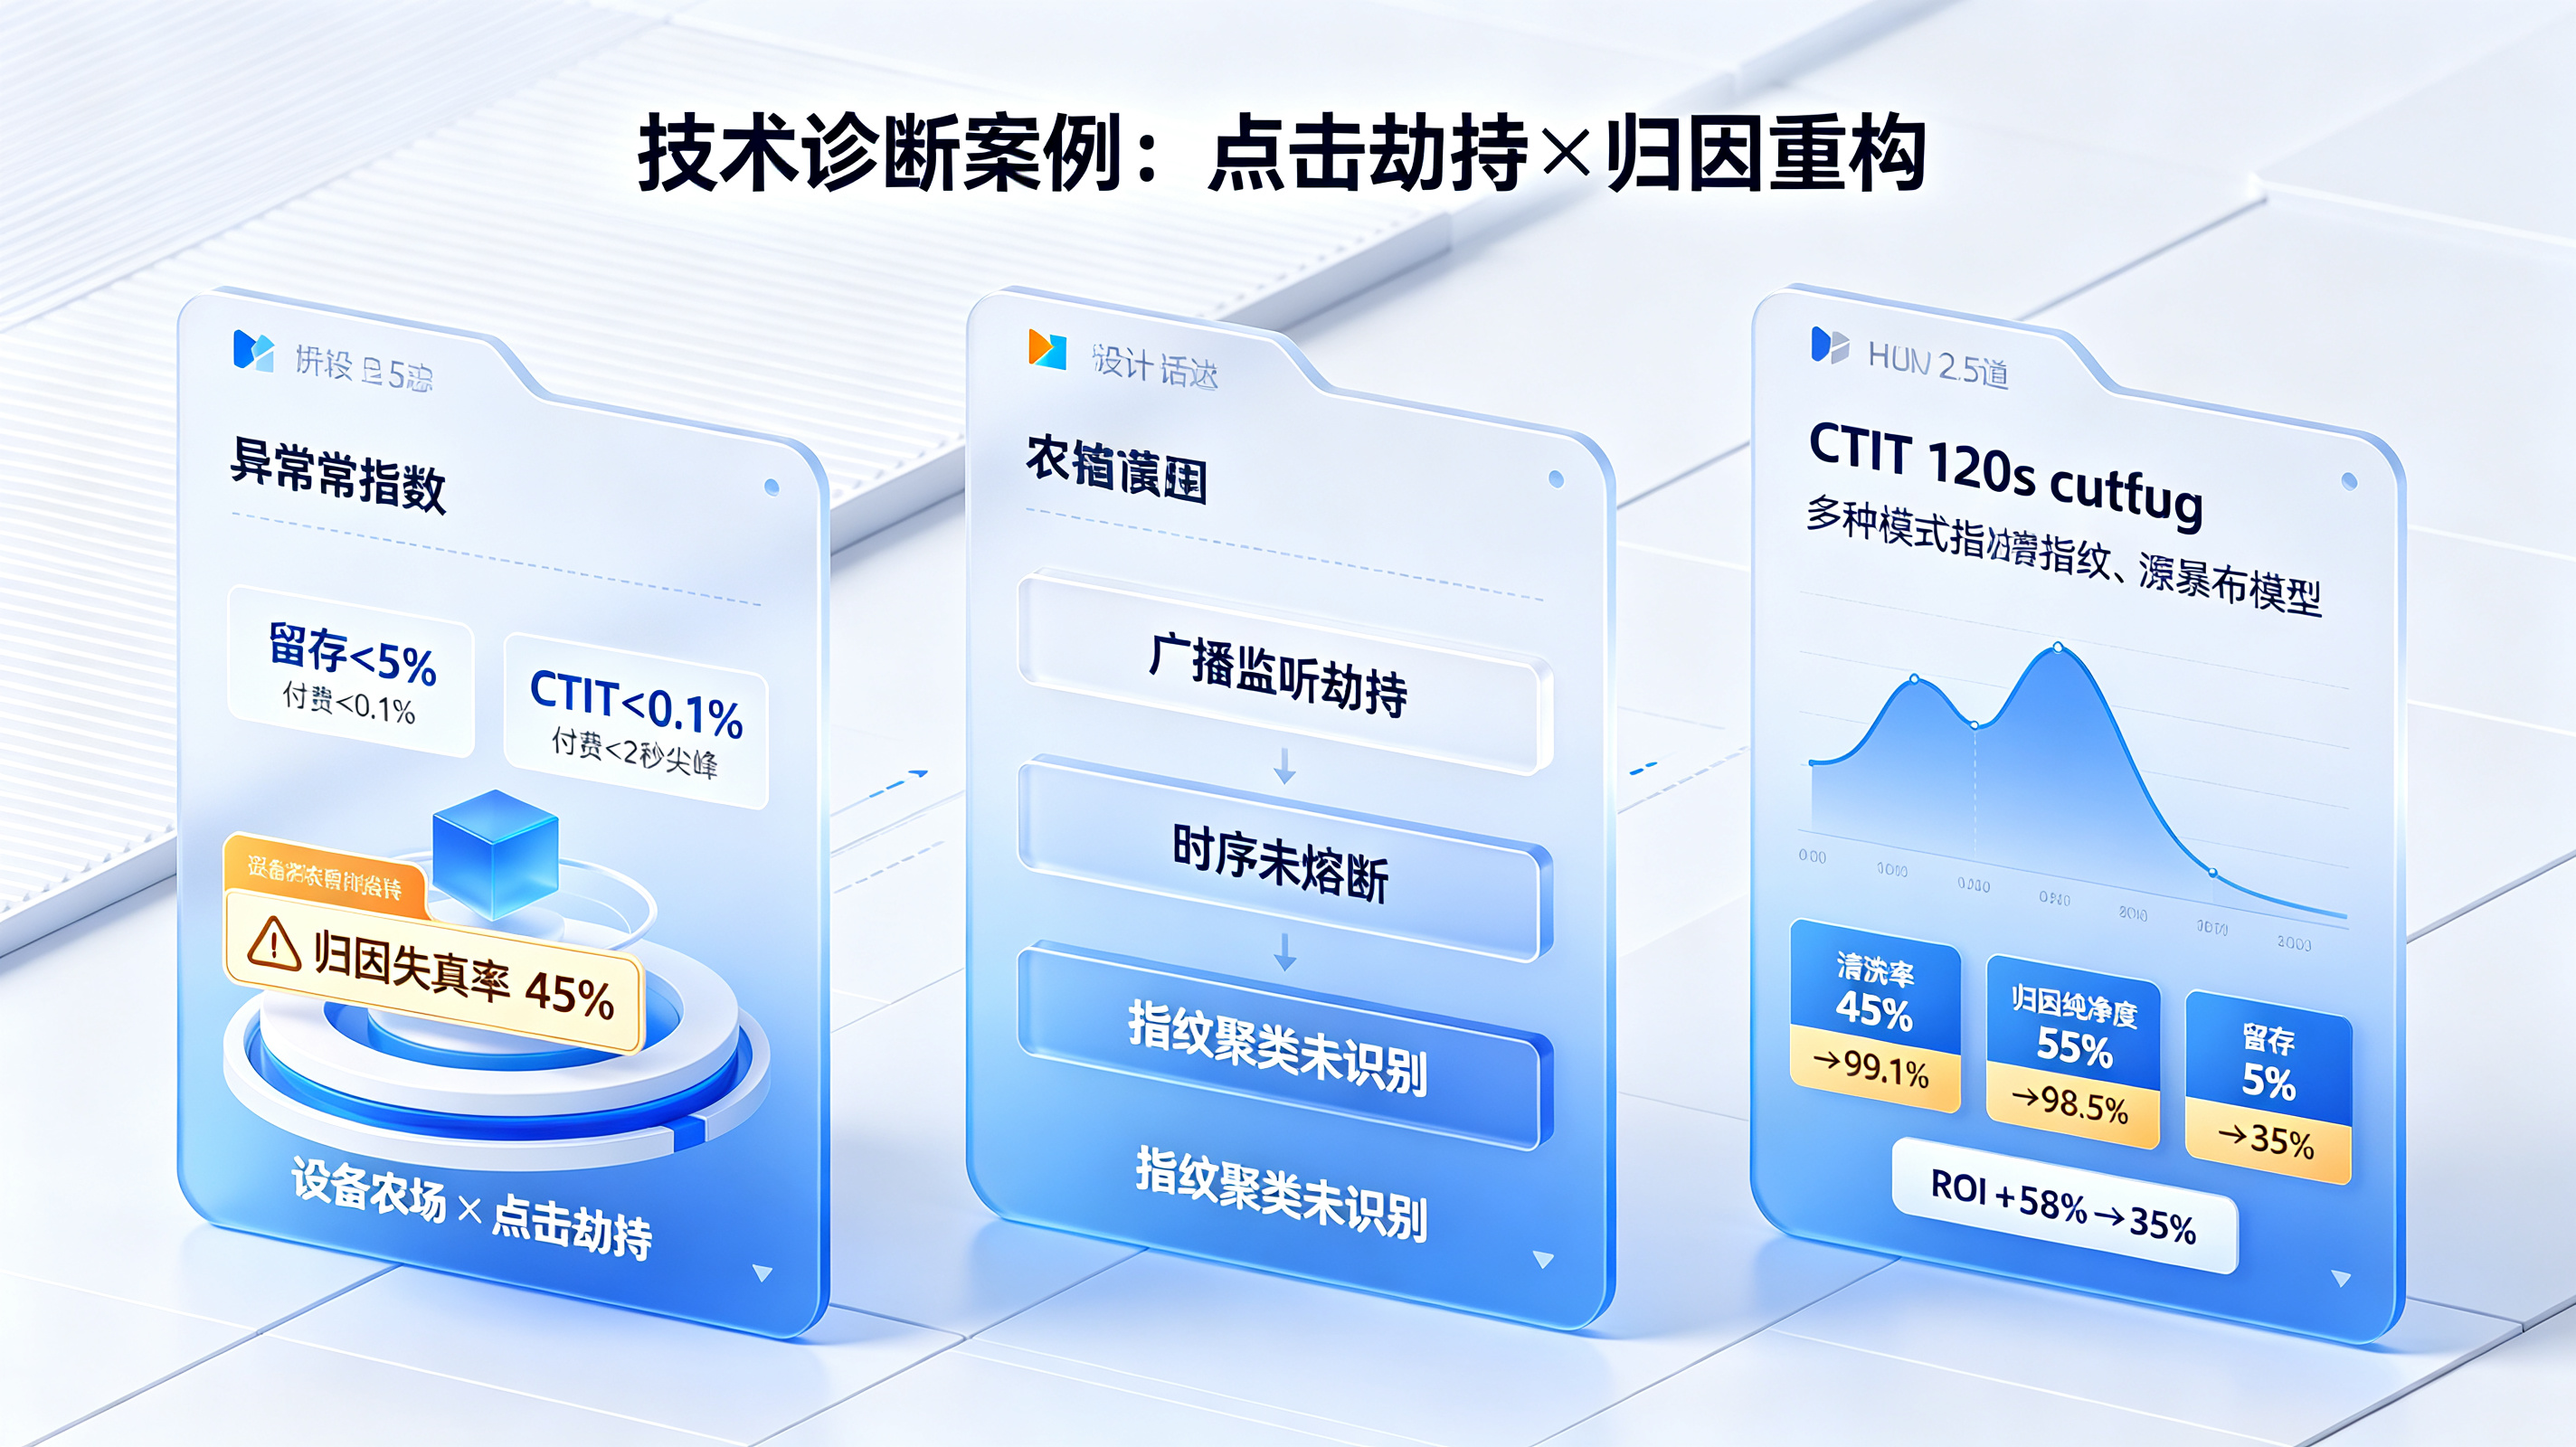
某中重度游戏 App 在 Android 端通过巨量引擎、腾讯广告、Google Ads 同时投放,每日消耗广告预算 50 万元。上线初期,运营团队发现部分渠道的激活量异常高涨,但用户质量极差:次日留存率不足 5%,付费率低于 0.1%,且 CTIT 时长分布异常集中在 2 秒以内。进一步排查发现,这些激活的设备指纹相似度超过 95%,疑似遭遇设备农场与点击劫持双重攻击,归因失真率高达 45%。
数据链路深度排障
研发团队联合反作弊团队调取底层日志,排查出三条核心致命链路:
- INSTALL_REFERRER 广播监听劫持:流氓 App 监听系统 INSTALL_REFERRER 广播,检测到目标游戏开始下载后,在下载完成前瞬间伪造一次点击,劫持归因功劳。
- CTIT 时序异常未熔断:传统归因系统未配置 CTIT 时序熔断机制,导致 CTIT 低于 2 秒的劫持流量被错误归因。
- 设备指纹聚类未识别:黑产工作室通过设备农场批量生产虚假设备,指纹相似度超过 95%,但传统反作弊仅依赖单一设备 ID 比对,无法识别设备农场。
技术介入:全线重构点击劫持防御与多模态指纹对撞体系
针对排查出的链路漏洞,技术委员会全量重构反作弊逻辑,全面依托 Open+ 广告监测能力 方案与 点击劫持防护安卓点击劫持防护怎么做?安装广播时序熔断 的标准化框架:
- 毫秒级 CTIT 时序熔断:配置 CTIT 阈值为 120 秒,对低于阈值的激活事件直接判定为点击劫持并执行黑洞级拦截。
- 多模态设备指纹对撞:提取设备物理指纹(IP、UA、屏幕分辨率、OS 版本、时区等),通过不可逆哈希算法生成全局唯一设备识别码,对指纹相似度超过 95% 的高频聚集聚类直接打上设备农场标签。
- 归因瀑布流模型:从确定性匹配(设备 ID 强比对)降级至概率匹配(多维特征池加权打分),确保设备 ID 被伪造或缺失时仍能准确归因。
复盘结果与业务成效
改造方案发布并在两周内推至全量用户后:
- 恶意流量清洗率由 45% 飙升至 99.1%,归因纯净度由 55% 跃升至 98.5%。
- 识别出 3 个设备农场与 5 个点击劫持渠道,将营销预算重新分配至 10 个高质量渠道,整体 ROI 提升 58%。
- 次日留存率由 5% 提升至 35%,付费率由 0.1% 提升至 2.8%,彻底消除了点击劫持导致的归因失真危机。
常见问题与参考资料
如何区分点击劫持与正常用户的快速安装?
点击劫持的 CTIT 通常集中在极短时间窗口内(如低于 2 秒),严重违反物理光速与人类反应极限定律;而正常用户的快速安装 CTIT 通常在 1-5 分钟之间(用户点击广告后跳转应用商店、下载、安装、打开)。此外,点击劫持的设备指纹相似度通常超过 95%,且 IP 地理位置高度集中,而正常用户的设备指纹差异较大,IP 地理位置分散。
设备农场与真实设备集群如何区分?
设备农场通常表现为:1)设备指纹相似度超过 95% 的高频聚集聚类;2)IP 地理位置高度集中(如同一机房出口 IP);3)行为特征高度一致(如安装时间、打开时间、操作路径完全相同)。应对策略包括:建立设备指纹聚类模型,对相似度超过阈值的设备进行降权或剥离;结合 IP 地理位置与行为特征分析,识别异常集群。
参考资料
- TrafficGuard: MMP Attribution Improvement for Mobile Apps。
- openinstall 博客:App 多渠道作弊监控,轻松鉴别作弊流量。