谷歌发布模型 Gemini 4 Carbon?自动化攻防重塑端侧防护
 openinstall运营团队|
 2026-10-29|
 468
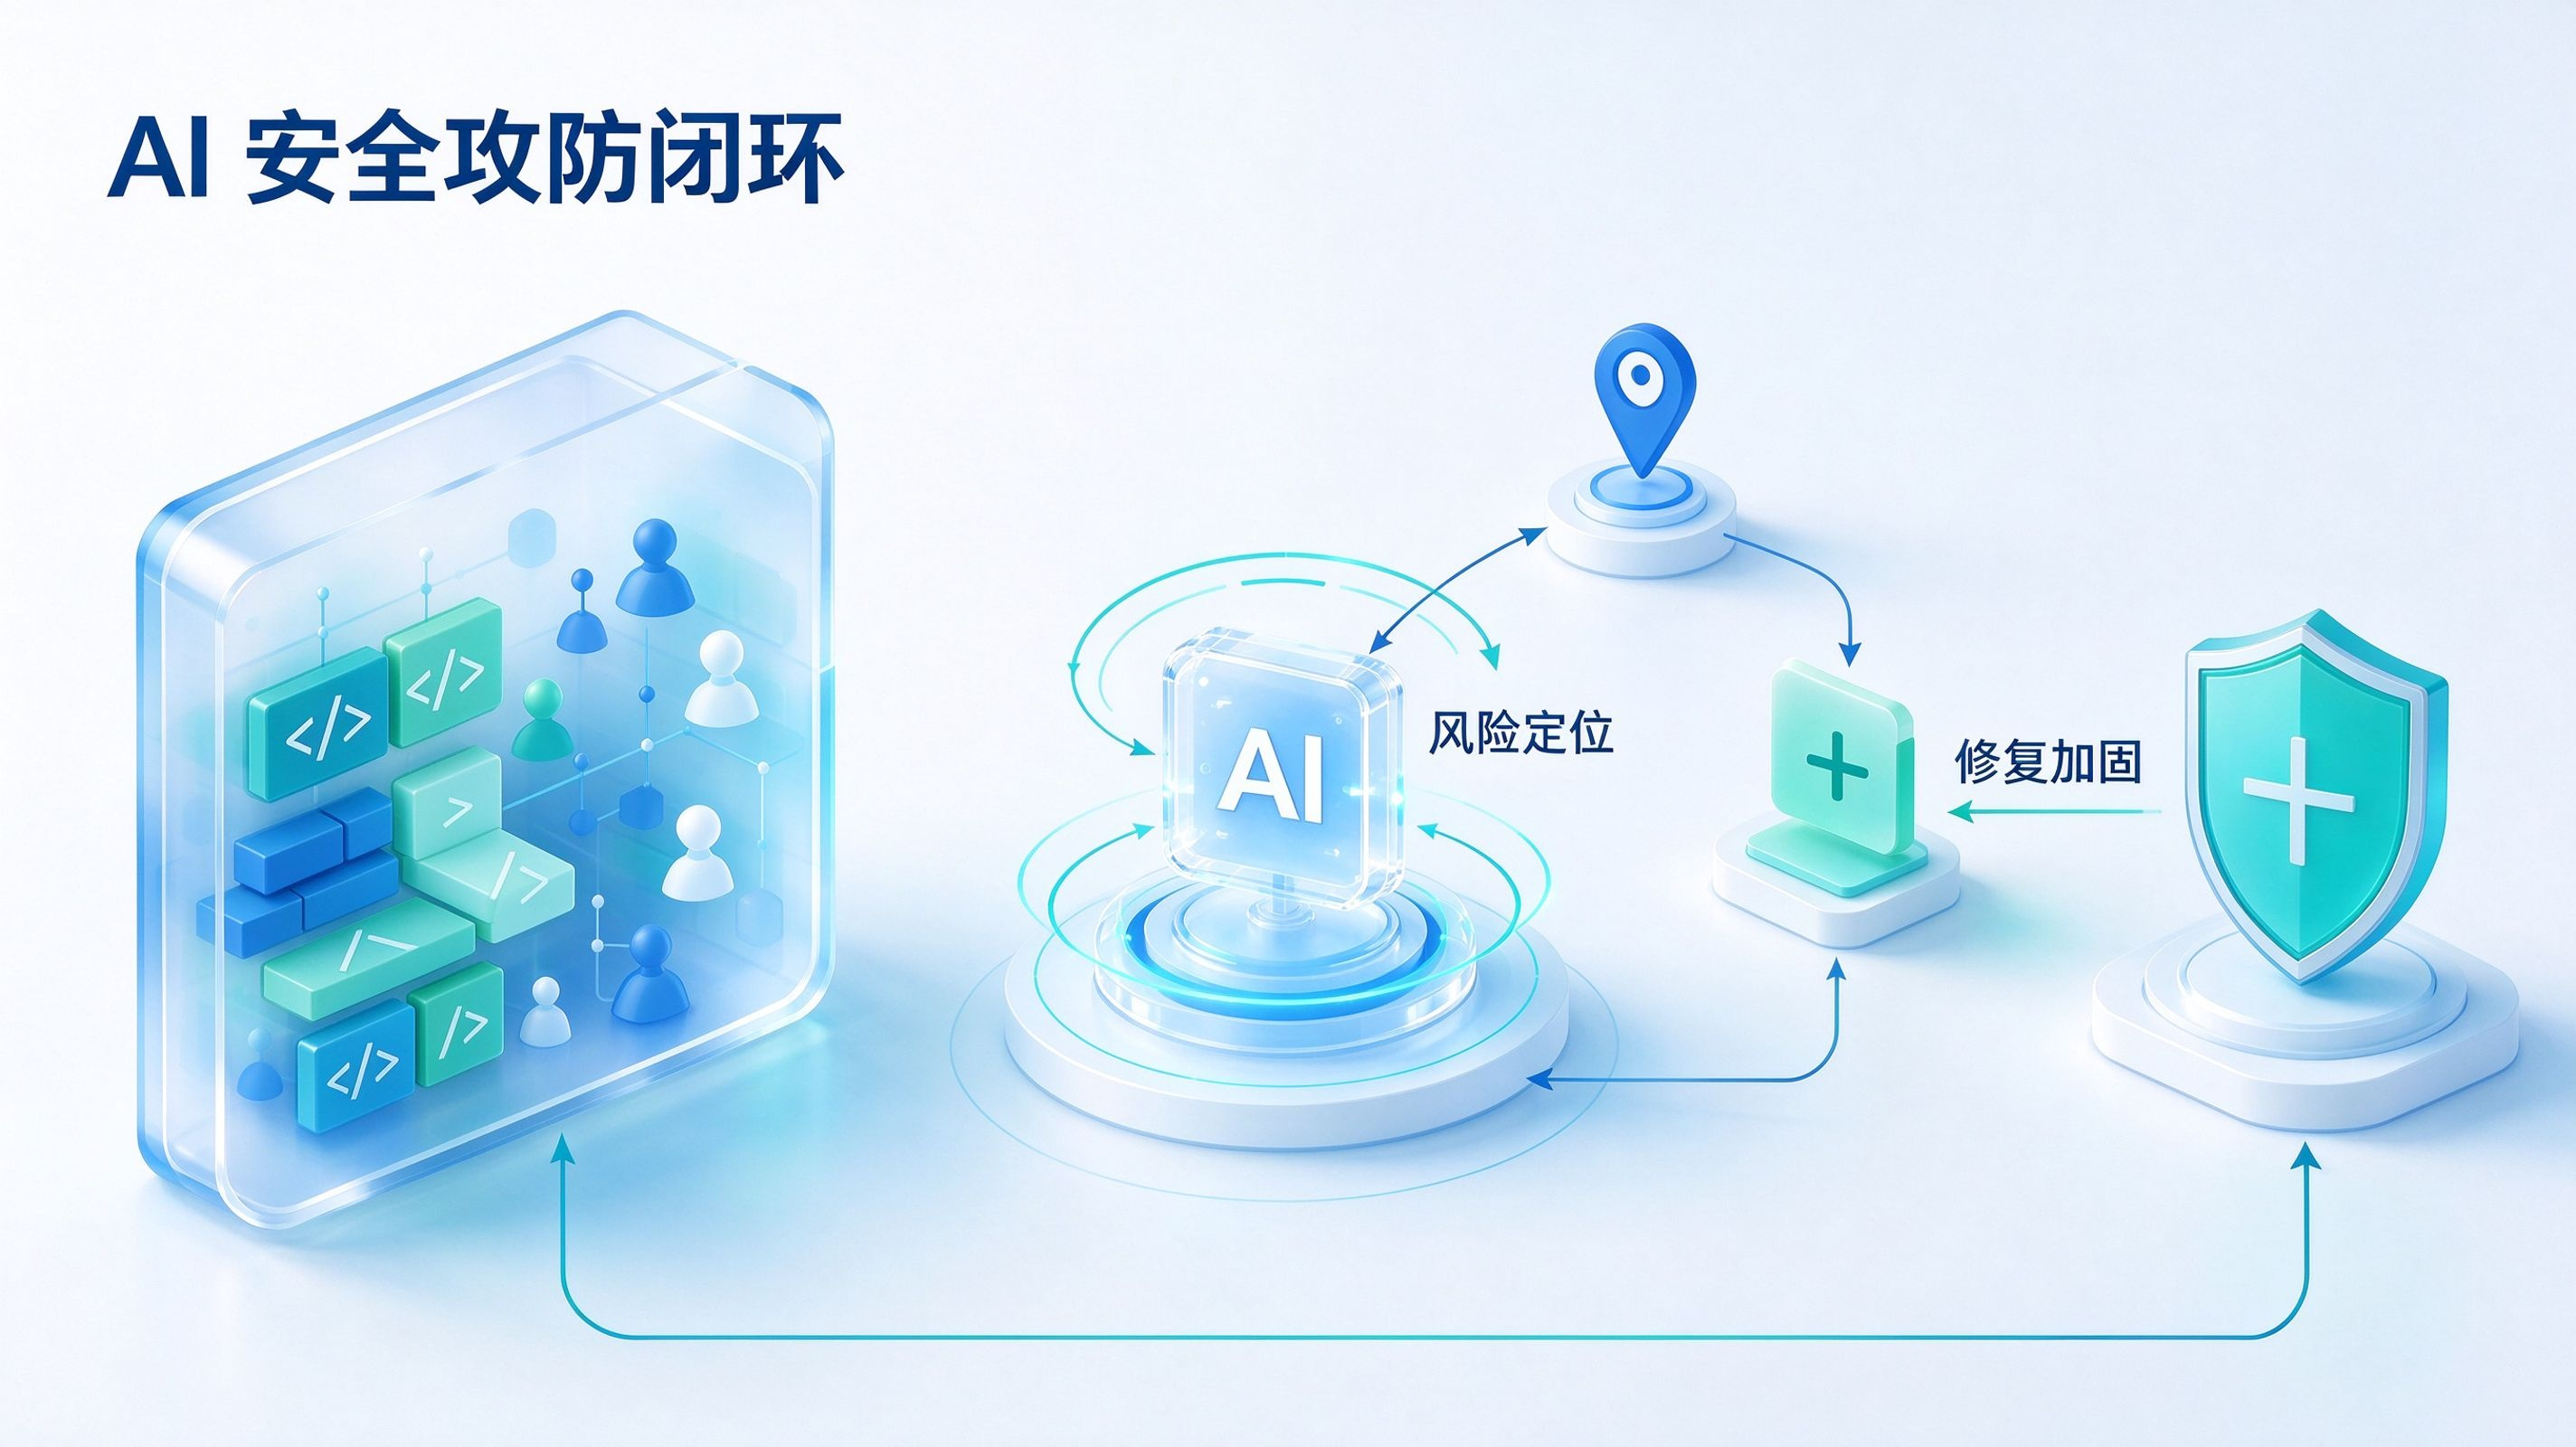
谷歌发布模型 Gemini 4 Carbon?随着人工智能技术在底层软硬件安全分析中的纵深应用,自动化安全攻防与客户端代码完整性防护再次成为行业核心议题。据 Google 官方博客介绍 Gemini 4 Carbon 的公告,Google DeepMind 于 2026 年 10 月 28 日正式推出新一代前沿人工智能模型 Gemini 4 Carbon。官方披露的测试数据显示,该模型在评估综合推理能力的 Artificial Analysis 智能指数 v5.0 中取得 59 分,并在自主漏洞挖掘(SEC-bench Pro 达 88.2%)、漏洞利用验证(ExploitGym 达 54.8%)及源代码补丁修复(CWE-bench 达 71.0%)等基准上展现出端到端的工程处理能力。据 Google DeepMind 官方 Fairwind 计划 说明,该模型现阶段主要面向受信任的网络安全防御机构与白名单研究团队受控提供,尚未向公众开放无防护版本。当长程推理智能体具备了在大型代码库中自主排查深层缺陷的潜力,移动应用在不可信终端宿主环境下面临着通信协议被自动化逆向、内存被动态篡改以及设备环境被虚拟伪造等新型挑战,如何在客户端底层构建零信任的防作弊与防篡改防线,已成为移动开发必须直面的课题。
攻防质变:从单点代码辅助到端到端漏洞分析闭环
在传统软件工程辅助实践中,语言模型通常局限于单点函数补全或静态语法纠错。面对跨越系统内核、网络栈与复杂业务逻辑的工业级项目,常规模型容易受到上下文窗口限制与注意力分散的影响,难以持续完成多步回溯的高难度代码审计。
根据 Google 披露的评测报告,Gemini 4 Carbon 在工程长程规划方面取得了技术演进。其架构能够在庞大复杂的代码仓库中展开自主路径探索,在遭遇逻辑阻断时执行状态回溯与策略调整,并在超长上下文推理测试(GraphWalks)中保持了较高的执行连贯性,推动安全审计工作由“碎片化建议”向“端到端全流程验证”延展。
[模型自动化安全审计与工程修复参考链路]
接入包含系统内核、基础组件与网络协议的代码仓库
↓
[漏洞挖掘初筛(SEC-bench Pro 达 88.2%)]
针对 V8 引擎、操作系统底层模块执行静态语法与动态数据流分析,定位隐蔽内存或时序缺陷
↓
[沙盒验证可利用性(ExploitGym 达 54.8%)]
自动化编排 PoC 验证用例,在隔离虚拟环境中模拟触发以确认安全风险等级
↓
[根因定位与补丁生成(CWE-bench 达 71.0%)]
生成高保真修复源码,在消除脆弱点的同时维持原有业务功能正常流转
↓
[多层防护与提示词注入防御]
依托训练对齐与链式思考监控机制,提升模型自身抗提示词注入劫持的能力
这一技术演进为数字基础设施的维护带来了双向影响:
- 漏洞排查时效大幅压缩:原本需要资深安全分析师数周攻坚的复杂缺陷路径,大模型在数小时的算力推演下即可输出结构化报告,有助于防御方加速历史遗留漏洞的修复;
- 全自动概念验证技术外溢:能够自动生成漏洞验证代码的工具若缺乏准入管控,易导致攻击者逆向分析利用链的门槛降低,缩短防御方部署热补丁的缓冲窗口;
- 客户端代码静态防御壁垒减弱:商业移动客户端编译生成的机器指令,在大模型强大的反汇编反编译解析能力面前,静态混淆的保密效果正逐步被削弱。
模型在云端展现出的强大多步推理能力,也促使开发者重新审视运行在用户移动终端上的 App 安全态势。
终端挑战:协议逆向加速、内存篡改与虚拟设备作弊
当外部研究与黑灰产工具开始引入高阶推理能力时,移动客户端长期依赖的“静态代码加固”与“上层逻辑混淆”防御策略面临新的考验。
在移动终端黑客对抗中,应用软件通常容易遭遇以下三类典型的安全威胁:
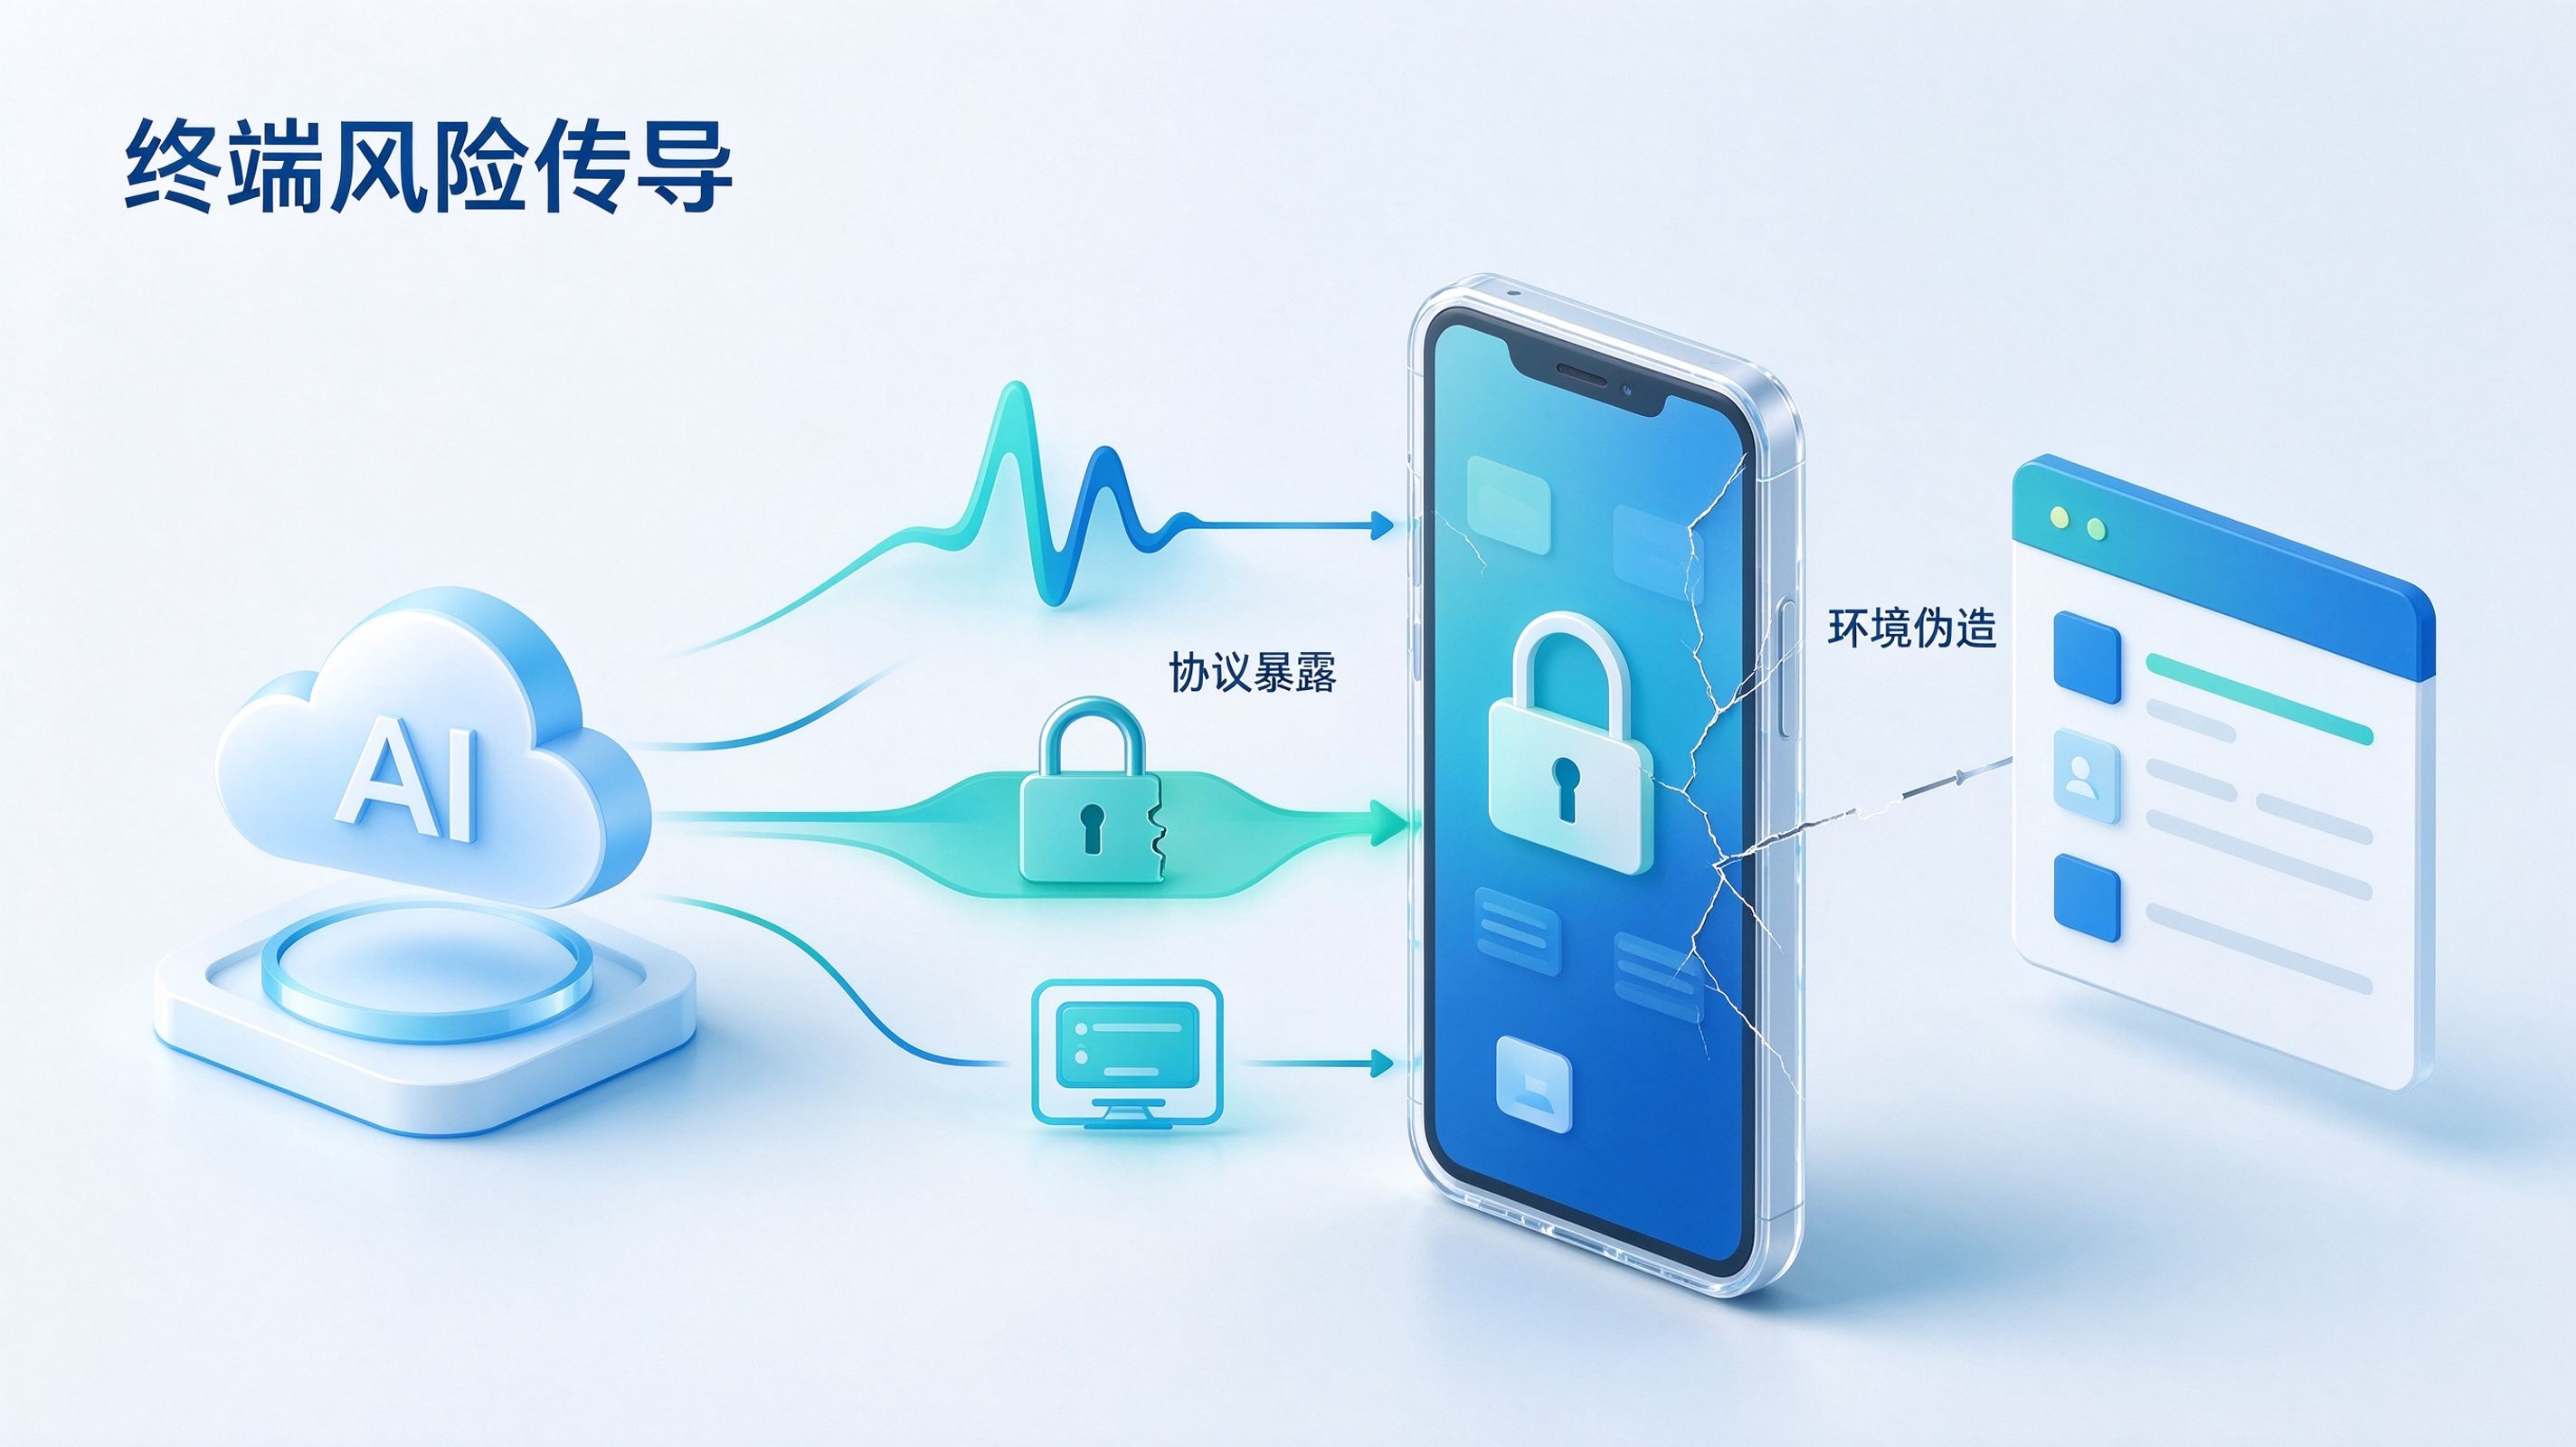
第一,客户端通信协议与加盐算法被逆向重构。以往部分移动应用将核心请求的校验算法、时效性时间戳防重放签名编译打包至 C/C++ 动态链接库(.so 或 .dylib)中。在大模型深层数据流分析与反汇编辅助工具面前,混淆跳转与函数调用图谱的还原周期被明显缩短,可能导致后台数据通信接口暴露在脱机脚本面前。
第二,内存动态插桩与运行时逻辑被篡改。利用自动化工具生成的动态 Hook 脚本(如 Frida)与内存补丁,攻击者可以在移动设备本地运行内存中定位关键逻辑分支,篡改应用意图(App Intents)的返回结果,尝试绕过身份验证、广告播放检查或业务校验流程。此类直接在进程内存中发生的改动,上层通用业务代码往往难以直接监测。
第三,伪造虚假设备环境发起自动化脱机刷量。一旦客户端通信参数被黑产脚本解析,恶意分子往往在云端服务器或改机环境中批量伪造软性设备标识(如 IMEI、IDFA、MAC 地址及系统版本),运行脱机程序恶意领券、伪造新用户激活并骗取推广分成。这种缺乏物理实体环境的作弊流量不仅破坏了业务指标的真实性,更推高了企业的真实用户获取成本。
工程应对:构建微架构设备指纹与端侧防篡改底座
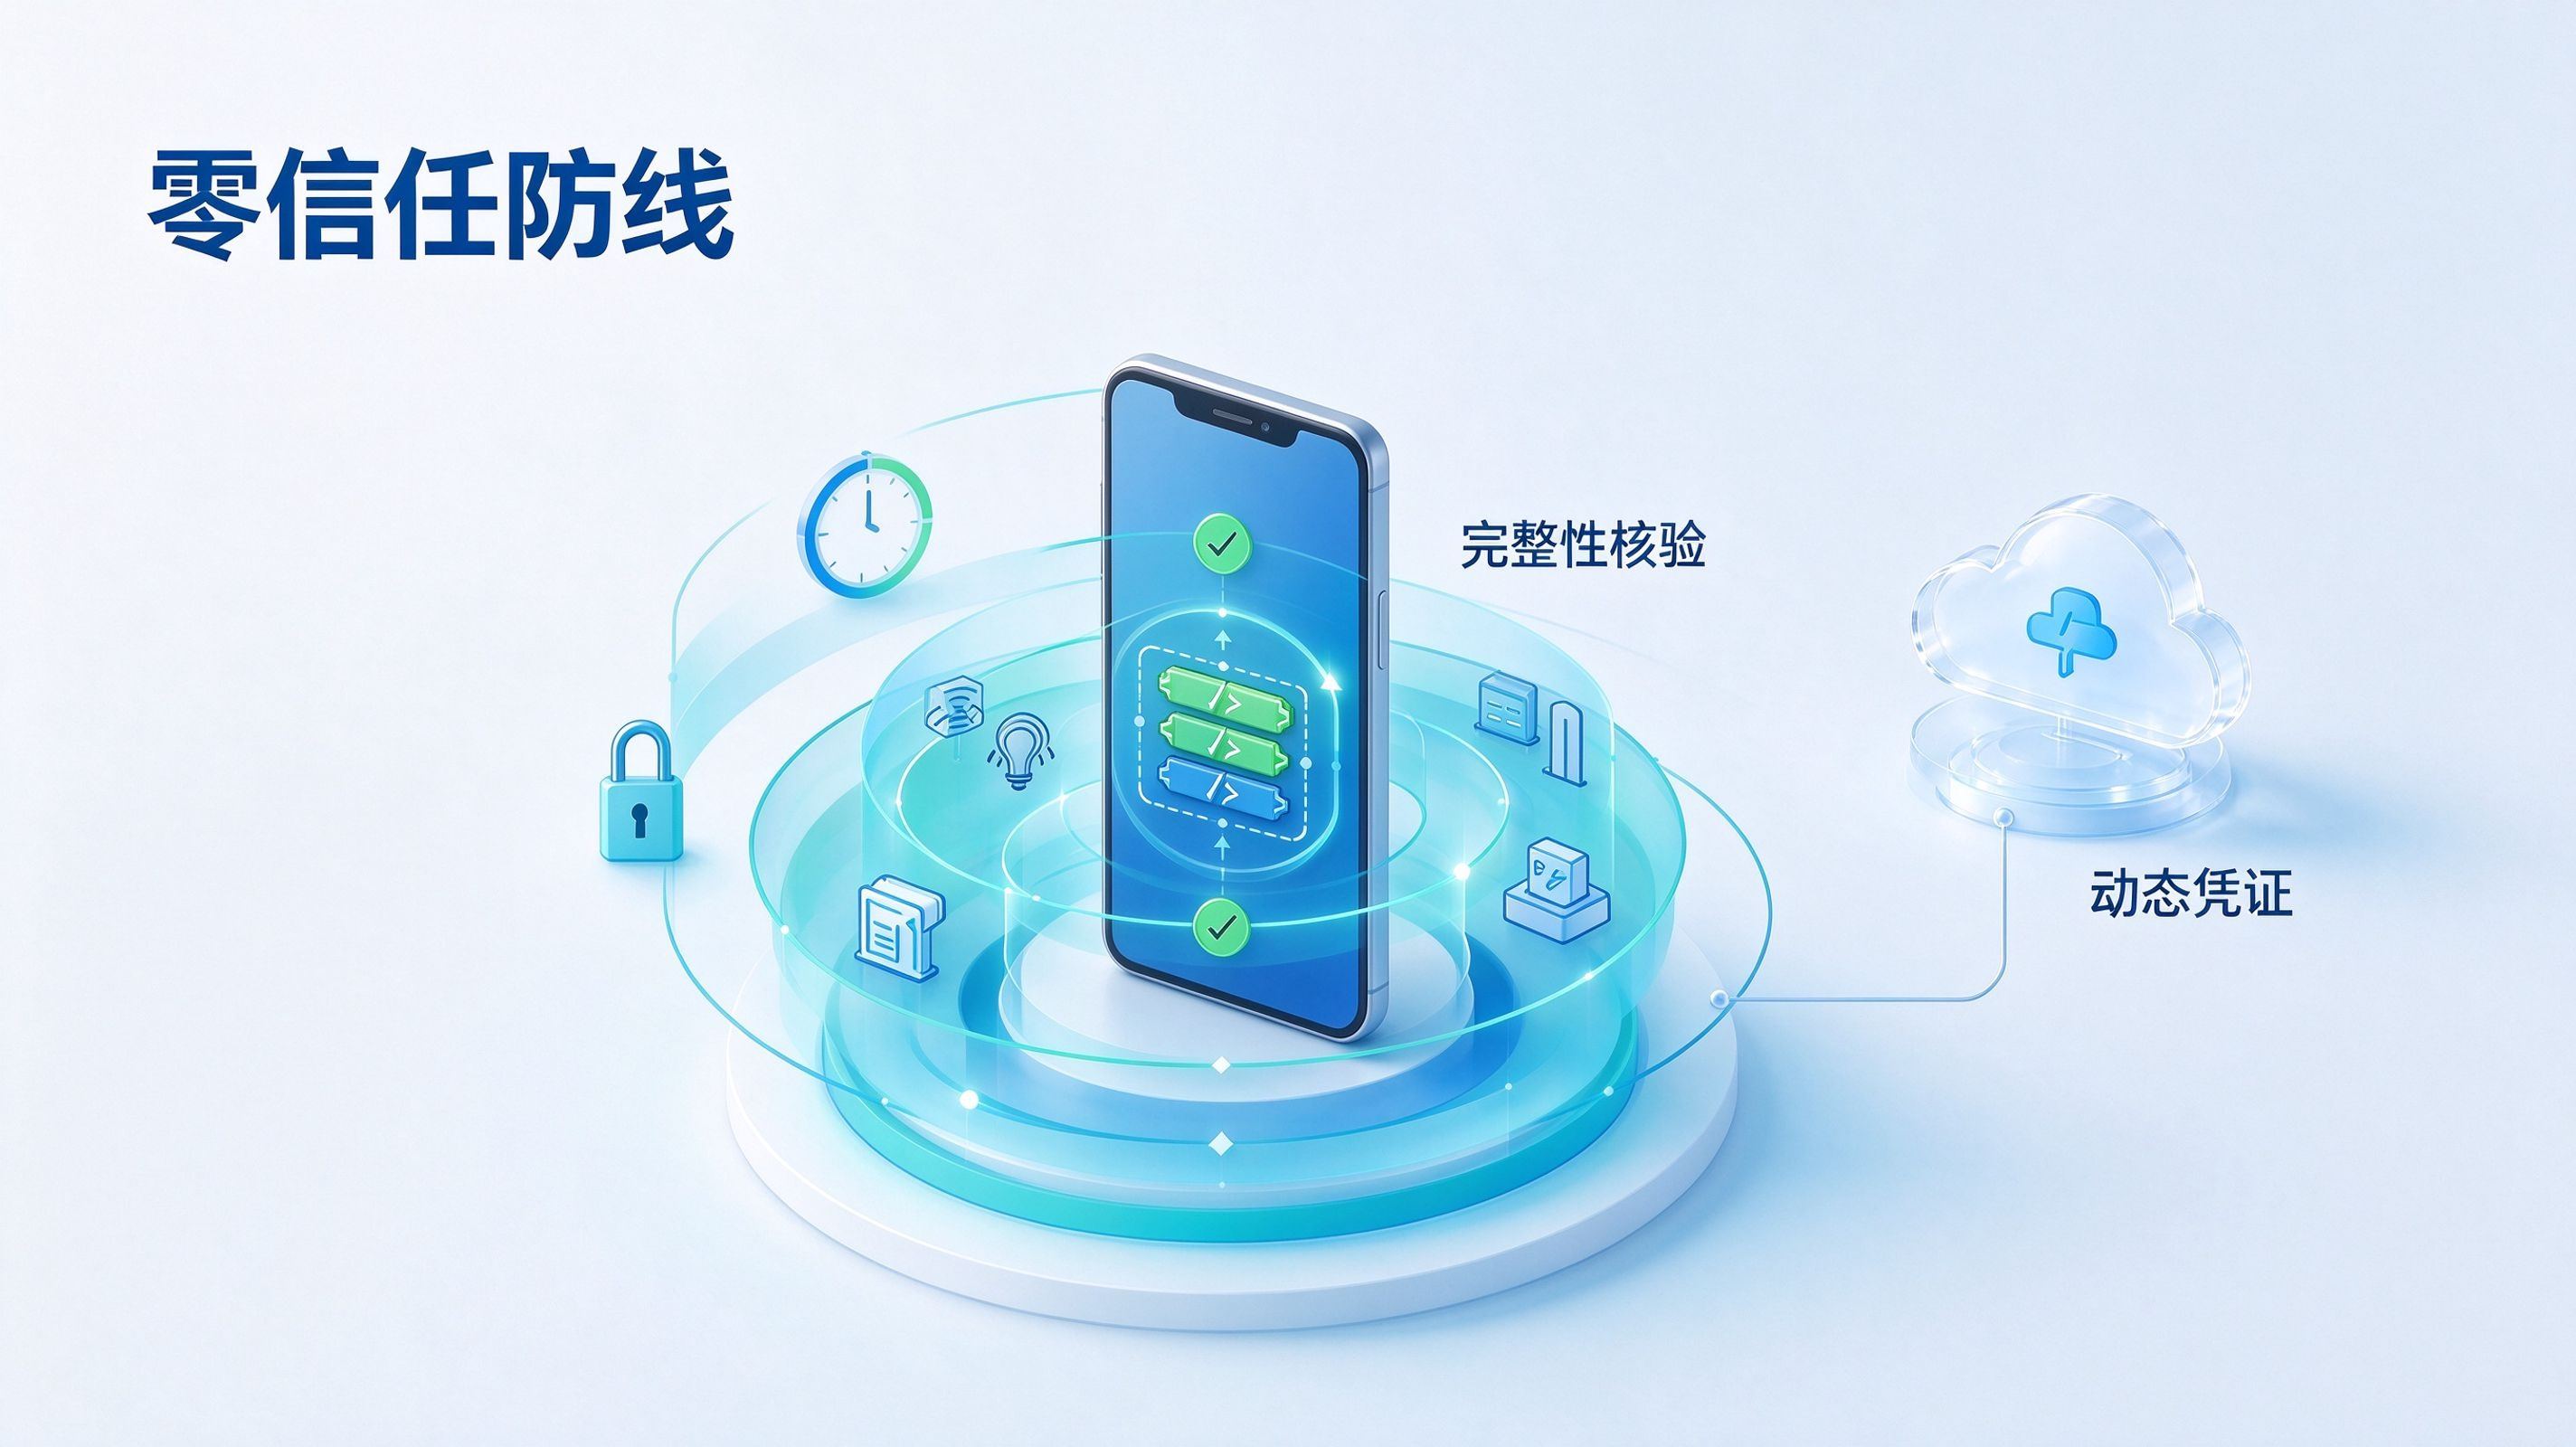
面对自动化分析与虚拟改机环境,移动应用应当确立“宿主环境默认不可信”的零信任安全理念,将安全监测纵深从单纯的静态代码防护下沉至底层物理硬件特征与系统内核状态。
在移动端工程架构中,开发团队可以借助成熟规范的软件开发工具包(SDK),搭建覆盖硬件底层特征感知、运行时完整性监测以及全链路反作弊的多维防线。
[移动端零信任运行时防御与反作弊流程参考]
客户端冷启动与核心服务加载
↓
[动态反调试与代码完整性检测]
主动探测 ptrace 挂载、调试器断点、动态补丁与注入框架痕迹
↓
[微架构设备指纹特征提取]
采集硬件微指令响应差异、图形渲染特征、驱动底层响应及物理传感器底噪
↓
[端云协同生成动态防篡改凭证]
结合非对称加密与时间戳,生成高熵且具备时效性的安全身份凭证
↓
[服务端风控模型综合评分与校验]
实时过滤模拟器、云手机、群控改机工具与脱机虚假请求
↓
[受控环境安全履约与准确归因]
在确认真实的物理设备上完成业务流转与渠道数据统计
在工程体系落地过程中,应用团队可以重点从以下四个方面实施防御强化:
1. 部署微架构级设备指纹识别,识别虚拟改机与脱机脚本
无论自动化脚本如何在操作系统层修改软性参数,最终通信都依赖于底层的物理硬件资源:
- 逐步淘汰仅依赖系统浅层 API(如 MAC 地址、简单系统属性)的传统归因方式,在端侧接入专业的设备指纹识别组件;
- 深入系统底层与芯片微架构层,结合 CPU 缓存微指令执行时延、GPU 图形渲染管线行为、传感器物理底噪以及底层驱动反馈,构建高维度的物理特征指纹;
- 即使攻击者在模拟器或脱机脚本中模拟了正常的软性设备参数,底层物理硬件特征的缺失或异常也会被端侧组件捕获,服务端据此判定设备真实性并拦截虚假请求。
2. 强化运行时代码完整性校验与反调试探针
提升移动客户端在运行状态下的自我监测能力:
- 在端侧 SDK 初始化与核心事务执行阶段,对内存中的可执行代码段执行动态校验,一旦发现被挂载 Hook 补丁或指令遭到篡改,及时阻断关键业务并上报风险信号;
- 集成底层反调试检测逻辑,实时监听调试器挂载与进程追踪信号,防止被攻击工具用于单步调试与内存转储。
3. 规范业务调用链路,采用标准化通用链接协议
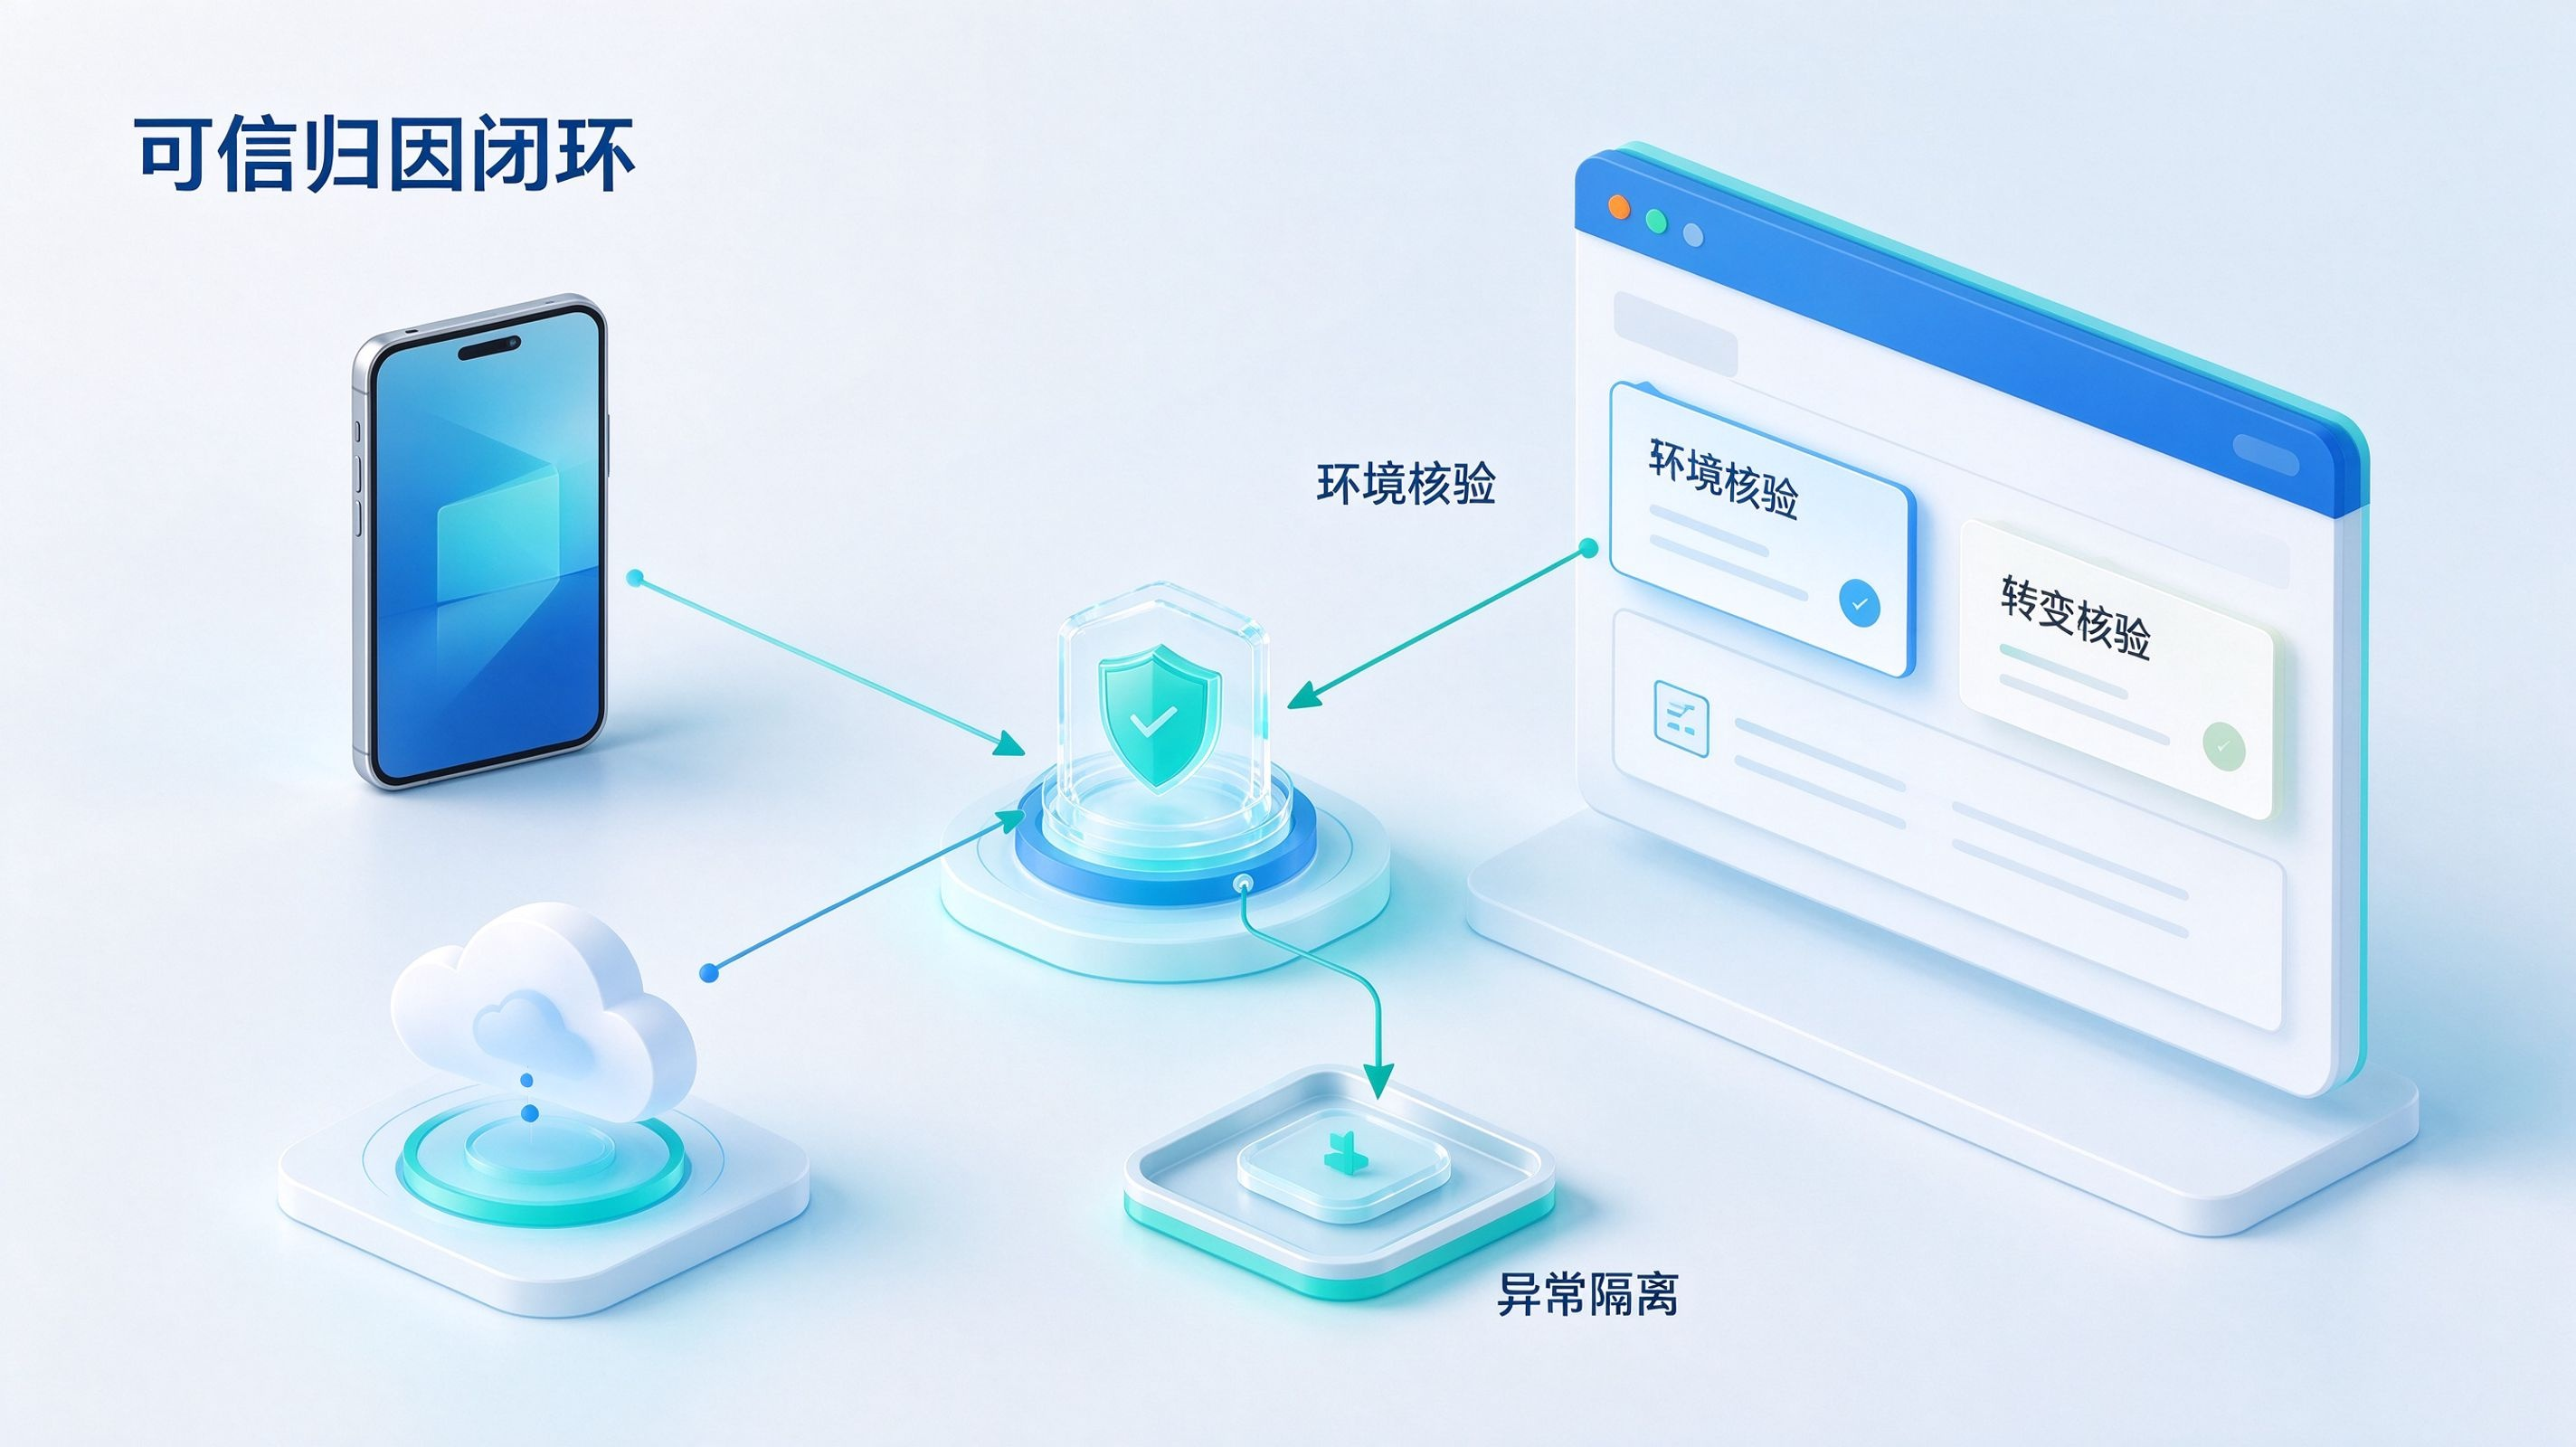
为防范跨软件调度过程中的参数劫持与中间人篡改:
- 严格支持系统级通用链接(如 iOS Universal Links 及 Android App Links),淘汰容易被恶意应用伪造和拦截的自定义私有 Scheme;
- 借助经过规模验证的深度链接与场景还原技术,当 App 被外部拉起时,端内组件直接在受保护内存中完成参数解包与页面动态路由,在防范中间人篡改的同时,实现业务场景的一键拉起。
4. 建立穿透安装生命周期的全渠道归因闭环
针对黑灰产篡改安装包配置以套取渠道分成的作弊行为:
- 接入标准化的安装推荐接口与成熟的传参安装与免填邀请码能力,在用户下载、安装与首次冷启动全流程中实现业务上下文的动态绑定;
- 结合全渠道监测系统对激活转化做设备环境真实性审查,防范虚假脱机流量稀释企业营销成果。
务实观察:在动态对抗中筑牢数字资产护城河
Gemini 4 Carbon 的发布展示了人工智能模型在长程系统工程与网络安全分析维度的技术进步。然而,漏洞发掘与防御加固始终处于动态演进的博弈过程之中。
对于广大移动开发者而言,不能孤立依赖静态代码混淆,而应立足于动态的零信任防护理念:依托底层的微架构设备指纹感知真实环境、借助标准深度链接保证数据流安全,并依托全链路防作弊方案筑牢数据真实性底座,方能在智能时代确保移动应用与商业资产的稳健运行。
常见问题(FAQ)
Google 发布的 Gemini 4 Carbon 具有哪些关键技术特点?
根据 Google DeepMind 官方发布的信息,Gemini 4 Carbon 重点强化了长程推理与网络安全工程分析能力,在 SEC-bench Pro 漏洞挖掘基准、ExploitGym 利用验证基准及 CWE-bench 补丁修复基准中取得了较好的测试结果。目前该模型通过 Fairwind 计划受控交付给特定的网络安全机构用于防御性研究。
为什么高阶代码分析工具的演进会给移动端安全带来挑战?
自动化分析工具能够显著降低逆向工程与复杂逻辑梳理的时间成本。黑灰产同样可以借助类似能力快速解析移动客户端的通信协议、加密算法与业务逻辑,进而加速编写针对性的内存 Hook 脚本与脱机刷量工具,使得传统的静态保护手段容易被穿透。
在面对虚拟设备与脱机脚本时,微架构设备指纹如何发挥作用?
微架构设备指纹深入到硬件物理层与底层系统驱动,采集包括指令执行时延、芯片硬件管线特征及传感器底层噪声等多维物理数据。这些微观物理特征很难在虚拟容器或云端脚本中完全复刻,服务端通过校验特征的一致性即可准确鉴别设备真实性。
面对潜在的自动化逆向风险,移动应用团队应采取哪些防护措施?
团队应建立端云一体的动态防御体系:采用基于 Universal Links 的标准深层链接规范防范外部协议劫持;在客户端集成具备反调试与微架构指纹识别能力的 SDK;在服务端强化对接口调用的行为特征与设备信誉校验,防范虚假批量请求。
Open+ 的技术方案如何支持企业防范流量作弊与环境伪造?
Open+ 提供了轻量级的客户端 SDK 与全渠道数据监测网络,在支持免填邀请码传参安装与一键拉起场景还原的同时,内置了设备指纹识别与反作弊过滤机制,能够有效识别模拟器、云手机和改机插件,保障推广数据的真实可信。